Zero trust architecture für Behörden
Schützen Sie Anwendungen, APIs und KI-Lösungen von Behörden mit Zero Trust in hybriden Multicloud-Umgebungen.
Kontinuität der Mission und Vertrauen der Bürger sichern
Resilienz für geschäftskritische Dienste stärken
F5 kombiniert Sicherheitskontrollen mit intelligentem Datenverkehrsmanagement und einer resilienten Infrastrukturarchitektur, um Ausfallzeiten infolge von Cybervorfällen zu verhindern und im Ernstfall die Wiederherstellung zu beschleunigen. Behörden gewährleisten auch bei Angriffen die Betriebskontinuität, schützen geschäftskritische Daten und halten wichtige Dienste verfügbar.
Schützen Sie kritische Dienste mit KI-gestützter Sicherheit
F5 ermöglicht eine konsistente und kontinuierliche Überprüfung des Datenverkehrs von Modellen, Agenten und APIs, erkennt Schatten-KI und nicht verwaltete APIs in hybriden Multicloud- und Air-Gap-Umgebungen und blockiert unbefugte Datenflüsse, Prompt-Injection-Angriffe und Datenlecks, bevor sie sensible Bürger- oder Einsatzdaten erreichen.
Sicherheitsabläufe vereinfachen
F5 zentralisiert Richtlinienverwaltung, Transparenz und Automatisierung in hybriden Multicloud-Umgebungen. Behörden reduzieren die Vielzahl eingesetzter Tools, optimieren ihre Sicherheitsabläufe und nutzen Telemetriedaten der Ebenen L3 bis L7, um Ursachen schneller zu analysieren und die mittlere Reparaturzeit (MTTR) zu verkürzen.
Digital sovereignty und vereinfachte Compliance
F5 protokolliert jede Richtlinien- und Durchsetzungsentscheidung und schafft so einen Nachweis, der den Zero-Trust-Reifegrad gemäß NIST SP 800-207, dem CISA Zero Trust Maturity Model und vergleichbaren nationalen Rahmenwerken belegt. Die Zuordnung von Kontrollen erstreckt sich auch auf Baselines wie NIST 800-53. Für Länder mit Anforderungen an die Datenresidenz sorgen souveräne Bereitstellungsoptionen dafür, dass die Kontrolle vor Ort bleibt, während F5 Zero Trust innerhalb dieser Grenzen durchsetzt.
KI-gestützter Schutz mit granularen Zero-Trust-Kontrollen
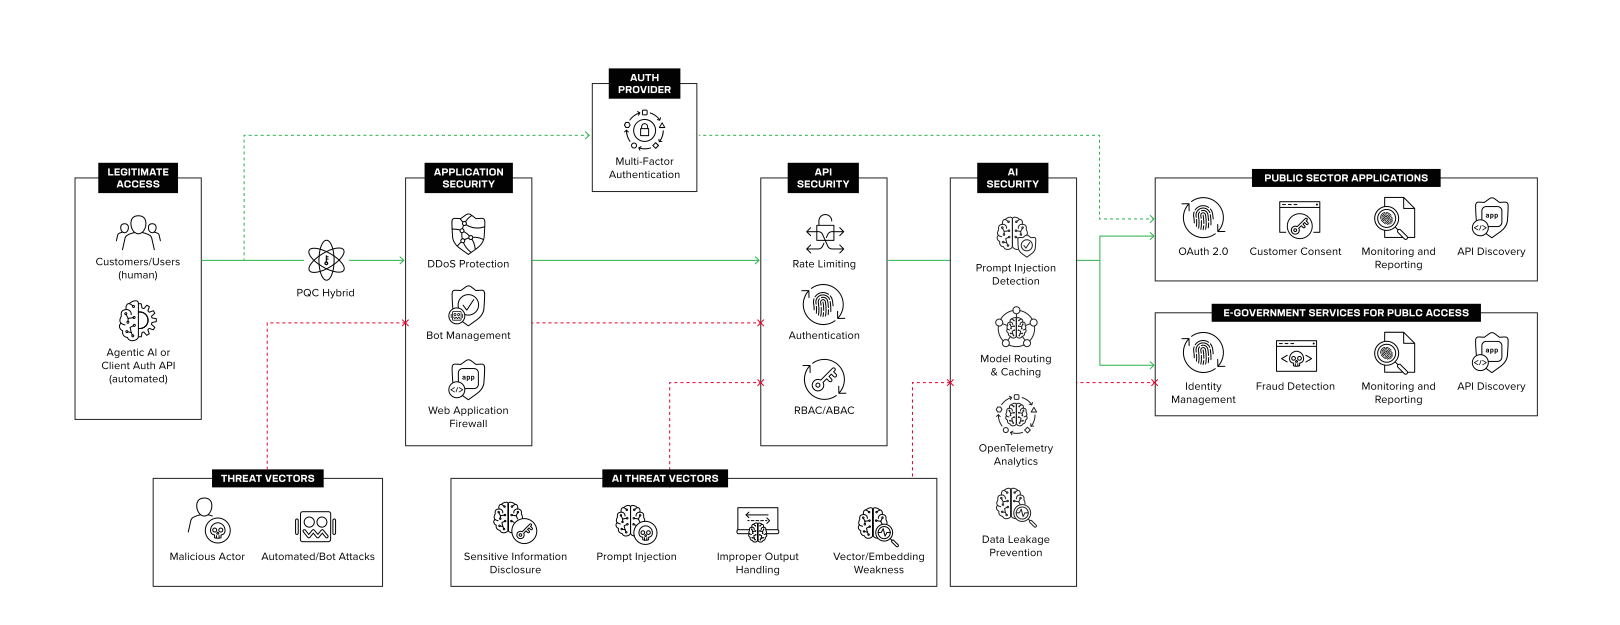
Konsistenter und kontinuierlicher Schutz für Workloads in hybriden Multi-Cloud-Umgebungen
Die F5 Application Delivery and Security Platform (ADSP) setzt Cybersicherheit im Anwendungstraffic über Rechenzentren, Clouds und Edge-Umgebungen hinweg durch. Im Mittelpunkt steht dabei Zero Trust: identitätsbasierter Zugriff, Mikrosegmentierung, Überprüfung des verschlüsselten Datenverkehrs sowie Laufzeitschutz für Anwendungen und APIs. Die F5 AI Security Platform erweitert diese Grundlage auf KI-Workloads, erkennt Schatten-KI und steuert den Datenverkehr von Modellen, Agenten und APIs. Sie kann selbst in vollständig isolierten Umgebungen eingesetzt werden. Richtlinien und Protokolle beider Plattformen liefern die erforderlichen Auditnachweise zur Belegung der Compliance.
Wie F5 hilft
Identitäts- und Zugriffsmanagement
Moderne und ältere Anwendungen mit Zero Trust absichern
Ermöglichen Sie identitätsbasierten Zero-Trust-Zugriff auf moderne und ältere Anwendungen durch zentralisierte Richtliniendurchsetzung und einheitliche Zugriffskontrollen.
BIG-IP Zero Trust Access
Sicherer, identitätsbasierter Zugriff auf Behördenanwendungen mit richtlinienbasierten Kontrollen.
Distributed Cloud Client-Side Defense
Schützen Sie Webanwendungen von Behörden vor böswilligen clientseitigen Angriffen.
Netzwerk-Firewall und Mikrosegmentierung
Stärken Sie die Netzwerksicherheit durch Transparenz im verschlüsselten Datenverkehr
Ermöglichen Sie eine zentralisierte SSL/TLS-Transparenz zur Erkennung verschlüsselter Bedrohungen, wenden Sie richtlinienbasierte Datenverkehrskontrollen an und stärken Sie die Mikrosegmentierung, um DDoS-Angriffe und Netzwerkbedrohungen abzuwehren.
BIG-IP SSL Orchestrator
Entschlüsseln Sie verschlüsselten Datenverkehr von Behörden für die Sicherheitsprüfung.
Verwaltung der Netzwerk-Firewall-Sicherheit
Wenden Sie richtlinienbasierte Datenverkehrskontrollen an, um die Netzwerksicherheit und den DDoS-Schutz zu stärken.
Schutz für Anwendungen und KI-Laufzeitumgebungen
Einheitliche Sicherheit für alle digitalen Dienste gewährleisten
Schützen Sie Behördenanwendungen, APIs und KI in verteilten Umgebungen durch Sicherheit über den gesamten API-Lebenszyklus hinweg, richtlinienbasierte Zugriffskontrollen und Schutzmechanismen für KI.
API-Sicherheit
APIs durch kontinuierliche Transparenz und Governance erkennen, überwachen und schützen.
Web Application Firewall
Schützen Sie Anwendungen vor Angriffen auf Layer 7 und den Risiken der OWASP Top 10.
NGINX API-Gateway
Sichern Sie die API-Kommunikation mit richtliniengesteuerter Authentifizierung und Zugriffskontrollen.
KI-Guardrails
Steuern Sie KI-Interaktionen, um Prompt-Injection und die Offenlegung von Daten zu reduzieren.
Kontinuierliche Transparenz und einheitliche Verwaltung
Standardisieren Sie die Anwendungsbereitstellung und den Sicherheitsbetrieb
Reduzieren Sie die betriebliche Komplexität durch zentrale Verwaltung, durchgängige Transparenz und intelligente Automatisierung für die Anwendungsbereitstellung und -sicherheit.
BIG-IQ Centralized Management
Verwalten Sie BIG-IP Geräte und Dienste über eine zentrale, einheitliche Managementplattform.
BIG-IP Automation Toolchain
Automatisieren Sie die Bereitstellung und Konfiguration von BIG-IP mit deklarativen Schnittstellen.
Nginx One
Konsolidieren Sie Anwendungsbereitstellung, Sicherheit und Verwaltung in einem einzigen Angebot, um einen einheitlichen Betrieb zu gewährleisten.
F5 Insight For ADSP
Vereinheitlichen Sie die Transparenz von Anwendungen und Infrastruktur mit verwertbaren operativen Erkenntnissen.
Ressourcen
Analystenberichte
Aktuelle Nachrichten
Lösungsübersichten
LÖSUNGSÜBERSICHT
F5-Lösungen für eine Zero-Trust-Architektur
LÖSUNGSÜBERSICHT
Zero Trust in einer anwendungszentrierten Welt
LÖSUNGSÜBERBLICK