Skalieren Sie sichere KI-Cluster mit NVIDIA Cloud Partner Networking
Steigern Sie den Durchsatz, verbessern Sie die Mandantenisolierung und schonen Sie die CPU-Kapazität des Hosts mit F5 BIG-IP Next for Kubernetes auf NVIDIA BlueField-3-DPUs – entwickelt für die NVIDIA Cloud Partner Common Networking-Architektur.
Kubernetes-Netzwerke für KI beschleunigen und absichern
F5 BIG-IP Next for Kubernetes wird auf NVIDIA BlueField-3-DPUs ausgeführt und bietet leistungsstarken Ingress und Egress, integrierte Sicherheit sowie anwendungsorientiertes Traffic-Management für mandantenfähige KI-Cluster. Durch die Auslagerung der Netzwerk- und Sicherheitsverarbeitung auf die DPU bleiben die CPU-Ressourcen des Hosts für KI-Workloads verfügbar.
Wichtigste Vorteile
Beschleunigen Sie den ein- und ausgehenden Datenverkehr
Nutzen Sie NVIDIA DOCA und die Hardwarebeschleunigung der BlueField-3-DPU, um Netzwerke mit hoher Bandbreite und niedriger Latenz für KI-Trainings- und Inferenz-Workloads bereitzustellen.
Sicherheitsaufgaben von Host-CPUs auslagern
Verlagern Sie Firewall-ACLs und die DDoS-Abwehr auf BlueField-3-DPUs, um sensible KI-Workloads zu schützen, ohne wertvolle CPU-Kapazitäten des Hosts zu beanspruchen.
Mandanten in großem Maßstab isolieren
Ordnen Sie Kubernetes-Namespaces segmentierten Netzwerkpfaden zu und wenden Sie dedizierte Sicherheits- und Datenverkehrsrichtlinien auf mandantenübergreifende KI-Cluster an.
Automatisieren Sie mit Kubernetes-nativen APIs
Nutzen Sie die CNCF Gateway API, Operatoren und CRDs, um die Bereitstellung zu automatisieren und Kubernetes zugleich um Netzwerk- und Sicherheitsfunktionen auf Rechenzentrumsniveau zu erweitern.
Was Sie in dieser Referenzarchitektur erfahren
NCP-Fabric entwerfen
Machen Sie sich mit dem konvergenten Netzwerkdesign, der Platzierung der NVIDIA BlueField-3-DPUs, der EVPN-VXLAN-Segmentierung und der BGP-Konnektivität vertraut.
Beschleunigte Dienste bereitstellen
Konfigurieren Sie DPUs, Kubernetes-Knoten und Exit-VLANs, Gateway-API-Dienste sowie beschleunigten ein- und ausgehenden Datenverkehr.
Sicher im großen Maßstab betreiben
Wenden Sie Mandantenisolierung, Firewall-Richtlinien, Telemetrie, Protokollierung, Fehlerbehebung und Echtzeit-Datenverkehrserfassung an.
VON DER ARCHITEKTUR BIS ZUM BETRIEB
Entwickeln Sie ein leistungsstarkes Kubernetes-Netzwerk für KI
Referenzarchitektur herunterladenEinblick in die Referenzarchitektur
Architektur
Entwerfen Sie eine sichere, beschleunigte NVIDIA-NCP-Fabric
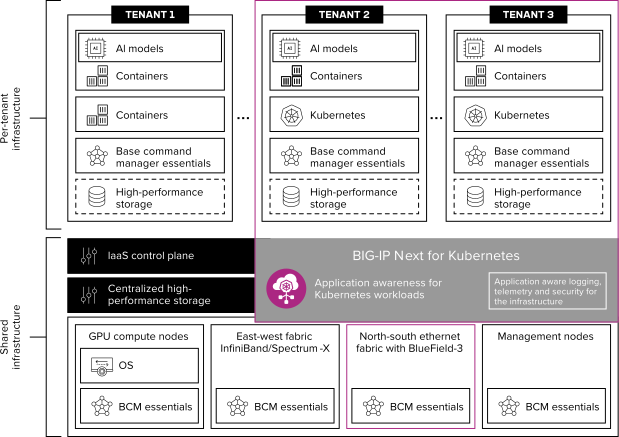
Erfahren Sie, wie F5 BIG-IP Next for Kubernetes auf NVIDIA BlueField-3-DPUs innerhalb der NVIDIA NCP Common Networking-Architektur ausgeführt wird. Das Design verknüpft den Anwendungs- und Namespace-Kontext von Kubernetes mit beschleunigtem Ingress und Egress, EVPN-VXLAN-Segmentierung, BGP-Routing, Sicherheitsrichtlinien und Observability in mandantenfähigen KI-Clustern.
Bereitstellung und Betrieb
DPU-beschleunigte Dienste bereitstellen und betreiben
Befolgen Sie das Bereitstellungsmodell für BlueField-3-DPUs, konvergente Netzwerke, VLANs und BIG-IP-Datenebenendienste. Die Referenzarchitektur deckt außerdem beschleunigten ein- und ausgehenden Datenverkehr, Kubernetes-native Konfiguration, Firewall-Richtlinien, Programmierbarkeit, Telemetrie, Protokollierung, Fehlerbehebung und beispielhafte Bereitstellungskonfigurationen ab.
Konvergentes Netzwerkdesign
Verbinden Sie Rechenressourcen, Hochleistungsspeicher, Management- und Border-Services über eine einheitliche NVIDIA NCP Common Networking Fabric.
Bereitstellung der BlueField-3-DPU
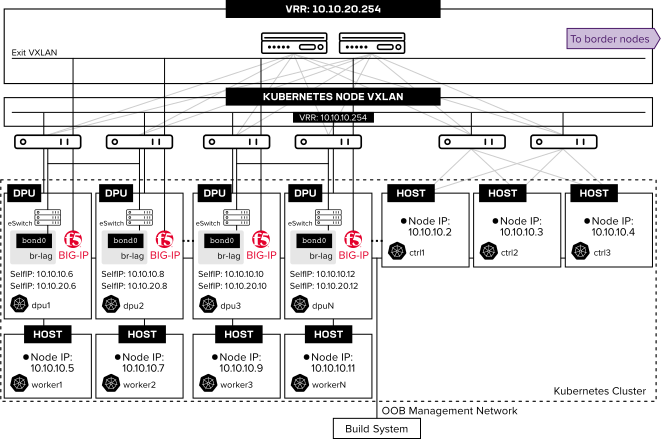
Konfigurieren Sie den DPU-Modus, die hardwarebeschleunigte eSwitch-Link-Aggregation, DOCA-beschleunigtes OVS und skalierbare Funktionen für BIG-IP-Datenebenendienste.
Beschleunigter ein- und ausgehender Datenverkehr
Skalieren Sie Kubernetes-Ingress und Namespace-bewussten Egress und verlagern Sie gleichzeitig die Datenverkehrsverarbeitung von den Host-CPUs auf NVIDIA BlueField-3-DPUs.
Mandantenfähige Sicherheit
Wenden Sie mandantenspezifische Segmentierung, Firewall-Richtlinien, DDoS-Abwehr, Netzwerkadressübersetzung und programmierbare Datenverkehrssteuerungen an.
Beobachtbarkeit und Supportfähigkeit
Nutzen Sie OpenTelemetry, cloudnative Protokollierung, RBAC-gesteuerte Diagnosen, die Erfassung von Supportprotokollen und Echtzeit-Mitschnitte des Datenverkehrs.
Häufig gestellte Fragen
Es wird erläutert, wie F5 BIG-IP Next for Kubernetes innerhalb der NVIDIA Cloud Partner Common Networking-Architektur bereitgestellt wird. Behandelt werden die Integration der BlueField-3-DPU, konvergente Netzwerke, beschleunigter Kubernetes-Ingress und -Egress, Mandantenisolierung, Sicherheit, Automatisierung und Observability.
Sie richtet sich an Netzwerkarchitekten, Plattformingenieure, Kubernetes-Administratoren, Sicherheitsteams und Infrastrukturbetreiber, die mandantenfähige KI- und Cloud-native-Umgebungen mit NVIDIA-NCP-Infrastruktur aufbauen.
F5 BIG-IP Next for Kubernetes nutzt NVIDIA DOCA und die Hardwarebeschleunigung von BlueField-3, um Ingress, Egress, Lastverteilung und Netzwerkadressübersetzung auf der DPU zu verarbeiten. Dadurch wird die Abhängigkeit von den CPU-Ressourcen des Hosts reduziert und gleichzeitig ein hoher Durchsatz bei geringer Latenz für den Anwendungsdatenverkehr unterstützt.
Die Architektur ordnet Kubernetes-Namespaces und Anwendungskontexte segmentierten Netzwerkpfaden zu. Teams können mandantenspezifische Firewall-Richtlinien, DDoS-Schutz, Adressübersetzung, Geschäftslogik, Telemetrie und Protokollierung anwenden und gleichzeitig Workloads innerhalb einer gemeinsam genutzten KI-Infrastruktur isolieren.
Die Architektur umfasst F5 BIG-IP Next for Kubernetes, NVIDIA BlueField-3-DPUs, NVIDIA DOCA, EVPN-VXLAN, BGP, die CNCF Gateway API, Kubernetes-Operatoren und CRDs, beschleunigte OVS-Netzwerke, OpenTelemetry und Cloud-native-Protokollierung.
Ja. Sie enthält Topologiediagramme und Konfigurationsbeispiele für den DPU-Modus von BlueField-3, die BFB-Installation, die eSwitch-Link-Aggregation, DOCA-beschleunigtes OVS, skalierbare Funktionen, Kubernetes-Knoten und Exit-VLANs, Ingress- und Egress-Dienste sowie BGP-Peering.