Sichern und optimieren Sie Ihre containerisierten Anwendungen mit fortschrittlichen Anwendungsdiensten von F5
F5 Container Ingress Services bieten eine leistungsstarke Plattform für Anwendungsdienste, die sich in führende Container-Management-Lösungen integrieren lässt und für robuste Anwendungssicherheit und hohe Performance sorgt.
Die Herausforderung: Leistungsstarke und sichere containerisierte Anwendungen unterstützen
Viele der Eigenschaften, die Container so attraktiv machen – Portabilität, Skalierbarkeit, höhere Effizienz bei Entwicklung und Bereitstellung usw. –, können zugleich Risikofaktoren darstellen, da sie zusätzliche Angriffsflächen schaffen. Containerplattformen wie Kubernetes und OpenShift bieten zwar einige native Dienste, doch fehlen ihnen wichtige Funktionen wie Web Application Firewalls und Protokoll-Gateways, die Sie vor Hackerangriffen, Bots und Datenexfiltration schützen und so verhindern können, dass Ihre Kundendaten gefährdet werden.
Sie benötigen eine Plattform, die die kurzlebige Natur von Ereignissen innerhalb des Clusters versteht und als Reaktion darauf Anwendungsdienste bedarfsgerecht bereitstellen kann.
Das können Sie tun
Bei einer auf Microservices basierenden Lösung benötigen Sie Sicherheits- und Netzwerklösungen, die auf diese hochdynamische und kurzlebige Architektur abgestimmt sind. Diese Anwendungsdienste sollten einen Schutz der Einstiegspunkte auf Enterprise-Niveau und umfassende End-to-End-Transparenz bieten. F5 erleichtert die direkte Integration von Anwendungsdiensten in das Cluster-Management-System – unabhängig davon, wo es gehostet wird. So können die Sicherheits- und Netzwerkteams die Dienste auf dem neuesten Stand halten, ohne die Entwicklung zu verlangsamen.
Wie F5 helfen kann
F5 stellt Ihrem Unternehmen mit Container Ingress Services eine leistungsstarke Plattform für Anwendungsdienste bereit, die sich in Ihre Container-Management-Lösung integrieren lässt und so für mehr Anwendungssicherheit und eine optimierte Performance containerisierter Anwendungen sorgt.
F5 erreicht dies mithilfe von zwei zentralen Komponenten:
- Plattform – Die leistungsstarke Plattform von F5 verwaltet den Datenverkehr, schützt Anwendungen vor Angriffen und stellt Anwendungs- und Netzwerkteams detaillierte Telemetriedaten bereit. Sie dient als Eingangstor zu Container-Anwendungen und sorgt für Schutz und Optimierung am Netzwerkrand.
- Orchestrierung – Die Orchestrierung zwischen der Container-Management-Lösung und der App-Services-Lösung ermöglicht es Ihnen, auf Ereignisse im Container-Cluster zu reagieren und Konfigurationen auf der Traffic-Management-Plattform zu automatisieren.
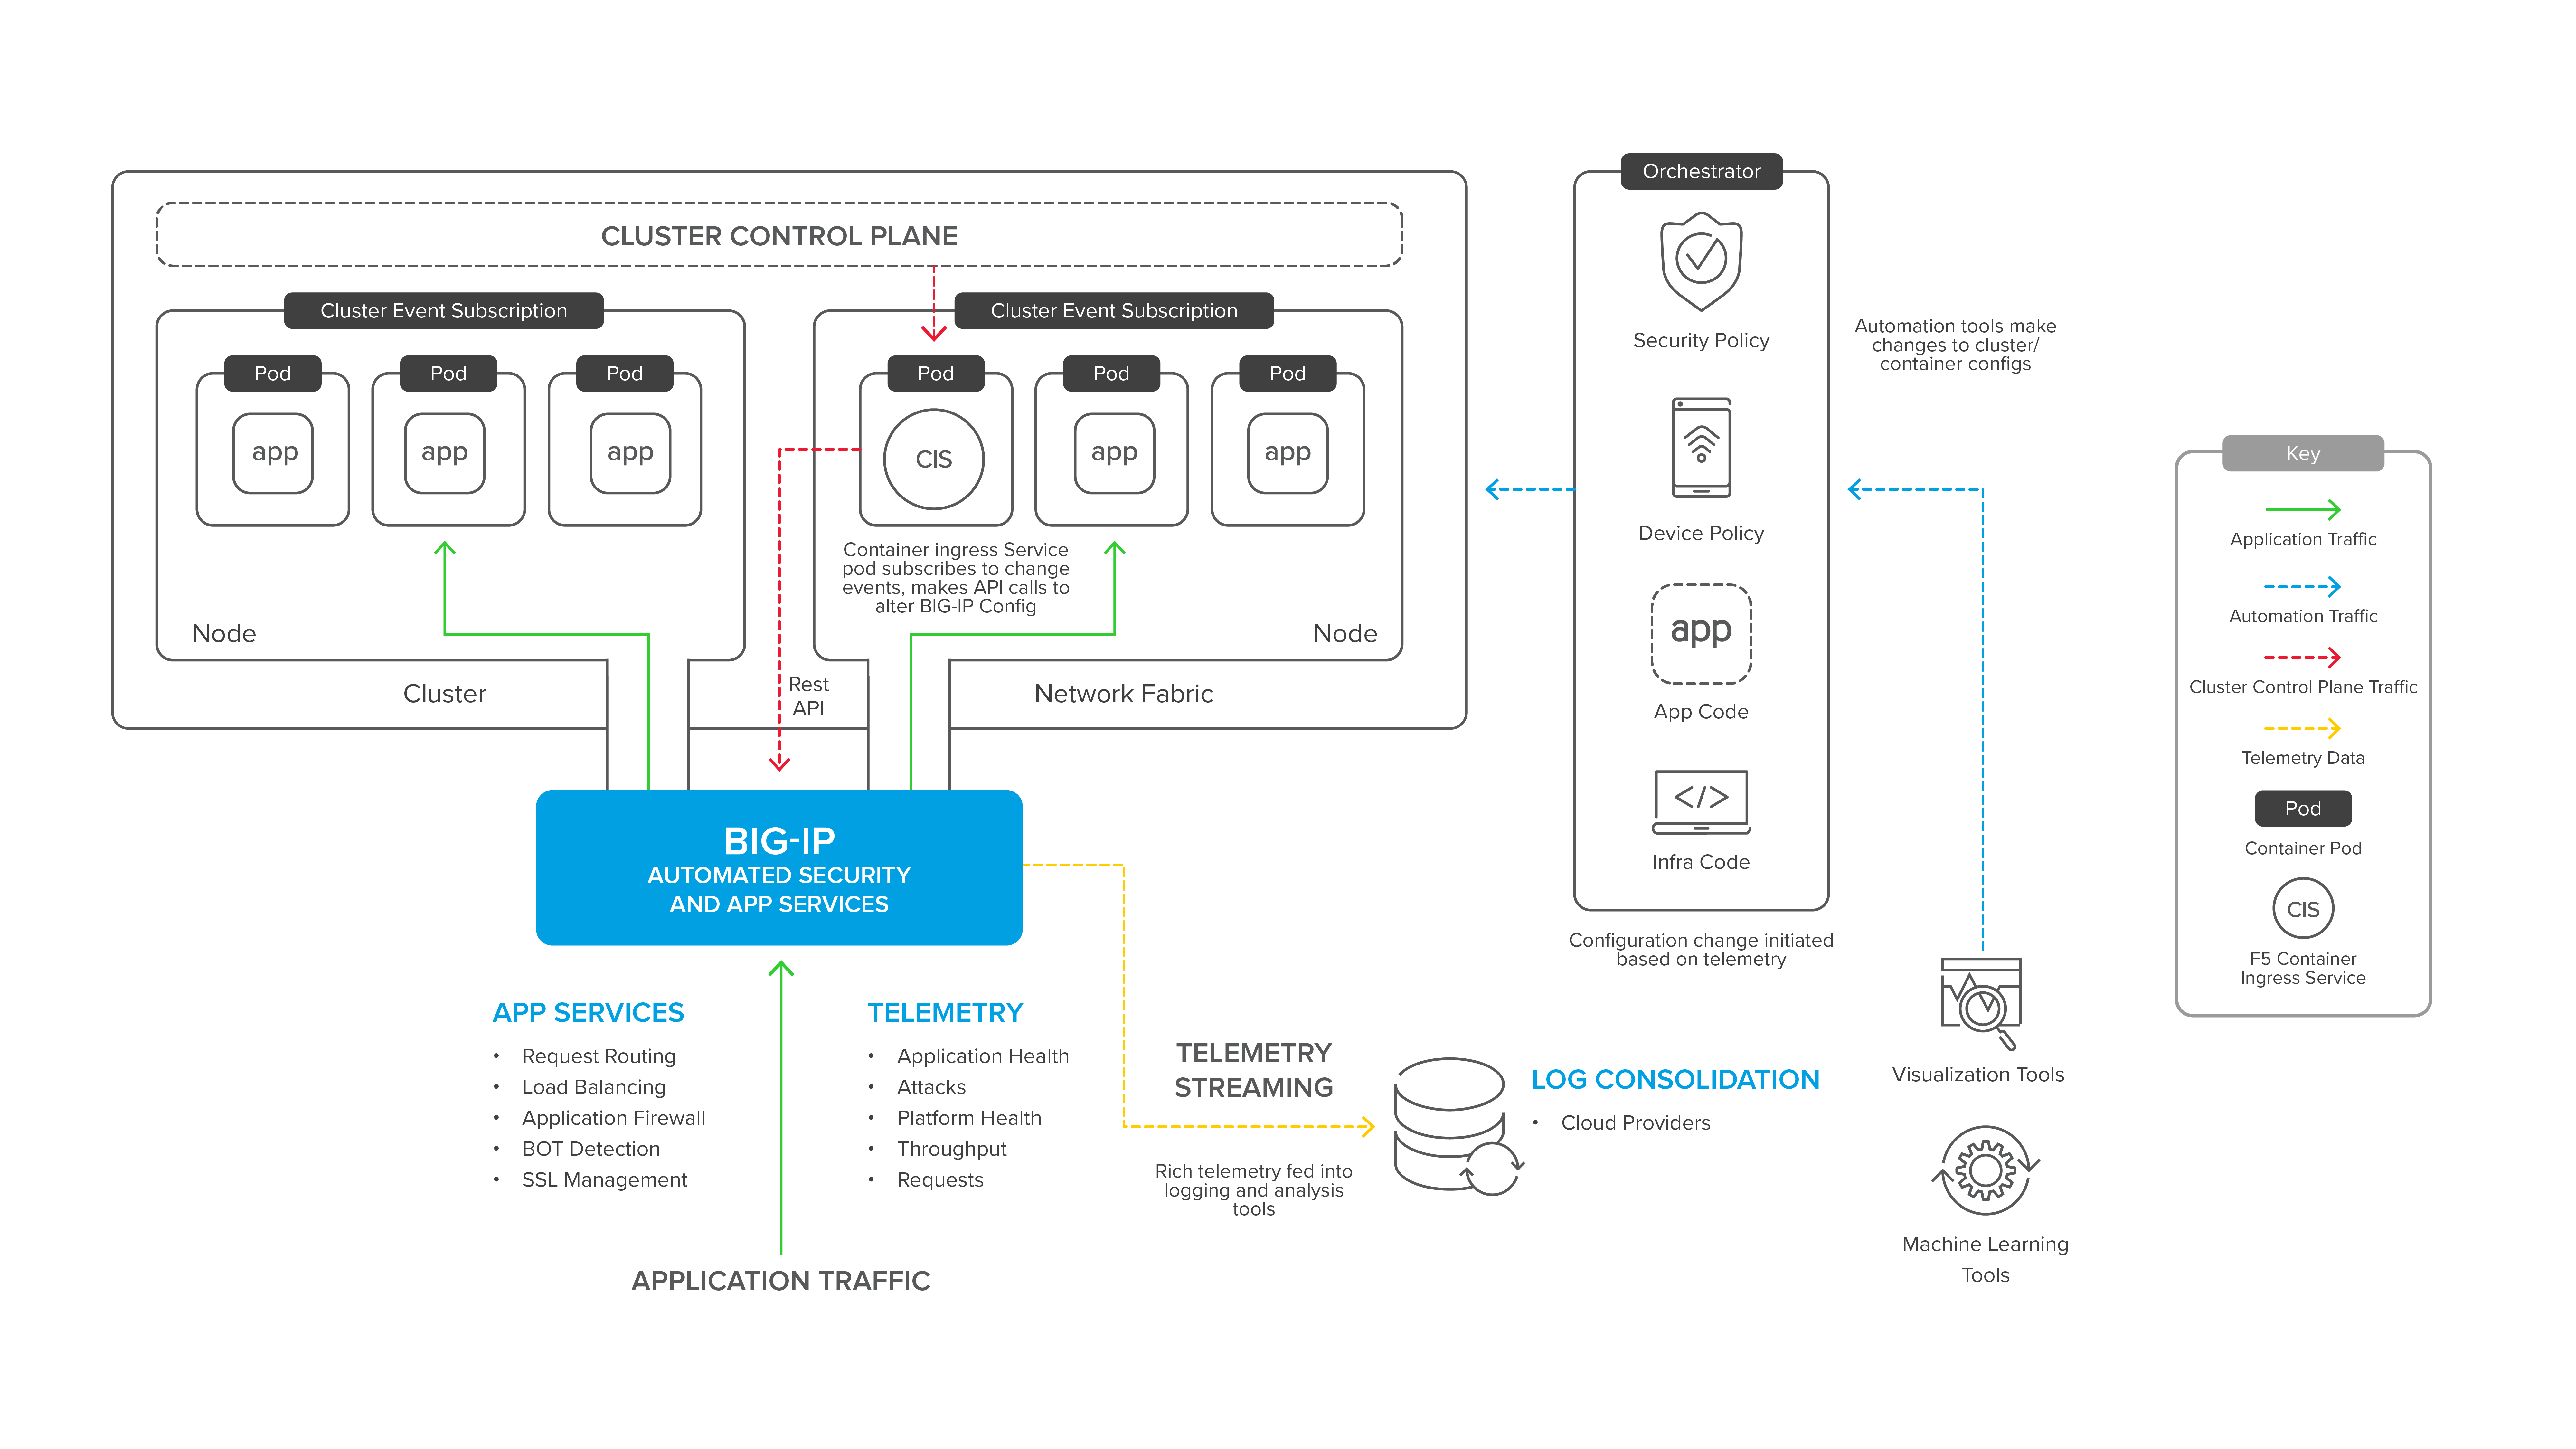
In der unten dargestellten Architektur von F5 Container Ingress Services überwacht die Container-Connector-Komponente (mit CIS gekennzeichnet) Ereignisse der Containerverwaltung, beispielsweise die Erstellung neuer Cluster oder Pods, und nimmt Konfigurationsänderungen an BIG-IP vor, um den Datenverkehr zu neuen Containerressourcen zu steuern. Gleichzeitig schützt und beschleunigt BIG-IP nicht nur den Anwendungsdatenverkehr, sondern stellt auch umfangreiche Telemetriedaten für Verwaltungs- und Visualisierungsdienste bereit. Diese können daraufhin Änderungen im Containerverwaltungssystem auslösen und so den Kreislauf von der Beobachtung bis zur Aktion schließen.
Lösungsleitfäden
Herausforderung
Container-Plattformen wie Kubernetes oder Red Hat OpenShift lassen sich mit agilen Entwicklungsmethoden kombinieren, um die Entwicklung und Bereitstellung von Anwendungen zu beschleunigen. Containerisierte Anwendungen sind ebenso anfällig für Schwachstellen auf Anwendungsebene, Denial-of-Service-Angriffe und die Auswirkungen clientseitiger Netzwerklatenzen. Daher benötigen sie weiterhin Dienste für die Anwendungsbereitstellung und -sicherheit, etwa Web Application Firewalls, TCP-Optimierung und Protokoll-Gateways.
Eine herkömmliche Lösung mit einer statischen Konfiguration, die nur von einem IT-Administrator geändert werden kann, steht jedoch im Widerspruch zum agilen Container-Paradigma, bei dem neue Microservice-Container dynamisch für nur wenige Minuten erstellt werden können, um eine Nachfragespitze zu bewältigen oder ein Upgrade durchzuführen, indem alte Container einfach durch neue ersetzt werden.
Wie stellen Sie sicher, dass die Bereitstellung Ihrer Anwendungsdienste mit Ihren schnellen Release-Zyklen in containerisierten Umgebungen Schritt hält?
Lösung
Sie benötigen leistungsstarke Dienste für Anwendungssicherheit und -optimierung, die in die Verwaltungsebene der Containerplattform integriert sind.
Durch die Integration können Ihre Anwendungsdienste automatisch und in Echtzeit auf Container-Ereignisse reagieren (z. B. auf die Erstellung eines neuen Containers oder eines völlig neuen Dienstes), ohne dass Anwendungsentwickler oder Verantwortliche für die Container-Plattform umfassende Fachkenntnisse benötigen.
Durch die Kombination der marktführenden Anwendungsbereitstellungsplattform BIG-IP, einer erweiterten Container-Netzwerkstruktur und eines Management-Containers, der in die Container-Verwaltungsebene integriert ist, können Sie einen zuverlässigen Schutz und ein erweitertes Datenverkehrsmanagement für Container-Anwendungen bereitstellen.
Komponenten
Um konsistente und leistungsstarke Multi-Cloud-Anwendungsdienste in containerisierten Umgebungen bereitzustellen, können Unternehmen verschiedene F5-Komponenten nutzen.
- BIG-IP-Plattform
Die BIG-IP-Plattform ist ein leistungsstarker Anwendungs-Proxy, der als Software-Appliance für eine Vielzahl öffentlicher und privater Clouds sowie als dedizierte Hardware für lokale Bereitstellungen verfügbar ist, die maximale Skalierbarkeit bei minimalem Rechenressourcenbedarf erfordern. Unabhängig davon, ob BIG-IP als Hardware oder Software bereitgestellt wird, bietet es zahlreiche Funktionen, um Anwendungen zu schützen, eingehende Anfragen weiterzuleiten und Clientverbindungen zu optimieren.
Obwohl dieser robuste Funktionsumfang auf eine hohe Komplexität schließen lassen könnte, unterstützt die Plattform ein leistungsstarkes Vorlagensystem. Damit können Sicherheits- und Betriebsexperten standardisierte Vorlagen erstellen, die Anwendungsteams mit wenigen einfachen Eingaben und ohne fundierte Kenntnisse in den Bereichen Sicherheit oder Datenverkehrsmanagement implementieren können.
Natürlich muss der Anwendungsdatenverkehr auch in Ihre Containerumgebung hinein- und aus ihr herausgeleitet werden können. Daher ist die Unterstützung von VXLAN unerlässlich, um ein Cluster-Fabric auf ein Gateway-Gerät wie BIG-IP auszuweiten. Sowohl die hardware- als auch die softwarebasierten BIG-IP-Plattformen bieten eine vollständige VXLAN-Integration sowie Unterstützung für eine Reihe weiterer Netzwerk-Overlays.
Weitere Informationen zur BIG-IP-Plattform ›
- Container-Ingress-Dienste
Die Stromversorgungs- und Netzwerkintegration eines BIG-IP muss in Abstimmung mit Container-Ereignissen bereitgestellt und aktualisiert werden. Zu diesem Zweck bietet F5 mit der Komponente Container Ingress Services (CIS) eine kostenlose Lösung für die Container-Integration an. Sie wird als Container ausgeführt und abonniert Ereignisse der Clusterverwaltung. CIS kombiniert die Erkennung von Ereignissen mit nativen Tools der Containerplattform wie ConfigMaps und Annotationen, um Ingress-Dienste über die BIG-IP REST API zu konfigurieren.
Telemetrie und Instrumentierung Ihrer Container-Anwendungen sind für deren kontinuierliche Verbesserung unerlässlich. Da die BIG-IP Plattform umfassende Einblicke in den Anwendungsdatenverkehr bietet, eignet sie sich ideal, um Statistik- und Ereignisdaten an das Erfassungs- und Visualisierungstool Ihrer Wahl zu streamen.
Weitere Informationen zu Container Ingress Services ›
Partner
F5 arbeitet eng mit seinen Technologiepartnern zusammen, um Sie bei der Optimierung Ihrer Anwendungen in containerisierten Umgebungen zu unterstützen.
Laden Sie den Lösungsleitfaden herunter, um alle Details zu erfahren ›
- Container-Management-Plattformen
Container-Ingress-Dienste sind für die folgenden Container-Management-Plattformen verfügbar:- Kubernetes
- OpenShift
- Cloud Foundry
- Mesos Marathon
Weitere Informationen zu Container-Management-Plattformen ›
- Virtuelle Umgebungen
Die BIG-IP Plattform kann in den folgenden virtuellen Umgebungen ausgeführt werden:
Öffentlich:
- AWS
- Microsoft Azure
- Google Cloud Platform
- Alibaba Cloud
Privat:
- VMware (ESX, ESXi, vCloud Director)
- Microsoft Hyper-V
- Linux KVM, Xen Project, OpenStack
Alle von BIG-IP Virtual Edition unterstützten Plattformen anzeigen ›
Ähnliche Inhalte
WEBINAR
Optimieren und schützen Sie Ihre containerbasierten Anwendungen mit F5
PRODUKT
F5 Container Ingress Services
Erfahren Sie, wie Sie mit F5 Container Ingress Services Anwendungen in verschiedenen Container-Orchestrierungsumgebungen schneller bereitstellen können.
BLOG
Container-Automatisierung
Erfahren Sie, wie die Container-Automatisierung reibungslose Anwendungsservices ermöglicht und so die Anwendungsentwicklung beschleunigt.
LÖSUNGSLEITFADEN
Containerisierte Anwendungen schützen und optimieren
Agile Plattformen brauchen agilen Schutz.
BLOG
Container sind der Schlüssel zu einer Multi-Cloud-Strategie
Die Einführung von Containern beansprucht nun schon seit einigen Jahren kontinuierlich einen Teil des Budgets. Überraschend könnten jedoch die Gründe für diese Einführung sein. Kleiner Spoiler: Eigentlich geht es dabei gar nicht um Microservices.