
Da DevOps in der Diskussion über die Infrastruktur eine immer größere Rolle spielt, gibt es verschiedene Best Practices für die Einbindung von Containern und Microservices in die Anwendungsentwicklung und DevOps-Prozesse. Dennoch haben DevOps- und IT-Fachkräfte weiterhin Schwierigkeiten, eine Infrastruktur zu implementieren, die den modernen Lebenszyklus der Anwendungsentwicklung unterstützt. In der aktuellen Quali-Umfrage 2018 zu DevOps und Cloud unter 1.300 Befragten heißt es: „Fast 50 Prozent müssen bis zu einen Monat auf den Zugriff auf die Infrastruktur warten, während 24 Prozent länger als einen Monat warten müssen – insbesondere diejenigen, die in verteilten Teams arbeiten.“
Positiv ist, dass die Implementierung von Automatisierung inzwischen in den Mittelpunkt gerückt ist. Die Quali-Umfrage zeigt: „Zwei Drittel der Befragten (67 Prozent) gaben an, bestimmte Formen der Automatisierung eingeführt zu haben, um Produktivität und Agilität zu verbessern. ... Von denjenigen, die bereits Automatisierung einsetzen, verfügen 33 Prozent über Self-Service-Funktionen für ihre F&E- sowie Entwicklungs- und Testinitiativen.“ Automatisierung ist entscheidend für NetOps-Teams, die sich zu Super-NetOps-Fachkräften weiterentwickeln und Verfahren zur kontinuierlichen Verbesserung und Bereitstellung unterstützen und vorantreiben. Anwendungsentwickler benötigen Automatisierung, um neue Bereitstellungen zu skalieren und mit den geschäftlichen Anforderungen Schritt zu halten. Um DevOps-Praktiken gerecht zu werden, ist eine integrierte Self-Service- und Automatisierungslösung erforderlich, die von NetOps unterstützt wird und AppDev in die Lage versetzt, seine Ziele schnell zu erreichen.
Eine Möglichkeit für Anwendungsentwickler, Entwicklung und Tests zu vereinfachen, besteht darin, Container und Microservices einzusetzen, um maximale Effizienz und Portabilität zu erzielen. Darüber hinaus lässt sich die Ingress-Steuerung in die Container-Orchestrierungsumgebung integrieren, leitet den Datenverkehr an die am besten geeignete Anwendung weiter und gewährleistet eine durchgängige Verfügbarkeit sowohl in der Entwicklungs- als auch in der Produktionsumgebung. Ingress kann sich auf HTTP-Routing oder auf eine Sammlung von Regeln für den Zugriff auf die Cluster-Dienste beziehen. ingress (mit kleinem „i“) bezeichnet außerdem eingehende Verbindungen, den Lastenausgleich für Anwendungen und Sicherheitsdienste. Entscheidend ist, Probleme zu reduzieren, die die Anwendungsentwicklung und -bereitstellung verlangsamen, indem Self-Service und Automatisierung auf Basis von Container-Ereignissen bereitgestellt werden.
Genau hier ermöglichen die dynamischen Anwendungsdienste von F5 für Container-Umgebungen eine reibungslose Skalierung von Anwendungen mit Ingress-Steuerung und Anwendungssicherheitsdiensten. Viele IT-Infrastrukturexperten entscheiden sich für die Integration der Container-Orchestrierung und Frontdoor-Anwendungsdienste von F5 und wählen dafür BIG-IP und Container Connector, eine Lösung zur Verwaltung von Ingress-Steuerungsdiensten, einschließlich HTTP- und URI-Routing, Lastverteilung und Anwendungsdiensten in Container- und Platform-as-a-Service(PaaS)-Bereitstellungen.
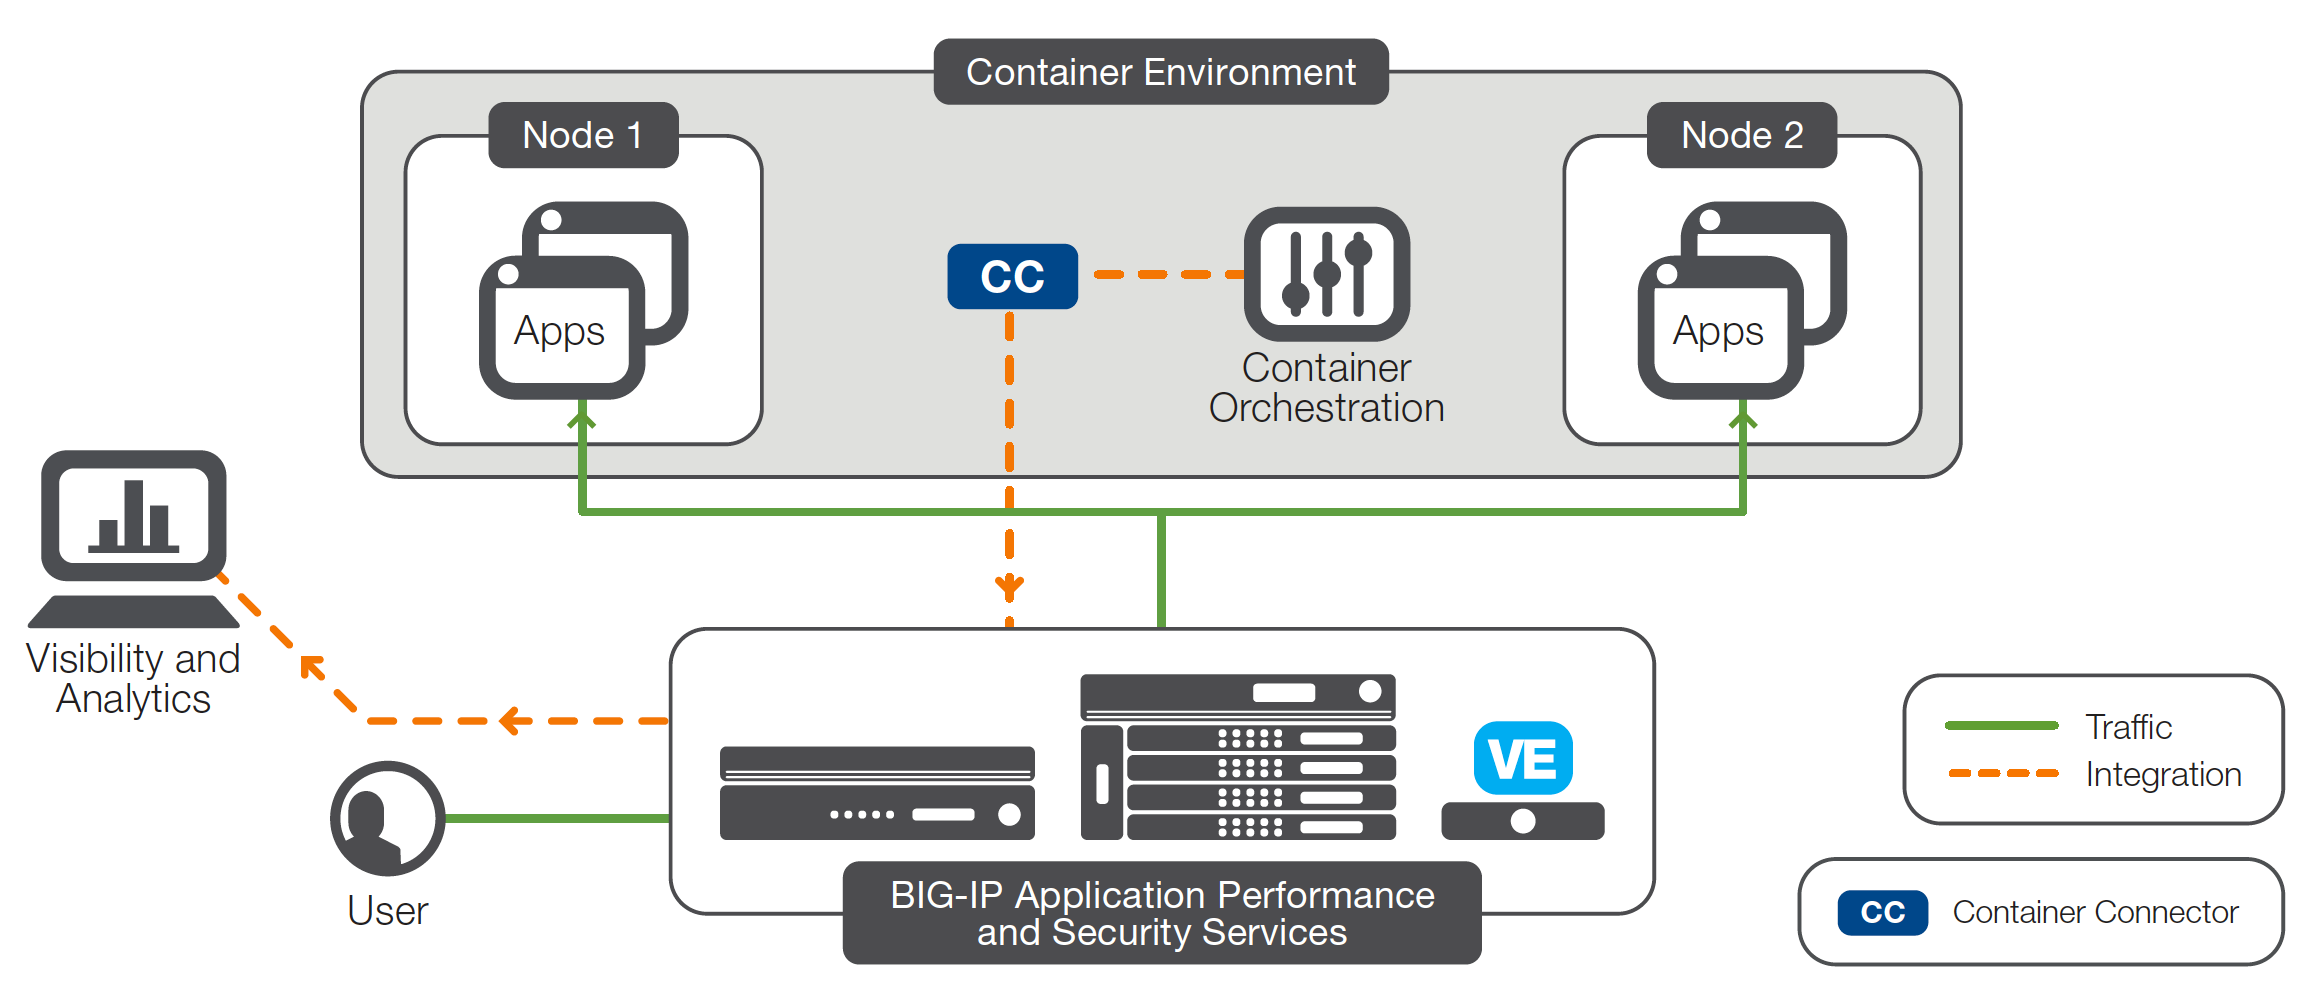
F5 lässt sich in PaaS-Frameworks wie RedHat OpenShift und Pivotal Cloud Foundry sowie in Container-Umgebungen wie Kubernetes und Mesos/Marathon integrieren. F5 Container Connector ist eine Open-Source-Lösung, die eine Self-Service-Auswahl in der Container-Benutzeroberfläche ermöglicht oder App-Services anhand erkannter Container-Ereignisse automatisiert, um sie schnell hoch- und herunterzufahren. Container Connector bietet mehr Flexibilität und Benutzerfreundlichkeit durch vordefinierte Richtlinien und Profile für OpenShift Routes sowie Annotationen zum Umschreiben von Ziel-URLs für Kubernetes Ingress. Mit F5 erhalten Sie Transparenz und Einblicke in den gesamten Container-Datenverkehr sowie detailliertere App-Informationen durch den Export von Datenströmen an Monitoring- und Analyseplattformen. Erfahren Sie noch heute mehr unter f5.com, lesen Sie die technischen Informationen auf clouddocs.f5.com und laden Sie F5 Container Connector noch heute herunter.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...