Bot-Erkennung und Sicherheit: Automatisierte Bot-Angriffe stoppen
Unternehmen befinden sich heute an einem entscheidenden Wendepunkt: Sie müssen sich anpassen, sonst scheitern sie. Neun von zehn Unternehmen setzen Initiativen zur digitalen Transformation um. Auch wenn sie sich dabei in unterschiedlichen Phasen befinden, räumen sieben von zehn dieser Unternehmen der Verbesserung des Kundenerlebnisses im Rahmen ihrer Initiativen zur digitalen Transformation weiterhin Priorität ein. Das größte Erfolgsrisiko? Bots und andere automatisierte Angriffe.
Vernetzen und schützen Sie Ihr digitales Unternehmen
Innovative Apps sind für Unternehmen unverzichtbar, die als Erste auf den Markt kommen, sich als Erste differenzieren und als Erste Gewinne erzielen wollen. Automatisierung ist der Katalysator, der Unternehmen dabei unterstützt, diese Anwendungsrevolution über Technologien, Prozesse und Menschen hinweg voranzutreiben. Leider setzen auch Angreifer auf Automatisierung, um Web-Apps und APIs anzugreifen und zu missbrauchen. Leicht verfügbare Tools, Infrastrukturen und kompromittierte Daten machen die Durchführung dieser Angriffe kostengünstig und äußerst profitabel, wodurch ein lukratives Geschäftsmodell für Angreifer entsteht. Kriminelle verfügen sogar über einen eigenen Darknet-Shop für digitale Fingerabdrücke .
Versierte Angreifer sind profitorientiert. Sie prüfen kontinuierlich, welche Ziele ihnen die höchste Rendite auf ihre Investitionen bieten.
“Versierte Angreifer sind durch finanzielle Gewinne motiviert. Sie prüfen fortlaufend, welche Ziele ihnen die höchste Rendite auf ihre Investitionen bieten.”
Angriffe sind einfach durchzuführen, und ihr potenzieller Nutzen ist enorm. Da die digitale Transformation und der Einsatz von Apps und APIs zur Abwicklung des Onlinehandels weiterhin rasant zunehmen, werden Angreifer auf Automatisierung und KI setzen, um die Sicherheitsmaßnahmen zu überwinden, die ihnen im Weg stehen.
Häufig eingesetzte Schutzmaßnahmen wie CAPTCHA und Multi-Faktor-Authentifizierung (MFA) sollen Bots abwehren, frustrieren jedoch oft Kunden, ohne die vorgesehene Sicherheit zu bieten. In manchen Fällen führen sie sogar zum Abbruch von Transaktionen und zur Abkehr von der Marke. Entschlossene Angreifer können diese Schutzmaßnahmen umgehen; sie vermitteln lediglich ein falsches Sicherheitsgefühl, was für Unternehmen, die sich auf sie verlassen, eine Vielzahl kostspieliger Probleme verursachen kann.
Sie wollen einen Beweis? Jeder dritte Kunde wendet sich nach nur einer einzigen schlechten Erfahrung von einer Marke ab, die er liebt.
“Jeder dritte Kunde wendet sich nach nur einer einzigen schlechten Erfahrung von einer Marke ab, die er liebt.”
Die wichtigsten Vorteile
Beispiellose Transparenz
F5 unterstützt mehr als die Hälfte aller Anwendungen weltweit in den unterschiedlichsten Umgebungen, schützt täglich über 1 Milliarde Transaktionen der größten Unternehmen vor Angriffen auf Anwendungen und gewährleistet jeden Tag die Sicherheit von mehr als 200 Millionen legitimen menschlichen Transaktionen.
Unerschütterliche Widerstandsfähigkeit
Die Lösungen von F5 bieten auf einzigartige Weise langfristige, dauerhafte Wirksamkeit durch fälschungssichere Telemetrieerfassung, hochtrainierte KI und erstklassige Sicherheitsabläufe.
Optimiertes Kundenerlebnis
F5-Lösungen reduzieren oder beseitigen umständliche Mechanismen zur Benutzerauthentifizierung, darunter CAPTCHAs und Multi-Faktor-Authentifizierung, und verbessern so das Kundenerlebnis.
Bots erkennen und Betrug und Missbrauch verhindern
Anpassung an die wirtschaftlichen Rahmenbedingungen von Angreifern
Automatisierte Angriffe entwickeln sich stetig weiter und ermöglichen es böswilligen Akteuren, sich mit minimalem Aufwand anzupassen und grundlegende Sicherheitsmaßnahmen zu umgehen. Diese Angreifer nutzen in der Regel leicht verfügbare Infrastruktur wie Bots und Toolkits zu einem Bruchteil der üblichen Kosten.
Die zunehmende Verbreitung unterschiedlicher Architekturen, der Cloud und komplexer Software-Lieferketten hat die Angriffsfläche vergrößert. Schwachstellen in Anwendungen, etwa für Injection-Angriffe und Cross-Site-Scripting, bestehen trotz 20 Jahren etablierter Best Practices für die Sicherheit weiterhin. Es überrascht daher nicht, dass Angreifer Bots und Automatisierung einsetzen, um nach solchen Schwachstellen zu suchen und sie auszunutzen – mit potenziell verheerenden Folgen, darunter Datenschutzverletzungen.
Angreifer nehmen zunehmend die kritische Geschäftslogik ins Visier, auf der die digitale Präsenz von Unternehmen basiert – vom Warenkorb der Kunden bis hin zu den API-Strukturen, die den B2B-Handel ermöglichen. Endpunkte für Funktionen wie Anmeldung, Kontoerstellung und das Hinzufügen zum Warenkorb werden mit automatisierten Angriffen überflutet, was zu Kontoübernahmen, Betrug und einem Verlust des Kundenvertrauens führt. Diese Angriffe können sowohl auf Webanwendungen als auch auf die zugrunde liegende API-Infrastruktur abzielen. Angreifer betreiben Aufklärung und passen ihre Werkzeuge an, um ihre Ziele zu identifizieren und der Erkennung zu entgehen.
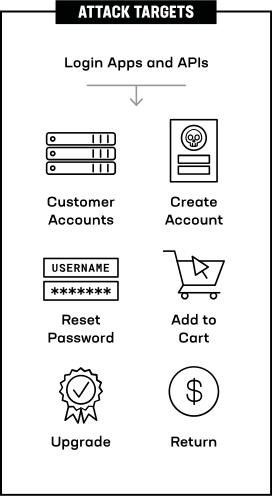
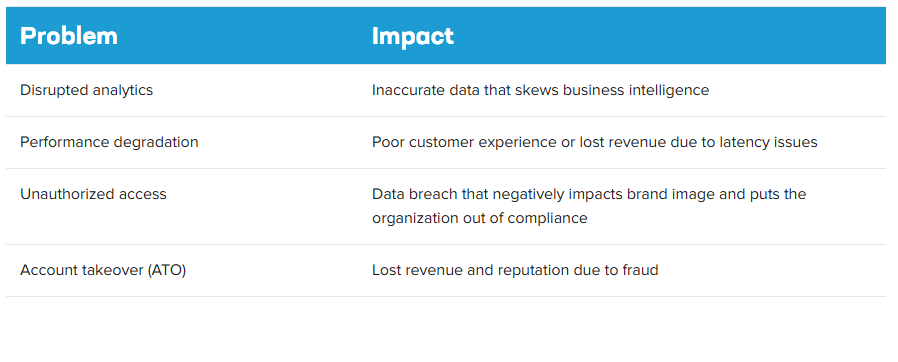
Ein erfolgreicher Angriff kann zu verschiedenen geschäftlichen Problemen mit schwerwiegenden Folgen führen:
Bots werden häufig für Betrug im Handel und Einzelhandel eingesetzt. Die Angriffe sind unterschiedlich ausgefeilt und werden oft an Sicherheitsmaßnahmen angepasst. Zum Beispiel:
- Automatisierung, die Bots nutzt, um Anwendungen auf Schwachstellen zu überprüfen
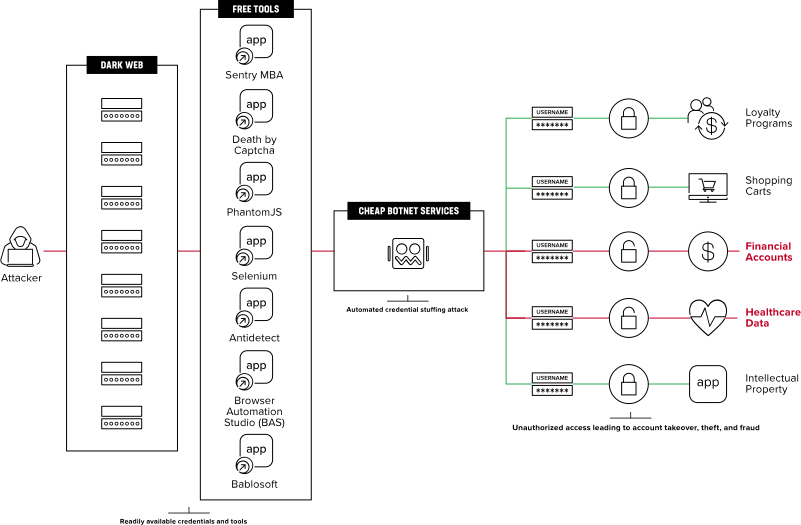
- Credential Stuffing, bei dem kompromittierte Zugangsdaten und Tools zur Übernahme von Konten eingesetzt werden
- Imitationsangriffe, bei denen Tools eingesetzt werden, die menschliches Verhalten nachahmen, um Schutzmaßnahmen gegen Automatisierung zu umgehen
- Manuelle Angriffe, bei denen menschliche Klickfarmen, Fingerabdrücke oder Echtzeit-Phishing-Proxys genutzt werden, um der Erkennung zu entgehen
Angreifer investieren in vier Angriffsvektoren – häufig gleichzeitig –, bis sie die vorhandenen Abwehrmaßnahmen eines Unternehmens überwinden:
- Imitieren von legitimem Netzwerkverkehr
- Vortäuschen verschiedener legitimer Geräte und Browser
- Tatsächliches menschliches Verhalten nachahmen
- Verwendung gestohlener Zugangsdaten, Tokens und personenbezogener Daten
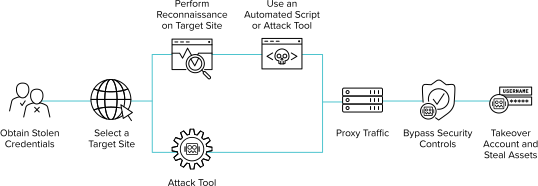
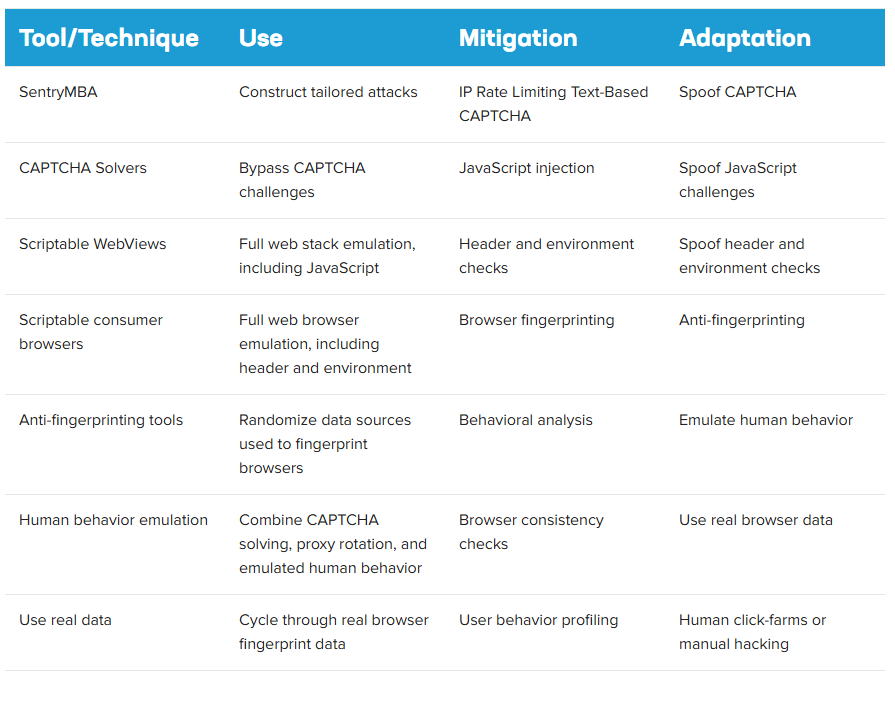
Bei einem Angriff können verschiedene Tools eingesetzt werden, um sich an Abwehrmaßnahmen anzupassen und diese zu umgehen:
Hauptmerkmale
Flexible Bereitstellung
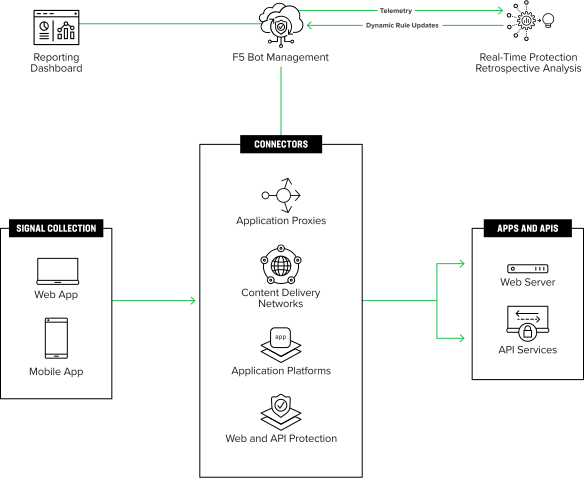
Integrationspunkte über Anwendungs-Proxys, Anwendungsplattformen und Content Delivery Networks schützen schnell die gesamte geschäftskritische Logik
Universelle Sichtbarkeit
Die Transparenz über verschiedene Clouds und Architekturen hinweg liefert Machine-Learning-Modellen Trainingsdaten aus der Praxis und ermöglicht so Lösungen, die auf reale Bedrohungen abgestimmt sind.
Kontinuierlicher Schutz
Echtzeit-Bedrohungsinformationen, KI-gestützte retrospektive Analysen und eine kontinuierliche SOC-Überwachung sorgen für die nötige Widerstandsfähigkeit, um selbst die fortschrittlichsten Cyberkriminellen und staatlichen Akteure abzuwehren.
Nachgewiesene Wirksamkeit
Praxiserprobte Schutzmaßnahmen wehren Credential-Stuffing-Angriffe bei Unternehmen der Fortune 500 ab.
Größte Wirkung
Präzise und anpassungsfähige Sicherheitsmaßnahmen reduzieren Verluste und steigern das Umsatzpotenzial, indem sie Betrug und Missbrauch verhindern – ohne die Customer Journey unnötig zu erschweren.
Granulare Kontrolle
Flexible Richtlinien zur Verwaltung von Aggregatoren und zur Abwehr von Angriffen über Drittanbieterintegrationen.
Angreifer durch die Erkennung von Bots und die Eindämmung von Betrug und Missbrauch neutralisieren
Ihre Kunden erwarten Einfachheit. Ihre Anwendungen sind komplex. Ihre Angreifer sind hoch motiviert.
Sicherheitsmaßnahmen müssen sich an die Weiterentwicklung der Angreifer anpassen, die versuchen, Gegenmaßnahmen zu umgehen – unabhängig von den Werkzeugen, Techniken oder Absichten der Angreifer –, ohne Benutzer durch Anmeldeaufforderungen, CAPTCHAs und MFA zu frustrieren. Dazu gehören der kanalübergreifende Schutz von Webanwendungen, mobilen Anwendungen und API-Schnittstellen, Bedrohungsinformationen in Echtzeit sowie KI-gestützte retrospektive Analysen.
Transparenz über Clouds und Architekturen hinweg sowie robuste und verschleierte Telemetriedaten bieten in Verbindung mit einem kollektiven Abwehrnetzwerk und hochgradig trainierten Machine-Learning-Modellen eine beispiellose Erkennungsgenauigkeit und unerschütterliche Widerstandsfähigkeit bei der Abwehr von Bots, automatisierten Angriffen und Betrug. So behalten Schutzmaßnahmen ihre volle Wirksamkeit, während Angreifer ihre Werkzeuge anpassen und auf Gegenmaßnahmen reagieren – selbst die fortschrittlichsten Cyberkriminellen und staatlichen Akteure werden gestoppt, ohne Ihre echten Kunden zu beeinträchtigen.
Diese Fähigkeit, die Wirksamkeit aufrechtzuerhalten, verbessert entscheidende Geschäftsergebnisse erheblich:
- Weniger Betrug, weniger Reibungsverluste, weniger Aufwand
- Verbesserte Konversionsrate, Kundenbindung und Loyalität
- Höherer Gesamtumsatz
- Verringerte Nettoverluste
- Geringere Komplexität
- Gesteigerte betriebliche Effizienz
“Bots werden häufig für Betrug im Handel und Einzelhandel eingesetzt.”
Bot-Erkennung und Sicherheit zum Schutz vor automatisierten Angriffen
Sicherheitsanbieter müssen davon ausgehen, dass versierte Angreifer bereits alle Schutzmaßnahmen umgehen können oder dies in Kürze tun werden. Es ist bekannt, dass Angriffs-Frameworks trainierte KI-Modelle (https://community.f5.com/t5/technical-articles/how-attacks-evolve-from-bots-to-fraud-part-1/ta-p/286685) nutzen, um Sicherheitsmaßnahmen zu umgehen. Die einzig wirksame Verteidigung ist Abschreckung: Die wirtschaftliche Grundlage der Angreifer muss untergraben werden, indem erfolgreiche Angriffe zu kostspielig und damit unrentabel gemacht werden.
F5-Lösungen lassen sich in jede Anwendungsarchitektur integrieren und schützen sämtliche kritische Geschäftslogik. Dabei bleiben sie dauerhaft wirksam – unabhängig davon, wie Angreifer ihre Methoden anpassen, um der Erkennung zu entgehen. F5-Lösungen reduzieren oder beseitigen zudem aufwendige Sicherheitsmaßnahmen wie CAPTCHA und MFA und verbessern dadurch das Kundenerlebnis sowie die Gesamteffektivität der Lösung.