AIエージェントがコパイロットから自律的に行動する主体へと進化する中、業界では共通の抽象概念として「エージェントスキル」が定着しつつあります。
エージェントスキルは、エージェントが実行できることを明確な形式で定義します。指示、期待される動作、宣言されたツールの使用方法を、エージェントやプラットフォーム間で共有、バージョン管理、再利用できるポータブルな成果物としてパッケージ化します。概念的には、かつてIDEにおけるプラグインやブラウザーにおける拡張機能が果たしていた役割と同じです。
このモデルが真に重要な意味を持つのは、もはや実験的なものでもプロプライエタリなものでもないためです。Anthropicは、オープンなAgent Skills標準を公開し、スキルを特定のフレームワークに依存する仕組みではなく、移植性と相互運用性を備えたレイヤーとして位置付けています。MCPがエージェントとツールの通信方法を標準化したのと同様に、Agent Skillsはエージェントが能力を獲得する方法を標準化しつつあります。
これは重要な意味を持ちます。オープン標準には求心力があり、エコシステム、ツール、レジストリを引き寄せ、やがて企業での導入につながります。ベンダーが共通の抽象化に足並みをそろえると、それは単なる目新しい試みではなく、インフラストラクチャへと変わります。2025年12月の発表には、Atlassian、Figma、Canva、Stripe、Notion、Zapierなど、さまざまなベンダーのパートナースキルが含まれており、この標準がすでに勢いを得ていることを示しています。
つまり、セキュリティへの影響はもはや仮定上のものではありません。
エージェントスキルがセキュリティモデルを変える理由
エージェントスキルは、意図的に軽量に設計されています。人が読みやすく、作成しやすく、簡単に配布できるようになっています。スムーズな共有を目的としているため、ほとんどの実装では、動作の記述にMarkdown、メタデータの記述にYAMLを使用しています。
開発者の生産性という観点では、これはメリットです。
セキュリティの観点では、これはよく知られた危険なパターンを生み出します。つまり、コンテンツとして配信される実行可能な意図です。
スキルは実行時に読み込まれ、エージェントの推論ループ内で動作します。計画、ツールの選択、実行順序に影響を与える可能性があります。また、多くの場合、動的に取得され、推移的に組み合わされます。つまり、構成ファイルというよりも、サプライチェーンへの入力として機能します。
重要なのは、スキル自体には何かを強制する機能がないという点です。スキルは、エージェントが何をしたいかを「宣言」するだけで、エージェントが実際に実行できることを制限するものではありません。
この違いが決定的に重要です。
スキルが有効になると、開発者が頼りにしてきた従来の「シフトレフト」型の制御は、ほとんど意味をなさなくなります。エージェントの内部計画に対するプルリクエストはありません。ツール呼び出しが実行される前に、人によるコードレビューが行われることもありません。推論から実行までの間に、一時停止する余地はありません。
エージェントの開発は、実行時に行われます。
スキルだけでは埋められない適用上のギャップ
エージェントスキルをセキュリティの適用ポイントと捉えたくなるかもしれません。必要なツールと期待される動作が記載されているため、ガードレールを組み込む場所として自然に思えるからです。
しかし、スキルはスタック内の適切でない場所に存在します。
スキルはエージェントの内部にあります。スキルを解釈するのは、タスクの完了と進行を最適化しているのと同じモデルです。スキルにセキュリティの適用を求めることは、エージェントに自制を求めることと同じです。この方法が確実に機能したことはなく、今後もありません。
さらに重要なのは、スキルには権限がないことです。アクセスの取り消し、実行の制限、副作用の検査、データ流出の防止はできません。よくてもヒントを提供するにすぎず、最悪の場合は、制御できているという誤った感覚を与えます。
セキュリティは、意図を記述するレベルだけでは実現できません。機能の実行レベルで実現する必要があります。より一般的な言い方をすれば、自律システムにアクセス制御とアイデンティティ管理を適用するということです。お客さまは、これがエージェント型AIに関する重大な課題であると認識しています。
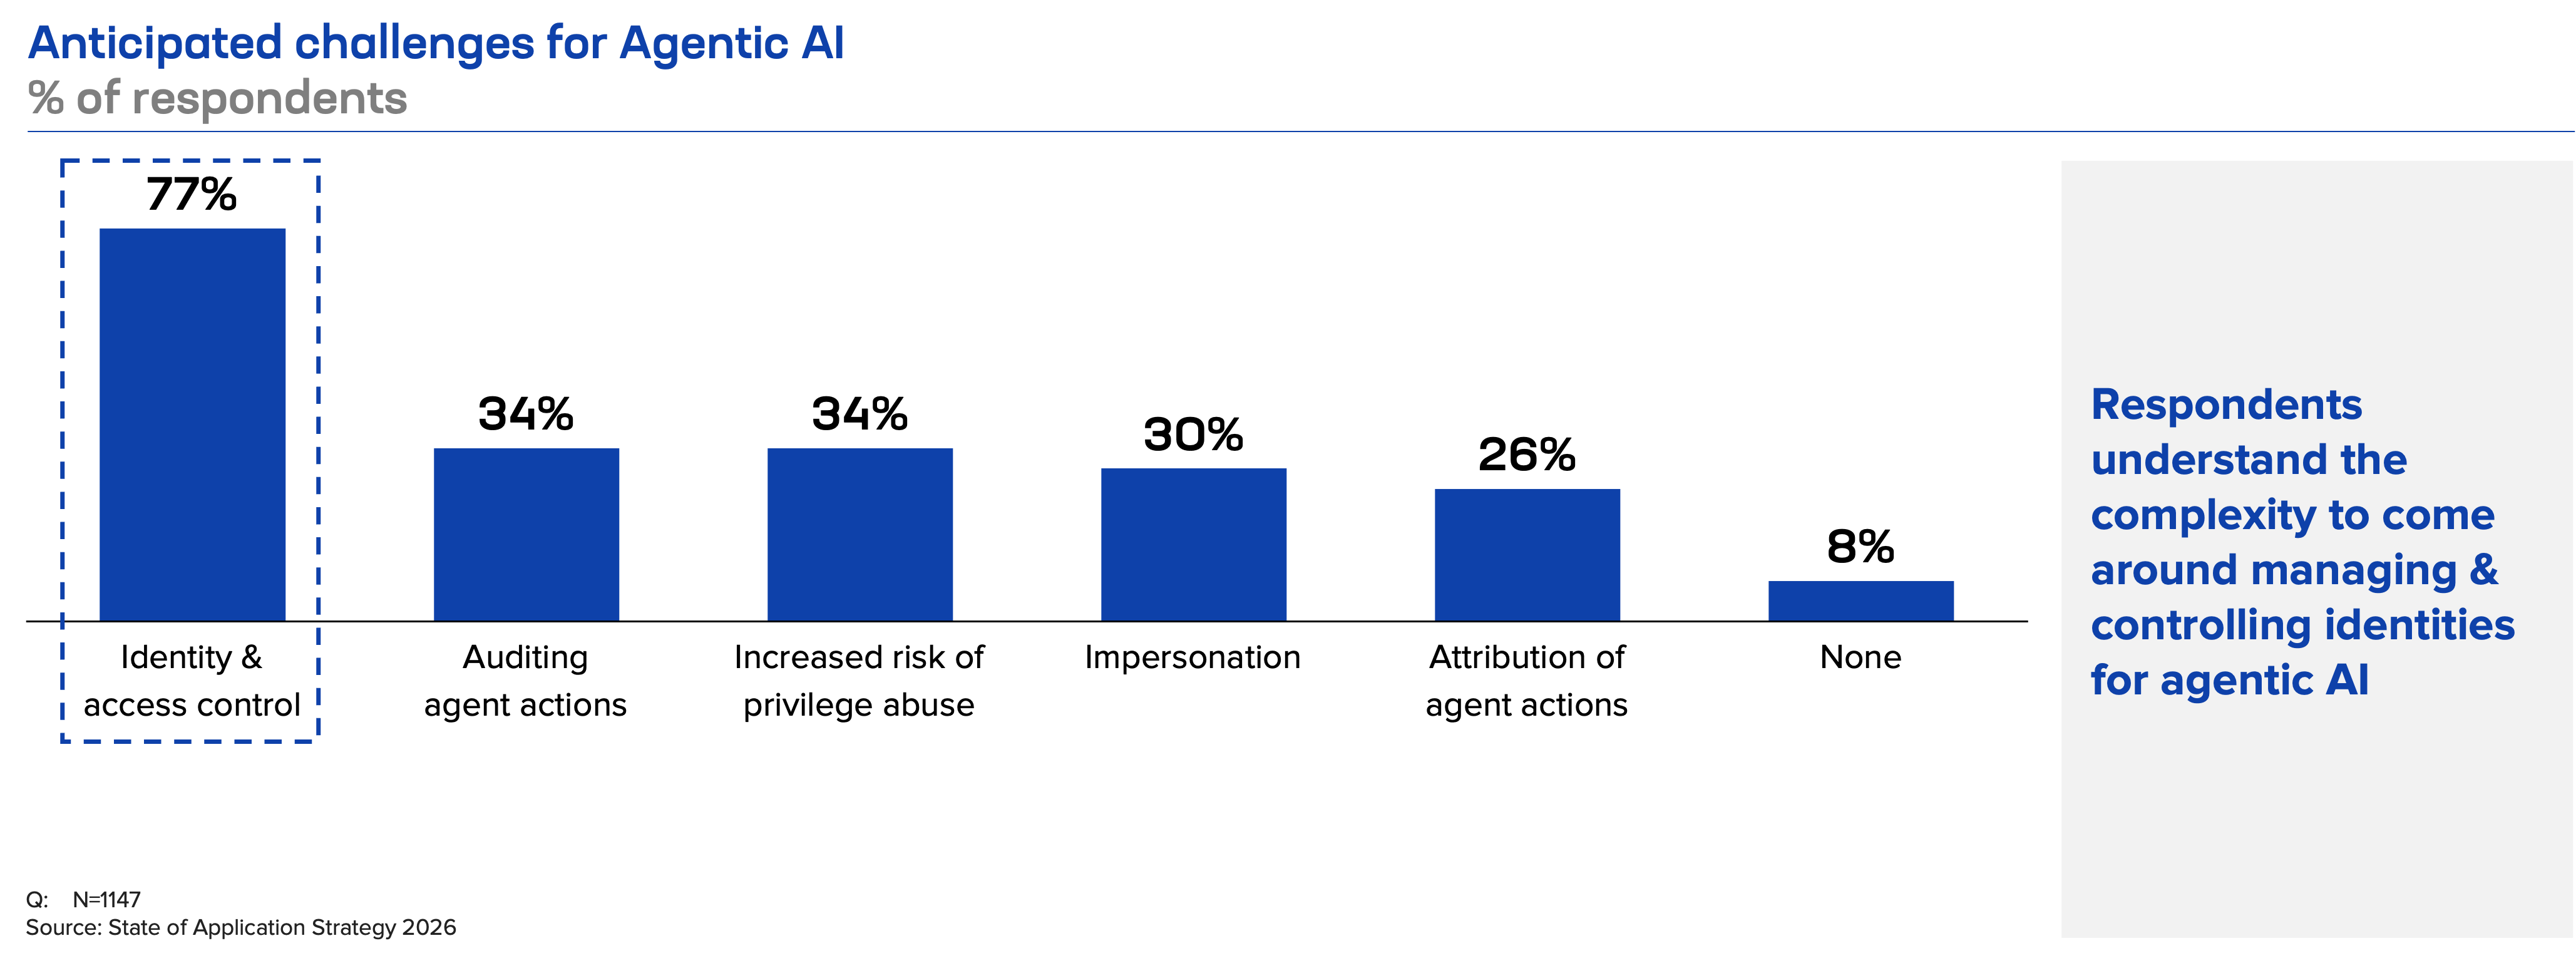
ツールレイヤーが実際に適用可能な唯一の境界である理由
エージェントは、誤った思考をするだけでは害を及ぼしません。思考がツール境界でアクションに変わるときに、害が生じます。
APIの呼び出しやコードの記述、インフラストラクチャのデプロイ、データベースへのクエリ、別のシステムへのデータ送信など、エージェントが行う意味のあるアクションはすべて、ツールインターフェースを経由します。そのインターフェースは、自律性が現実と接する場所です。また、システムが適切に設計されていれば、エージェントが回避できない最後の場所でもあります。
だからこそ、「ツールファイアウォール」がエージェントセキュリティに最適なコントロールプレーンとなります。
ツールファイアウォールは、すべてのツール呼び出しを仲介します。エージェントとエージェントがアクセスするシステムの間に配置され、損害が発生した後に監査するのではなく、実行前にポリシーを適用します。プロンプトレベルの制御やスキルのメタデータとは異なり、エージェントの推論ループの外部で動作するため、モデルが従うかどうかに左右されません。
これは、「MCPセキュリティ」と「AIガードレール」が交わるレイヤーです。MCPは、エージェントがツールと対話する方法を定義します。ツールファイアウォールは、エージェントによるツールの使用が許可されるかどうか、また、どのような制約が適用されるかを決定します。ツールによってエージェントが「新しい技」を習得できるとすれば、ツールファイアウォールは、その技が取り返しのつかない事態を招かないようにする制御機能です。
これは、概念的には新しい考え方ではありません。APIゲートウェイ、サービスメッシュ、ゼロトラストアーキテクチャを支えるものと同じパターンです。新しいのは、インターフェースの向こう側にいる主体です。
実際には、ツールファイアウォールはブローカーとして機能します。エージェントが外部システムの認証情報を直接保持することはありません。エージェントはアクションをリクエストし、ファイアウォールがそのアクションを許可するかどうか、許可する場合の条件や制約を決定します。
ツールファイアウォールは、IDコンテキスト(どのエージェント、スキル、環境か)を評価し、パラメーターとペイロードを検査して、Policy as Codeを適用します。また、適切な場合に限り、有効期間が短く、最小権限に制限された認証情報を発行します。さらに、結果を監視し、来歴を記録して、自律的な動作について検証可能な監査証跡を提供します。
これにより、スキルは本来あるべき姿、つまり機能の利用リクエストとなり、権限の付与ではなくなります。
ツールファイアウォールがどのような形になるかは、今後、市場が決めることです。しかし、エージェントアーキテクチャ向けのセキュリティツール群の一部として登場することは避けられません。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
理由は間違っていても、結果は正しい:止まらないAPIの増加、20億件へ
従来、APIの乱立は人間の作業量によって制約されていました。現在では、AIエージェントが自律的にエンドポイントを作成して連携させるため、AI関連のAPI呼び出しや統合が急増しています。

AIアプリケーションデリバリのトップ10:互換性のないデリバリポリシー
ポリシーの不整合がAI障害を引き起こします。フェイルオーバー、タイムアウト、制限、セキュリティ制御に一貫性がないと、ソフト障害や不完全な結果が発生し、エンドポイントごとに異なる結果が生じます。

AIアプリケーションデリバリーの課題トップ10:最適化されていないトラフィックステアリング
AIは従来のトラフィックステアリングの前提を覆します。バックエンドには互換性がなく、コストも異なり、エージェントは予測不能に処理を分散させるため、ルーティングではモデル、GPUの稼働状態、データの局所性を考慮する必要があります。
パケットからプロンプトへ:推論がスタックに新たなレイヤーを追加
推論はトレーニングでも、実験でも、データサイエンスの演習でもありません。推論は本番環境におけるランタイムの動作であり、アプリケーション層と同様に機能します。
AI規模で制御を維持する唯一の方法はプログラマビリティ
急速に変化する環境でリアルタイム制御を確保しながら、AI駆動型システムを拡張し、セキュリティを確保するうえで、データプレーンとコントロールプレーンのプログラマビリティが重要な理由をご紹介します。
AIのコンテキストウィンドウ管理は魔法ではありません。アーキテクチャです。
AIアプリビルダーが、ドリフト、レイテンシー、プロンプト攻撃を防ぐために、コンテキスト、メモリ、インフラストラクチャを管理しながら、デリバリーとセキュリティを進化させる必要がある理由をご紹介します。