F5とEquinixが、セキュアなパートナー接続の常識をどのように塗り替えているかをご紹介します。
かつてエクストラネットの構築は、BGP、MPLS、VPNコンセントレーターを駆使し、聖なるルーン文字のようにホワイトボードへ書き連ねたルーティングルールで黒魔術を操るようなものでした。専用ハードウェアとネットワークの魔術師、そしてWANプロバイダーを名乗れるほど大量のダクトテープが必要でした。
ところが、意外に思われるかもしれませんが、エクストラネットは決して姿を消してはいません。
医療機関には今も、保険会社や検査機関とのセキュアな接続が必要です。銀行や決済代行事業者にも、重要なシステム間を結ぶ、信頼性が高く低遅延の接続が引き続き求められています。製造業では今も、数十社に及ぶビジネスパートナーとのサプライチェーン統合が行われています。
つまり、エクストラネットは時代遅れではありません。より優れたアーキテクチャが切実に求められているだけです。
そこで登場するのがF5とEquinixです。両社が提供するのは、集中管理型で拡張性に優れ、ポリシーに基づく新たなモデルです。これにより、「エクストラネットの構築」は12週間を要するルーティングプロジェクトから、繰り返し利用できるセキュアなサービスへと変わります。
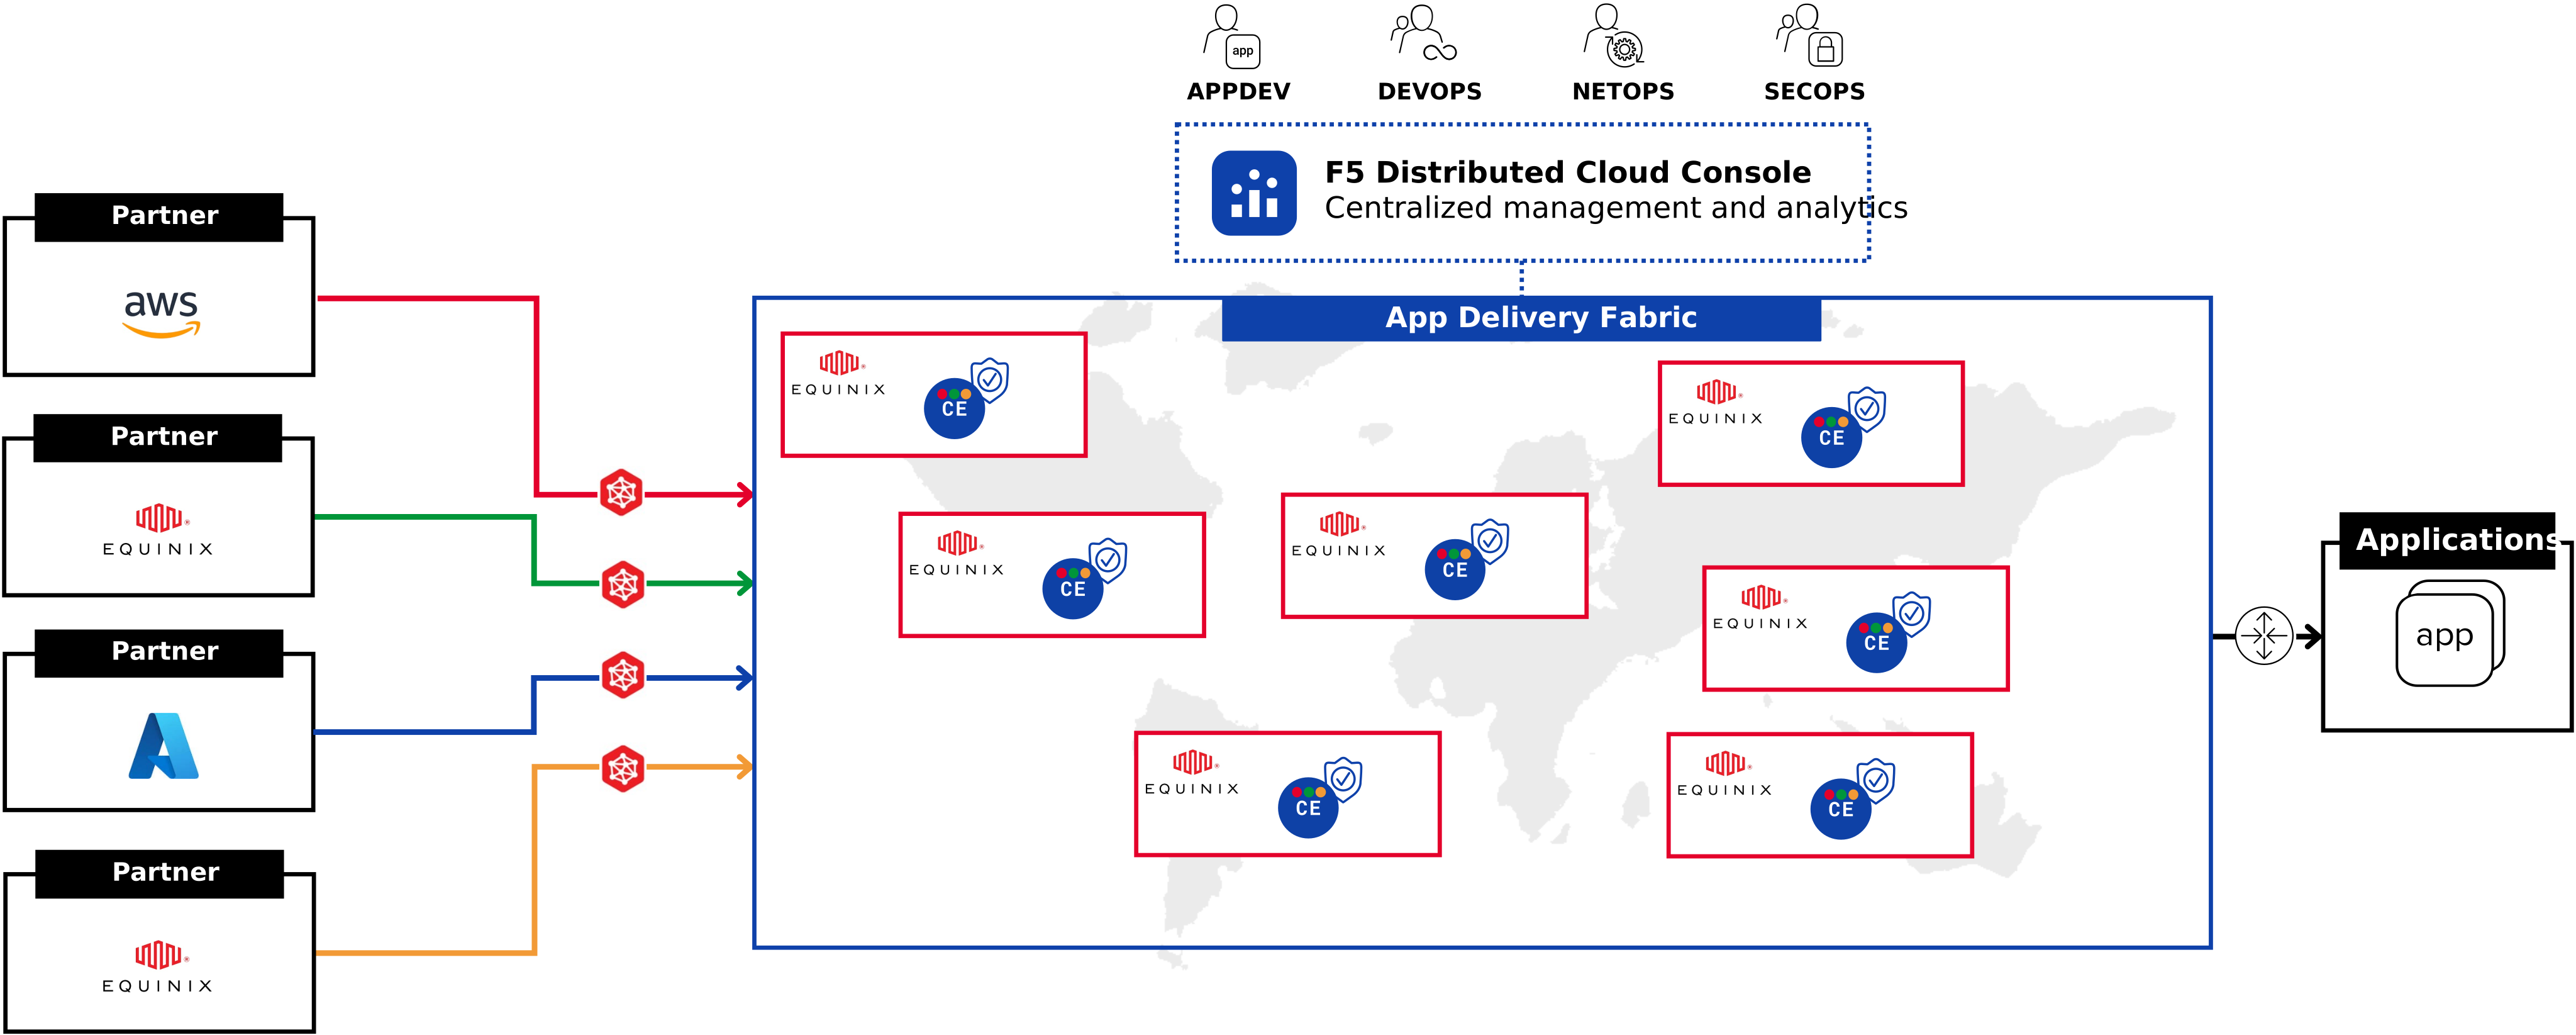
手作業からプラットフォーム主導へ
従来のエクストラネットは、もともと個別仕様で構築されていました。パートナーごとに専用回線、固有のファイアウォールルール、独自のNAT、VPN、あるいはレイヤー2の複雑な仕組みがありました。それが数十社にも及ぶと、もはやネットワークを運用しているというより、一度限りのネットワークアーキテクチャを寄せ集めて管理しているようなものでした。
そこで状況を一変させるのが、Equinix Edge Marketplace上のF5 Distributed Cloud Services Customer Edge (CE)です。パートナーごとにセキュリティおよびネットワークアーキテクチャを手作業で再構築する代わりに、グローバルに接続されたEquinix拠点に一度導入するだけで、関係ごとに論理的かつアプリケーションを認識するポリシーを適用できます。
境界防御を一から構築し直す必要はありません。個別対応のネットワーク設定も不要です。エッジでセキュリティを確保し、きめ細かな制御を適用すれば、次の作業に進めます。
比喩的な「箱」の中身は?
ここで言う「比喩的」は文字どおりの意味です。なぜなら、F5 Application Delivery and Security Platformの中核原則の1つは、そのサービスを場所を問わず展開できることだからです。これを実現する方法の1つがDistributed Cloud CEです。これは、アプリケーションサービスとセキュリティサービスをエッジ、クラウド、そしてその間のあらゆる場所に拡張するために専用設計された、世界中で利用可能なクラウドネイティブスタックです。
Distributed Cloud CEは、従来型アプライアンスに期待されるものと同等のエンタープライズグレードのトラフィック管理機能と保護機能を、従来の境界に縛られることなく提供します。これにより、WAF、ボット対策、APIセキュリティ、グローバル負荷分散は、もはやデータセンター内に限定されません。パートナーネットワーク、クラウドリージョン、Equinix Fabricノードなど、アプリケーションが稼働するあらゆる場所で利用できます。
つまり、比喩的な意味でどこにでも。しかも、文字どおりどこにでも。
Equinix Network Edge上のDistributed Cloud CEは、適用機能をエッジに移行することで、マルチクラウドアプリケーションのセキュリティを一元化します。
また、F5プラットフォームの一部であるため、小規模な導入環境で大きな価値を得られます。
1. アプリとAPIのセキュリティを一元化
WAAP-as-a-service(Web App and API Protection)が導入環境に組み込まれており、レイヤー7ファイアウォール、ボット対策、APIスキーマの適用、DDoS緩和、TLS終端を利用できます。
つまり、ファイアウォールを重複して立ち上げたり、アクセス制御リスト(ACL)の管理を複雑化させたりすることなく、パートナー接続ごとに特定のAPI、アプリ、データへのアクセスを個別に設定できます。
2. パートナーごとのポリシー適用
Distributed Cloud CEでは、接続ごとにレイヤー7の制御を定義し、認証、アクセスルール、レート制限、さらにはトラフィックシェーピングまで適用できます。銀行パートナーに公開するAPIを、サードパーティーのCRMベンダーとは異なるものに設定できます。
セキュリティは、もはや共有境界で一律に確保するものではありません。極めて精緻に割り当てるポリシーです。
3. より迅速かつ低コストなオンボーディング
以前は、新しいパートナーをオンボーディングするには、VPN、ルーター、NATポリシーなどのインフラストラクチャを構築する必要があり、準備に数週間を要していました。
今では、名前空間をプロビジョニングし、ポリシーを定義して認証情報を生成すれば、すぐに提供できます。以前は数週間かかっていた作業が、今では数時間で完了します。また、かつては個別のエンジニアリングが必要だった作業も、UIまたはAPI呼び出しで実行できます。
4. 組み込みのレジリエンスとオブザーバビリティ
Distributed Cloud CEはEquinix上でVNFとしてネイティブに動作するため、グローバルな可用性とフェイルオーバーが標準で組み込まれており、アプリケーションとパートナー間の状況を完全に可視化できます。
これには、以下が含まれます。
- リアルタイムのトラフィック監視
- APIごとの分析
- 異常検知
- SIEMまたはオブザーバビリティスタックとの統合
これは理論上のユースケースではありません。コンプライアンス、トレーサビリティ、稼働時間が事業の成否を左右する業界を支える、実用的なインフラストラクチャです。
医療機関は、あらゆる接続にVPNを介在させることなく、検査機関やパートナーシステムごとに患者データへのアクセスを分離できます。銀行やFinTech企業は、厳格なレート制限と振る舞い制御を適用しながら、決済処理事業者や関連会社に必要なサービスだけを公開できます。製造業者も、社内ネットワークモデルにセキュリティ上の穴を開けることなく、サプライチェーンパートナーと連携できます。
中核となる価値は、プラットフォームとして機能することです。個別製品を寄せ集めたソリューションではありません。
エクストラネットをモダナイズ
Distributed Cloud CE on Equinixなら、従来型ソリューションに伴うオーバーヘッド、レイテンシ、アーキテクチャの硬直性を回避しながら、従来型エクストラネットの強み(高い信頼性、確実性、接続性)を活用できます。
パートナーが増えても負担が増大しない、再現可能な導入モデルを利用できます。
クラウドの境界をまたいでIPsecトンネルを引き回したり、オンプレミス環境とベンダー間の非対称NATのトラブルシューティングに追われたりしているなら、もう終わりにしましょう。
エクストラネットは終わったのではありません。ただ、進化する必要があったのです。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。

IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。

AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを考慮したシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。

MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。

AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。