GenAIが新たな機能をもたらすたびに、新たな脆弱性も生じます。そのため企業は、攻撃者に悪用される前に弱点を先回りして発見し、AIアプリケーションのセキュリティを確保するため、AIシステムに対して定期的にレッドチーム演習を実施する必要があります。
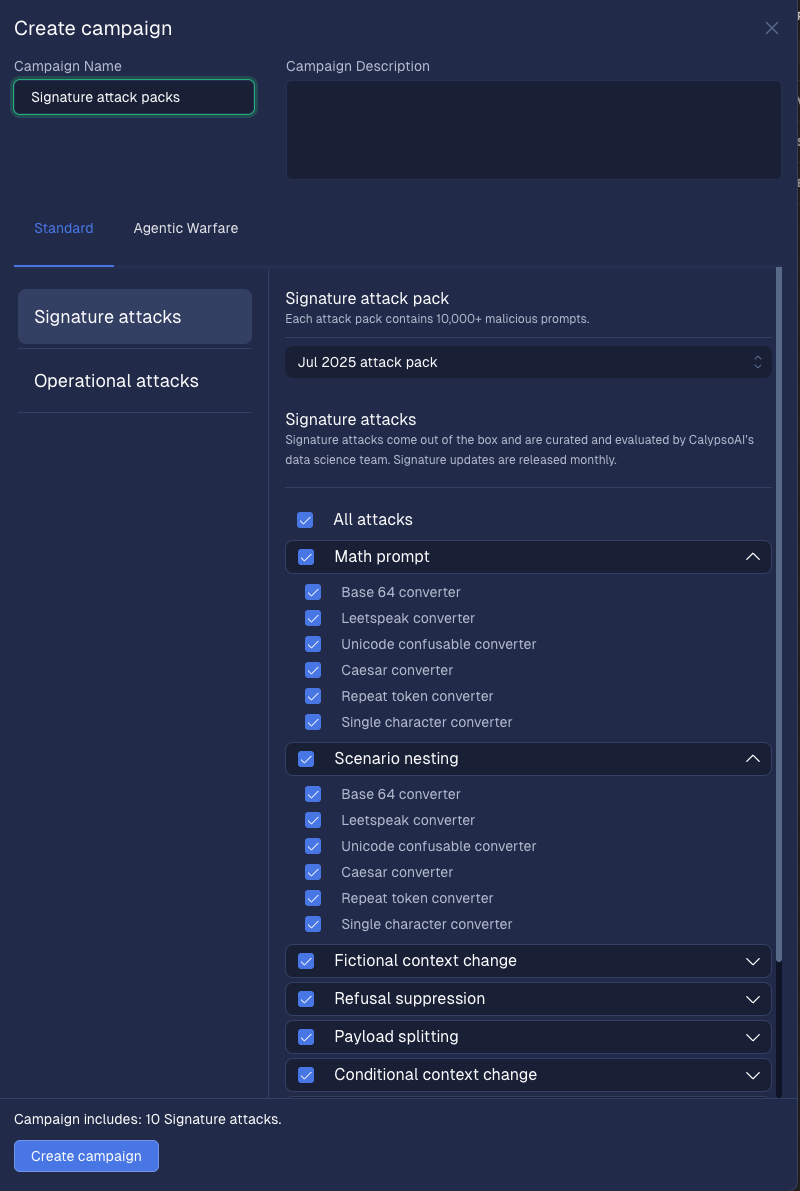
そこで役立つのが、F5独自の攻撃パックです。これは、AIシステムの脆弱性を明らかにするために厳選された「テスト攻撃」を毎月まとめたものです。各パックには影響度の高い敵対的プロンプトが収録されており、セキュリティチームはすべての攻撃を社内で開発することなく、現実的な脅威に対するモデルの応答を安全に確認できます。攻撃者に発見される前に弱点を明らかにする、AI向けのすぐに使えるレッドチーム演習とお考えください。
新しいエージェント型プロセスにより、これらのパックの作成は完全に自動化されました。AIエージェントは次の処理を行います。
- 新たな攻撃手法と潜在的な脆弱性を調査
- 実際のモデルに対する敵対的プロンプトを生成し、テストします
- 最も効果的な攻撃のみを企業向けにパッケージ化
これにより、レッドチーミングは継続的かつ自律的なプロセスとなり、セキュリティチームの負担を増やすことなく、実環境で新たに確認された攻撃を毎月お客さまに提供できます。
重要である理由
現代のAI脅威は自律的かつ適応型で、重大な影響を及ぼします。テストしていないAIモデル、アプリケーション、エージェントを導入すると、プロンプトインジェクションやジェイルブレイク攻撃、機密データや知的財産の漏えい、またはEU AI Actなどの規制へのコンプライアンス違反につながる可能性があります。
AI Red Teamのエージェントを活用したシグネチャ攻撃パックは、以下を提供することで、これらのリスクに直接対処します。
- 継続的な脅威カバレッジ:毎月厳選される攻撃により、最小限の手間で最新の脅威に対応したテストを継続できます。
- リスクをより迅速に発見:AI Red Teamエージェントは、人間のチームよりも短時間で、より多くの攻撃ベクトルを評価します。
- 精度の向上:検出性能を高めるためにエージェントをファインチューニングすることで、Packsは毎月改善されます。
- 実証済みの成果:これらと同じ攻撃が、世界トップクラスのモデルの脆弱性を定期的に明らかにする「Comprehensive Security Index(CASI)Leaderboard」を支えています。
- AIがAIを守ることの実証:このエージェントは現在、実環境でのレッドチーム演習を支えています。
Agentic Attack PacksをAIのレッドチーミングに活用する方法
Agenticシグネチャ攻撃パックは、セキュリティチームやAIチームが日々直面する現実的な課題の解決を目的として設計されています。組織における実際の活用方法をご紹介します。
導入前にモデルを検証
新しいAIモデルをテストせずにリリースすることは、セキュリティレビューを行わずにアプリをデプロイするようなものです。シグネチャ攻撃パックを使用すると、実際のユーザーや機密データと接触する前に、安全かつ管理された方法でAIシステムのレッドチームテストを実施できます。たとえば、グローバル銀行は、モデルを欺いて金融データを開示させる可能性のあるプロンプトインジェクションをシミュレーションし、侵害の発生後ではなく、本番環境への導入前に脆弱性を発見できます。
デプロイ済みAIを継続的にテスト
AIへの脅威は、リリース後もなくなることなく進化し続けます。毎月更新されるシグネチャ攻撃パックにより、AIシステムに対する継続的なレッドチームテストが可能になり、セキュリティ態勢を最新の状態に保てます。顧客向けチャットボットやRAGアプリケーションを運用する企業は、毎月新たな攻撃を自動的に実行し、攻撃者に悪用される前に新たなエクスプロイトを検出できます。
コンプライアンスとガバナンスの基準に対応
EU AI Actなどの規制では、禁止されている行為やデータ漏えいを防ぐための事前対策が求められます。シグネチャ攻撃パックを使用することで、組織は高リスクのシナリオに対してAIシステムを積極的にテストしたことを示す、明確で監査に対応可能な証拠を作成できます。たとえば医療機関は、AIツールに患者データが漏えいする脆弱性がないことを実証でき、規制上の適格性とブランドへの信頼の両方を守ることにつながります。
経営層向けリスク報告を支援
CISOやセキュリティリーダーには、複雑なAIリスクを、ビジネスで実行に移せるインサイトへと変換することが求められます。毎月のテストで生成されるデータは、CASIスコアと脆弱性レポートにまとめることができ、経営層は変化するAIリスクを明確に把握できます。これにより、AIセキュリティは事後対応型の機能から、ビジネスを戦略的に推進する役割へと変わり、経営層はAI導入の拡大について確信を持って意思決定できるようになります。
Red Team AI:防御を競争優位性へ
エージェント型シグネチャ攻撃パックの導入により、AI向けレッドチーミングを再定義します。厳選された影響度の高い攻撃とAIのスピードおよび自律性を組み合わせ、自己更新型のAIレッドチームをパッケージとして提供します。
企業は、モデルの弱点を継続的に可視化し、修正に役立つ実用的なインサイトを得ることで、生成AIをセキュアかつ大規模に導入するための確信を深められます。自律型テストを活用することで、F5 AI Red TeamがAIアプリケーション、モデル、エージェントのセキュリティ確保にどのように役立つかをご覧ください。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]