
AIシステム全体で、EU AI Act、特にその中でも最も重大な禁止事項への対応を、どのように運用へ落とし込めばよいのでしょうか。GenAIを導入するチームにとって、第5条の「禁止されるリスク」に関する規定への準拠には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、特に重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。
F5の「AI Guardrailsソリューション」では、EU AI Act専用のGuardrailパッケージを利用できるようになり、具体的な出発点となります。まだ準備に着手していない場合は、コンプライアンス対応に向けた第一歩として活用できます。最も深刻なリスクに対する基本的なカバレッジを提供し、企業が第5条の「禁止されるリスク」カテゴリーに該当する違反を検知・防止できるよう支援します。
F5のGuardrailsパッケージでEU AI Actに基づくAI規制コンプライアンスを自動化する方法
EU AI Act Guardrails Packageは、同法で「禁止」に分類されるAI生成出力を特定してブロックするよう設計されています。これには、全面的に禁止され、最大3,500万ユーロまたは全世界売上高の7%の罰金が科されるユースケースが該当します。
このパッケージは、第5条に規定された4つの禁止クラスターのみを対象としており、「高リスク」または「限定リスク」のカテゴリーは対象外です。これは意図的な設計です。EU AI Act Guardrails Packageは、GenAIシステムが法的および評判上の最も深刻な結果を招くことを防ぐための、最前線のセーフティネットを提供します。
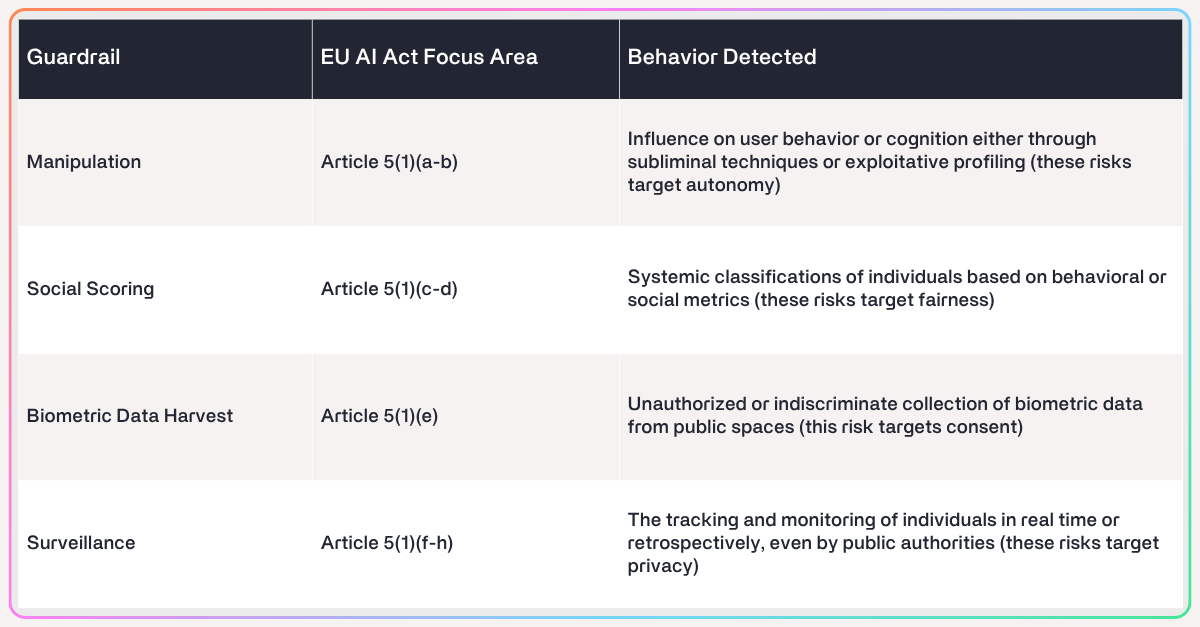
各ガードレールは、AutoPrompt生成と専門家による手動レビューを組み合わせたハイブリッド手法で開発され、2,698件のサンプルからなるカスタムデータセットを用いて評価されました。このデータセットには、以下が含まれます。
- 実世界および合成のエンタープライズデータから抽出した、ラベル付け済みの陽性事例
- 汎化性能を向上させるためのエッジケースの例
- 実行時の安定したパフォーマンスを確保するためのバランスの取れた分布
その結果、EU AI Actの「禁止されるリスク」に関する執行基準に直接対応する、高精度で本番環境に導入可能な検出レイヤーが実現します。
EU AI Actへの対応準備にリアルタイムのAIコンプライアンス監視が不可欠な理由
EU AI Act Guadrail Packageはどのような課題を解決するのか
出力をEU AI Actに基づく法的リスクに対応付けるための社内リソースを備えている組織はほとんどなく、ましてや実行時に対応付けることは困難です。既製のモデルを使用している場合でも、AIが生成した出力がコンプライアンス違反となる可能性があることを、多くの企業は認識していません。
Without ランタイムレイヤーでの自動検出がなければ、組織は次のようなリスクに直面します。
- 禁止されているユースケースを知らずにデプロイする
- AI規制コンプライアンス監査の要件を満たせない
- ブランドイメージの毀損や数百万ユーロ規模の罰金を被る
結果はどうなるのでしょうか?
EU AI Act Guardrail Packageは、曖昧で多大な作業を要するコンプライアンス上の課題を明確化し、自動化します。具体的には、以下が可能になります。
- リアルタイムでの適用(EU AI Act第5条で定められた禁止行為)
- 企業全体での一貫性(モデルの種類やデプロイアーキテクチャを問わず)
- 監査に対応できる文書化(フラグが付けられたインシデントの構造化ログを活用)
このパッケージを統合することで、セキュリティおよびコンプライアンスチームは、規制当局やエンドユーザーが違反を発見する前に、コンプライアンスをプロアクティブに適用できるようになります。
リスクにさらされるGenAIユースケース:AI規制へのコンプライアンスを確保する方法
このパッケージのガードレールは、GenAIアプリケーションが生成したテキストをリアルタイムで分析できるよう最適化されており、重要な制御レイヤーとして機能します。適用例は次のとおりです。
AIコパイロットとチャットボット
リスク:感情に訴える言葉や威圧的な表現によるユーザーの誘導
対象範囲:操作、監視
意思決定支援ツール(例:人事、財務)
リスク:サービスや役割へのユーザーのアクセスに影響を及ぼすソーシャルスコアリング結果の生成
対象範囲:ソーシャルスコアリング
生成AIを活用した画像認識モデルと顔認識モデル
リスク: 公共の場からスクレイピングされた生体認証データの収集または参照
対象範囲: 生体認証データの収集
感情を検知するチューターまたはコーチ
リスク: 教育現場や職場におけるユーザーの感情状態の推測
対象範囲:監視
自律型AIエージェント
リスク:機密性の高い環境で、リスクのあるプロンプトを自律的に生成または連結すること
対象範囲:出力に応じて4つのガードレールすべて
EU AI Actの要件に対応する設計
AIイノベーションのために、コンプライアンスを犠牲にする必要はありません。F5 AI GuardrailのEU AI Act Guardrail Packageは、ドメイン固有のデータでトレーニングされた高性能な分類器を活用し、特に有害なAIの挙動が違反へと発展する前にブロックするよう設計された、拡張性と高い精度を備えたセーフティネットを提供します。
EU AI ActがAIガバナンスのグローバル基準を確立する中、F5は、その最重要要件に準拠した初のランタイムガードレールスイートを提供します。
関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]