今週、ラスベガスの華やかな光の下、年次のお客さま・パートナー向けイベント「AppWorld」を開催し、アプリケーションデリバリーとセキュリティの未来を照らし出します。会場では、喫緊のアプリケーションデリバリーとセキュリティの課題への対応を目的とした、F5 Application Delivery and Security Platform (ADSP)、各種製品、パートナーエコシステムにわたる数多くの最新情報をお届けします。
これらの発表の中核となるのは、もちろんF5 BIG-IPです。F5 ADSPの中核コンポーネントであるBIG-IPについて、本日は次期ソフトウェアリリースv21.1の概要を一足先にご紹介します。今後数か月以内のリリースを予定しているBIG-IP v21.1では、BIG-IP TMOSのモダナイゼーションをさらに推進するとともに、AIワークロードの保護と配信に向けた新機能の導入、耐量子暗号(PQC)への対応強化、最新のプロトコルとAPIに対する高度な保護など、多岐にわたる機能強化を行います。それでは、BIG-IP v21.1で予定されている主な変更点を詳しく見ていきましょう。
BIG-IP TMOSソフトウェアのモダナイゼーション
昨年BIG-IP Nextの提供を終了した際、当初BIG-IP Next向けに構想していた多くの機能強化を取り入れ、BIG-IP TMOSソフトウェアをモダナイズすることをお約束しました。BIG-IP v21.0では、コントロールプレーンのスケーラビリティとパフォーマンスを大幅に向上させ、この目標に向けた第一歩を踏み出しました。v21.1では、さらに2つのアップデートにより、このモダナイゼーションを継続します。
新しいBIG-IP Declarative APIのご紹介:BIG-IPは、Application Services 3 Extension(AS3)を通じて宣言型の自動化を長年サポートし、チームによるアプリケーション構成変更の効率化と迅速化を可能にしてきました。AS3はBIG-IPの自動化に革新をもたらし、現在も大半の導入環境のニーズに効果的に対応していますが、最新の環境はかつてない速さで進化しています。これまでにない規模で構成をほぼ瞬時に変更したいという需要が高まる中、新たな次世代APIの必要性が明確になっています。
BIG-IP v21.1では、当初はAlpha版となりますが、新しいBIG-IP Declarative APIを導入する予定です。AS3とは異なり、このAPIはBIG-IPのコードベースに完全に統合されるため、個別のライフサイクル管理は不要です。また、AS3のテナント単位の設計から、よりスケーラブルなアプリケーション単位のモデルへ移行します。これにより、大規模で複雑なAS3構成を、管理しやすくリスク軽減にも役立つ、再利用可能な小規模モジュールに分割できます。さらに、新しいAPIはAS3よりもはるかに広範な自動化に対応し、BIG-IPのワークフローとユースケースの大半を自動化できます。速度も大きな特長です。パフォーマンスが大幅に向上し、構成をほぼリアルタイムでデプロイできるため、BIG-IPを最新のアプリケーション運用環境に適合させることができます。今後数か月にわたり、BIG-IP Declarative APIの詳細をお伝えしていきます。ぜひご期待ください。
コントロールプレーンの継続的な強化:v21.0からBIG-IPコントロールプレーンのモダナイゼーションに着手しました(詳細はこちら)。この取り組みは、v21.1以降のリリースでも継続します。今回のアップデートでは、リソース使用率を最適化しながらコントロールプレーンの信頼性とパフォーマンスを向上させるため、MCPd、iControl REST、BigDデーモンという3つの主要領域が大幅に改善されています。
iControl REST APIはリクエストをより迅速に処理し、エンドツーエンドの構成時間を最大10%短縮します。効率の向上によりCPUとメモリの消費量が削減され、その他の重要なコントロールプレーン機能にリソースを割り当てられます。BIG-IPの構成管理を担う中核プロセスであるMCPdは、メモリ不足時のレジリエンスを高め、システムの起動と構成の読み込みを高速化するよう強化されました。さらに、BIG-IPのアプリケーションヘルス監視デーモンであるBigDは、マルチスレッドを利用することで、監視のスケーラビリティを向上させ、全体的なリソース消費量を削減します。
コントロールプレーンの強化は、引き続きF5の最優先事項の1つです。BIG-IP v22.x以降でも、さらなる機能強化を予定しています。
PQC対応準備
「Q-Day」は目前に迫っているとも、まだ数年先ともいわれています。いずれにしても、将来、量子コンピューターで復号できるようになった時点で復号することを目的に、暗号化データを今のうちに収集・保存する「今収集し、後で復号する」という脅威があるため、PQCへの対応は今すぐ必要です。
BIG-IPは、v17.5.0でTLS 1.3のハイブリッド鍵交換X25519_ML-KEM-768をサポートし、PQC対応に向けた第一歩を踏み出しました。しかし、これは始まりにすぎません。BIG-IPはリリースごとにPQC機能を拡充しており、BIG-IP v21.1では2つの主要なアップデートを提供します。
NIST準拠のPQC暗号スイートを追加でサポート:量子コンピューターの実用化が近づくにつれ、RSAやECCなどの既存の暗号アルゴリズムは陳腐化するおそれがあります。これを受け、米国国立標準技術研究所(NIST)は、量子コンピューターを利用した攻撃に耐え得るPQCアルゴリズムの標準化に向けた世界的な取り組みを主導しました。その結果、FIPS 203規格に準拠し、ハイブリッド暗号を実現できるSecP+ML-KEM暗号グループが選定されました。これらの暗号は、従来の暗号方式(SecP)と耐量子アルゴリズム(ML-KEM)を組み合わせることで、現在から将来にわたるセキュリティの確保に役立ちます。
NISTガイドラインおよびFIPS標準への準拠が求められるお客さま、特に政府機関やその他の規制対象業界のお客さまにとって、インフラストラクチャを保護するうえでSecP + ML-KEM暗号の採用は極めて重要です。これらの要件を満たすため、BIG-IPはv21.1で、NISTに準拠した2つの新しいPQC暗号グループをサポートする予定です。
- SecP256r1ML-KEM-768
- SecP384r1ML-KEM-1024
リリース時には、これらの暗号スイートがクライアント側とサーバー側の両方の接続でサポートされ、SSL Forward Proxyのユースケースにも対応します。(BIG-IP v21.1sのPQC機能強化について詳しくは、F5のRachael Shahによる「こちらのブログ」をご覧ください。)
耐量子TLS/SSL VPNトンネリング:VPNトンネリングは、クライアントとサーバーの間に暗号化されたトンネルを構築し、パブリックネットワークまたはプライベートネットワーク上のデータ伝送を保護する手段として、1990年代後半に初めて導入されました。VPNトンネルは30年近くにわたり、機密情報が不正に取得されるのを防いできました。しかし、量子コンピューティングの台頭により、攻撃者は従来の暗号化方式を破り、そのデータにアクセスするために必要な計算能力を得ることになります。
これに対処するため、BIG-IP Zero Trust Access(旧BIG-IP APM)v21.1では、X25519 + ML-KEM-768暗号をサポートする耐量子TLS/SSL VPNトンネリングが導入される予定です。前述のとおり、この暗号はクライアント側とサーバー側のエンドツーエンド接続をサポートし、NISTガイドラインおよびFIPS 203標準への準拠を維持しながら、最新のVPNトンネルを包括的に保護します。TLS/SSL VPNよりもIPSec VPNを優先する組織向けには、BIG-IP Zero Trust Accessに同様の耐量子IPSecトンネリングのサポートが近い将来追加される見込みです。
AIワークロードのデリバリー、セキュリティ、アクセスの強化
AIワークロードに求められる基本要件は、他のアプリケーションとほぼ同じです。高速で可用性が高く、何よりもセキュアである必要があります。しかし、こうしたワークロードの規模が拡大し、高度化するにつれて、アプリケーションデリバリーコントローラー(ADC)を含む、それらを支えるインフラストラクチャも、新たな要件に対応できるよう進化しなければなりません。v21.0では、BIG-IPはModel Context Protocol(MCP)をサポートする初期機能を提供し、重要な第一歩を踏み出しました。v21.1では、その取り組みをさらに発展させ、MCP機能を追加するとともに、エージェント型AIシステムがリソースへ高速かつセキュアにアクセスできるようにします。
Model Context Protocol向けのセキュリティおよび配信機能を拡張: AIアプリが、エージェントとアプリケーションを連携させるための高速で標準化された手段としてMCPへの依存を強める中、一貫性のあるセキュアなトラフィックフローが不可欠です。BIG-IP v21.1では、MCPトラフィックに関する2つの重要な機能強化が導入されています:
- F5 BIG-IP Advanced WAFによるMCPプロトコル保護:MCPトラフィックを利用するAIアプリは、ツールポイズニング、シークレットの漏えい、インジェクション攻撃など、OWASP MCP Top-10に記載されている新たな攻撃や脅威に対して脆弱な場合が少なくありません。BIG-IP v21.1では、WAFを活用したMCPインスペクションが追加され、パフォーマンスやレイテンシーに影響を与えることなく、これらの脅威をプロアクティブに検知して緩和し、AIトラフィックを保護できます。
- F5 BIG-IP Local Traffic Manager (LTM)によるMCPセッション永続化:MCPワークフローでは、適切な処理を確保するために、リクエストを一貫して同じサーバーにルーティングする必要がある場合が多くありますが、従来は対応できませんでした。BIG-IP v21.1では、Cookie永続化と多くの点で同様に機能するMCP向けのセッション永続化を導入します。これにより、MCPサーバーがクライアントにセッションIDを発行すると、そのセッションIDを含む後続のトラフィックが同じプールメンバーにルーティングされ、より円滑で信頼性の高い接続の確保に役立ちます。
AIエージェント向けのシームレスでセキュアなアクセス:リアルタイムで動作する自律型エージェントで構成されるエージェント型AIシステムには、データベース、クラウドサービス、社内システムなどのバックエンドリソースへの動的かつ柔軟なアクセスが必要です。しかし、従来の認証情報管理や新規エージェント認証の方法は煩雑で、開発者がアクセス管理チームの管理者に新規クライアントの承認と手動設定を依頼しなければならないことが多く、必ずしも効率的とはいえません。そこで役立つのが、BIG-IP Zero Trust Access v21.1の新しいDynamic Client Registration(DCR)機能です。
DCRを使用すると、エージェント型AIシステム(またはその他のアプリ)は、新しいタスクやエージェントの作成時に、中央認可サーバーであるBIG-IP Zero Trust Accessへ安全かつ簡単に自己登録できます。手動設定を待つ必要はありません。エージェント名や必要なアクセス権限などの基本情報を含むAPIリクエストを、BIG-IP Zero Trust AccessのDCRエンドポイントに送信できます。BIG-IP Zero Trust Accessはリクエストを自動的に検証し、エージェントを登録して、安全な認証情報を即時に発行するため、プロセスを大幅に短縮、簡素化できます。このプロセスを図で示したものを以下に掲載します。
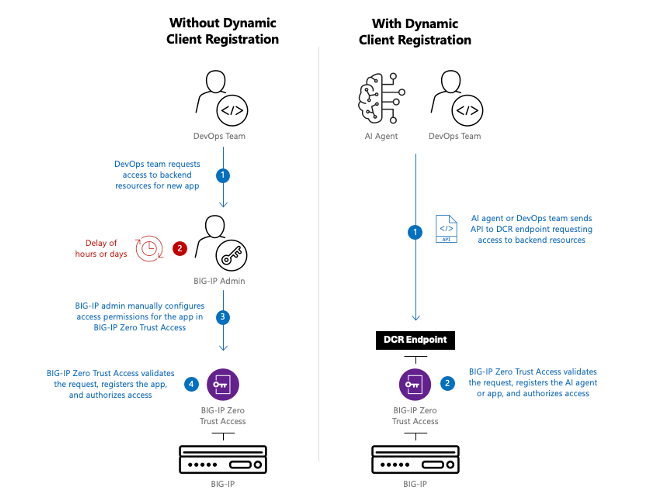
前述のとおり、DCRエンドポイントを使用すると、AIシステムに限らず、あらゆる種類のアプリを登録および承認し、リソースへのセキュアなアクセスを可能にできます。DevOpsチームは、既存のCI/CDパイプラインを利用してDCRエンドポイントにアクセスリクエストを自動送信できるため、アプリのデプロイ時間の短縮とBIG-IP管理者の日常業務の負担軽減につながります。(BIG-IP Zero Trust Accessの詳細については、Jay Kelleyによるこちらのブログをご覧ください。)
最新のAPIとプロトコルの保護
アプリケーションの進化に伴い、それを支えるプロトコルやAPIも進化し、パフォーマンス、拡張性、柔軟性が向上しています。しかし、こうした進歩は新たな課題ももたらします。攻撃者が、これらの新しいテクノロジーの弱点や脆弱性を悪用することに狙いを移しているためです。この絶え間ない攻防でお客さまが先手を打てるよう、BIG-IP Advanced WAF では、v21.1でHTTP/3プロトコルのトラフィックとOpenAPI 3.1仕様で定義されたAPIの両方に対する保護を追加します。詳しく見ていきましょう。
HTTP/3プロトコルトラフィック向けの高度なセキュリティ:HTTP/3は2022年の導入以来、急速に普及しており、現在では推定38%のWebサイトがこのプロトコルを使用しています。依然としてHTTP/2が主流ですが、HTTP/3はパフォーマンス、信頼性、効率性に優れているため、今後数年でHTTP/2を上回る普及が広く見込まれています。組織がHTTP/3へ段階的に移行する中でも、そのトラフィックをWebベースの脅威から保護する必要性は変わらず、引き続き堅牢なWAF保護が求められます。
BIG-IP v21.1以降、BIG-IP Advanced WAFは、使用するHTTPプロトコルのバージョンを問わずトラフィックを保護します。WAFポリシーでHTTP/3トラフィックをHTTP/2またはHTTP1/1と同等の精度とセキュリティで検査できるようになり、クロスサイトスクリプティング(XSS)やSQLインジェクションなどの高度な攻撃を特定してブロックします。BIG-IP v21.1では、当初このサポートはクライアント側のトラフィックにのみ適用されます。ただし、サーバー側の保護も今後のバージョンで早期に追加される見込みです。
OpenAPI 3.1仕様に基づいて構築されたAPIに対するWAF保護:APIは最新のアプリケーションを支える基盤であり、システム間のシームレスな接続と互換性を実現します。そのため、APIのセキュリティを確保することが極めて重要です。OpenAPI標準は、APIを定義して文書化するための構造化されたフレームワークを提供し、異なるプラットフォーム間で一貫性と相互運用性を確保することで、このエコシステムにおいて重要な役割を果たします。OpenAPI仕様は、APIが公開するエンドポイント、受け付けるデータ、期待される動作など、APIがどのように機能すべきかを正確に定めたルールブックと考えることができます。BIG-IP Advanced WAFは、このルールブックに基づいて異常な動作を特定し、APIの設計に応じた厳格なセキュリティポリシーを適用することで、APIを保護します。
v21.1では、BIG-IP Advanced WAFがOpenAPI 3.1仕様に基づいてAPIを保護できるようになりました。OpenAPI 3.1仕様で定義された、許可対象のエンドポイント、メソッド、パラメーター、データ型、セキュリティ要件を学習し、それらのルールに一致しないリクエストをブロックします。これにより、不正な形式のリクエスト、文書化されていないエンドポイントの悪用、一般的なAPI攻撃がアプリケーションに到達する前に阻止され、想定された適切な構造のAPIトラフィックのみが許可されます。もちろん、2.0や3.0など、以前のバージョンのOpenAPI仕様も引き続きサポートおよび保護の対象となります。
さらに、これだけではありません……
このブログで取り上げた機能強化は、BIG-IP v21.1で予定されている新機能のほんの一部にすぎません。ここでご紹介した内容に加え、HTTP/2パフォーマンスの向上、ネイティブIPSec VPNトンネリング、ポリシーベースのエグレスルーティング、BIG-IP管理プレーン向けの多要素認証など、さらに多くの機能が予定されています。
リリース後は、MyF5でBIG-IP v21.1のリリースノートをご確認ください。それまでの間、BIG-IP v21.1のリリースについて詳しくご紹介する近日開催予定のウェビナーにぜひご登録ください。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]