2022年、F5は当時としてはやや先進的とも思える、エンタープライズアーキテクチャの転換を提唱しました。その主張はシンプルでした。組織がAI主導のデジタルビジネスを運営するには、アーキテクチャを進化させる必要があるというものです。アプリケーションは引き続き価値の中心であり続けますが、それを取り巻くレイヤーは変わらなければなりません。アプリケーションの分散とデリバリ、データアーキテクチャとガバナンス、そしてインフラストラクチャが運用の中核を形成します。さらに、これらのレイヤーを取り巻く形で、高度に自動化されたデータドリブンなシステムの運用に必要な機能、すなわちオブザーバビリティと自動化が配置されます。セキュリティアーキテクチャ、運用、ガバナンスはスタック全体にわたり、SREのプラクティスが運用ループ全体を結び付けます。
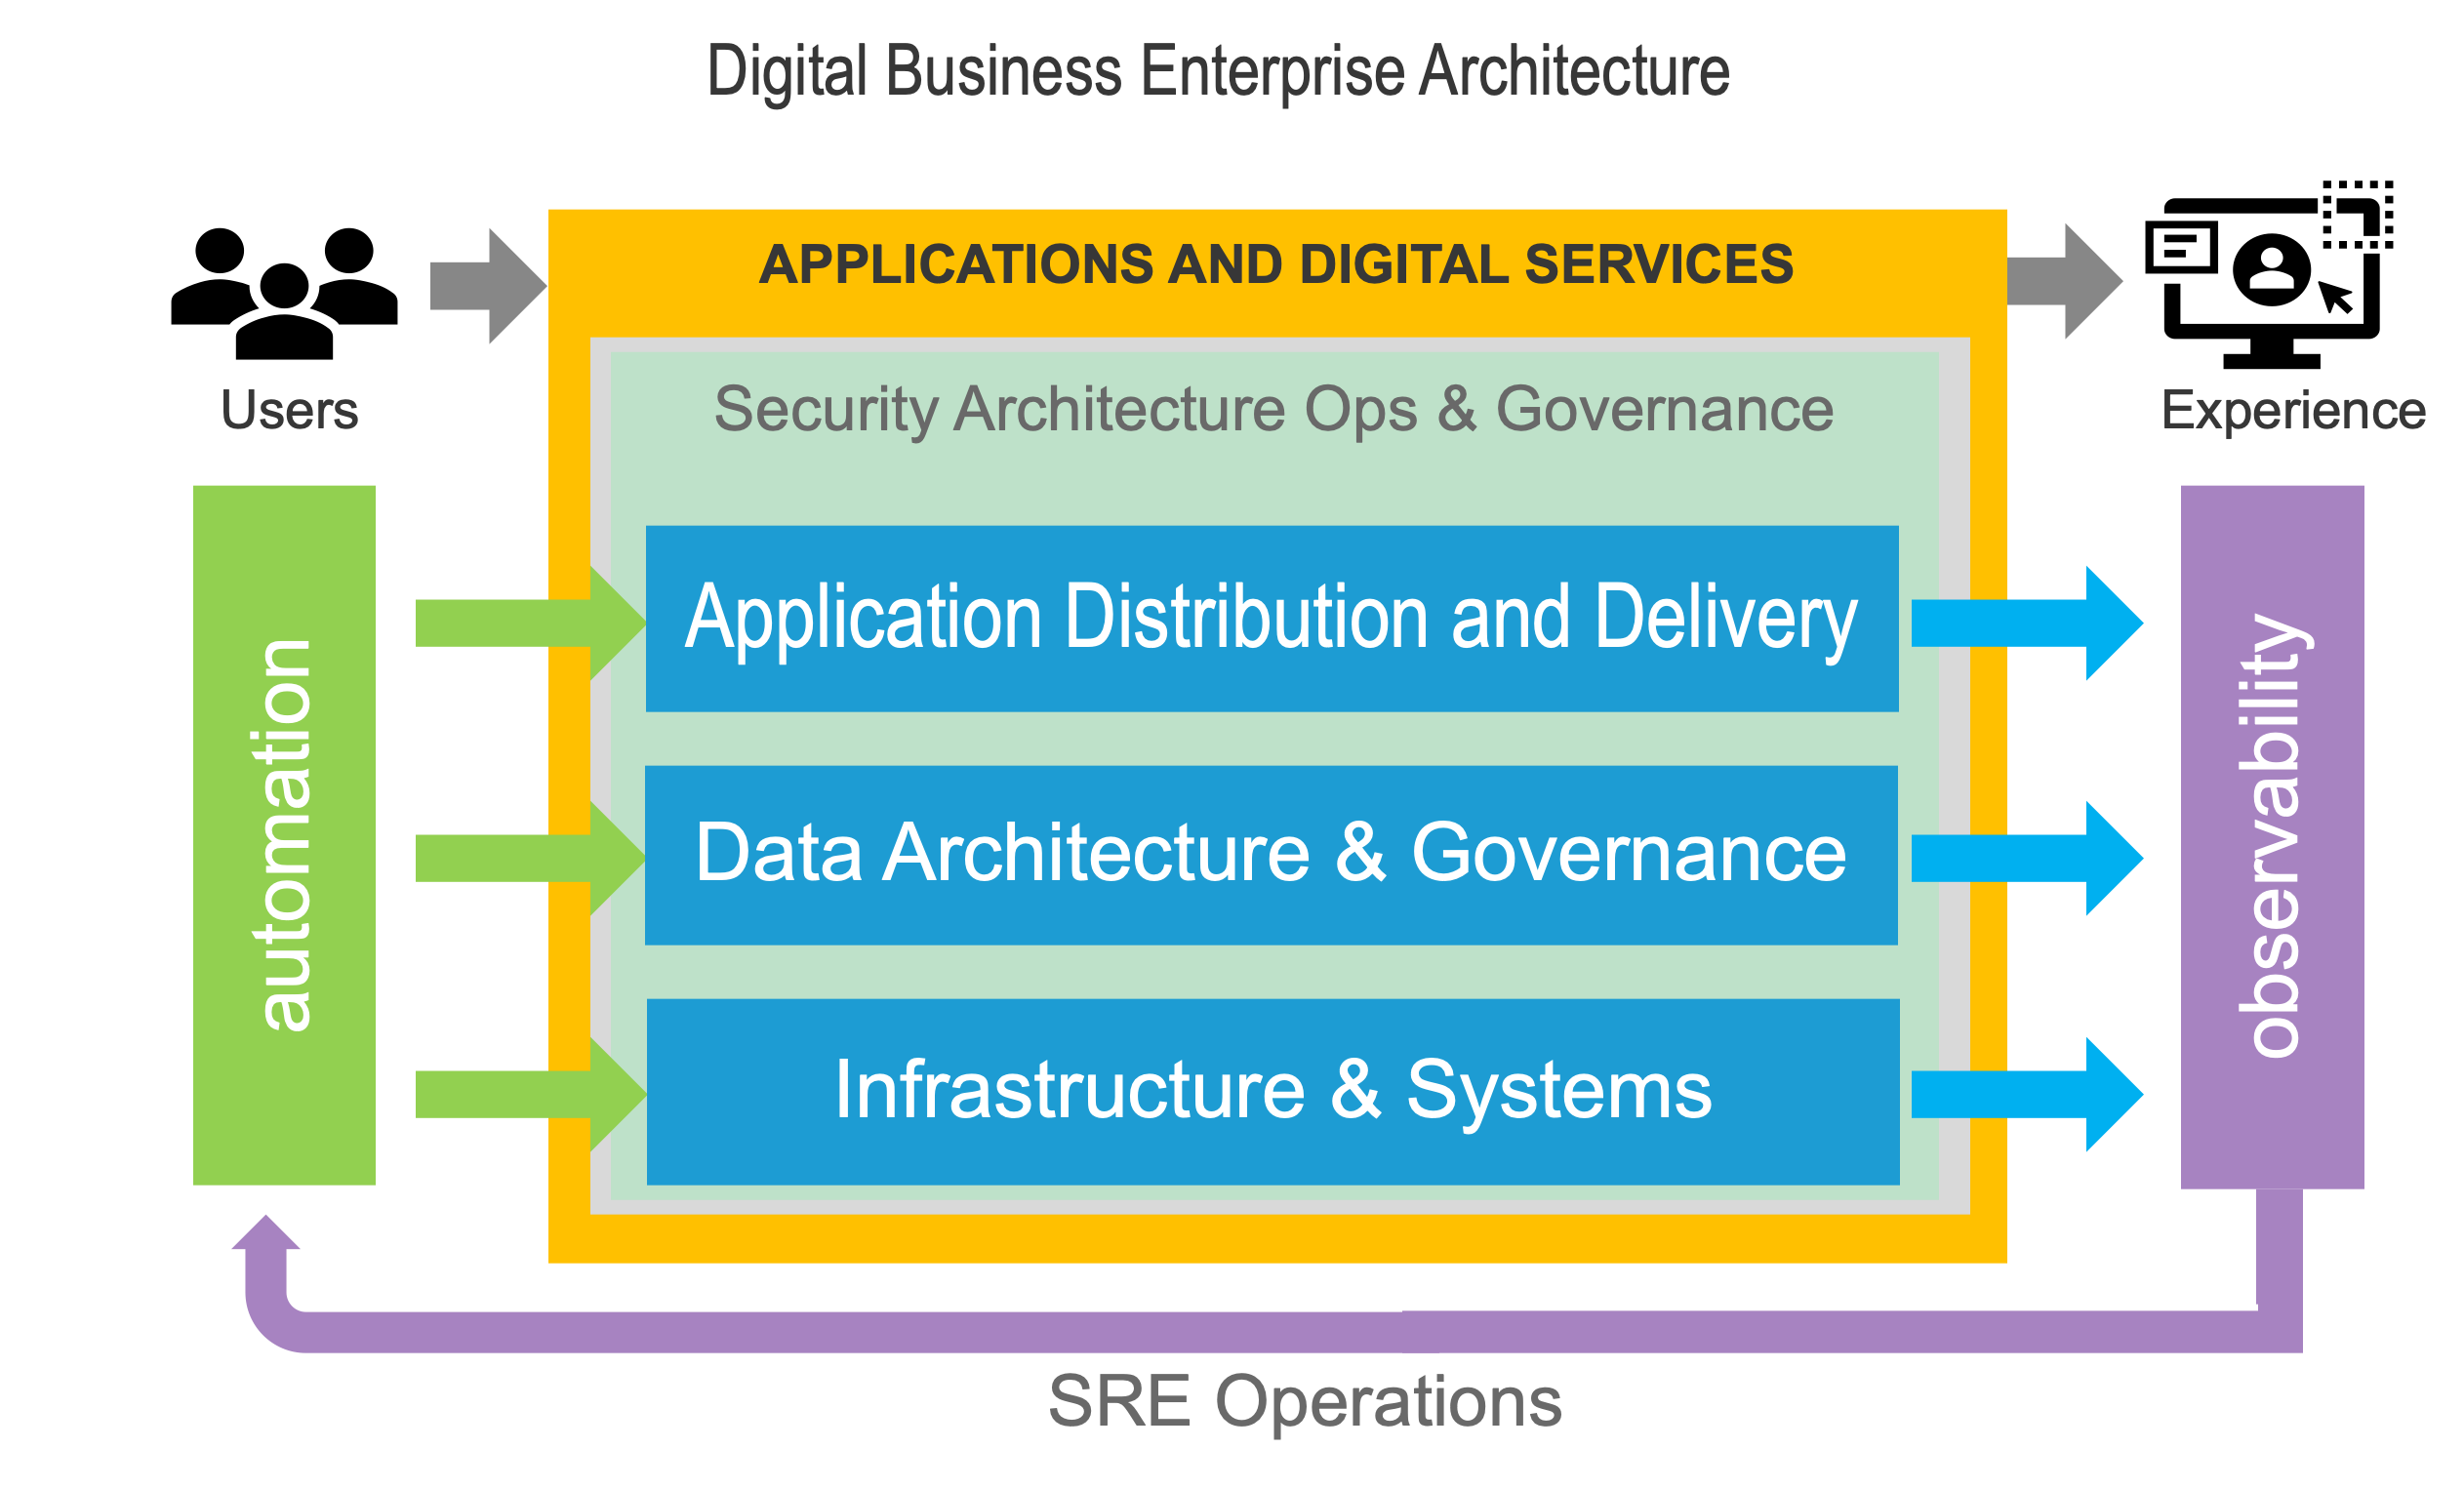
そのモデルは、AIが魔法のようにあらゆる場所に出現するという前提に基づくものではありません。AIによってデジタルシステムの変化が加速し、システム間で機械が主導するやり取りの規模が拡大するという前提に立っています。こうしたシステムの内部で何が起きているかを把握するにはオブザーバビリティが必要であり、システムを安定した状態に保つために十分な速さで対応するには自動化が必要になります。
そして現在、このアーキテクチャはもはや単なる仮説ではなくなりつつあります。
エンタープライズアーキテクチャの現状
F5の最新調査によると、約4分の3の組織がすでにAI対応アプリケーションを運用しており、80%以上が近い将来、自社のポートフォリオ全体にAI機能が組み込まれると予想しています。AIは事実上、アプリケーションを構成する新たな依存要素となっています。モデルはAPI経由で呼び出され、推論エンドポイントはサービスとして機能し、プロンプトとレスポンスはアプリケーショントラフィックとしてコンポーネント間を移動します。
AIがアプリケーションレイヤーに組み込まれると、アプリケーションの分散と配信が果たす役割が明確になります。推論リクエストをルーティングし、ユーザーエクスペリエンスを左右するレイテンシーに対処する必要があります。モデルエンドポイントは需要に応じて拡張できなければなりません。また、アプリケーションとモデル間のやり取りを検査し、管理する必要があります。
しかし、推論トラフィックは全体の一部にすぎません。
AI導入がアーキテクチャにもたらす真の影響は、数年前にF5が注目した運用レイヤー、すなわち自動化とオブザーバビリティに現れます。
これらのレイヤーは、必然的に新たな種類のシステムトラフィックを生み出します。
システムトラフィックの2つの新しいカテゴリー
自動化トラフィックは、インフラストラクチャとやり取りする、マシンによって生成されたアクションで構成されます。エージェントがAPIを呼び出し、自動化プラットフォームが構成を更新し、意思決定システムがワークフローをトリガーします。こうしたリクエストは、もはや主に人間が開始するものではありません。シグナルやコンテキストに反応したシステムによって生成されます。
F5の調査では、この変化がすでに進行していることが明らかになっています。約3分の2の組織がAIを活用して自動化を加速していると回答し、半数以上がAIシステムによるポリシーや構成の自動調整を許可しています。
実際には、インフラストラクチャが機械による判断に基づいて変更されるケースが増えているということです。API呼び出し、構成変更、運用ワークフローは、オペレーターではなくソフトウェアによって実行されます。
<p>このようなアクティビティが自動化トラフィックです。</p>
自動化トラフィックは、従来の運用上のやり取りとは異なる挙動を示します。マシンの処理速度で発生し、人間による操作をはるかに上回る規模に達する可能性があります。そのため、アプリケーショントラフィックと同等の厳格さで配信および管理する必要があります。システムには、自動化されたアクティビティの急増に対応できる拡張性が求められます。自動化の暴走を防ぐため、レート制限やクォータが必要になる場合があります。IDおよび認可の制御により、エージェントが意図された範囲内でのみ動作するよう徹底する必要があります。
新たに登場している2つ目のトラフィッククラスは、テレメトリトラフィックです。
テレメトリトラフィックは、オブザーバビリティシステムを流れるメトリクス、ログ、トレース、イベントで構成されます。従来の運用では、テレメトリは主に人間の意思決定に活用されていました。運用担当者がシステムの動作を観察し、対応方法を判断していました。
AIはそのループを変えます。
オブザーバビリティのシグナルは、自動意思決定システムへの入力としてますます活用されています。テレメトリは、異常を検知し、対応を推奨し、修復ワークフローを開始するモデルに情報を提供します。テレメトリは、単にシステムの状態を記述するだけでなく、そのシステムを制御する仕組みへの入力となります。
これにより、テレメトリトラフィックの重要性は大幅に高まります。AIを活用した分析への需要拡大に対応できるよう、これらのシグナルにはスケーラビリティが求められます。さらに重要なのは、信頼できることです。テレメトリストリームが不正確であったり、改ざんされたりすると、それに依存する自動化システムが誤った判断や有害な判断を下す可能性があります。
したがって、テレメトリパイプライン自体にも、配信とセキュリティの制御が必要です。シグナルが正当なものであることを確認するため、送信元を認証する必要があります。増加するテレメトリ量に対応できるよう、パイプラインには拡張性が求められます。また、オブザーバビリティシステムは、テレメトリインフラストラクチャ自体を監視する必要があります。
自動化トラフィックとテレメトリトラフィックは、フィードバックループを形成します。このループは、AI対応環境の運用を支える心臓部です。
これらすべてが意味すること
数年前に提唱したアーキテクチャでは、高度に動的なシステムには自動化とオブザーバビリティの両方が必要になることを見越していました。AIは、これらのレイヤーが不可欠となる状況を加速させています。
自動化によって自動化トラフィックが生成され、オブザーバビリティによってテレメトリトラフィックが生成されます。
どちらも、AI対応システムを大規模に運用することで自然に生じます。また、これまでのあらゆるシステム間通信と同様に、これらのトラフィッククラスもエンタープライズアーキテクチャの主要な構成要素として扱う必要があります。環境内を流れる他のアプリケーションやシステムのトラフィックと同様に、確実に配信し、ポリシーに基づいて制御し、アイデンティティに基づいて認証し、セキュリティを確保しなければなりません。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
理由は間違っていても、結果は正しい:止まらないAPIの増加、20億件へ
従来、APIの乱立は人間の作業量によって制約されていました。現在では、AIエージェントが自律的にエンドポイントを作成して連携させるため、AI関連のAPI呼び出しや統合が急増しています。

AIアプリケーションデリバリのトップ10:互換性のないデリバリポリシー
ポリシーの不整合がAI障害を引き起こします。フェイルオーバー、タイムアウト、制限、セキュリティ制御に一貫性がないと、ソフト障害や不完全な結果が発生し、エンドポイントごとに異なる結果が生じます。

AIアプリケーションデリバリーの課題トップ10:最適化されていないトラフィックステアリング
AIは従来のトラフィックステアリングの前提を覆します。バックエンドには互換性がなく、コストも異なり、エージェントは予測不能に処理を分散させるため、ルーティングではモデル、GPUの稼働状態、データの局所性を考慮する必要があります。
パケットからプロンプトへ:推論がスタックに新たなレイヤーを追加
推論はトレーニングでも、実験でも、データサイエンスの演習でもありません。推論は本番環境におけるランタイムの動作であり、アプリケーション層と同様に機能します。
AI規模で制御を維持する唯一の方法はプログラマビリティ
急速に変化する環境でリアルタイム制御を確保しながら、AI駆動型システムを拡張し、セキュリティを確保するうえで、データプレーンとコントロールプレーンのプログラマビリティが重要な理由をご紹介します。
AIのコンテキストウィンドウ管理は魔法ではありません。アーキテクチャです。
AIアプリビルダーが、ドリフト、レイテンシー、プロンプト攻撃を防ぐために、コンテキスト、メモリ、インフラストラクチャを管理しながら、デリバリーとセキュリティを進化させる必要がある理由をご紹介します。