運用上の課題を特定するだけでは、まだ道半ばです。その課題を、本番環境で稼働するすべてのデバイスにわたって、安全かつ迅速に解決する必要があります。こうしたニーズにお応えするため、今年、F5 Insight for ADSPをリリースしました。それ以来、数百のお客さまがこのソリューションを導入し、アプリとその稼働を支えるF5 BIG-IPインフラストラクチャへの理解を深め、保有するデバイス群の定期的な運用業務を効率化しています。
本日より一般提供を開始するF5 Insight for ADSP v2.0は、最初の6つの問いからさらに一歩進み、把握した状況に基づいてデバイス群全体で対処できるよう支援します。
今、このタイミングであることが重要です。F5 2026 State of Application Strategy Reportでは、93%の組織がハイブリッドモデルでアプリケーションを運用していると回答しています。DORAやNIS2などの最近の規制により、金融をはじめとするさまざまな業界で、ITの可視性とデバイス群の管理手順の見直しが求められています。フロンティアAIもまた、「問題の発見」から「問題の悪用」までの時間を数週間から数時間へと短縮しており、情報が公開される前に悪用に至る場合もあります。それでも、安全にパッチを適用するための検証サイクルは依然として必要です。
その間は脅威にさらされるため、パッチ適用は単なる保守作業ではなく、セキュリティ対策としての役割を担います。オブザーバビリティツールはデータのレポートと可視化を行い、デバイス管理ツールは、その情報に基づくチームの対応を支援します。F5 Insightは、これらの両方を1つのエンドツーエンドのソリューションで実現します。ここでは、F5 Insightが答えを見つけ、対応につなげるうえで役立つ、さらに6つの質問をご紹介します。
1 – 週末をまた犠牲にせずに、管理下のデバイス群にパッチを適用できますか?
デバイスごとに順番に変更作業を行っていては、週末がつぶれ、心身を休める時間も削られてしまいます。独自に作成したランブックは、気づかないうちに機能しなくなり、大きな問題を引き起こす可能性があります。難しいのは、イメージのダウンロードや配布ではありません。ダウンタイムや構成ドリフトを発生させずに、数百ものシステムにわたって安全に変更を繰り返し実行することです。
F5 Insightは、TMOSおよびF5OS(rSeries)インスタンス向けに、高度に自動化され、ガイドに沿って操作できる、高可用性(HA)を考慮したフリート管理ジョブを提供し、こうした一般的な課題を解決します。これらのフリート管理ジョブは、順次実行することも、並列実行することもできます(カスタムバッチでの実行も可能です)。また、異常が疑われ、調査が必要な場合に備えて、任意の一時停止ポイントを設定できます。ローリング設定とバッチ設定は、HAペア(アクティブ/スタンバイ)、スタンドアロンデバイス、rSeriesアプライアンスを対象に、さまざまなお客さまのアーキテクチャやパッチ適用ランブックの運用方針に対応します。
ジョブは、vCMP Guests、BIG-IP Virtual Editions、iSeries、F5OS(rSeries)、F5OS Tenants(rSeriesテナントとVELOSテナントの両方)など、多くのプラットフォームに対応しています。また、F5 Insight v2.0のリリースにより、これらすべてのフリート管理機能は、従来サポートしていた更新、パッチ、エンジニアリングホットフィックス(EHF)に加え、マイナーバージョンアップグレード(17.x -> 17.yまたは21.x -> 21.y)にも対応するようになりました。
F5 Insightのフリート管理ジョブを使用すると、チームは各インスタンスへのソフトウェアバージョンの配布とインストール、進捗の確認、正常に完了したことの確認を行えます。
F5のラボテストでは、100台のF5 BIG-IPからなるフリート全体の更新サイクルが、実行前のチェック、更新の実行、実行後の検証を含めて90分未満で完了しました。週末を丸ごと費やすのではなく、少し長めの昼休みで済む時間です。最近では、ある大手金融サービス企業のお客さまが、数十のBIG-IPインスタンスをこれまでよりも短時間で、少ないエンジニアで更新できました。このお客さまからのフィードバックによると、通常は3~4人のエンジニアがそれぞれ4時間かけて行う作業を、F5 insightを使用した1人のエンジニアが2時間で完了できたとのことです。
F5 Insight v2.0では、BIG-IPインスタンスのライセンス管理機能に加え、古くなったソフトウェアイメージや未使用のソフトウェアイメージを削除する機能も導入されています。これにより、必要な管理プレーンのツールやインターフェースを統合して数を減らし、チームがディスク領域を確保してソリューションを軽量に保てるよう支援します。
2 – アップデートで問題が起きないか、どうすれば確認できますか?
変更のたびに賭けをするような不安を感じるなら、スピードが速くてもあまり意味がありません。ライセンスの確認漏れという単純なことでも、再起動後にデバイスが動作しなくなる可能性があります。
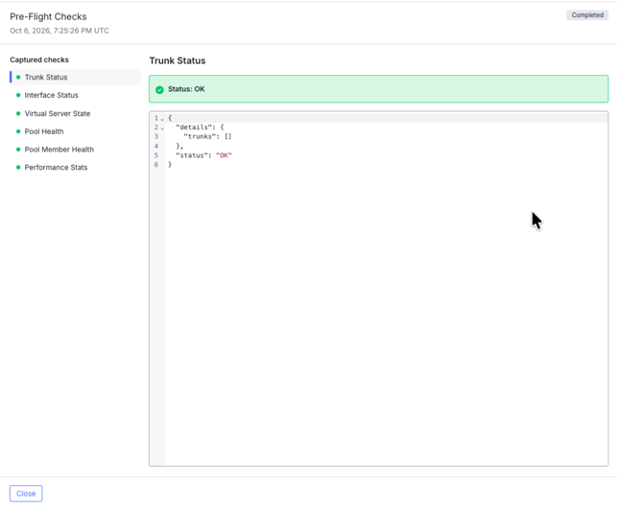
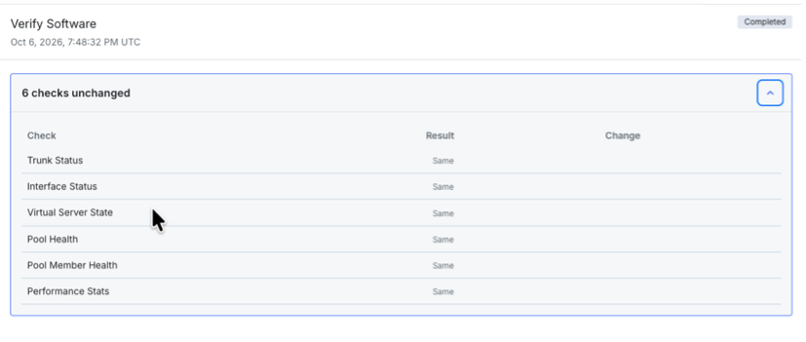
F5 Insightの準備状況チェックは、リソース、イメージの有無、ライセンスの互換性を確認し、変更前にこれらのリスクを検出します。F5OS-Aでは、クラスター、ファームウェア、テナントの状態も確認します。また、F5 Insight v2.0で改善されたガイド付きワークフローは、バックアップとライセンスの再アクティベーションをインストールワークフローに組み込み、運用を簡素化し、強化します。実行後は、UIに実行前後のスナップショットが並べて表示され、インターフェイス、プール、仮想サーバーで何が変わったかを確認できます。推測ではなく、確かな証拠が得られます。
3 – 問題が発生した場合は?
問題が発生しても変更を元に戻せると確信できなければ、チームは数百台に及ぶデバイスへのパッチ適用を迅速化できません。F5 Insight V2.0では、HA構成やスタンドアロンのデバイスを含め、TMOSとF5OSのインスタンスを正常動作が確認済みのソフトウェアバージョンにロールバックできるようになりました。ロールバック時も、元のインストール時と同様に、人による確認や操作のために処理を一時停止します。また、F5 Insight v2.0では、フリート管理機能にバックアップと復元の機能が導入されました。バックアップは手動で実行することも、スケジュールに従って実行することもできます。さらに、必要に応じて、構成の復元に不可欠なMaster/Primary Keyを取得し、安全に保存することも可能です。これにより、
復元機能には、no-license、keep-current-management-ip、platform-migrateなど、RMAワークフローに対応するオプションに加え、バックアップ時に収集したMaster/Primaryキーを置き換えるオプションも含まれています。これにより、柔軟性が最も求められる場面で、最大限の柔軟性を確保できます。
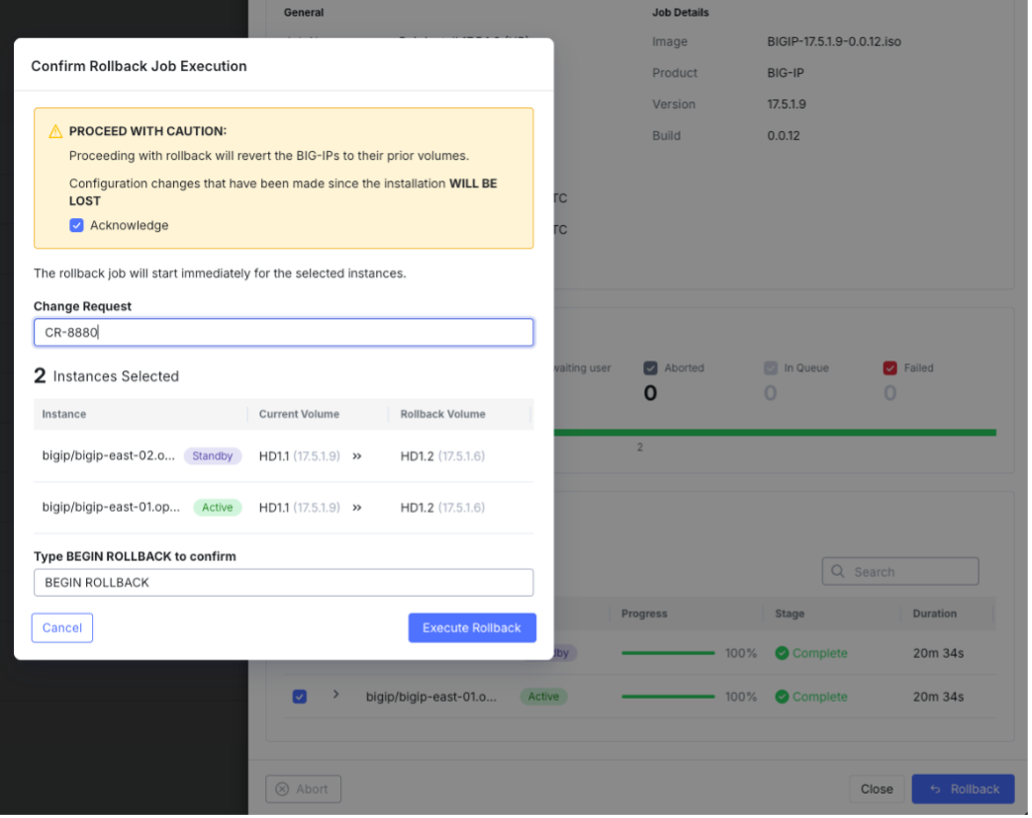
F5 Insightは、高いレジリエンスを備えたソリューションでもあります。BIG-IPとF5OSのバックアップおよび復元機能に加え、運用担当者はF5 Insightの設定、ダッシュボード、テレメトリをUIから直接バックアップおよび復元できるため、障害発生時に迅速に復旧できます。
4 – 実際に何が稼働していて、そのセキュリティはどの程度確保されているのか?
仮想サーバーの背後で何が稼働しているかを5つのチームに尋ねると、5通りの答えが返ってくるかもしれません。オブジェクト名は慣例に基づいて付けられますが、その慣例はチームや役割、さらには曜日によっても変わります。
With F5 AI Data Fabricとの統合により、F5 Insight v2.0は、AI/ML、医療、金融、IAMなどのアプリケーションワークロードを自動的に識別し、分類します。Insightがすでに収集しているトラフィックのシグナルを利用するため、お客さまはメタデータをF5と共有するだけで、セキュリティを確保した処理を行えます。各検出結果には信頼度スコアが付与され、結果の確認、名前の変更、却下が可能です。
AIを活用したセキュリティスコアカードとワークロード識別により、チームはセキュリティ態勢を迅速に把握し、BIG-IPインスタンスの背後で稼働しているものを確認しやすくなります。
F5 Insight v2.0では、セキュリティスコアカードとワークロード識別機能の一般提供を開始します。この直感的なビューには、アプリケーションごとに0~100のスコアとA~Fの評価が追加され、各検出結果の根拠も運用担当者が確認できます。こうした運用上のインテリジェンスは、リソース配分の優先順位付けと迅速な対応に非常に役立ちます。
これらの機能を利用するには、F5 AI Data Fabricを有効にし、限定的なトラフィックメタデータをF5と共有します。リクエストとレスポンスの内容は含まれません。
5 – 耐量子暗号への準備はできていますか?
Q Dayへの備えは、多くのチームにとって重要な懸念事項です。最大の課題は、各デバイスにどのような暗号資産が存在するかを把握することです。多くのチームは何から始めればよいか分からず、移行計画が停滞しています。新しいPQC対応状況ダッシュボードは、仮想サーバー単位で機能します。各仮想サーバーとそのClient SSLプロファイルについて、PQCがサポートされているか、設定済みか、使用中か、設定済みでも未使用かを表示し、暗号に関する依存関係や不足点も示します。
F5 InsightのPQC対応状況ダッシュボードは、チームが全体的な暗号アジリティを把握し、更新を計画するための有用な出発点となります。
米国連邦政府の義務要件により、PQCへの早期対応が求められる中、新登場のPQC対応状況ダッシュボードは暗号アジリティを可視化します。これにより、公共機関、金融機関、医療機関、その他の重要インフラ事業者は、現状を明確に把握し、暗号アジリティの確立と向上に向けて、根拠のある出発点を得ることができます。
6 – これらすべてを既存のツールで実現できますか?
F5は、お客さまの現状に寄り添うよう努めています。つまり、インテリジェンスの提示方法を選んだり、選定済みのツールを手放したりする必要がないようにすることです。チームはすでに平均10種類の監視ツールを使い分けていると、Dynatraceは報告しています。既存のツールを全面的に入れ替えなければならない11番目のツールは、誰も必要としていません。
F5 Insight v2.0では、時系列メトリクスをDatadogやSplunkなどのプラットフォームにエクスポートできるため、F5のデータを他のテレメトリデータと関連付けて分析できます。特に、エクスポートするメトリクスやデータポイントを選択できるため、チームが社内ポリシーに容易に準拠できるよう支援します。
F5 Insight v2.0では、AIチャット履歴を検索してたどれるナビゲーションにより、全体的な使いやすさも向上しています。わずか数回のクリックで必要な知見を見つけられるため、検索にかかる時間を大幅に短縮できます。
最後に、アクセス、認証、ロールベースのアクセス制御も改善しました。管理者、オペレーター、閲覧者の各ロールがSAML SSOに対応し、LDAPディレクトリグループをInsightのロールにマッピングできます。また、AI監査ログでやり取りを可視化し、説明責任を確保します。これらの改善により、企業のガバナンスを強化できます。
可視化から実行へ
ハイブリッドマルチクラウドの複雑さは今後も続き、パッチ適用に使える時間も短くなり続けます。F5 Insight v2.0は、可視化とAIを活用した説明に関するF5の専門知識を、ガバナンスに基づくフリート全体での操作実行と組み合わせ、チームが拡張性と再現性のある運用アプローチを採用できるよう支援します。シグナルを観測し、コンテキストを理解し、こうして得られる高度なインテリジェンスに基づいて行動します。
この運用指針は、NetOps、SecOps、プラットフォームの各チームが「リスクの特定」から「修正の適用」までのギャップを埋めるのに役立ちます。
詳細については、F5 Insight for ADSPウェビナーにご登録のうえ、DevCentralの技術記事をご覧ください。
また、前回のブログ記事「F5 Insight for ADSPの発表:6つの重要な疑問に回答」もぜひお読みください。
著者について
.jpeg)
Nirav Shahは、F5のシニアバイスプレジデント兼製品・ソリューションマーケティング責任者として、Application SecurityとAI Securityの戦略的方向性を統括しています。F5入社前はFortinetに11年間在籍し、複数のリーダー職を歴任しました。なかでも、AI-Powered SASE、SOC、Secure Networkingソリューションの責任者を務めました。また、Cisco Systemsでも要職を担い、SD-WANに関する主要な取り組みを主導しました。サイバーセキュリティ分野で20年以上の経験を持ち、市場を定義する製品の立ち上げや、製品開発と営業・マーケティングを連携させて最大限の成果を生み出す高パフォーマンスチームの構築において、確かな実績を築いています。ソートリーダーでありUSCの卒業生でもあるShahは、業界カンファレンスに頻繁に登壇し、AIとサイバーセキュリティの交差領域について主要な出版物に定期的に寄稿する一方、次世代のサイバーセキュリティ専門家の育成にも尽力しています。
Nirav Shahのその他のブログ記事関連するブログ記事
F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。
F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]