現在、多くの組織が日常的に使用するアプリケーションをパブリッククラウドへ移行し、オンプレミスやモノリシックなデータセンターに残るアプリケーションに代えて、クラウドネイティブアプリやSoftware-as-a-Service(SaaS)を採用しています。
パブリッククラウドへの移行に伴い、多くの組織では、オンプレミスのアイデンティティストアもクラウドベースのIdentity-as-a-Service(IDaaS)ソリューションへ移行しています。IDaaSはクラウドベースのアプリケーションやSaaSとシームレスに統合し、クラウドアプリケーションやプラットフォーム間でアイデンティティを連携することで、ユーザーによるアプリケーションへのログインとアクセスを簡素化します。IDaaSソリューションでは、Secure Assertion Markup Language(SAML)や、認証用のOpen ID Connect(OIDC)と認可用のOpen Authorization(OAuth)など、最新の認証・認可標準およびプロトコルを活用します。こうした標準を導入することで、ユーザーの利便性が向上し、アプリケーションへのアクセスが迅速になるだけでなく、組織のアプリケーション開発(AppDev)、セキュリティ、ITの各チームも同様のメリットを得られます。
複雑化するポイント
すべてのアプリケーションをパブリッククラウドやSaaSに移行したいと考えていても、多くの組織では実現が困難です。その理由は、多くのアプリケーションが機密データを扱うミッションクリティカルなものであるか、組織固有の要件に合わせて構築され、長年にわたって運用されてきたカスタムアプリケーションだからです。こうしたアプリケーションの多くは、従業員の大半、場合によっては全員がアクセスできる必要があります。これらのミッションクリティカルなアプリケーションやカスタムアプリケーションのほとんどは、オンプレミス、データセンター、またはプライベートクラウドに配置されています。また、その多くは、IDフェデレーションや最新の認証標準およびプロトコルにまったく対応できません。対応できる場合でも、多大なダウンタイムや人員、コストが必要となり、ほとんどの組織にとって負担が困難です。
そのため、組織は2つのアイデンティティストアを維持せざるを得ません。1つは最新の標準に対応していないアプリケーションやカスタムアプリケーションに対応するためのオンプレミスのストア、もう1つはパブリッククラウドやSaaSアプリケーションを容易にサポートするためのクラウドベースのストアです。しかし、状況はさらに複雑です。多くの場合、オンプレミス、データセンター、プライベートクラウドのアプリケーションと、クラウドやSaaSのアプリケーションとで、別々のアクセスポリシーを作成して導入する必要があります。また、アプリケーションアクセスシステムも個別に維持する必要が生じる可能性が高く、コストと時間がかかります。さらに重要なのは、ユーザーエクスペリエンスへの負担です。ユーザーは、クラウドやSaaSのアプリケーションには1つのログイン環境からアクセスする一方で、ミッションクリティカルなアプリケーションやカスタムアプリケーションに新たにアクセスするたびに、場合によってはアプリケーションごとに認証を求められます。
改善の仕組み
Microsoft Azure Active Directoryは、Microsoftの包括的なクラウドベースのIdentity-as-a-Service(IDaaS)プラットフォームです。上記の課題を解決するため、F5の信頼性の高いアプリケーションアクセスソリューションであるBIG-IP Access Policy Manager (APM)と統合されています。このシームレスな統合により、ネイティブのパブリッククラウドおよびSaaSベースのアプリケーションと、オンプレミス、データセンター、プライベートクラウドに配置されたミッションクリティカルなアプリケーションやカスタムアプリケーションとの間にあるアイデンティティとアクセスのギャップを解消し、ユーザーアイデンティティ、認証、認可のフェデレーションを実現します。
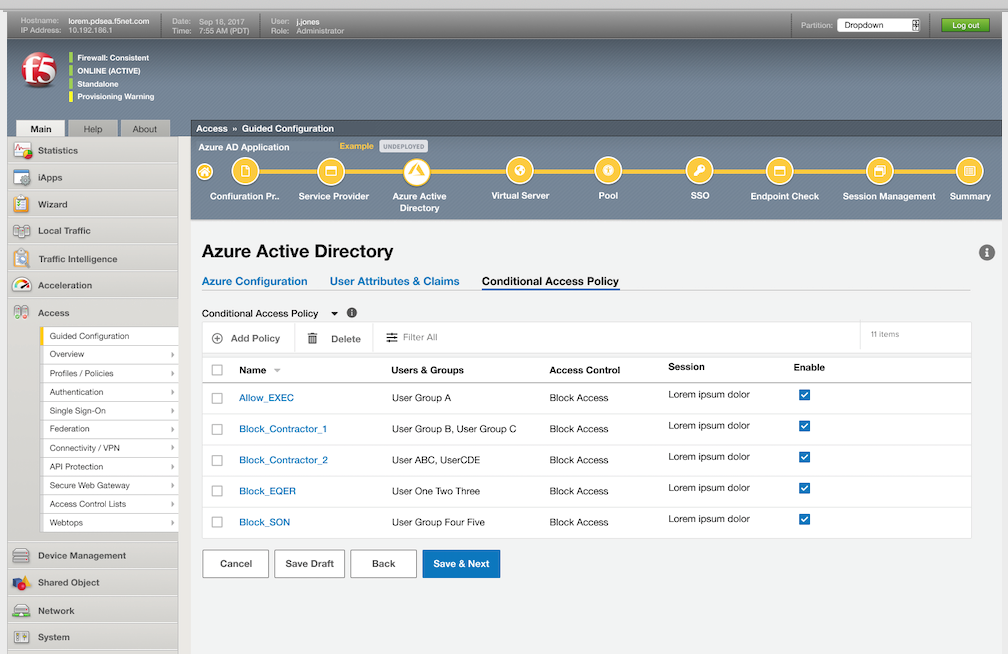
IDaaSとしてのAzure ADは、BIG-IP APMとの信頼できる接続を実現します。Azure ADとBIG-IP APMを組み合わせることで、モダンアプリケーションと従来型アプリケーションにわたってセキュリティとユーザーエクスペリエンスを統合できます。単一のアイデンティティ制御プレーンを提供し、オンプレミスとクラウドのどちらでホストされているか、また最新の認証と認可に対応しているかどうかを問わず、あらゆる場所とデバイスからすべてのアプリケーションへのシングルサインオン(SSO)を実現します。これにより、ユーザーエクスペリエンスと従業員の生産性が向上するだけでなく、コストのかかる再開発やアップグレードを必要とせずにIDaaSに対応できるため、アプリケーション開発、セキュリティ、ITの各チームにも役立ちます。また、この統合により、すべてのアプリケーションを多要素認証(MFA)で保護できるようになります。従来はMFAに対応できなかったアプリケーションにもMFAを統合することで、セキュリティが強化されます。Azure Active DirectoryとBIG-IP APMの統合では、パスワードレス認証、ユーザー、デバイス、場所、時間帯などのコンテキストパラメーターに基づく条件付きアクセスポリシー、およびサードパーティのAPIベースのユーザーおよびエンティティ行動分析(UEBA)を活用することで、アプリケーションセキュリティも強化されます。
今後の展望
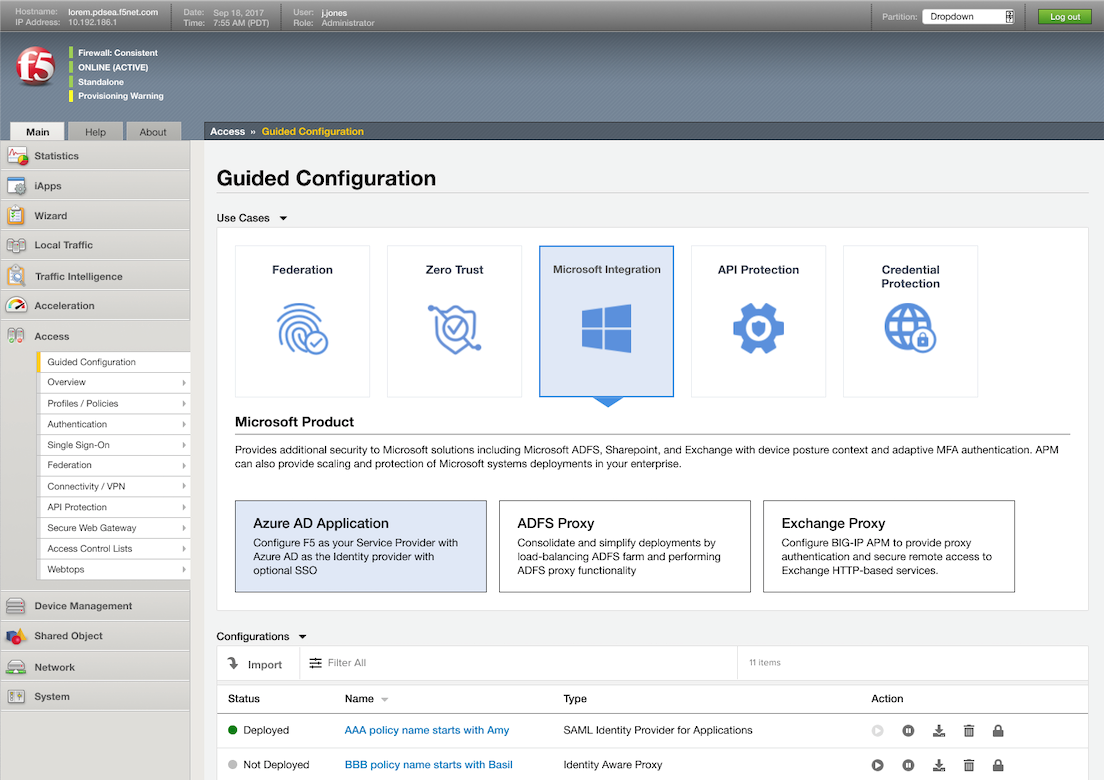
今夏にリリース予定のF5 BIG-IP APMの次期バージョンでは、APM向けAdvanced Guided Configuration(AGC)に、管理者がミッションクリティカルなアプリケーション(対象となる一部のSAPおよびOracleアプリケーションなど)をAzure ADへ簡単にオンボーディングし、運用管理できる機能が追加されます。エンドツーエンドの運用ポリシー管理がAPM AGCコンソールに直接統合されるため、管理者がAzure ADとBIG-IPの間を行き来する必要はなくなります。BIG-IP APMとAzure ADの連携がさらに強化されることで、自動化された「簡単操作」により、こうしたミッションクリティカルなアプリケーションでIDフェデレーション、SSO、MFAを迅速かつ容易にサポートできるようになります。BIG-IP APMとAzure ADのシームレスな連携によって管理負荷が軽減され、管理者の操作性も向上します。
F5とMicrosoftは、BIG-IP APMとAzure Active Directoryの統合をさらに強化するため、引き続き連携して取り組みます。これにより、最新の認証および認可に対応していないミッションクリティカルなSAP、Oracle、その他のさまざまなサードパーティ製アプリケーションで、フェデレーション、SSO、条件付きアクセス、MFAを迅速に設定、導入できるようにするとともに、カスタムアプリケーションにも対応します。
F5とMicrosoftは、場所を問わずあらゆるアプリケーションにシームレスにアクセスできるようにすることでユーザーエクスペリエンスを向上させるだけでなく、Microsoft Azure Active DirectoryとF5 BIG-IP APMの統合環境のセットアップと導入を簡素化し、管理サポートの必要性を減らすことで、管理者エクスペリエンスも向上させることを目指しています。
スクリーンショット
関連リソース
F5 BIG-IP Access Policy ManagerとMicrosoft Azure Active Directoryの統合について詳しくは、こちらをクリックしてください。
BIG-IP APMとAzure Active Directoryの統合に関する動画をご覧になるには、こちらとこちらをクリックしてください。
BIG-IP APMとAzure Active Directoryの統合により、COVID-19パンデミック下で安全なリモートアクセスと生産性をどのように実現できるかについて、詳しくはこちらをご覧ください。
著者について

関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。