F5が多機能なSSL Orchestrator(SSLO)製品の新リリースに向けて準備を進めるなか、改めて、お客さまのセキュリティにおいてパートナーシップが果たす重要な役割に注目します。F5は、世界をリードする多くのセキュリティ企業と提携し、セキュリティの強化、拡張性と可用性の向上、運用コストの削減を支えるエコシステムを構築しています。こうした緊密な連携の最終的な目標は、F5とパートナー双方のお客さまにメリットをもたらす統合と相互運用性を促進することです。SSLOは、この相互運用性を実践する代表的な例です。
F5 SSL Orchestratorとパートナー各社のソリューションとの統合について説明する前に、まずはこの製品の機能を簡単におさらいしましょう。
SSL/TLSによる脅威の見落としを防ぐ
SSLについて語ることは、基本的に暗号化について語ることです。暗号化の厄介な点は、悪意のあるものがないか検査するために必要な復号と再暗号化に、多くのリソースを要することです。ここでいう「悪意のあるもの」とは、DDoS攻撃、[ゼロデイ]Webエクスプロイト、ドロッパー[バイナリ]、マルチプロトコルコールバックなどを指す、極めて専門的な用語です。
F5 SSL Orchestratorは、暗号化によって生じる可視性の欠如に対処するためのF5のソリューションです。さまざまなF5プラットフォームで利用できるこの汎用性の高いソフトウェアソリューションは、SSL/TLS暗号化トラフィックに対する極めて効率的な可視性をセキュリティデバイスに提供し、SSLインフラストラクチャを最適化できるよう設計されています。また、ポリシーベースの管理と既存のセキュリティデバイスへのトラフィックステアリングにも対応しているため、既存のアーキテクチャや他社のソリューションに容易に統合でき、すべての暗号化トラフィックに企業のセキュリティ制御を簡単に適用できます。
動的サービスチェイニング—復号は1回、検査は複数回、再暗号化は1回
特定のセキュリティ課題に対処するため、IT管理者は通常、複数のポイント製品を連携させて包括的なセキュリティスタックを構築します。たとえば、データ損失防止(DLP)スキャナー、Webアプリケーションファイアウォール(WAF)、Webプロキシ、侵入防止システム(IPS)、マルウェア分析ツールなどをスタックに含めることができます。SSL Orchestratorは、トラフィックをバイパスさせるか、復号していずれかのサービスに送信するかを判断することで、このようなチェーンの構築と保守を容易にします。ポリシーを使用してこのようなトラフィックステアリングを自動化することで、管理コストを削減し、既存のセキュリティサービスへの投資からより大きな価値を引き出せます。
F5とFireEyeのパートナーシップ®は、SSLOサービスチェイニングがお客さまにもたらす価値の一例です。従来、FireEye Network Securityなどの侵入防御システム(IPS)はインラインで導入され、すべてのトラフィックがIPSを通過していました。そのため、暗号化されていて実際には検査できないトラフィックも処理できるよう、IPSのサイジングを行う必要がありました。最新のソリューションは、はるかに効率的です。SSL Orchestratorを利用することで、検査が必要なトラフィックのみをIPSに送信できます。
FireEyeの戦略的テクノロジーパートナー担当バイスプレジデントであるRich Stegina氏は、次のように述べています。「FireEyeとF5のSSL Orchestratorを統合することで、FireEye Network Securityの機能を拡張し、より多様な形式のデータに対応するとともに、ユースケースを広げることができます。コンテンツの復号と暗号化に伴う負荷から解放されることで、FireEye Securityソリューションのパフォーマンスが向上します。このような環境では、潜在的なセキュリティ脅威に対する可視性を高めることができます」
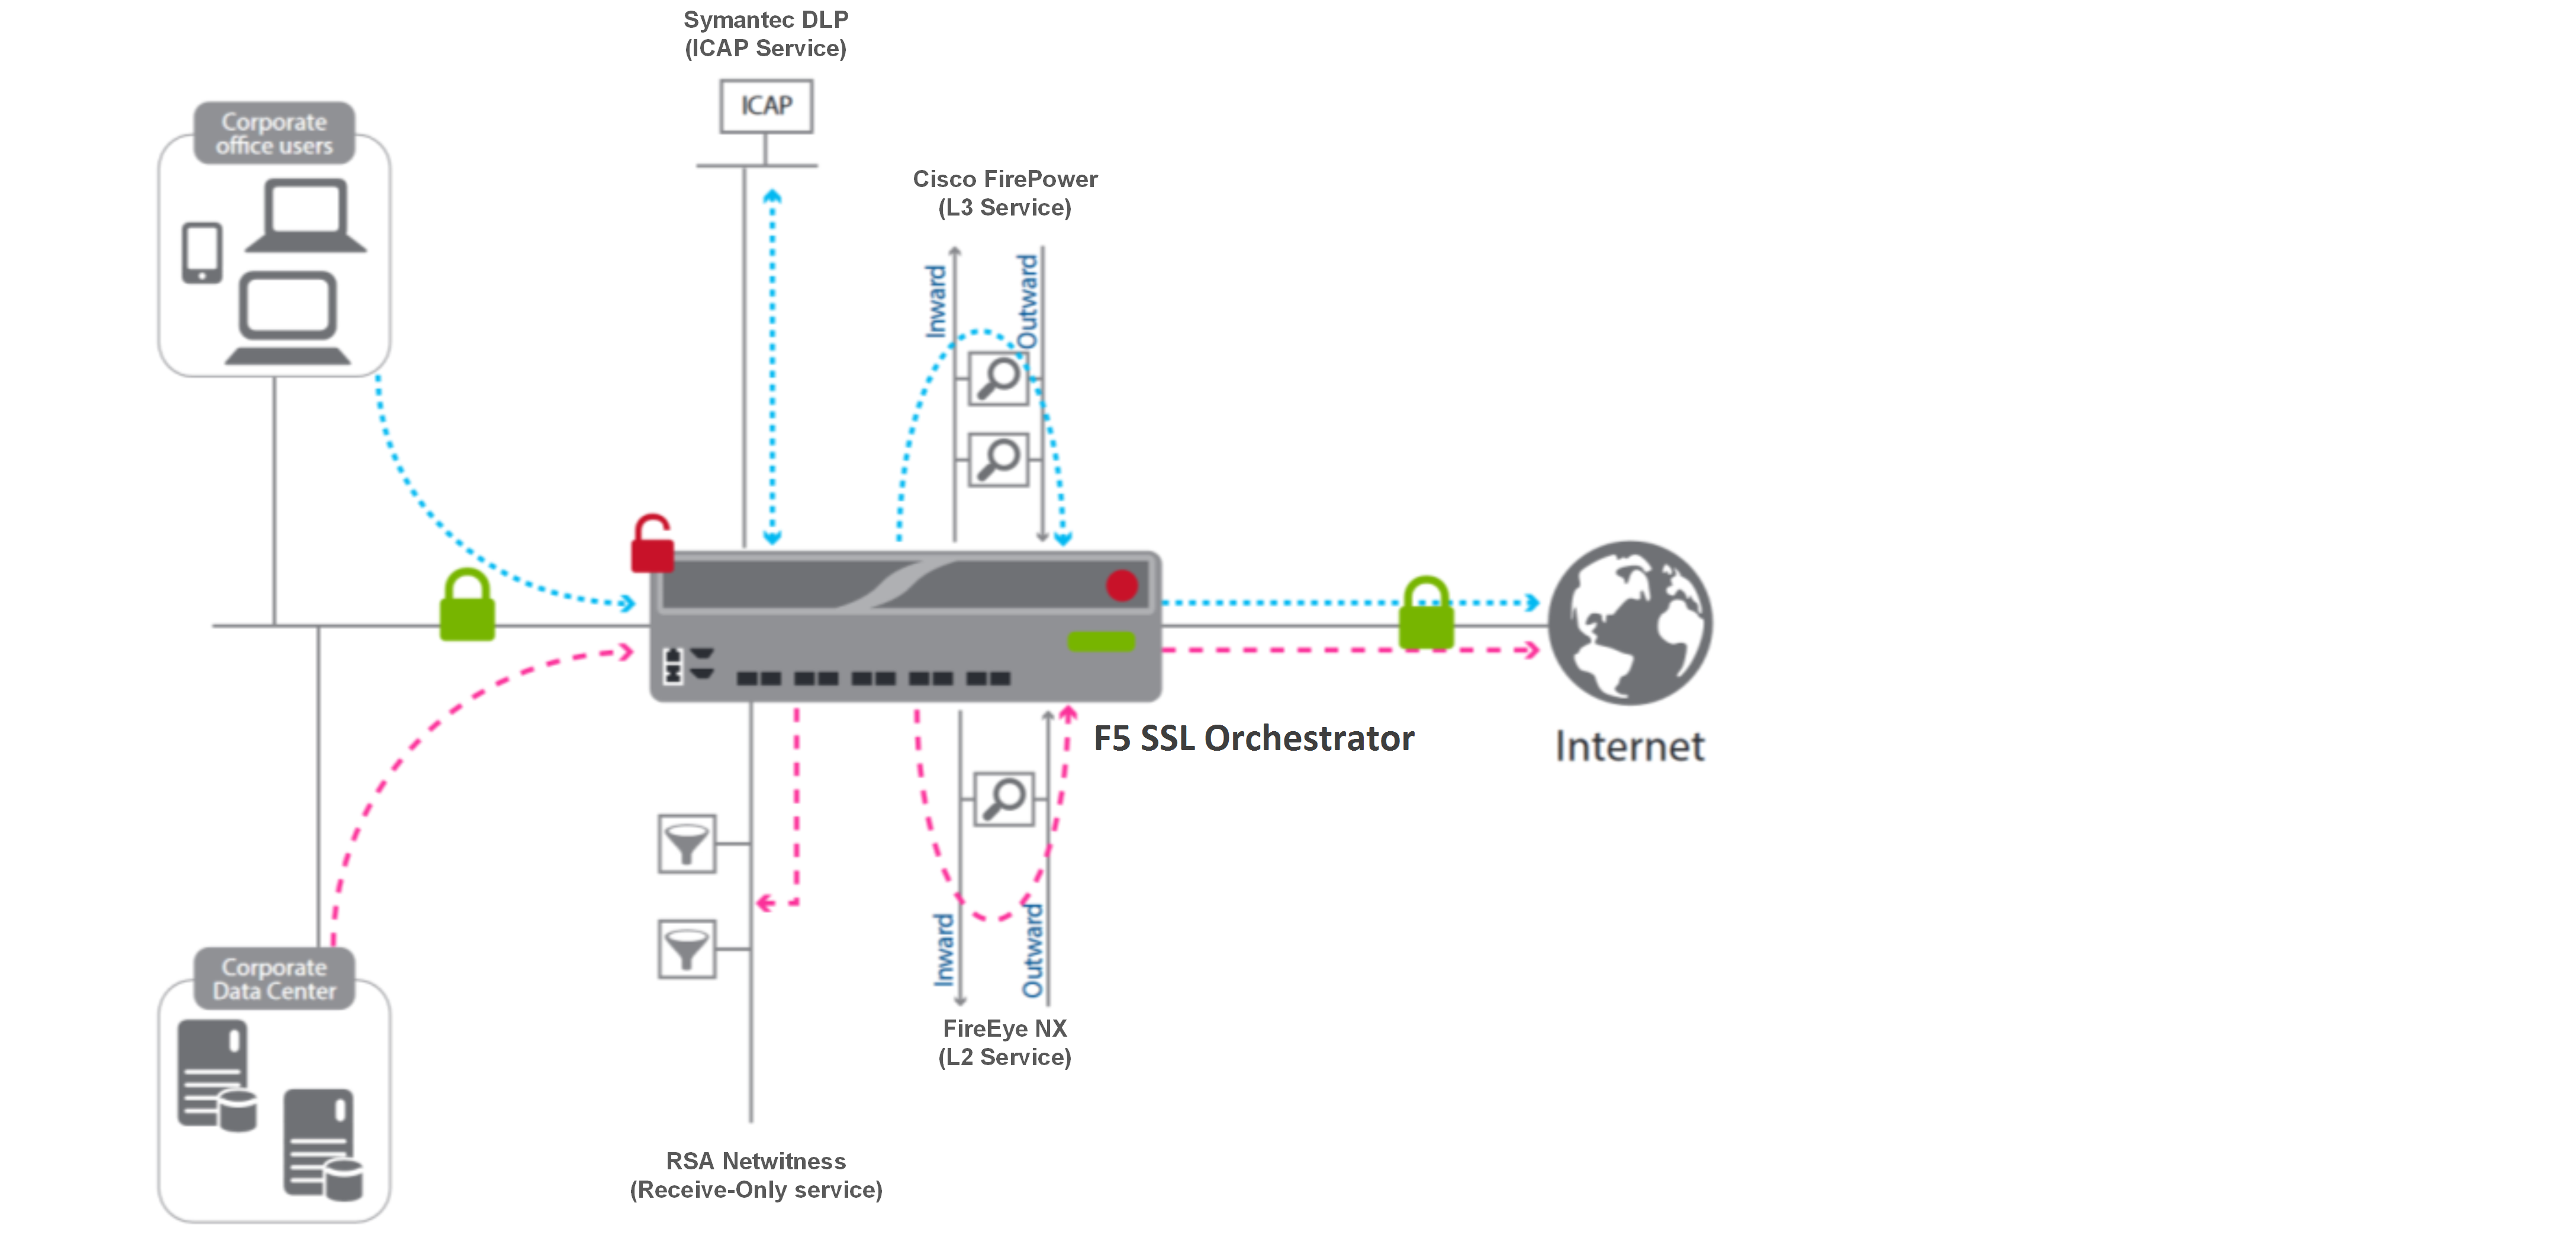
次世代ファイアウォールも、SSL Orchestratorのメリットを得られるネットワークデバイスの好例です。業界をリードするCisco Firepower NGFWは、脅威対策に重点を置いた次世代ファイアウォールと次世代侵入防御システムを完全に統合し、一元管理を実現します。攻撃前、攻撃中、攻撃後の各段階で、独自の高度な脅威防御を提供します。
また、前述と同様に、Cisco Firepower NGFWがSSLOサービスチェーンに組み込まれている場合、F5はクラス最高水準のSSLハードウェアアクセラレーションによりSSLの復号と再暗号化を一元化し、スタック内の各セキュリティ検査ホップからその処理負荷を取り除きます。復号と再暗号化の負荷がなくなるため、Cisco Firepower NGFWは本来の機能に専念できます。
CiscoのTechnical Alliance ManagerであるDouglas Hurd氏は、次のように述べています。「Cisco Firepower NGFWは、膨大なトラフィックに対して多岐にわたるタスクを処理します。お客さまは内蔵のSSL復号機能を使用して可視性を確保できますが、計算負荷の高いこの処理をF5 SSL Orchestratorにオフロードするケースも多くあります。これにより、処理能力を最も重要な領域、つまりお客さまの保護により多く振り向けることができます」
ほかにも多くのパートナーが、自社の製品やソリューションの上流にSSL Orchestratorを配置することでメリットを得ています。 Symantec DLP ツールもその好例です。同様の例として、 RSA NetWitness Suite や Palo Alto Networks’ Next-Gen Firewall も挙げられます。実際、トラフィックを検査するあらゆるサービスが、関連性があり対処可能なデータのみを通過させるSSL Orchestratorの機能からメリットを得られます。そのメリットは明確です。
- トラフィック管理を改善することで、セキュリティインフラストラクチャが円滑に稼働し、その結果、アプリケーションもスムーズに動作します。
- サービスチェイニングにより、トラフィックの復号は1回で済み、複数のポイントで検査した後、1回だけ再暗号化できます。
- セキュリティスタック内の復号済みトラフィックをインテリジェントにオーケストレーションすることで、デイジーチェーン方式から脱却し、各デバイスを個別に指定して、負荷分散、監視、障害時の迂回を行えるようになります。さらに、他のセキュリティデバイスに左右されずに拡張できます。
- 高度な復号機能により、暗号化トラフィック内に潜む脅威を確実に検出できます。
今後もさらなる進展を予定
今年後半に登場予定のSSL Orchestratorの魅力的な新機能に、ぜひご期待ください。SSLOは幅広いデバイスやソリューションに不可欠な機能を提供しており、F5を代表する製品の1つへと急速に成長しています。今後もパートナーとお客さまの双方に価値を提供し続けられるよう、F5は全力で取り組んでいます。
詳細はこちら
- SSLの秘密を解明—SSL Orchestratorを使い始める (DevCentral)
- SSL/TLS:可視化だけでは不十分、オーケストレーションが必要 (ブログ)
- F5の新しいセキュリティ製品と脅威リサーチでアプリ保護を強化(プレスリリース)
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。