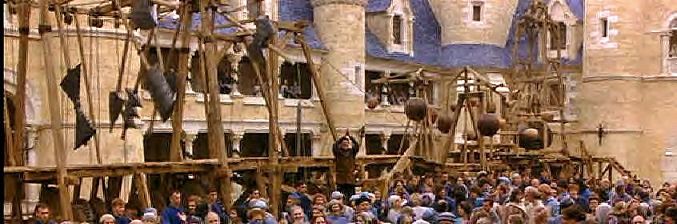
今日のアプリケーションにとって、予算はあまりにも一般的な制約です。確かにセキュリティ予算は増えているかもしれませんが、攻撃に見合わないほどコストのかかる標的にするという戦略的アプローチに十分なペースではありません。
このアプローチは、次のような「ハーフリングとドラゴンの原則」に似ています。
もしハーフリングと気性の荒いドラゴンに出くわしたら、ドラゴンより速く逃げる必要はなく、ハーフリングより速く逃げればよい、ということを覚えておいてください。
要は、自社環境への攻撃に多大なコストがかかるようにし、腹を空かせたドラゴンの目を、代わりに競合相手であるホビットへと向けさせることです。
さて、ここでは白熱必至の倫理的な議論には踏み込みませんが、攻撃者にとってハッキングのコストが高すぎる環境にするという考え方自体は、悪くありません。
問題は、多くの場合、そのような環境は企業にとってもコストが高すぎて導入できないことです。一般に、この戦略を実行するには、多数のソリューションを購入し、中世の障害物競走のように次々と配置して新たな障壁を設け、攻撃者が本当に狙っているデータにたどり着くまで、それらを突破せざるを得ないようにすることが推奨されます。攻撃者は検知を避けるために攻撃を分散させようとする過程で、時間と労力、そして最終的には資金を費やすことになり、攻撃のコストが高まります。しかし、コストが高くなるのは攻撃者だけではなく、企業も同様です。ソリューションの購入費用(設備投資)だけでなく、各ソリューションの管理、更新、監視、そして最終的には拡張が必要になるため、運用費用も増大します。
しかも、発想が逆です。攻撃者が狙っているのはデータであるにもかかわらず、私たちはデータから最も遠いネットワーク境界から防御と保護を構築しがちです。
では、導入コストをかけすぎずに、攻撃者が狙うものを手に入れるためのコストを高くするには、どうすればよいのでしょうか。
これに特効薬はありませんが、実装コストを抑えながら、攻撃者側のコストを引き上げる方法はいくつかあります。
1. プラットフォームを活用する
プラットフォームは、共通環境を共有するという考え方に基づいています。仮想化やコンテナ化によってコンピューティングリソースの効率が向上するのと同様に、プラットフォームはコストを削減します。たとえばADCは、モジュールを追加することで、セキュリティを含む多様なデリバリー機能に対応できます。多くの組織では、すでにADCの負荷分散によって可用性を確保しており、そのADCでWAFやその他のセキュリティ関連機能も導入できる場合があります。包括的なソリューションとして、適切なADCを選択すれば、各機能を個別のポイントソリューションとして導入する場合の合計額よりも、総コストを大幅に抑えられます。
ロードバランサー自体の機能も検討に値します。基本的な負荷分散とは異なり、ADCには通常、攻撃を困難にするために活用できるセキュリティ関連のさまざまな設定や制御機能が備わっています。SYNフラッド検知、Cookie暗号化、URL難読化、IP/ポートフィルタリングは、多くの場合、負荷分散サービスの一部として利用できます。アプリに近い場所で保護を強化することで、攻撃者によるアクセスを困難にできます。
2. 運用に組み込む
残念に思う人もいれば喜ぶ人もいますが、アプリケーションのセキュリティ確保とスケーリングに必要なすべてを単独で提供できる万能な「ゴッドボックス」は、今も存在しません。複数のソリューションが必要になります(重要なのは、前述のようにプラットフォームを活用してその数を最小限に抑えることです)。その結果、複数のコンソールや管理手法が必要となり、おそらく人員も増えるため、予算を大幅に超過することになります。
自動化とオーケストレーションを可能にする運用体制を整えることで、導入が不可欠なソリューションのコストを抑えられます。さらに、すでに保有している可能性が高いリソースを活用してスケールアップし、攻撃者にも同等の対応を強いるオートスケーリングなどの機能により、防御コストを抑えながら攻撃コストを引き上げることができます。
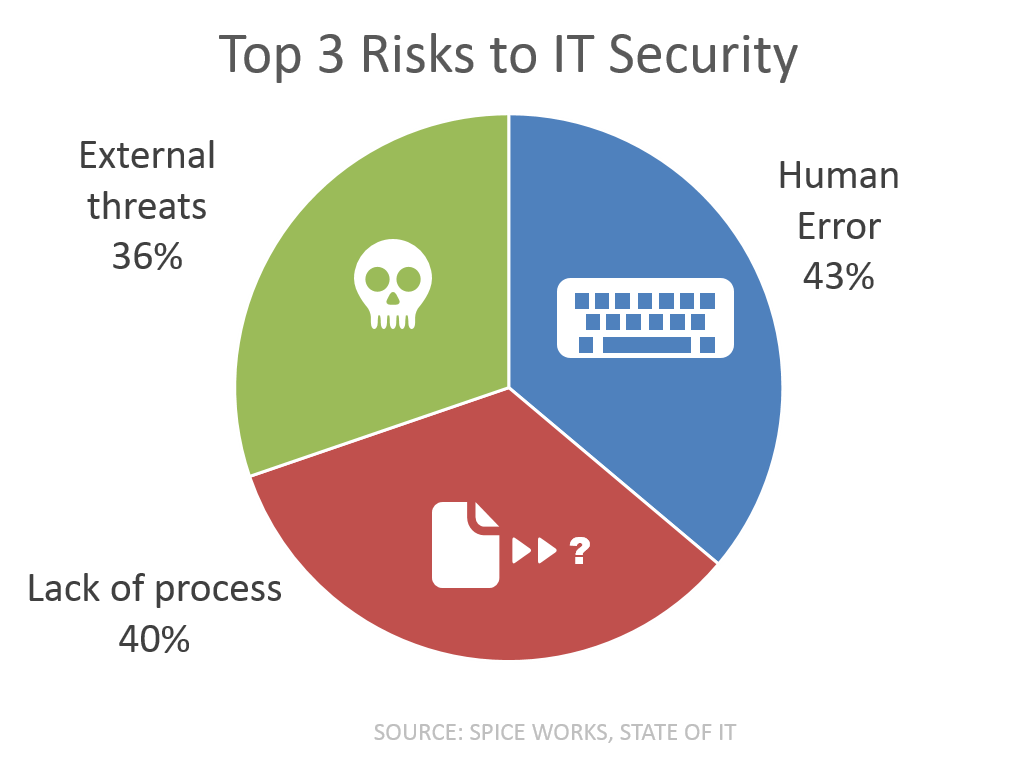
運用化(DevOps、SDN、SDDC、SDx、プライベートクラウドなど)は、人的ミスとプロセスの欠如という大きなリスク要因への対処にもつながります。後者について言えば、存在しないプロセスを自動化することはできません(ちなみに、それがオーケストレーションです)。プロセスがない場合は、整備する必要があります。これにより、アプリを本番環境へ移行する際に、セキュリティを確保し、スケールさせるために必要な手順を確実に実施できます。一方、人的ミスは、意図せずセキュリティホールを生じさせ、攻撃者の直接的な侵入を許したり、大規模DDoS攻撃への対応に追われている隙を突かれたりする可能性があるため、非常に大きなリスクです。
3. スケールとしてのクラウド
自動スケーリングでは対応しきれなくなった場合や、帯域幅が逼迫した場合には、クラウドを利用できます。スケール確保の手段としてクラウドを活用すること(いわゆるクラウドバースティング)は、攻撃側のコストを引き上げながら効率的に防御するための優れた選択肢です。攻撃中(または攻撃開始直後)にDDoSスクラビングと防御をクラウドへ切り替えることで、生産性や利益の面でビジネスが受けるローカル環境への影響を直ちに軽減でき、実際に防御コストの削減につながります。(ほぼ)無限のスケーラビリティと膨大な帯域幅を備えたクラウドに攻撃を吸収させれば、長期的には防御側のコストを大幅に抑えられますが、攻撃側のコストはそうではありません。
4. 内側から外側まで保護
前述のとおり、攻撃者が狙うのは一般にデータです。なぜなら、いかがわしい公開市場では、データが金銭に直結するからです。そのため、境界のセキュリティと同等以上に、データの保護を重視してください。あらゆる手法や技術を駆使し、攻撃者がデータを奪って攻撃から利益を得るためのコストを大幅に引き上げる必要があります。そのためには、常に警戒を怠らず、アプリに入るものだけでなく、アプリから出るものも保護します。これがリクエストとレスポンスの保護です。
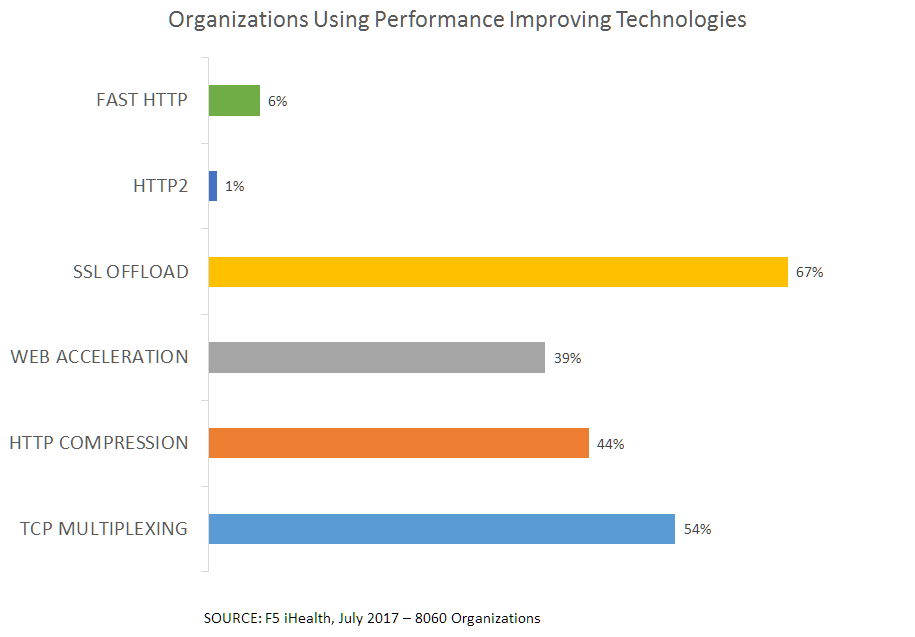
F5の「State of Application Delivery 2016」の回答者のうち、現在WAFを導入している回答者の大半(67%)は、自組織にはアプリケーション層(リクエスト/レスポンス)への攻撃に耐えられる能力があると確信していました。これにはSQLiやXSSのほか、WebSocketのセキュリティ、セッションハイジャックの防止など、攻撃者がデータの窃取に成功するまでのコストを大幅に高める多様な機能が含まれます。
実際、3つの攻撃対象領域(クライアント、リクエスト、レスポンス)すべてで一貫した保護を実現しているほど、アプリケーション層攻撃への耐性に対する信頼度が高いという相関が見られました。これは「エッジ」の機能ではなく、アプリケーション中心の機能です。ネットワークのエッジよりもアプリケーションの近くに配置され、その目的はネットワーク攻撃ではなく、実際にデータを窃取する攻撃を阻止することです。攻撃者が狙っているのはそのデータの価値であり、攻撃者が諦めて別の標的に向かうほど、データ窃取のコストを高める必要があります。
セキュリティを安上がりに実現する方法はありません。残念ながら、それが現実です。しかし、アプリを保護する資金まで使い果たすことなく、コストを抑え、自社よりも攻撃者に多くの負担を強いる方法はあります。これをうまく実践し、防御によって攻撃者自身のリソース(と資金)を過度に消耗させることができれば、ドラゴンは疲弊(資金難)して、そのハーフリングを追う余力を失うかもしれません。そうなれば、ハーフリングは自らの防御を整えるうえで先手を打てます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。