
アプリケーションは、日常生活のあらゆる場面で欠かせないものとなっています。たとえば、アプリケーションによって次のことが可能になります。
- 食事を注文する――私たちの食生活において、アプリケーションの役割はますます大きくなっています。
- 移動する――交通手段の手配にもアプリケーションが関わっています。
- 人と出会う—人とのつながりは、多くの場合、アプリケーションによって実現され、支えられています。
こうした変化はCOVID-19以前から始まっていましたが、パンデミックによってアプリケーションへの依存が加速したことは間違いありません。
ハイブリッドチームや完全なバーチャルチームの普及により、働き方は恒久的に変化しました。支払い方法も、Apple Pay、Venmo、PayPalなどの非接触型決済テクノロジーによって変わりました。さらに現在、多くの国では、レストラン、飛行機、映画館などのサービスを利用する際に、比喩的にも文字どおりにも「扉を開く」特定のアプリケーションを携帯することがますます求められています。その結果、アプリケーションが急増しています。
具体的な数字で見てみましょう。2019年には、世界ですでに10億のアプリケーションが利用されていました。2025年までに、その数は5倍に増加すると予測されています(IDC、『Workloads Forecast』、2021年10月)。
高まるサイバー攻撃のリスク
アプリケーションへの依存が高まる中、サイバー脅威や攻撃からアプリケーションを保護することが不可欠になっています。たった1件の脆弱性悪用や侵害でも、個人、組織、社会に多大な損失をもたらし、深刻な結果につながる可能性があるためです。
アプリケーションの応答が遅くなり、ついにはタイムアウトしたり、まったく応答しなくなったりして、苛立ちを感じたことはありませんか?個人の認証情報を盗まれ、金銭目的で悪用されるという被害に遭ったことはありませんか?
最近のサイバー攻撃の事例は数多く報告されています。Microsoft、Facebook、Walgreens、T-Mobileなどのグローバルブランドが悪影響や侵害を受け、数百万人もの顧客に被害が及んでいます。
残念ながら、アプリケーションのモダナイズが進むにつれ、そのセキュリティ確保はさらに困難になっています。そのため、アプリケーションの構造、これまでの進化、そして最新のアプリケーション設計が本質的に攻撃対象領域を拡大する理由を理解することが重要です。
それでは、モダンアプリケーションへの道のりをともに歩んでいきましょう。
モダンアプリケーションへの道のり
まず、25年以上前にさかのぼってみましょう。当時のアプリケーションは、大規模なモノリシック構造の単一ソフトウェアでした。アプリケーションに必要な機能を提供する大型コンピューターである1台のサーバーに、Windows NTなどのオペレーティングシステムとともにインストールされていました。
その後、仮想化によって、1台のハードウェアに複数のアプリケーションサーバーをインストールして実行し、リソースを共有できるようになりました。
次にクラウドが広く普及し、データセンターへの多額の初期設備投資を必要とせず、オンデマンドで無制限に利用できるコンピューティングインフラストラクチャが実現しました。
こうした進歩にもかかわらず、アプリ開発者は、さらなる俊敏性と、よりきめ細かな開発機能を求めていました。これにより、仮想化の次の進化形であるコンテナが誕生しました。コンテナは、アプリケーションアーキテクチャ全体を構成する小規模で軽量な要素として、アプリの仮想化を制御し、モジュール化します。
一般的な小売業向けモバイルアプリを例に考えてみましょう。アプリ開発者の視点では、ログインとアカウント情報、在庫、注文、レポートと分析など、個別のコンポーネントに分けて開発できます。これにより、アプリケーション全体に大幅な変更を加えることなく、一部を追加、入れ替え、修正しやすくなります。
アプリケーション全体は、一般にマイクロサービスと呼ばれるサービスによってモジュール化され、クラスター単位で提供されます。また、サードパーティ製アプリとの接続を含め、これらのアプリコンポーネントを相互に結び付けるのがアプリケーションプログラミングインターフェース(API)です。APIは、アプリケーションを接続するサービス間通信を容易にします(詳しくは、本シリーズの第4回ブログでご紹介します)。
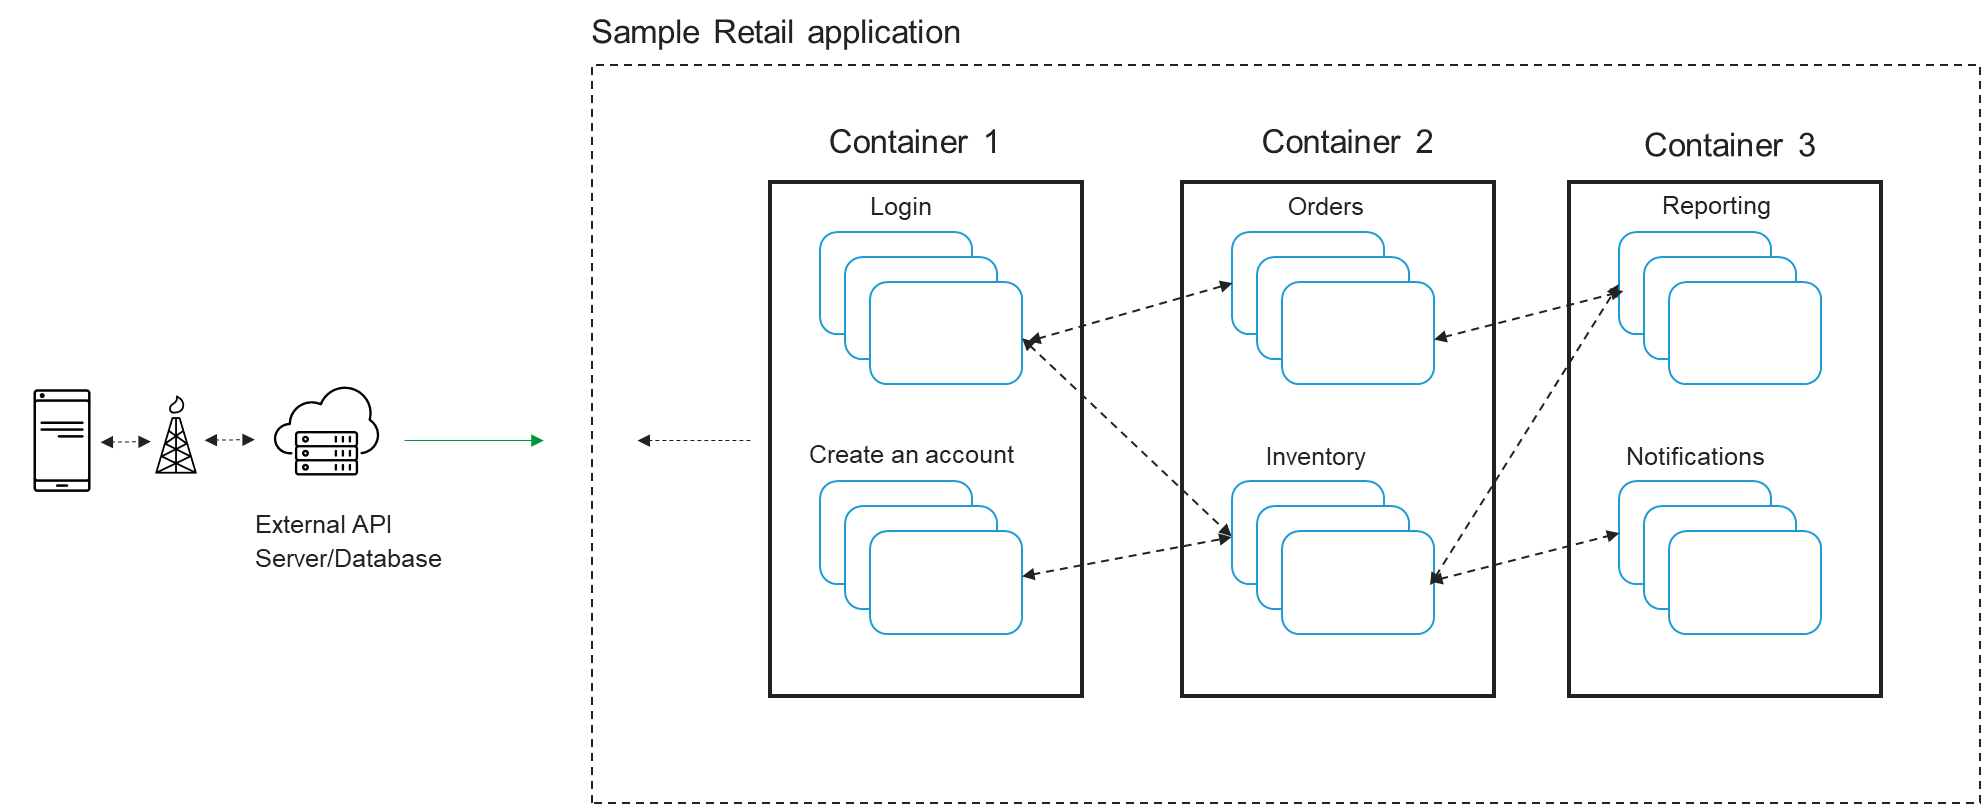
一方、アプリの開発と提供をよりアジャイルに進められるようテクノロジーとアーキテクチャが進化するにつれ、複雑化が課題となっています。
分散環境におけるアプリとAPIの保護
この四半世紀で、アプリケーションは、サーバールームやデータセンターにある単一のハードウェアに固定されたモノリシックな形態から、コンテナやマイクロサービスをベースとし、データセンター、複数のクラウド、エッジなど、場所を問わず構築・デプロイできるモダンアプリケーションへと進化してきました。エッジでは、アプリケーションの処理をユーザーやデータソースの近くで実行することで、レイテンシを最小限に抑えます。
境界型のセキュリティアプローチがもはや現実的でないことは明らかです。かつては1台のサーバー内で完結していたコンピューティングが、今では文字どおりあらゆる場所で行われています。そのすべてにセキュリティが必要なのは当然ですが、コンポーネントごとに個別のセキュリティツールを適用することも、同様に現実的ではありません。これは、グローバル企業が、従業員が加入を選べる柔軟な団体保険を用意する代わりに、各従業員に自分で保険を探してもらい、その保険料を一人ひとり個別に支払うようなものです。
その結果、アプリとAPIのセキュリティ確保はかつてないほど困難になっています。これが、現在、平均的な企業がセキュリティに従来型ITの2倍の資金を投じている理由の1つです(IDC、『Workloads Forecast』、2021年10月)。さらに、侵害は企業と顧客の双方に壊滅的な影響を及ぼす可能性があるため、これまで以上に重大な問題となっています。
以下の動画では、F5が組織に提供するテクノロジーによって、お気に入りのアプリがどのように保護され、安全なデジタル体験が常に確保されるのかをご紹介します。
サイバーセキュリティ啓発月間に向けた全4回シリーズの次回は、アプリケーションやAPIを悪用する攻撃と攻撃者の手口をさらに掘り下げ、組織とアプリユーザーが身を守る方法をご紹介します。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。