
最近、ある友人が、子どもの頃に家族と遊んでいたゲームについて話してくれました。車で旅行しているとき、ほかの車に乗っている人たちがどこから来たのかを当てようとするゲームです。手がかりは限られており、せいぜいナンバープレートに記載された州名やバンパーステッカーくらいでした。
一方、今日では、デジタル資産上にある個人情報は非常に簡単に見つけられ、フィッシングやスミッシングなどのソーシャルエンジニアリング手法を通じて、悪意のある第三者がアクセスすることも容易になっています。
サイバー犯罪者の心理
サイバー犯罪は、ほかの多くの犯罪と同様に、MOM、すなわち手段(Means)、機会(Opportunity)、動機(Motive)という概念から始まります。サイバー犯罪者の心理と、サイバー詐欺に駆り立てる要因を理解することが重要です。
- 手段: 犯罪を実行する能力、ツール、手段は豊富にあります。現在では、無料で利用できるツールやサービスがあふれているため、犯罪者は高度な専門知識がなくても不正行為を実行できます。
- 機会: 金銭から個人の医療記録に至るまで、あらゆるもののデジタル化によってアプリケーションエコノミーが急成長し、サイバー犯罪者が不正行為を働く機会や標的は豊富に存在します。
- 動機:通常、動機は金銭目的ですが、必ずしもそうとは限りません。
攻撃を受けていると想定する
原則として、管理するすべての消費者向けアプリケーションとデジタルアカウントは、遅かれ早かれ攻撃を受けるものと想定してください。攻撃者はアプリのロジックを悪用して不正行為を働く手口に熟達しているため、最も厳重に保護されたアカウントでさえ攻撃を受けます。
サイバー犯罪者に対抗するには、チームワークが不可欠です。個々のアカウント所有者に加え、組織のアプリケーション開発者、不正対策チーム、セキュリティチームが連携する必要があります。適切な対策には、これらのアプリケーションを利用する個人と開発する企業による協力も欠かせません。まず、セキュリティチームと不正対策チームが自動化されたアプリケーション脅威に対する防御策を統合し、上流でボット攻撃を阻止することで、下流での不正を防ぐ必要があります。
ボットは諸刃の剣
自動化そのものは有益です。ボットは反復作業を自動化し、企業と顧客とのエンゲージメントを支援するとともに、ブランドへの親近感を高めます。たとえば、カスタマーサービスのチャットボットを利用し、質問への回答をリアルタイムで受け取ったことがあるかもしれません。
しかし、悪意ある者の手に渡ると、ボットと自動化は、アカウントを乗っ取って不正行為を働くための「クレデンシャルスタッフィング」など、悪意ある攻撃を実行する強力なツールになり得ます。
通常、クレデンシャルスタッフィング攻撃では、以前に盗まれた認証情報を利用し、多数のドメインでログインを試行します。この攻撃は、ユーザー名とパスワードが多くのアプリケーションで使い回されていることを悪用します。
実際、最近のレポートによると、従業員は平均13回、同じパスワードを使い回しています。さらに、消費者はアカウントが侵害されたとの通知を受けても、パスワードを変更するのは約3分の1にすぎません。
サイバー犯罪者はこうした弱点につけ込み、次のようなさまざまな不正行為を行います。
- 金融詐欺:攻撃者は、盗んだ個人情報を使って被害者名義の口座を開設したり、その口座にアクセスしたりして、金銭を盗みます。こうした口座は、マネーロンダリングなど、ほかの犯罪行為にも利用される可能性があります。
- 小売詐欺:攻撃者は、盗んだ個人情報を使用して、小売店やECサイトで商品を購入して在庫を買い占めたり、残高のあるギフトカードを盗んだりします。
- ホスピタリティ詐欺:この種の詐欺は通常、旅行関連の顧客ロイヤルティプログラムを標的とします。攻撃者は、不正な旅行サービスやホスピタリティサービスを利用して認証情報や個人識別情報を収集し、別の目的に悪用します。また、以前に不正取得したロイヤルティポイント、航空マイル、特典ポイントを使って、自分や他人のために旅行サービスを予約します。
クレデンシャル攻撃の問題
アイデンティティに基づく認証情報攻撃は、不正行為につながる自動化されたWeb攻撃の最大の要因です。アイデンティティ情報は、サイバー犯罪フォーラムで容易に購入できます。一部のソーシャルメディアプラットフォームでは、こうした情報のリストを見つけて購入することもできます。
過去1~2日以内に盗まれたものなど、流出して間もない認証情報は価値が高く、サイバー犯罪者が購入する際の価格も高くなります。古い認証情報は、攻撃が成功する可能性が大幅に低いため、価値も低くなります。価値の高い認証情報や個人を特定できる情報は外部アカウントへの侵害によって取得されるため、こうした攻撃の特定と阻止は困難です。
例を見てみましょう。認証情報が盗まれたり入手されたりすると、サイバー犯罪者はボットなどの自動化ツールを使用して、アカウントの作成やアクセスを試みます。その試行回数は数千回、場合によっては数百万回に及びます。認証情報を悪用した攻撃の成功率は、0.2%~2%程度です。この割合は低く見えるかもしれませんが、数十億件もの認証情報を無料またはごくわずかな費用で入手できるため、認証情報を悪用した攻撃では高い成功率を必要としません。
100万件のアカウントを攻撃し、そのうち2,000~20,000件で成功した場合を想像してみてください。驚異的な数です。
アカウント乗っ取りと不正行為の防止
こうした犯罪行為はそれぞれが一連の出来事を構成する要素であることを理解することが重要です。「産業化された攻撃サイクル」(下図参照)は、このエコシステムの重要な要素を示しています。残念ながら、このエコシステムは大規模で強靭なため、個人や組織は、自身、お客さま、ビジネスパートナーを守るために常に警戒する必要があります。
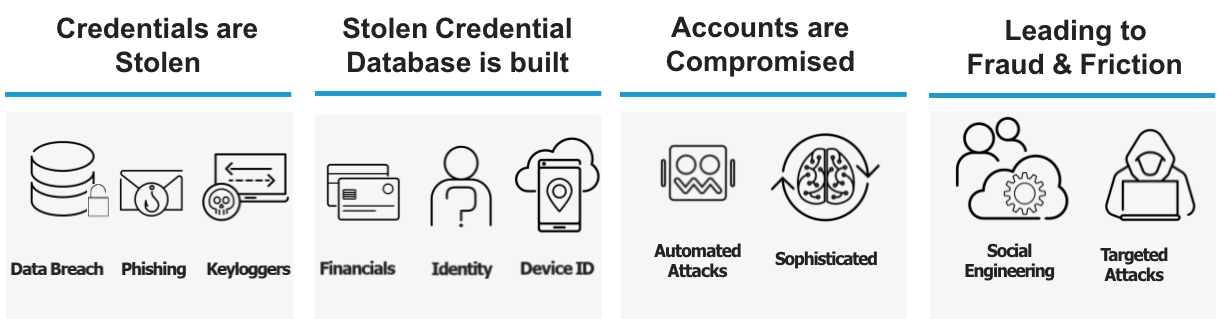
個人として、被害をもたらす可能性のあるフィッシング攻撃を見分ける方法を身につけ、極めて強力なパスワードを使用し、複数のアカウントで同じパスワードを使い回さないようにする必要があります。
同時に、セキュリティチームと不正対策チームが連携し、組織化・大規模化した攻撃のライフサイクルを阻止する必要があります。
以下の動画で、組織がサイバー詐欺から自らを守るうえでF5がどのように役立つかをご覧ください。
APIと、それがセキュリティ上の問題となり得る理由を解説する、サイバーセキュリティ意識向上月間の全4回シリーズ。その最終回となるブログ記事もぜひご覧ください。また、これまでのブログ記事「最新のアプリケーションの構築とデプロイの仕組み」と「悪意ある攻撃者が攻撃によってアプリケーションを悪用する仕組み」もあわせてお読みください。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。