
はじめに
F5は2025年2月にBIG-IP TMOS v17.5.0、また6月にはv17.5.1をリリースしました。TMOS v17.5xでは、EoSD (End of Software Development)/EoTS (End of Technical Support)を迎える2029/1/1までのサポートが提供されます。本記事では、TMOS v17.5.0およびv17.5.1で導入された主な新機能についてご紹介します。
EoSDおよびEoTSの詳細については、以下のリンクの記事をご参照ください。
https://my.f5.com/manage/s/article/K5903
PQC (耐量子計算機暗号)への対応
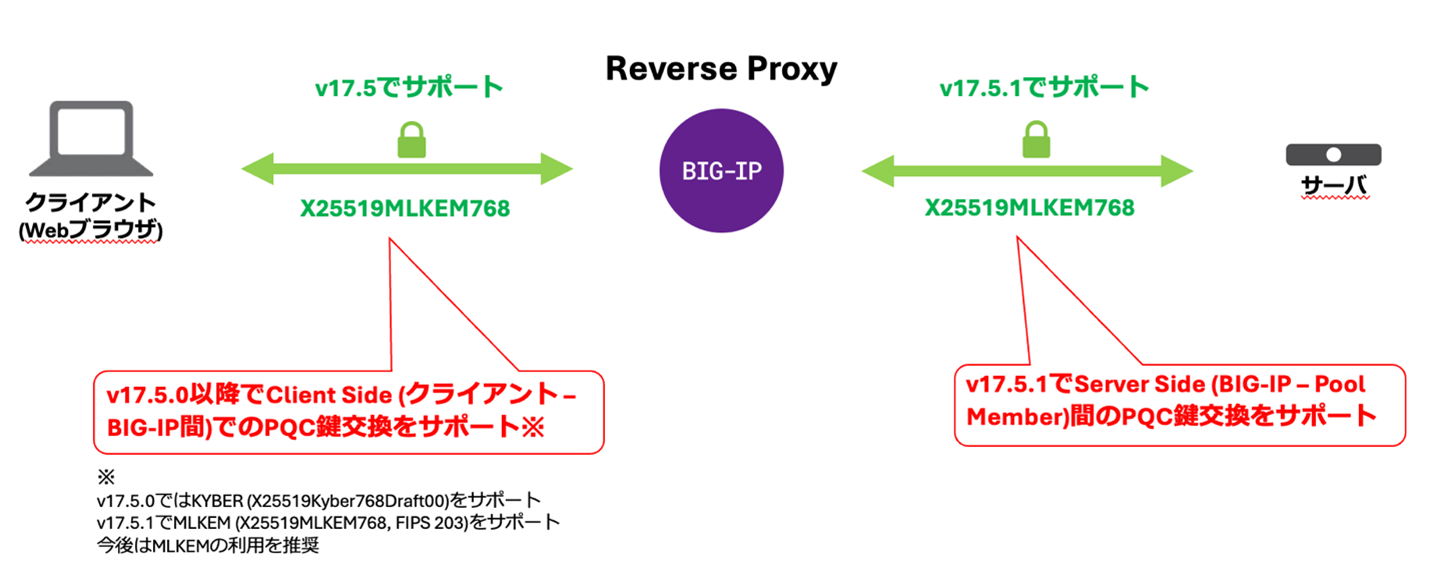
近い将来に”量子コンピュータ”が登場し、処理能力が飛躍的に向上することに伴って、現在利用されている暗号技術は短時間で解読されるリスクが顕在化しつつあります。この問題に対処するため、耐量子計算機暗号 (Post-Quantum Cryptography, PQC)と呼ばれる暗号アルゴリズムの標準化が進められています。
BIG-IP TMOSでは、v17.5xで段階的にPQCアルゴリズムが実装されています。まずv17.5.0では、クライアント側 (=クライアント端末-BIG-IP間)で、PQC鍵交換アルゴリズムのドラフト版である”X25519+Kyber768Draft00”がサポートされました。続くv17.5.1では、FIPS 203で規定されている” X25519MLKEM768”が、クライアント側に加えてサーバー側 (=BIG-IP-Pool Member間)でもサポートされています。
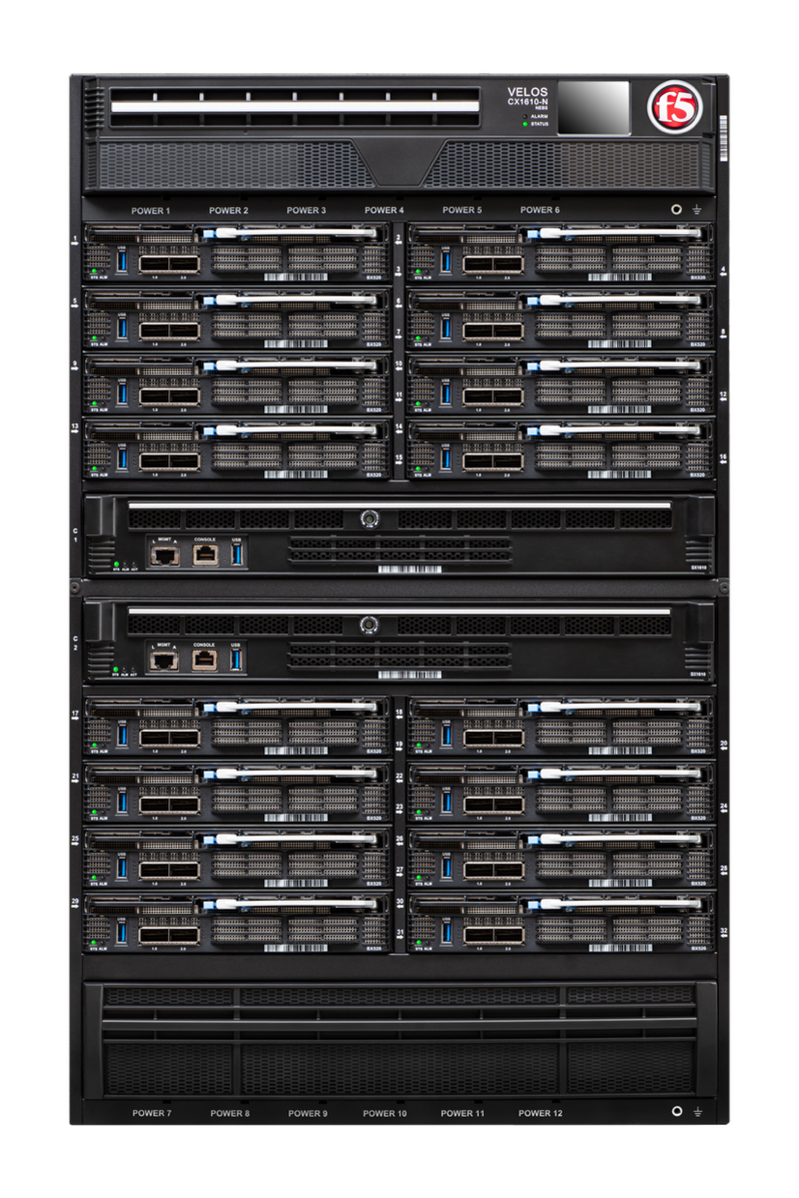
VELOS: 16-Blade Single Cluster
シャーシ型ハードウェアであるF5 VELOSシリーズは、ボックス型のrSeriesとは異なり、”ブレード”を追加することによってポートや処理能力を拡張していくことが可能です。BIG-IP v17.5.0およびF5OS-C 1.8.1では、最大16枚のブレードを搭載可能なVELOS CX1610において、400Gbps Ethernetのインタフェースを持つBX520ブレード16基から構成される単一クラスタ (=論理スイッチ)を構成できるようになりました (現状はEarly Access)。AIワークロードのような数百Gbpsレベルのトラフィック処理能力が求められる環境においても、BIG-IPが提供するアプリケーション・デリバリおよびセキュリティに関する各種の機能を利用可能です。
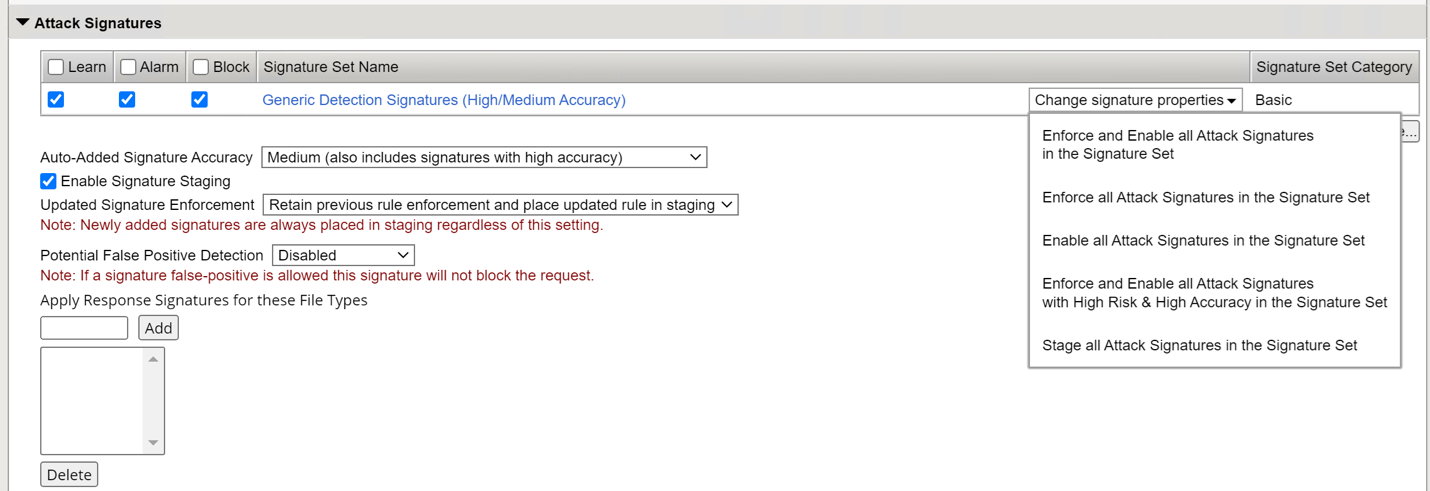
Advanced WAF (AWAF)モジュールにおける追加機能
v17.5.0以降、Attack Signatureの設定項目で、「Enforce and Enable all Attack Signatures with High Risk & High Accuracy in the Signature Set」オプションを指定できるようになりました。これは、AWAFのSignature Set内で高リスクかつ高精度のラベルが付けられたすべてのシグネチャを有効化し、その他のすべての攻撃シグネチャについてはStaging状態を維持する機能です。この機能によりシグネチャによる通信の安全性を担保しつつ、誤検知 (特に過検知, False Positive)の低減を実現することができます。
他にもJWT (JSON Web Token)を使ってAPI通信を行うアプリケーションにおいて、APIリクエストに含まれるJWTを検証 (バリデーション)する機能や、機微情報の漏洩を防止するData Guardにおいてカスタム・パターンを設定して部分的なマスキングを行う機能等が追加されています。
DNSモジュールにおける追加機能
v17.5.0で、BIG-IP DNSはODoH (Oblivious DNS over HTTPS)をサポートしました。これは、「ほとんどのDNSクエリは平文で送信されるため、クライアント (ユーザー)とDNSリゾルバ間のネットワーク・パス上の誰もが、クエリとデバイスのIPアドレスの両方を見ることができてしまう」という課題を解決する技術で、BIG-IP DNSがODoHをサポートすることにより、DNS over HTTPS (DoH)のセキュリティ上の利点を維持しつつ、DNSクエリの匿名性を向上させることも可能となっています。
また、v17.5.1ではEDNS0拡張エラーコードがサポートされました。DNS応答に詳細なエラー診断情報が含まれるようになり、透明性が向上するとともに、トラブルシューティングの効率化とクライアント側の可視性の向上が期待できます。本機能はデフォルトでは無効となっていますが、DB変数 (“dns.forwardextendeddnserrorcode”)の設定で有効化できます。
APM (Access Policy Manager)モジュールにおける追加機能
v17.5.1では、OAuth認証サーバーで最大8KB のクレームを「動的に」サポートできるようになりました。ユーザー属性情報を含むクレームはOAuthセキュリティにおいて非常に重要なステートメント (キーと値のペア)であり、トークン内に埋め込むことで追加のAPIコールなしで詳細な認可ルールを適用して、効率性とセキュリティを向上させることができます。クレームの設定に基づいて適切な量のメモリを動的に割り当てることで、効率的なメモリの使用と一貫した動作を保証します。
またv17.5.1ではSAML IdP (Identity Provider)対応も強化され、外部IdPから送られる、EncryptedKeyを参照するRetrievalMethodエレメントを含む暗号化されたSAMLアサーションがサポートされました。これにより、暗号化されたSAMLレスポンスにおいて、RetrievalMethodタグを使用するIdPプラットフォームとの相互運用性が向上します。
その他追加機能
上述した機能以外にも、以下のような機能がv17.5.0およびv17.5.1でサポートされています。
- BIG-IP VE (Virtual Edition)で利用されるドライバのアップグレード (v17.5.0)
- Google Cloud上でBIG-IP VEをデプロイする際に、 UEFI Shieldedイメージをサポート (v17.5.0)
- BIG-IPへのアクセス認証でTACACS+を利用する際に、IPv6接続をサポート (v17.5.1)
まとめ
本記事では、BIG-IP TMOS v17.5.0およびv17.5.1で追加された新機能のうち、主だったものを抜粋して紹介しました。TMOSに関しては、バージョン”v17.5.x”で今後も新機能の追加が予定されています。F5は、20年以上に渡って数多くのお客様に利用されてきたBIG-IP TMOSに対して、今後も機能改善を継続していきます。
関連情報
F5ネットワークスジャパン合同会社が提供する製品の詳細は下記ページをご覧ください。
https://www.f5.com/ja_jp/products/nginx
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。