
Threat Stackは現在、F5 Distributed Cloud App Infrastructure Protection(AIP)となっています。チームでDistributed Cloud AIPの利用を今すぐ開始しましょう。
お客さまが新たな形態のマネージドコンテナアーキテクチャを評価・設計する際、Threat Stackは稼働中のシステムを詳細に可視化し、高度なコンプライアンスや脅威ハンティングのユースケースを迅速化できるよう支援します。このたび、Threat Stack Container Security Monitoring for AWS Fargateの一般提供を開始し、クラウドセキュリティスタック全体にわたる可視性を拡大します。
この記事では、Threat Stackの新しいFargateサポートによって既存のAWSセキュリティ制御をどのように強化できるかを説明します。また、Threat Stack Cloud Security Platform®内でFargateメタデータに対するアラートとイベント検索がどのように機能するかについても簡単にご紹介します。
新しいThreat Stack Fargate Agent
Threat Stackのワークフローと同じ基本的な仕組みを、AWS Fargateのメタデータにも適用し、アラート生成、ルールのカスタマイズ、脅威ハンティングなどに活用できます。Agentをデプロイしてネットワーク接続を確保するだけで、セキュリティデータがThreat Stackプラットフォームに送信され始めます。
Fargate Agentはサイドカーとして実行され、Amazon ECS上のFargateタスク定義の一部として定義されます。Agentは、Fargateランタイム環境の次の2つの主要な側面を監視します。
- Fargateコンテナ内のプロセスアクティビティ
- Fargateタスク内および外部のネットワークフローデータ
Threat Stackは、AWS CloudTrailログをリアルタイムで包括的に可視化し、Fargateに関する詳細なコンテキストを提供します。Fargateタスクで稼働するアプリケーションは、Node.js、Python、Rubyコード向けのThreat Stack Application Security Monitoringにより、ランタイム保護をさらに強化できます。Threat Stackのプラットフォームでは、これらのデータを一元的に可視化できます。また、この機能は、Amazon VPCおよびAWS IAM権限に対するAWSネイティブのセキュリティ制御を補完するものです。
Threat Stack PlatformのFargateメタデータ
Threat Stackは、以下を含むFargateのアクティビティに対するデフォルトの検出機能を提供します。
- 対話型セッション
- SSHDバイナリ
- データ流出の試み
- 予期しないネットワーク接続
これらの検出ルールは、予期しないインバウンドネットワーク接続に対して、次のようなリアルタイムアラートを発します。
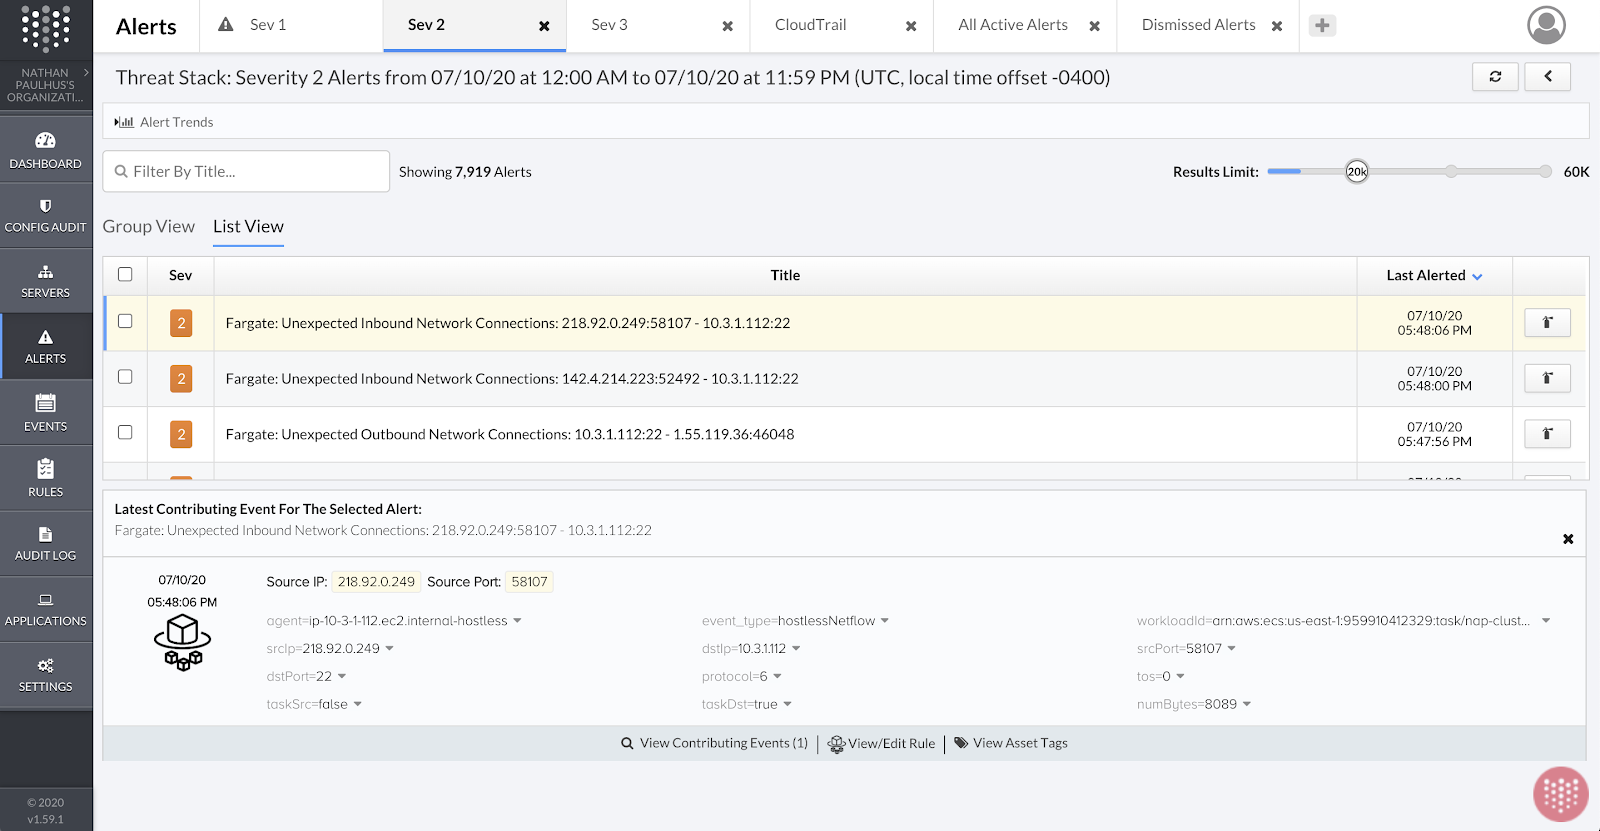
このルールを支える基盤ロジックは、簡単にカスタマイズできます。以下に簡略化した例を示します。
event_type = "hostlessNetflow" and taskDst = "true" and srcIp != "10.0.0.0/8"
Threat Stackでは、フォレンジック調査を支援するため、すべてのイベントデータを詳細に確認することもできます。たとえば、検索条件を簡単に絞り込み、指定した期間内に特定のタスクで発生したすべてのプロセスアクティビティを確認できます。
event_type = "hostlessProcess" AND agent_id = "7dd63b2d-a41d-11ea-92f9-2741263fc82a" AND event_time <
"1594402575809" AND event_time > "1594402565610"
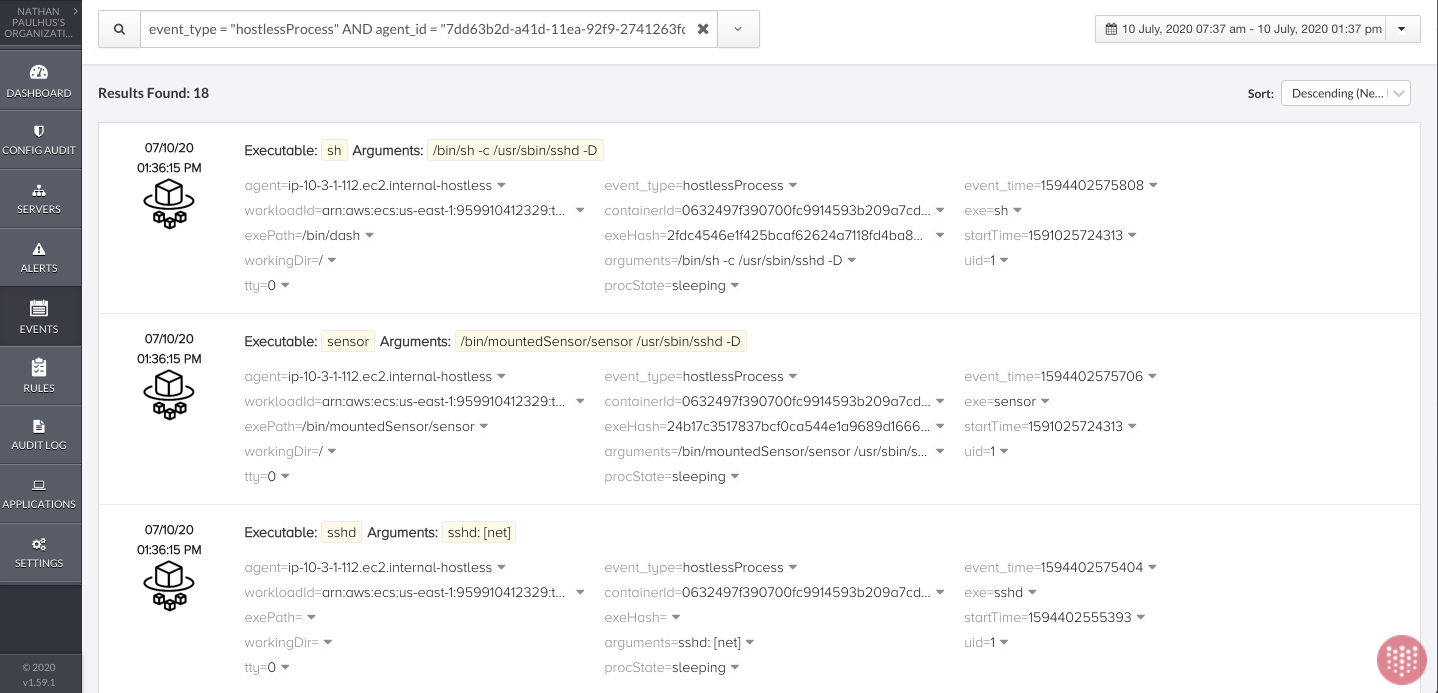
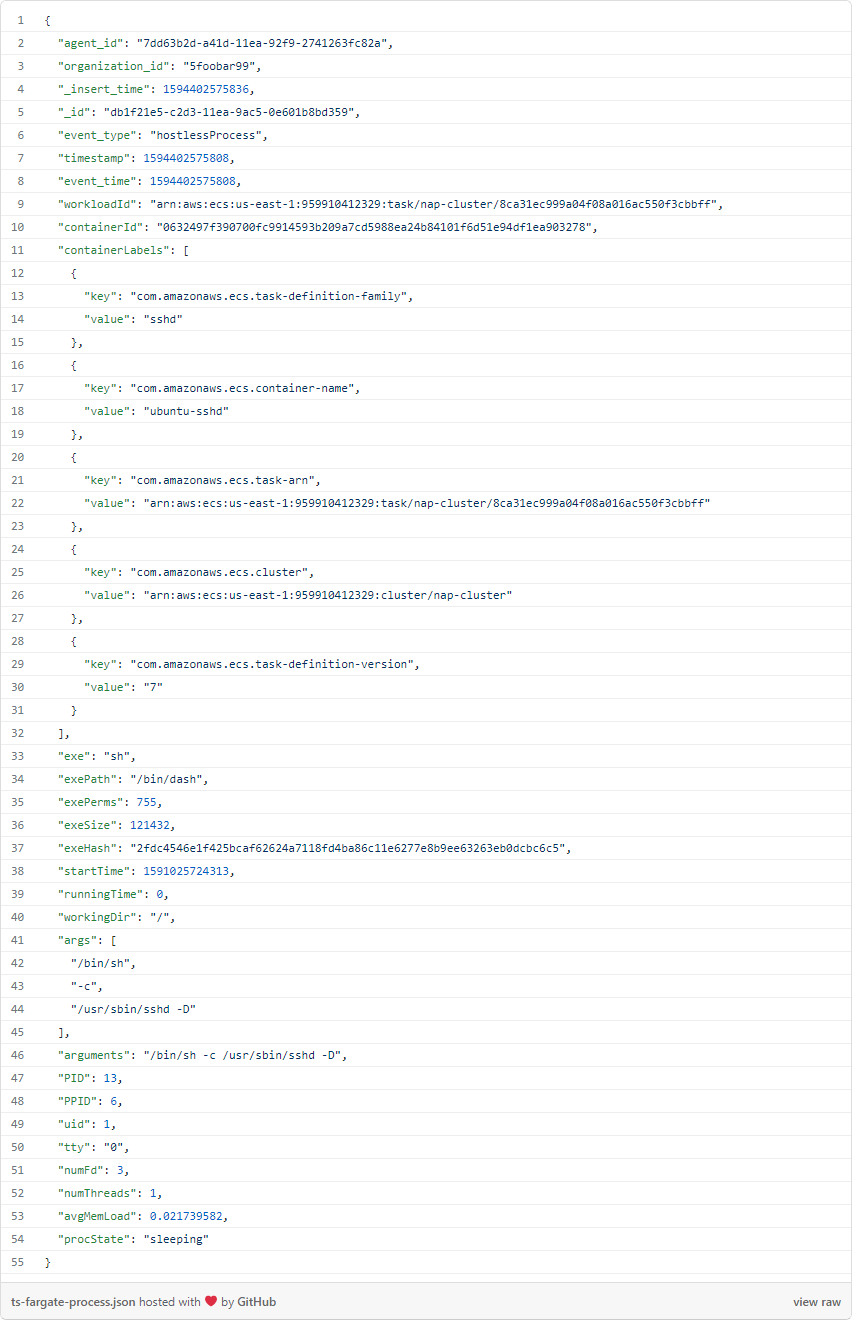
各イベントには詳細情報が付随しており、ユーザーはUIでその情報を表示できます。たとえば、上の画像にある最初のイベントをドリルダウンすると、イベントの完全なJSONを確認できます。
ご自身でお試しください
デモをご希望の場合は、Threat Stackのカスタマーサクセスマネージャーまたは営業担当者までお問い合わせください。既存のお客さまは、以下のURLからFargate Agentにアクセスし、期間限定で評価することもできます。https://registry.hub.docker.com/u/threatstack.
Threat Stackは現在、F5 Distributed Cloud App Infrastructure Protection(AIP)となりました。チームでDistributed Cloud AIPの利用を今すぐ開始しましょう。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。