
機械学習(ML)は人工知能(AI)の一分野であり、コンピューティングシステムが膨大なデータからパターンを認識し、知見の発見、予測、意思決定の自動化を行えるようにする技術です。MLモデルは、新しいタスクごとに明示的にプログラムされるのではなく、傾向や異常を認識することで、時間の経過とともにモデルのパフォーマンスを向上させます。また、人の介入を必要とせず、新しい情報や入力に適応します。
データフローに潜む構造やパターンを検出できるMLは、サイバーセキュリティにおいて有用なツールです。脅威検出を自動化し、対応時間を短縮できるほか、人間による監視や事前定義されたルールに基づくセキュリティアラートシステムでは発見できない潜在的なリスクを明らかにできます。
現代のサイバー脅威は複雑さ、規模、速度の面で進化しているため、今日、サイバーセキュリティにMLを取り入れることが特に重要になっています。現在の脅威、特に未知のエクスプロイトやゼロデイエクスプロイトは、静的な事前定義ルールや古い脅威シグネチャに基づく従来のセキュリティポリシーを回避する可能性があります。さらに、多くの組織ではITリソースの制約によって社内のセキュリティチームが手薄になり、対応時間の長期化や、サイバー脅威の活動を検出する際の人的ミスの増加につながっています。セキュリティ脅威の性質も絶えず変化しており、犯罪者はAIと自動化を利用して、数秒で展開し、従来の防御を回避できるよう適応する高度な攻撃を仕掛けています。
「2025 F5 State of Application Strategy Report」のために実施された調査によると、サイバーセキュリティを支援するMLとAIの活用が拡大しています。回答者によると、
- 59%の企業が、セキュリティルールを自動的に挿入することで、ゼロデイ脆弱性の緩和にAIを活用しています。
- 51%が、脅威や新たな脆弱性に対応するため、生成AIを活用してセキュリティポリシー、ワークフロー、構成を自動調整したいと考えています。
- 99%が、意思決定の支援だけでなく、少なくとも1つの運用機能を自動化するためにAIを使用することに抵抗がないと回答しています。
この記事では、MLモデルの仕組みと、MLがサイバーセキュリティ分野をどのように変革しているかを解説します。また、幅広いサイバー攻撃の検知と防止における役割など、MLがセキュリティ運用にもたらす主なメリットを取り上げます。さらに、MLに関する一般的な課題や誤解にも触れ、サイバーセキュリティ防御の強化においてMLにできることと、できないことを明確にします。
機械学習の仕組み
MLモデルには、主に3つの種類があります。
教師あり機械 学習では、人間があらかじめ分析してラベル付けしたデータを使用してモデルをトレーニングします。これにより、モデルはラベルを予測するパターンを学習し、新しいデータからそのパターンを認識できるようになります。教師あり学習は、データの分類や、分散型サービス拒否(DDoS)攻撃など、特定の種類の脅威に固有のパターンの認識に適しています。
教師なし機械学習では、ラベル付けされていないデータを使用してモデルをトレーニングします。これにより、モデルはデータに潜むパターン、構造、グループを自ら見つけ出し、こうした特徴のクラスターを定義できます。この形式の機械学習は、新たな複雑な攻撃パターンや受信トラフィックの異常を検出し、ゼロデイ攻撃を緩和するのに適しています。
強化学習では、報酬とペナルティに基づく意思決定の方法を、試行錯誤を通じて反復的に改善します。報酬を最大化するために新たな方法を継続的に試します。このMLモデルは、幅広いサイバー攻撃の検知に優れており、時間の経過とともに効率が向上します。
機械学習がサイバーセキュリティを変革する仕組み
MLは、複雑なタスクの自動化、大規模なデータセットに潜むパターンの特定、進化する脅威のリアルタイム検知が可能なことから、幅広いサイバーセキュリティ機能で活用が進んでいます。
ログ、ダークウェブ上のコンテンツ、脅威レポートなど、大規模かつ多様なデータソースから実用的なインサイトを生成し、新たな攻撃傾向、脅威アクターの行動、侵害の痕跡を特定することで、サイバー脅威インテリジェンスに大きく貢献します。MLモデルは異常検知に優れており、ユーザー、デバイス、アプリケーションの正常な動作を学習し、侵害、内部脅威、設定ミスの兆候となり得る逸脱を検知できます。
同様に、機械学習はネットワークトラフィックのフローをリアルタイムで検査し、コマンド&コントロール通信、データ流出の試み、ネットワーク内でのラテラルムーブメントなど、不審なパターンを特定できます。これは、シグネチャベースの検知を回避する高度で持続的な脅威(APT)の検知に不可欠です。
リスクスコアリングも、機械学習によって実現できるサイバーセキュリティ対策の1つです。MLアルゴリズムは、ユーザーの行動、資産の機密性、脅威の発生可能性など、複数のデータポイントを分析してリスクを評価し、優先順位を付けることで、脅威が組織に及ぼし得る影響に基づいた、動的でコンテキストを考慮したリスクスコアを算出できます。これは、ボットや悪意のある自動化を検出する際に特に重要です。攻撃者は、テレメトリ信号を偽装し、自らの攻撃活動を正規のトラフィックに見せかけようとするためです。たとえば、検出を回避するために、IPアドレスを切り替えたり、インターネット上のネットワークを識別する自律システム番号(ASN)を使い分けたり、ブラウザーのユーザーエージェント文字列を変更したりする可能性があります。MLは、人間やルールベースのシステムでは見逃す可能性のある、複数のデータポイントにまたがる微妙で異常なパターンを特定することで、こうした欺瞞的な手法の発見に役立ちます。
機械学習は、静的なシグネチャベースのセキュリティ手法を超える動的な機能を提供するため、マルウェア検出にも非常に有用です。MLにより、既知および未知の脅威を、より迅速かつ適応的に、より高い精度で特定できます。これには、ゼロデイ型やポリモーフィック型など、これまで検出されていなかったマルウェアも含まれます。
機械学習は、ペネトレーションテストの一部を自動化するために利用されるケースが増えています。ペネトレーションテストでは、セキュリティの専門家がサイバー攻撃を模擬し、コンピューティングシステムやプラットフォームの脆弱性を特定します。MLは、実際の攻撃者に悪用される前に弱点を発見することを目的として、悪用可能な経路の特定、脆弱性の調査、攻撃者の行動のシミュレーションに活用できます。
これらのMLユースケースは、大きく3つのカテゴリーに分類されます。
- 脅威をより迅速かつ高精度に検知。機械学習を活用するセキュリティソリューションは、大量のデータをリアルタイムで分析し、異常、不審なパターン、既知の侵害指標を特定することで、脅威検知の速度と精度を向上させます。MLアルゴリズムは、通常のユーザーまたはシステムの挙動を学習し、悪意のある活動を示す可能性のある逸脱を検出して、リアルタイムで対処できるようにします。
- ネットワークの脆弱性をプロアクティブに検出してパッチを適用。攻撃者に悪用される前に弱点を特定することが、プロアクティブな脅威管理の鍵となります。MLを活用したセキュリティツールでは、脅威インテリジェンス、シミュレーション、モデリングを使用して脆弱性をスコアリングし、優先順位を付けることで、迅速な修復が可能になります。
- 反復作業の自動化によるIT効率の向上。サイバーセキュリティ業務の多くは反復的で時間を要しますが、MLはこうした作業の自動化を支援します。これにより、セキュリティ業務の迅速性と一貫性が向上し、セキュリティチームは戦略的な計画と意思決定に注力できるようになります。
サイバーセキュリティにおける機械学習のメリット
サイバーセキュリティにMLモデルを導入する最大のメリットは、ネットワークトラフィック、ユーザーの行動、システムログ、脅威インテリジェンスなど、膨大かつ多様なデータを、人間の能力をはるかに超える速度と規模で分析できることです。機械学習は、複雑なパターンや相関関係、異常をリアルタイムで特定することに優れています。これにより、セキュリティシステムは攻撃ライフサイクルのより早い段階で脅威を検知して対応でき、多くの場合、重大な被害が発生する前に対処できます。さらに、MLアルゴリズムは取り込むデータが増えるにつれて継続的に改善されるため、検知機能は時間の経過とともに高度化し、適応性も向上します。
企業にとって、これはセキュリティ態勢の強化につながります。ML対応ソリューションは、セキュリティポリシーの更新を自動化し、既存の弱点を明らかにして、脆弱性に先回りして対処するとともに、人為的ミスによって弱点や設定不備が生じる可能性を低減するのに役立ちます。また、MLを活用するセキュリティソリューションは、新たな脅威を迅速に検知し、防御システムを事前に調整することで、変化し続けるサイバー脅威環境への企業の迅速な適応を支援します。ITの生産性向上も、サイバーセキュリティシステムにMLを組み込むメリットの1つです。脅威の検知と緩和に関する作業の大部分を自動化することで、IT担当者は戦略的な業務に注力できるようになり、リアルタイムのインサイトと脅威インテリジェンスを活用して対策を強化できます。
機械学習の課題
MLがサイバーセキュリティにもたらす効果とメリットを最大限に引き出すには、高品質なデータとテレメトリへのアクセスが必要です。これらは、正確で適応性が高く、効果的なモデルを動かす原動力となります。自動化されたデータソースにアクセスできなければ、MLシステムは学習や改善を継続できず、有意義なインサイトも提供できません。多くの組織にとって、このような自動データフローの確保は課題となっています。
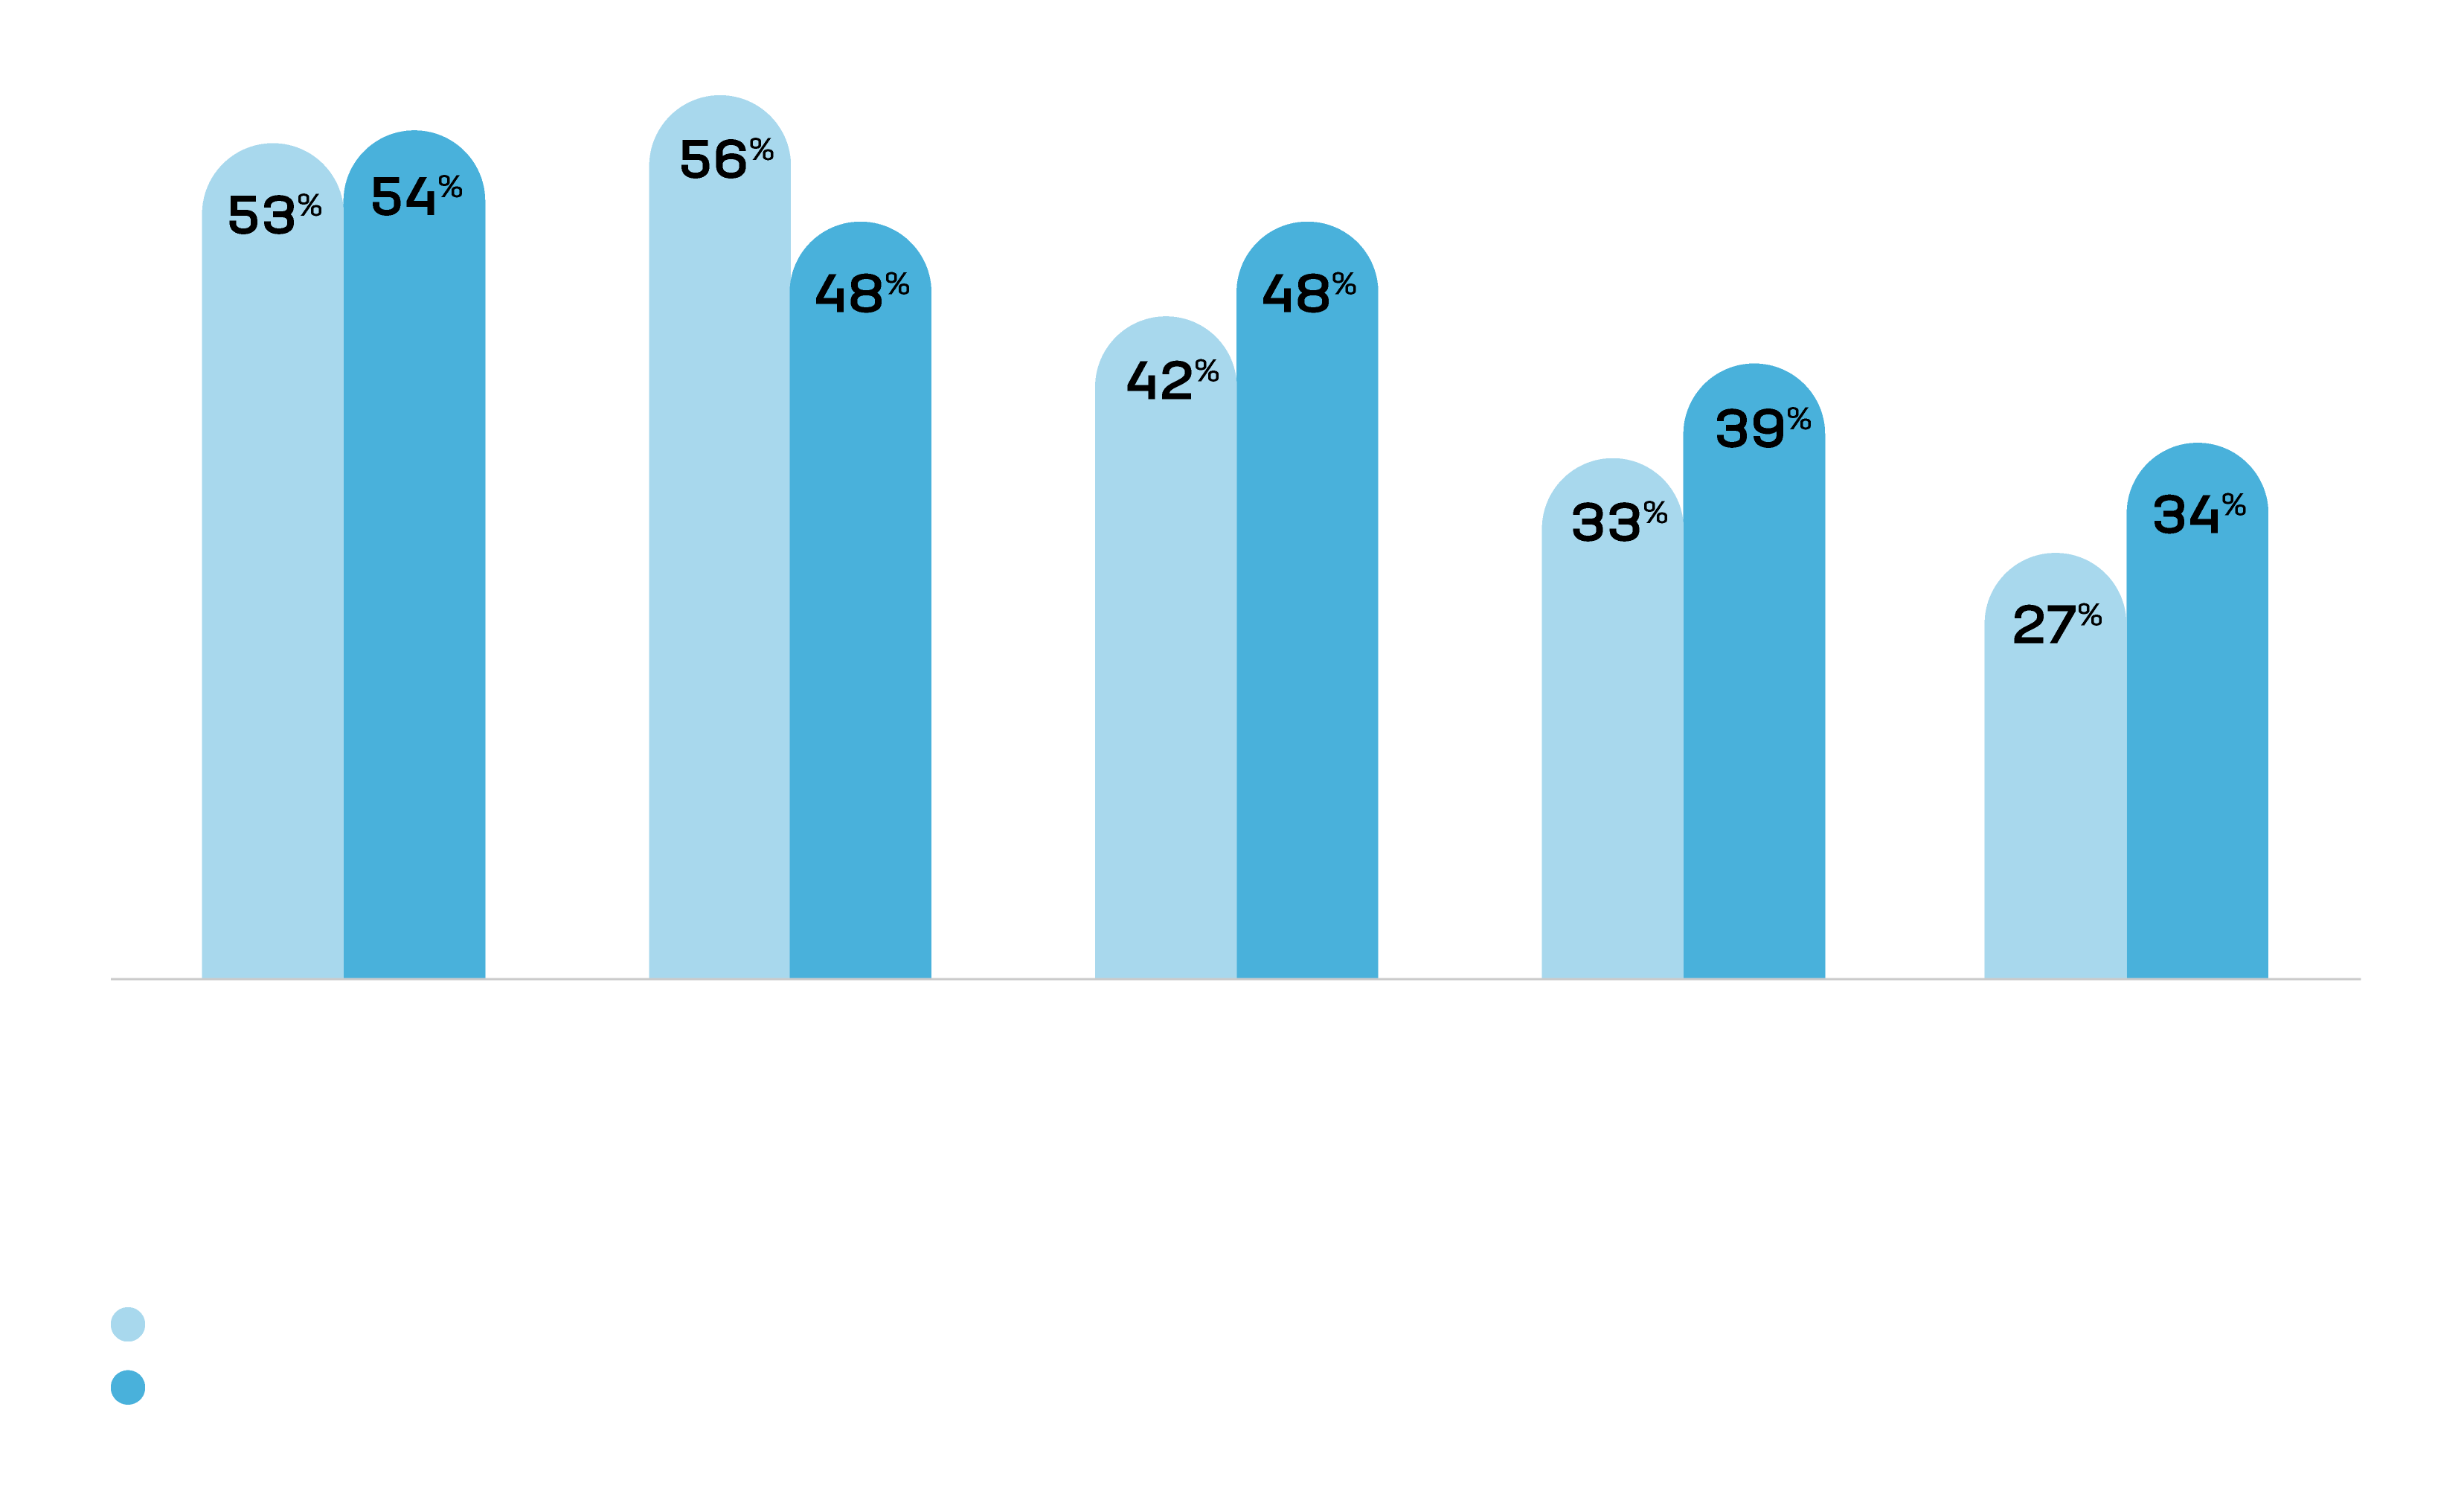
組織がAIを導入する際に直面する課題(出典:2025 F5 State of Application Strategy Report)
According to the 2024 F5 Digital Enterprise Maturity Index Reportによると、自動化能力を測る主な指標の1つは、デジタルビジネスが人の介入を最小限に抑え、どの程度データに基づいて運営されているかです。しかし、同レポートの調査対象企業のうち、ネットワークセキュリティを自動化している企業は約45%、アプリケーションおよびAPIセキュリティ機能を自動化している企業は40%にとどまっています。そのため、同レポートでは、データの自動化とセキュリティには大幅な改善の余地があるとしています。
2025 F5 State of Application Strategy Reportの回答者の約50%が、AI導入における最大の課題の1つとしてデータ品質の問題を挙げています。機械学習モデルのトレーニングには大量のデータが必要ですが、多くの組織では十分なデータを確保できていません。また、コストもAI導入における最大の課題の1つとして挙げられています。MLは将来的に効率向上につながる可能性がある一方、導入には多額の初期費用がかかります。
State of Application Strategy Reportの回答者の54%によると、企業が機械学習を導入する際の最大の課題は、AI導入環境を適切に実装・管理できるスキルを持つ人材の不足です。MLをサイバーセキュリティに組み込むには、機械学習モデルの保守と結果の解釈方法に関する知識が必要ですが、深刻な人材不足は続いており、2025年にはサイバーセキュリティ分野で約350万件の求人が未充足となっています。
機械学習にまつわる誤解
多くの人気トピックやトレンドと同様に、AIとMLについても誤解が広まっています。
- 誤解1: 機械学習はあらゆるタスクを自動化できる。実際には、MLはあらゆる用途に対応できる万能なテクノロジーではありません。効果を維持するには、大規模で高品質なデータセットと継続的なモデルのトレーニングが必要です。十分なデータを継続的に確保できなければ、モデルのパフォーマンスは時間の経過とともに低下する可能性があります。また、価値が低い、または対象範囲が限定されたセキュリティタスクでは、MLモデルの開発と保守にかかるコストや労力が見合わない場合があります。そのようなタスクには、従来のルールベースシステムの方が実用的かつ効率的な可能性があります。
- 誤解2: 機械学習を活用したソリューションが、人間のセキュリティアナリストに完全に取って代わる。機械学習は強力なツールですが、人間の監督なしでは効果的に機能しません。結果を解釈し、背景情報を補い、MLモデルにはできない判断を下すには、熟練したサイバーセキュリティの専門家が不可欠です。批判的思考、経験、直感が求められる場面では、人間のアナリストが必要です。これらは機械にはない能力です。
- 誤解3:機械学習によってサイバーセキュリティ防御は突破不可能になる。 機械学習はサイバーセキュリティを大幅に強化できますが、サイバー攻撃者もAIやMLを活用し、より高度で検知を回避しやすい手法を開発しています。また、AIモデルもサイバー攻撃を免れるわけではありません。たとえばデータポイズニングでは、攻撃者が学習データを操作し、モデルに誤った判断をさせます。脅威が進化し続ける中、サイバーセキュリティ防御の有効性を維持するには、継続的な監視と更新に加え、人間の専門知識による補完が必要です。
サイバーセキュリティにおけるMLの導入
機械学習は、サイバーセキュリティにスピード、拡張性、プロアクティブな適応力をもたらします。そのため、特に大規模なデータセットを扱うアプリケーションやワークフローにおいて、最新のデジタルセキュリティ戦略を支える重要な要素となっています。
サイバーセキュリティソリューションを評価する際は、ベンダーがプラットフォームでMLをどのように活用しているかを必ず確認してください。単にMLを使用しているかどうかだけでなく、どのように実装されているか、最適な処理にどのような種類のデータが必要か、どのような成果が得られるかを確認することが重要です。また、MLモデルが多様な実環境の脅威データでトレーニングされているか、データセットがどの程度の頻度で更新されているかも確認してください。
F5は20年近くにわたり、アプリケーションセキュリティおよびデリバリ製品全体で機械学習を活用してきました。たとえば、F5 Distributed Cloud Bot Defenseは、教師ありと教師なしの両方のMLモデルを使用して1日あたり数十億件のシグナルを分析し、ボット緩和戦略を動的に更新します。
最後に、MLですべてのサイバーセキュリティ課題を解決できるとは考えないでください。組織には常に高度なスキルを持つサイバーセキュリティ人材が必要です。引き続き人材への投資と支援を行ってください。IT業界で人材不足が続く中、すでに組織内にあるスキルを失うことは避けなければなりません。
サイバーセキュリティのベストプラクティスと最新トレンドについて詳しくは、こちらの用語集をご覧ください。 また、F5のAIに関する最新情報は、Accelerate AI Webページでご確認いただけます。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。