Payment Card Industry Data Security Standard(PCI DSS)version 4.0.1は、小売業者やEコマース事業者にアプリケーションセキュリティ対策の強化を促すものです。ベストプラクティスが施行済みの要件となった今、違反によって実際に深刻な影響が生じる可能性があります。攻撃者の手口が高度化する一方で、顧客は手軽な取引を求めています。そのため、オンラインコマースを中核事業とする組織は、厳格なコンプライアンス要件への対応を支援するだけでなく、より重要な点として、デジタルビジネスをシームレスに保護する統合ソリューションを検討する必要があります。
このブログでは、その理由をいくつか詳しく見ていきます。
Eコマースプラットフォームには、シームレスでセキュアな顧客体験の提供が求められます。
なぜ今なのか?
最新のPCI規格はまったく新しいものではありませんが、ガイダンスの対象範囲が大幅に拡大されています。長年にわたる一般的な誤解は、次のように要約できます。「ファイアウォールがあるから問題なし。確認完了。」しかし今や、これは誤った通説だと言えます。
アプリケーションのモダナイゼーション、オムニチャネルのデジタルタッチポイントの増加、攻撃者の手口の継続的な高度化に伴い、PCI DSSへの準拠には、決済スクリプトのセキュリティ確保、APIの保護、侵害された認証情報の迅速な検知と対応、定期的な脆弱性スキャンなど、多数のセキュリティ制御を追加する必要があります。
「2025 Gartner Market Guide for Cloud Web Application and API Protection」に記載されているとおり、最新のPCI規格ではすべての決済スクリプトにセキュリティ制御が義務付けられているため、クライアント側の保護がますます重要になっています。
アーキテクチャの分散化や、ハイブリッドおよびマルチクラウド環境にまたがるソフトウェアコンポーネントの分散配置により、Webアプリケーションはますます複雑化しています。こうしたアプリケーションインフラストラクチャの分離とソフトウェアサプライチェーンの拡大により、産業化された攻撃ライフサイクルの一環としてビジネスロジックやクライアントブラウザを狙う脅威が侵入する余地が生じています。
何が問題になるのでしょうか?(ヒント……最も弱い部分)
クライアントサイド攻撃では、情報窃取型マルウェアなどを使用してユーザー認証情報を収集し、その情報を大規模な自動攻撃に悪用することがあります。こうした攻撃を緩和せずに放置すると、アカウント乗っ取りや不正行為につながる可能性があります。
フォームジャッキングは、オンラインフォームに悪意のあるJavaScriptを挿入し、ブラウザ上でユーザーの入力内容を取得します。多くの場合、サードパーティ製スクリプトの脆弱性を悪用して実行されるため、従来の一元管理型セキュリティ制御では検出が困難です。
Magecartは、Webスキミングを専門とする複数のサイバー犯罪グループの総称です。これらのグループは、決済時に支払いデータを窃取するJavaScriptコードを挿入し、eコマースサイトを標的にします。
Webアプリケーションファイアウォール(WAF)は、引き続き戦略的なセキュリティ対策です。特に、新しい標準では、あらゆる脆弱性が攻撃者に悪用される可能性があり、定期的な対処が必要であると規定されています。多くのWAFはAPIを保護できますが、最新のアプリケーション開発のスピードに対応するには、ビジネスロジックの奥深くに埋め込まれたエンドポイントや、サードパーティのエコシステム内から呼び出されるエンドポイントを動的に検出し、自動的に保護するための追加機能が必要です。理想的には、コード作成時とテスト時にこれを行います。
ソフトウェアライフサイクルプロセスとセキュアコーディング手法を指針としつつも、リスク評価は継続的に行う必要があります。また、相互接続性の高いデジタルエクスペリエンスを複数の脅威ベクトルにわたる攻撃から効果的に保護するには、多くの場合、クライアントブラウザ、フロントエンドWebアプリケーション、バックエンドAPIを含む本番環境での堅牢なランタイムセキュリティによるリスク軽減が必要です。
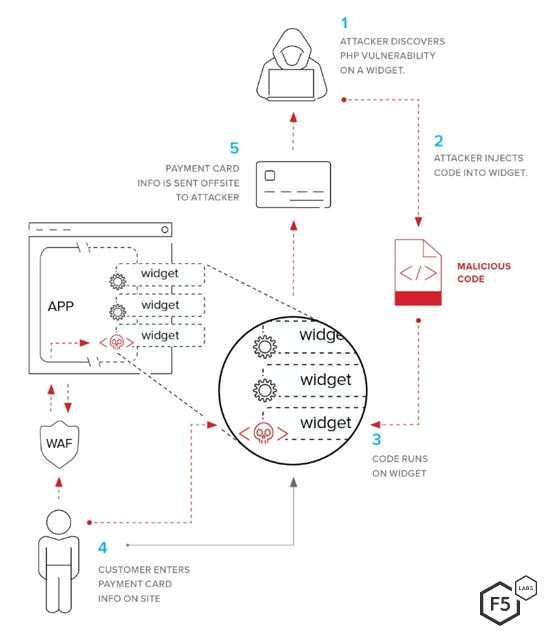
サードパーティサービスは、Webアプリケーションで一般的に使用されるコンポーネントであると同時に、リスクが生じる領域でもあります。
ほかに何が問題になるのでしょうか?(ヒント……プラットフォームの悪用)
脆弱性とは、攻撃者に悪用される可能性があるソフトウェアの欠陥や弱点です。現在、アプリケーションは実質的にAPIベースのシステムとなっているため、バックエンドのビジネスロジック機能が悪用されるリスクが高まっています。
F5 Labs の調査では、eコマース分野は高度な攻撃の割合が最も高い分野の1つであり、モバイルでのクレデンシャルスタッフィングの44.82%が高度な攻撃であったことが詳しく示されています。攻撃者は検知を回避するため、有効なトークンの生成、テレメトリ信号の偽装、キーボードやマウス操作のエミュレーションなど、さまざまなツールを利用してブラウザ、モバイル、ユーザーの挙動を模倣します。また、防御を回避するために絶えず手法を変え、Webアプリからモバイルアプリへ標的を移したり、戦術、技術、手順を高度化したりしています。
eコマース分野への攻撃では、カートへの追加機能を悪用する転売ボットも使用され、実際の顧客が取引できなくなる可能性があります。分析した2,000億件を超えるWebおよびAPIリクエストで確認されたカートへの追加処理のうち、5件に1件以上が自動化されていました。
さらに、ボットはユーザーレビューを操作し、多くの場合、生成AIを用いて本物らしい偽レビューを作成します。
eコマース分野の中でも、F5 Labsの脅威調査により、ファッション業界がスクレイパーによる被害を最も受けていることが明らかになりました。スクレイパーは標的から大量のデータやコンテンツを抽出し、全Webトラフィックの53.23%を占めています。スクレイピングにより、企業は価格競争で不利な立場に置かれ、知的財産がリスクにさらされる可能性があります。
ボットと悪意のある自動化が、攻撃ライフサイクルの産業化を加速させています。
規制はどう関係するのでしょうか?
最新版の「PCI DSS」には、従来の全社的なリスク評価ではなく、対象を絞ったリスク分析を実施するための推奨事項が複数含まれています。
特に、更新された基準では、2025年3月31日に発効する2つのクライアントサイド要件によって、増大するクライアントサイド攻撃の脅威に対処していますが、組織がこれらの要件を満たす方法を規範的に定めてはいません。
これらの新たな要件は、悪意のあるクライアントサイドスクリプトが、ペイメントカード業界で拡大する攻撃対象領域となっていることを踏まえたものです。こうしたリスクに対処する従来の手法には、Webサイトへの不正なコードインジェクションをブロックするコンテンツセキュリティポリシー(CSP)や、サードパーティ製アプリが改変されていないことを検証するSubresource Integrity(SRI)などがありますが、実装と維持は容易ではありません。特にAI時代の現在、顧客の関心を獲得するための競争によってデジタル体験の継続的な強化が進むなか、その難しさは一層増しています。
シームレスな体験とセキュリティを両立する方法
お客さまは、取引をスムーズに行えることを期待しており、遅延や不具合、特にセキュリティインシデントは容認しません。Webアプリケーションファイアウォールソリューションなど、広く利用されているセキュリティ対策では、クライアントブラウザやバックエンドAPIまで十分に保護できない場合があります。CAPTCHAを介してユーザーにチャレンジを課すボット管理ソリューションは、熟練したサイバー犯罪者による不正行為の抑止にはほとんど効果がない一方で、ユーザーに大きなストレスを与えます。多要素認証でさえ、回避される可能性があります。
攻撃者は、悪用可能なプラットフォーム、業界、ビジネスロジックに応じて、さまざまな手法を用います。Eコマースでは、購入を検討している顧客が商品をショッピングカートに追加できないことが重大な脅威となります。取引とそれによる収益、さらには顧客ロイヤルティのすべてが危険にさらされます。
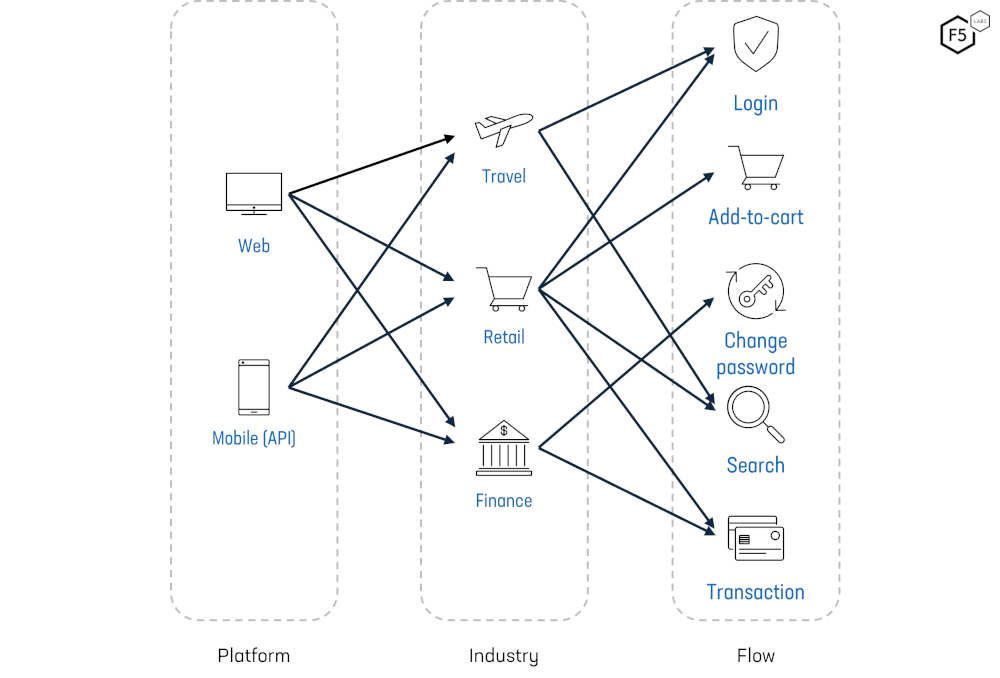
ボットや自動化された攻撃の標的となるプラットフォーム、業界、フロー間の相互関係。
eコマース事業者は、PCI DSSのコンプライアンス要件を満たすために連携の不十分なセキュリティ対策を継ぎはぎで導入するのではなく、業界を実際に狙う脅威から、デジタルライフサイクル全体を通じてWebアプリ、API、お客さまを保護するよう設計された統合セキュリティプラットフォームを検討する必要があります。
PCI DSSの詳細については、以下のブログをご覧ください。
- F5でAWS環境をPCI DSS v4.0.1に準拠
- F5 Distributed Cloud Client-Side DefenseでPCI DSS v4.0.1への対応を準備
- F5が新しいPCI DSS v4.0要件への対応を支援
- PCI DSS 4.0.1アップデート:APIセキュリティの大幅な強化が新たに必須に
- 知っておくべきPCI DSS 4.0.1の重要な変更点
詳しくは、F5 solutions for eCommerceをご覧ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。