F5 Labsの最新調査レポート「2026年WebにおけるPQCの現状」では、従来の公開鍵暗号を破る可能性のある量子コンピューティングへの対応に向けて、組織が進めている取り組みの進展に見られる2つの側面を紹介します。
一方、この調査では、上位100万のWebサイトの半数以上(54%)が現在、PQC鍵交換をサポートしていることが示されています。しかし、この数字は実態を正確に表していません。Webサイトがどこで、どのようにホストされているかを分析した結果、こうした進展の多くは、顧客向けにハイブリッドPQC暗号をデフォルトで有効にしているエッジCDNやハイパースケーラー(主にCloudflare)によるものであることが明らかになりました。このような受動的なサードパーティによる対応を除外すると、PQCへの準備状況は大きく異なって見えます。
準備が最も遅れている業界ほど、失うものが大きい
業界全体のデータからCloudflareでホストされているサイトを除外すると、自主的な移行の取り組みによって対応準備が整っているWebサイトは、わずか22%です。また、10.5%ものWebサイトは技術的負債を抱えており、ハイブリッド暗号およびPQC暗号に必要で、すでに8年間広く使用されているTLS 1.3にさえ対応できていません。
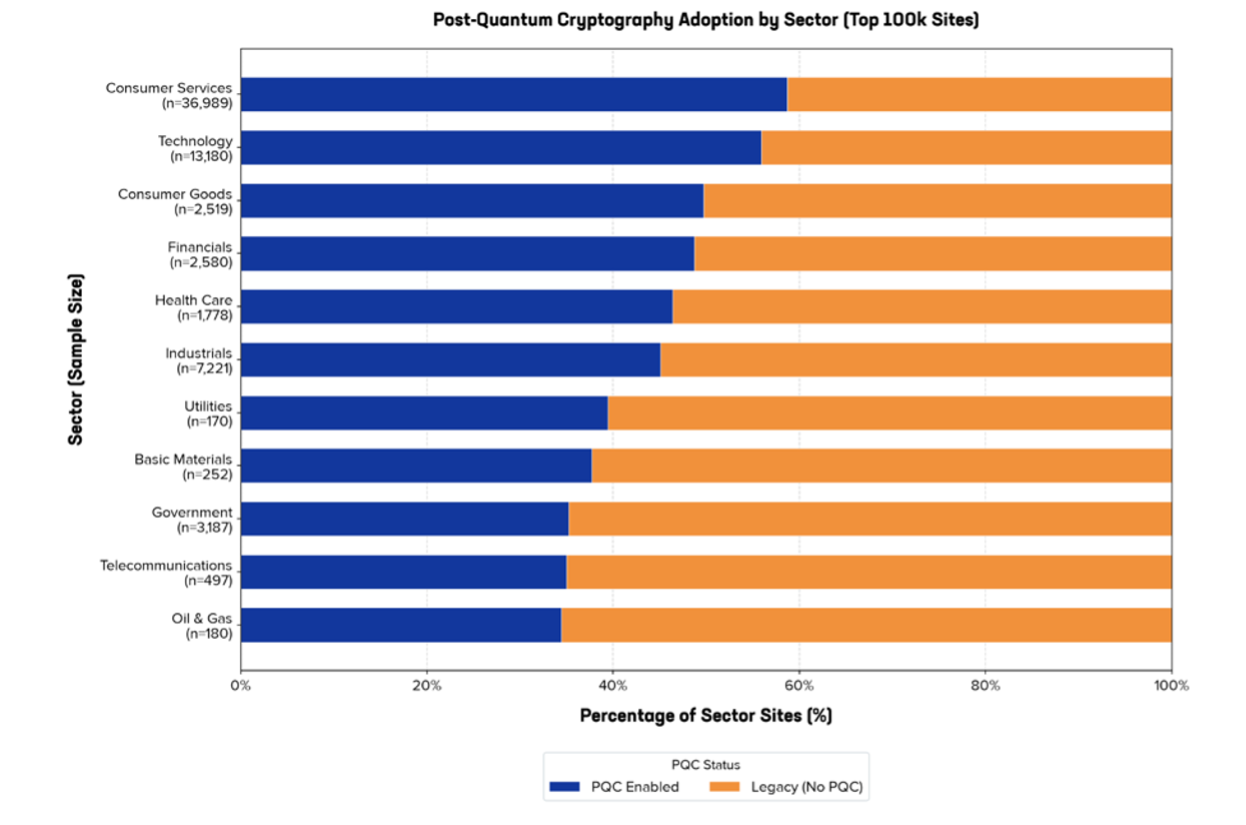
また、CDNによる受動的な緩和の効果を考慮しても、対応が最も遅れている業界には、公益事業、エネルギー、通信、政府機関が含まれます。これらの業界では、長期にわたって価値を持つ機密情報を扱うことが多く、「今収集し、後で復号する」攻撃のリスクが高いため、これは深刻な問題です。量子コンピューティングが従来の暗号技術を破れるほど進化するとされる理論上の日「Q-Day」は、まだ2年以上先かもしれません。しかし攻撃者は、その日に備えて盗んだデータを今から保存しています。
以上を踏まえると、公開Webサイトにおける計画的なPQC移行は十分な速さで進んでいません。重要インフラ、東西トラフィック、その他の資産を保護するために必要なエンドツーエンドのPQC対応は、さらに遅れている可能性があります。対応が遅れている一部の業界は特に大きなリスクに直面していますが、例外となる業界はありません。消費者向けWebサイトとテクノロジー業界のWebサイトが先行しているものの、導入率が59%を超える業界はありません。
格差の裏に潜む複雑な実態
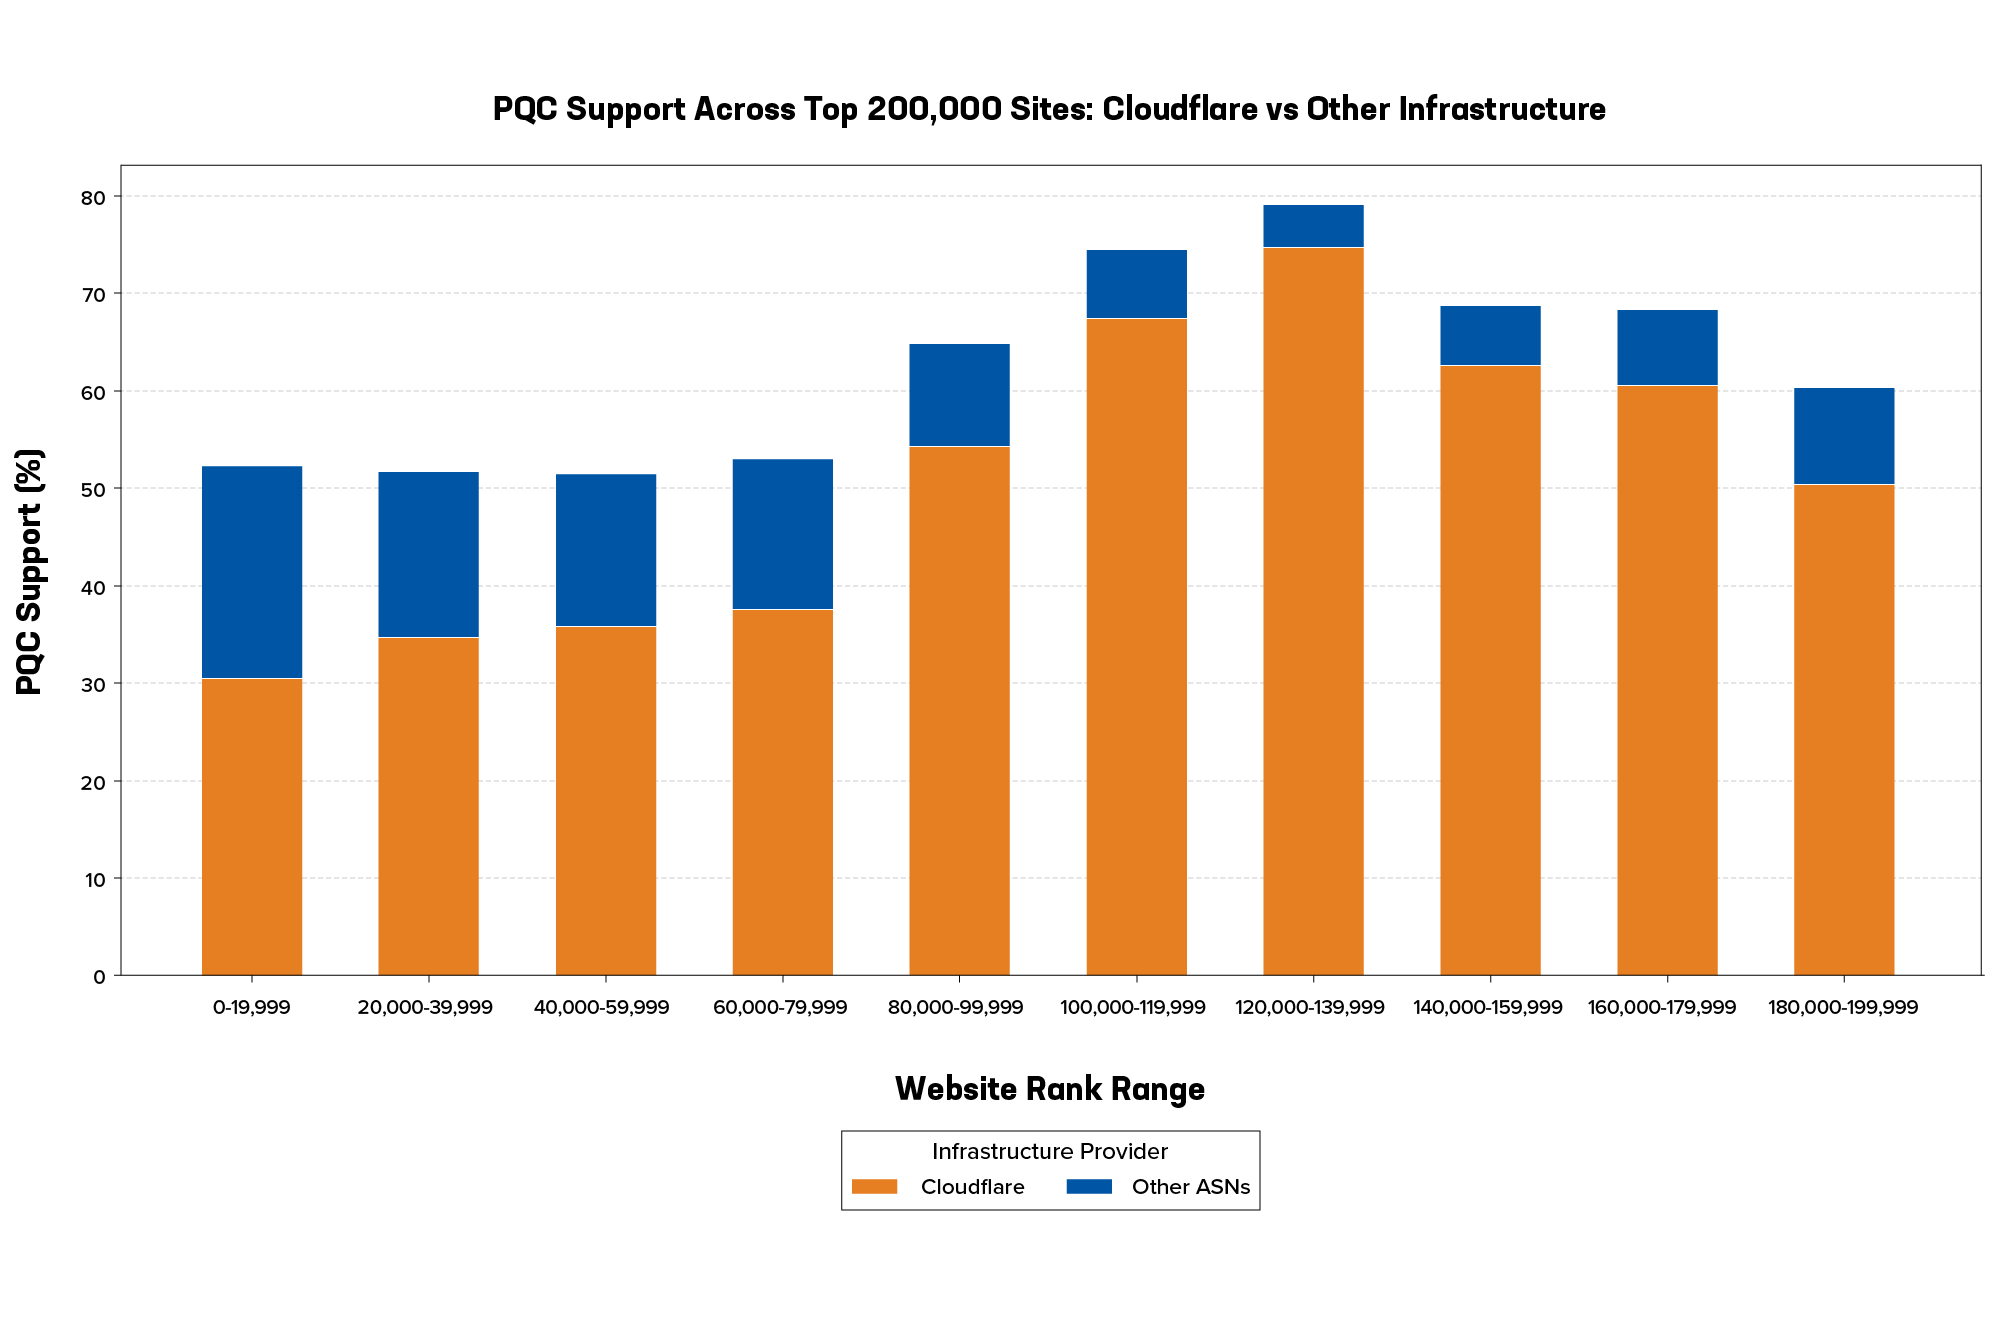
さらに、最大規模の企業と中小企業の対応状況の差には、かなり複雑な事情があります。PQCとハイブリッド暗号の導入率が最も高いのは、世界上位のWebサイトを運営する大企業ではなく、中位層(上位80,000~200,000位)です。この層の中小企業は、標準で提供されるセキュリティをクラウドおよびCDNプロバイダーに依存しています。表面的には、こうした小規模な組織の方が巨大企業よりも全体として保護が進んでいるように見え、PQC対応率は80%に迫るか、80%に達しています。
サードパーティによるPQC対応に依存することの問題は、安心しきってしまう点にあります。こうした中規模企業は、自社のCDNがどの暗号方式を使用しているのか把握しておらず、その選定にほとんど、あるいはまったく関与できない可能性があります。さらに重要なのは、オリジンサーバーからAPIエコシステムに至るまで、その他のインフラに関するリスクへの対応を、ほとんどの企業がそれほど急いで進めていないと考えられることです。
進展を阻む障壁を乗り越える
一方、世界で最も価値が高く、特に注目を集めるドメインでは、PQCやハイブリッド暗号の導入が大幅に遅れています。なぜでしょうか。
まず、これらのドメインを所有する企業は、一般に複雑な環境や構成を運用しています。その多くが、従来型の運用技術(OT)や中核となるレガシーアプリにまつわる技術的負債に苦しんでいます。
レガシーWebサーバーも要因の1つです。実際、一部の新興市場では、従来型のアーキテクチャの多くを経由せず、最新のクラウドファースト戦略へ直接移行したため、PQCへの対応準備が予想外に進んでいます。一方、通信業界は、プライベートかつ専用のセルフホスト型ネットワークに多額の投資を行っているため、全般的に対応が遅れています。
第2に、こうした課題がない組織でも、さまざまな障壁を乗り越えなければならない場合があります。特に政府機関は、予算策定や調達に長い期間を要することが一般的です。一方、どのような組織でも、暗号技術の進化に伴う財務面やアーキテクチャ面の影響が課題となり得ます。規制やデータ主権に関する要件も障壁となります。
たとえば、欧州連合(EU)の主要工業国は、予想以上に北米に後れを取っていることを示す証拠があります。その一因は、データ主権要件により、セルフホスト型のオンプレミスデータセンターや地域のプロバイダーが優先されていることです。その結果、これらの地域ではCDNの効果が弱まり、エッジでPQC対応をデフォルトで利用するという選択肢も失われています。また、一部のEU加盟国は、各国のサイバーセキュリティ機関による非常に具体的な推奨事項を検討しつつ、欧州連合サイバーセキュリティ機関(ENISA)によるEU全体のガイダンスを待っている可能性もあります。
環境全体で暗号アジリティを維持
単一の暗号方式を優先する具体的な推奨事項には、確かに疑問が残ります。長期にわたってリスクを排除できるPQC暗号方式は1つもないためです。暗号アジリティが極めて重要となる一方、柔軟性の欠如によってすでに対応が遅れている組織もあります。
その兆候の1つが、有効期間が過度に長い証明書の使用です。F5の調査では、主要Webサイトの約5分の1(19%)が、現在も有効期間が90日を超える証明書を導入していることが明らかになりました。有効期間の短い証明書の更新をまだ自動化していない組織にとって、耐量子暗号への移行に伴って必要となる暗号方式の迅速な切り替えは、ほぼ不可能です。
継続するPQCの脅威に対処し、着実に短縮される証明書の有効期間を管理するだけでなく、従来の暗号を解読するAI活用型暗号解析からIT資産を保護するためにも、組織にはさらなる俊敏性が求められます。
Webサイト以外への備えも忘れずに
進展はどれも歓迎すべきものですが、今回の調査対象がWebサイトに限られていた点には注意が必要です。パブリックエッジの活用により、多くの組織では転送中データの保護が大幅に改善されました。一方で、同様に重要なその他のPQC脅威への対応は、ほとんどの組織でまだ始まったばかりです。
こうした脅威には、インフラ、内部ネットワーク、内部トラフィックに対する明白なリスクが含まれます。また、長いPQC暗号文が認証プロトコル、内部サービスメッシュ、IoTおよびOTデバイス、Kubernetes mTLSペイロードなどにもたらす可能性のあるレイテンシーや運用上の影響に備えることも含まれます。
今すぐ必要な対策を講じる
Q-Dayの到来が予想より早くても遅くても、多くの点で、その時期自体は重要ではありません。規制上の要件と常識的な予防措置を踏まえ、あらゆる規模の組織が保護強化に向けた取り組みを始める必要があります。今すぐ着手できる項目は次のとおりです。
- 組織内で暗号技術が使用されている箇所をすべて洗い出し、暗号資産一覧(CBOM)を作成します。リスクに対処するには、影響を受ける対象を把握する必要があります。
- まだ導入していない場合は、TLS 1.3を導入してください。ハイブリッド暗号の導入には必須です。
- 証明書の標準有効期間が数か月からわずか数日へと短縮される中、有効期間の短縮と更新の自動化に必要なあらゆる対策を講じてください。
- CDN、ハイパースケーラー、クラウドプロバイダーが提供できることと、できないことを把握してください。サードパーティがデフォルトで提供するセキュリティだけに依存してはいけません。使用されている暗号方式を確認し、その進化を継続的に把握しながら、CBOM全体の対応態勢を強化してください。
- すべてのテクノロジーベンダーに、各社のソリューションのどこに、どのような形でPQC対応が組み込まれているか、また各社の専門知識をどのように活用できるかを確認してください。
- 今後、組織全体の暗号アジリティを高めるための意思決定を支援できるよう、ご自身または組織内のPQCチームが必要な知識を習得してください。
詳細については、PQCソリューションのWebページをご覧ください。また、F5 Labsの完全版レポート「2026年WebにおけるPQCの現状」もぜひご覧ください。
著者について
関連するブログ記事

マルチモデルAIのセキュリティ戦略:今すぐ実行すべき2つのステップ
エージェント型AIが急速に拡大する中、マルチモデルAIの可視性とサイバーセキュリティを向上させるために、企業が今すぐ実行できる主な対策をご紹介します。

セキュリティリーダーシップを再構築する3つの力:分散AI推論、脅威の進化、ハイブリッドマルチクラウド
セキュリティ環境を急速に変化させている最新のAIトレンドをご覧ください。

F5レポート2026:AI推論の本格化で、すでに複雑なIT環境がさらに複雑に
F5が新たに発表した調査によると、企業の大半がAI推論を社内で行うようになっており、現在、1社あたり平均7つのAIモデルを使用しています。

SecOpsはAIをどう捉えているのか?パート2:データ保護
F5は、AIに対する考えについてRedditに投稿されたセキュリティ専門家の意見を包括的に分析しました。

IL5/6だけでは守れない:プロンプトインジェクションが読み取り専用LLMを脅かす
LLMが米国国防総省のIL5/IL6環境に統合される中、F5のソリューションがデータを保護し、インジェクション攻撃を防止して、ゼロトラストモデルを強化する仕組みをご紹介します。