F5のさまざまなメンバーが「アイデンティティは新たなファイアウォールだ」と語るのを耳にしたことがあるかもしれません。いささかキャッチフレーズめいて聞こえるかもしれませんが、このシンプルな言葉には、セキュリティに関する多くの意味と、今日のデジタルディスラプションへの対処方法の変化が凝縮されています。
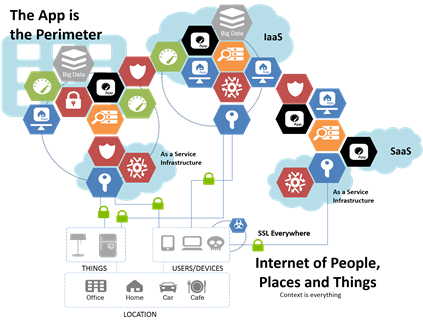
クラウドや脅威がアプリケーションスタックの上位層へ着実に移行していること、あるいはモノリシックアプリケーションがAPIやマイクロサービスへと分解されていることなど、こうした変化が外側へ波及しているのが現実です。その影響は、データセンターの基盤を揺るがし、予想どおりデータセンターアーキテクチャに変化をもたらしています。現在、こうした変化を大きく後押ししているのが、境界のないビジネスの台頭です。このようなビジネスはアプリケーションに依存しており、その多くはあちら(SaaS)に、一部は別の場所(IaaS)に、そして今もいくつかはここ(データセンター内)にデプロイされています。
こうした変化は、ビジネスへのアクセスを制御する戦略的なポイントとしてファイアウォールを中心に据えた従来型のアーキテクチャでは、境界のないビジネスを効果的に保護できないという認識から生じています。
保護すべき境界がもはやデータセンターではないため、従来の方法は通用しなくなっています。今や境界となるのは、個々のアプリケーションです。従来のIPベースのファイアウォールが有効に機能しないのは、アプリケーションに対する理解が限られているだけでなく、特定の場所に固定されているためでもあります。従来のIPベースのファイアウォールは、データセンターでは依然として必要ですが、クラウドのように変動の激しいネットワーク環境では、保護対象となるアプリケーションのアドレス空間が頻繁かつ急速に変化するため、ほとんど効果を発揮しません。さらに、コンテナは寿命が短い(多くの場合、はるかに短い)ため、アプリケーションへのネットワークベースのアクセス制御における変動性の問題を一層深刻にしています。コンテナの寿命は日、週、あるいは月単位ではなく分単位であるため、従来のIPベースのファイアウォールには極めて大きな負荷がかかります。
一方、アプリケーションへのアイデンティティベースのアクセス制御では、IPアドレスではなくユーザーとアプリケーションの対応関係に着目し、設定ではなくコンテキストに基づいてアプリケーションへのアクセスを制御する、より効果的な方法を提供します。つまり、IPアドレスだけに絞るのではなく、必要に応じてIPアドレスも考慮しつつ、クライアント、場所、デバイス、時間帯、ネットワーク速度、アプリケーションに基づいてユーザーのアクセス要求を評価できます。これにより、特定のアプリケーションへのアクセスを誰(または何)に許可すべきか、あるいは許可すべきでないかを、より適切に判断できます。また、アプリケーションの導入先を問わず、このサービスを容易に提供できます。アイデンティティベースのアクセス制御サービスは、クライアントとアプリケーションを把握し、要求と応答を伝送するネットワークにかかわらずリアルタイムでポリシーを適用して制御するため、アプリケーションとともにデータセンターからクラウドへ移行し、必要に応じて再びデータセンターへ戻すことができます。
IDベースのアクセス制御を選択することで、異なる環境間で同等性を確保することもできます。従来のIPベースのファイアウォールでアプリケーションへのアクセスを制御する場合、データセンターとクラウドで別々のシステムを使用する必要があります。一方、同じIDベースのアクセス制御サービスは両方の環境に導入できるため、一貫したポリシーを適用できます。これにより、企業ポリシーへの準拠を強化できるほか、管理や監査に伴う運用負荷も軽減できます。ハイブリッド(マルチクラウド)環境を運用する組織では、こうした同等性への需要が今後も続くと見込まれます。F5の「State of Application Delivery 2016」では、回答者の約半数(48%)が、オンプレミス環境とのポリシーおよび監査の同等性を、クラウド導入における重要なセキュリティ要因として挙げています。
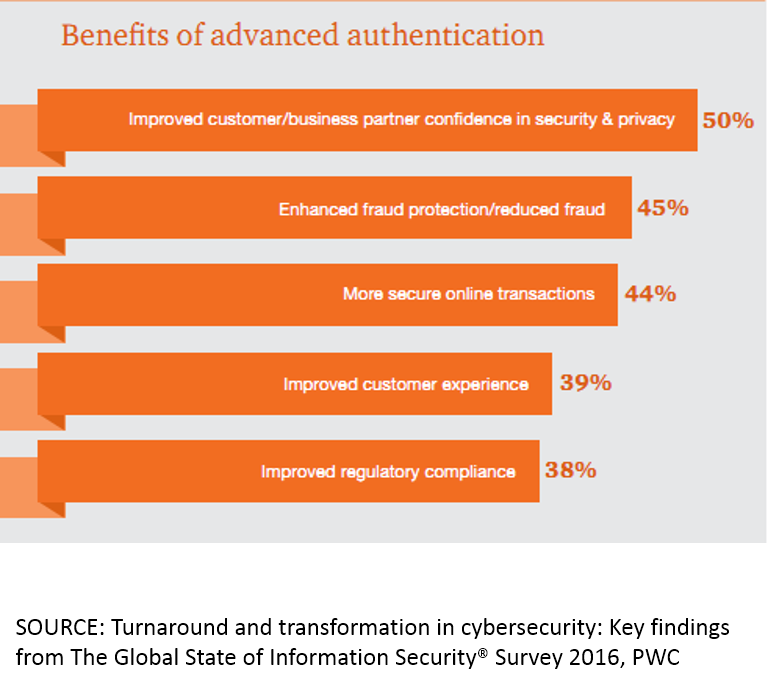
さらに、認証情報の窃取や容易な特定に起因するセキュリティ侵害が増加していることから、基本的なパスワードベースの認証から脱却し、アクセスの許可または拒否をよりインテリジェントに判断する手段へ移行すべき時期をすでに迎えています。 PWCは最新のグローバルセキュリティ調査で、回答者の91%が「高度な認証」を使用していると報告しています。トークンや2要素認証方式を例に挙げ、高度な認証は顧客からの信頼だけでなく、企業側の安心感という点でも大きなメリットをもたらすと指摘しています。
コンテキストベースのアクセス制御でも、リクエストを評価するための複数の「要素」を利用することで、同様の対策が可能です。このようなソリューションでは2要素認証を実装できますが、自動的に提供されるコンテキスト情報を利用した認証手段を構築し、よりシームレスなアプリケーション体験を実現することもできます。「モノ」がクライアントとして機能する時代には、より自動化された「多要素」ベースの認証ポリシーが必要だとも考えられます。ほとんどの「モノ」は専用の携帯電話を持たず、同期や「コールホーム」のために頻繁に行われる通信に、その所有者が毎回関与することを望まない可能性があるためです。
組織が認証とアクセス制御についてどのような方針を定めるにせよ、IPベースのファイアウォールだけに依存することは、ほぼ確実にありません。そもそも、まったく利用しない可能性もあります。IPベースのファイアウォールは、明確に定義された企業境界が存在するという前提に立っているためです。しかし、クラウド化とモバイル化が進み、アプリケーションインフラが目まぐるしく変化する今日、そのような境界はもはや存在しません。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。