「2017年版アプリケーションデリバリの現状」から得られた知見
経営幹部もセキュリティ担当者も、少なくともアプリケーション層への攻撃に耐えられるという自信の度合いについては、現実的な見方をしています。
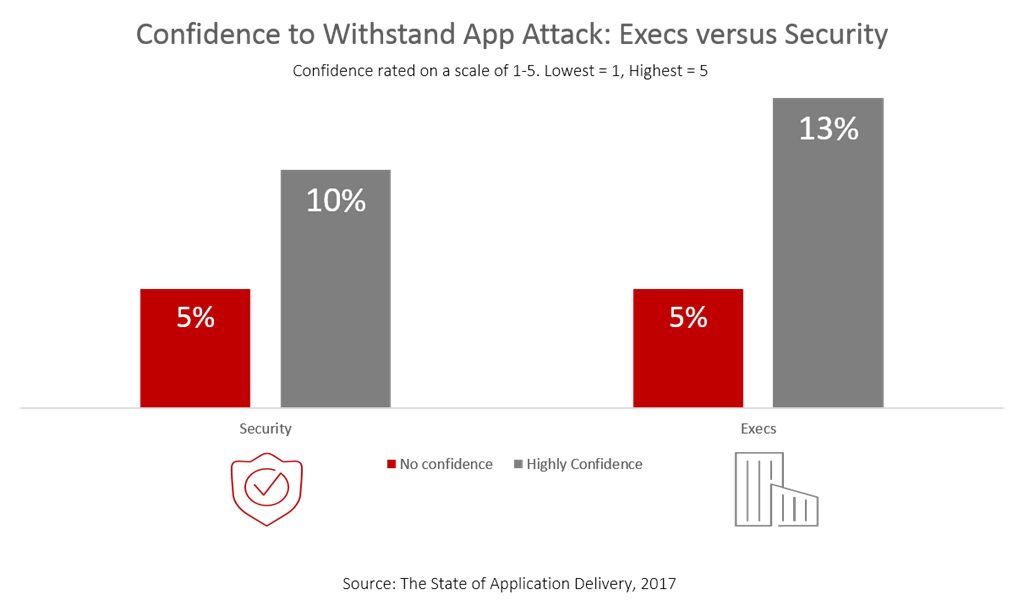
興味深いことに、どちらのグループも、このような攻撃を退けられる可能性について悲観的ではないようです。F5の「State of Application Delivery」調査では、アプリケーション層への攻撃に耐える組織の能力にまったく自信がないと回答した割合は、どちらのグループもわずか5%でした。しかし、だからといって楽観的というわけでもありません。攻撃者と対峙し、アプリケーションセキュリティの攻防に勝てると強く確信していたのは、セキュリティ担当者のわずか10%、経営幹部の13%にとどまりました。
実際、彼らの見解は、現実主義(リアリズム)に立脚した中間的な立場に大きく傾いていました。
セキュリティ担当者の40%は、以前より自信が高まったとも低下したともいえず、判断を保留していました。経営幹部も同程度の37%が同じ見解でした。今日では、これは妥当な姿勢だといえます。現時点で把握している脅威には耐えられるという自信があるかもしれません。しかし、セキュリティの問題はそこにあります。未知のものが、まさに脅威になろうとしているのです。
では、セキュリティ担当者や経営幹部のうち約10%が、自組織のセキュリティ態勢にこれほど強い自信を持っているのはなぜでしょうか。ほかの人々が知らない何かを、彼らは知っているのでしょうか。
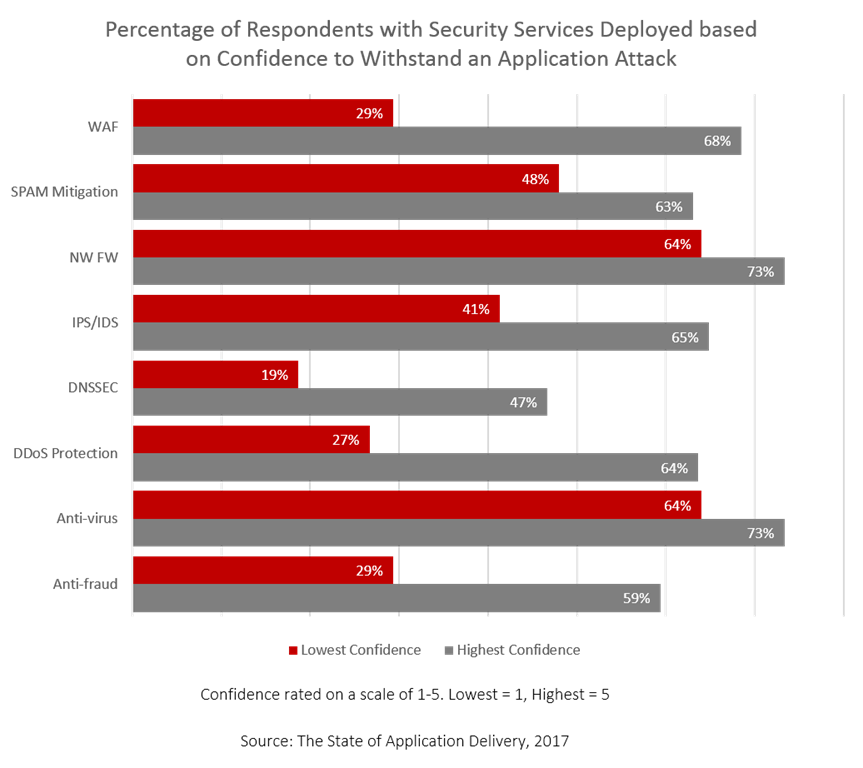
その答えを探るため、データをさまざまな角度から分析しました。完全版レポートでは、Webアプリケーションファイアウォールの導入が、また程度は低いもののDDoS Protectionの導入も、アプリケーション層攻撃に耐えられるという回答者の確信度に寄与しているようだと述べました。しかし、利用可能なセキュリティサービスはもちろんこの2つだけではありません。現在、8種類を追跡しています。
したがって、他のセキュリティアプリケーションサービスも、自組織のセキュリティ態勢に対する回答者の信頼度に影響を与える可能性があると考えるのが妥当でしょう。データを簡単に分析したところ、実際にその可能性があることがわかりました。
追跡対象の8つのセキュリティサービスすべてにおいて、最も高い確信を持つ回答者ほど導入率が高いことがわかりました。各サービスの導入状況は、確信度によって概して大きな差が見られました。確信度が最も低い回答者では、アプリセキュリティサービス全体の導入率が平均で24%低くなっていました。セキュリティサービスが少ないほど、確信度も低い。これは偶然でしょうか。そうは思えません。
しかし、アプリケーション層への攻撃に耐えられるという自信を左右し得るのは、セキュリティサービスの導入だけではありません。アプリケーションのセキュリティ確保に向けて、それらのサービスをどのように活用するかも重要です。
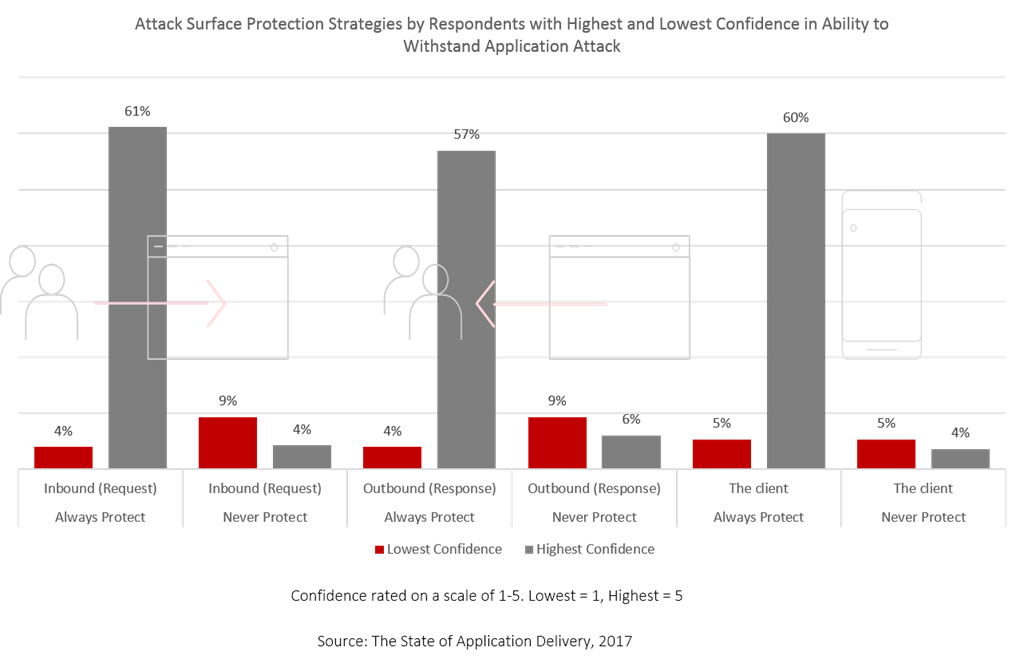
毎年、アプリをどのように保護しているかを尋ねています。保護が必要な主な攻撃対象領域として、クライアント、リクエスト、レスポンスの3つを特定しています。それぞれが異なる時点に位置し、アプリとその貴重なデータのセキュリティを強化して防御するための戦術(ひいてはサービス)も異なるためです。回答者には、この3つの領域それぞれにセキュリティポリシーをどの程度一貫して適用しているかを、「常に」「まったく適用しない」「場合によって適用する」のいずれかで回答してもらいました。ここまでくれば、最も高い自信を持つ回答者が3つの領域すべてを常に保護していると知っても、驚く人はいないでしょう。反対に、自信が最も低い回答者は、どの領域もまったく保護しない傾向があります。
もちろん、信頼度を左右する要因はこれだけではありません。信頼度が最も低い回答者のうち、これらの攻撃対象領域を常に保護している人もわずかながら存在します。逆に、信頼度が最も高い回答者の中にも、これらの領域をまったく保護していない人がいます。信頼度が最も低い回答者でも、これらの領域を場合によっては保護しているという事実から、これが信頼度に影響する要因の1つであることがわかります。ただし、唯一の要因ではありません。もしそうであれば、領域をまったく保護していないことと信頼度が最も低いことの間には、より強い相関が見られるはずです。
それでも、信頼度が最も高い層の半数以上が、クライアント(60%)、リクエスト(61%)、レスポンス(57%)を常に保護しています。
偶然でしょうか? やはり、そうは思えません。
もちろん、セキュリティアプリサービスの導入・適用と信頼度の間に因果関係があるとは断定できませんが、両者に相関関係があることは明らかです。
アプリケーション層への攻撃に耐えられるという確信が最も強いIT担当者は、より悲観的な担当者に比べて、セキュリティアプリケーションサービスを導入し、3つの攻撃対象領域すべてをプロアクティブに保護する傾向があります。明日どのような事態が起きても防御できるかどうか、いまひとつ自信が持てないなら、検討に値するポイントです。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。