Anwendungsdienste. Ob wir sie nun als SDAS (Software-defined Application Services) oder einfach als herkömmliche Anwendungsdienste bezeichnen, gemeint ist im Wesentlichen dasselbe: Dienste, die zwischen Anwendungen und ihren Nutzern – seien es Menschen, Dinge oder andere Anwendungen – angesiedelt sind und für Sicherheit, Verfügbarkeit und einen schnellen Datenaustausch sorgen.
Dies sind die „Netzwerkdienste“, die auf den Schichten 4 bis 7 angesiedelt sind – zustandsbehaftete Dienste, die in jedem Rechenzentrum vorhanden sind, unabhängig davon, ob sie als solche wahrgenommen werden oder nicht.
Diese Dienste nimmt F5 sehr ernst und ist bestrebt, sie über seine Hardware-, virtuellen und cloudbasierten Plattformen bereitzustellen.
Aber nicht jeder tut das. App-Services werden oft als „Load Balancing, WAN-Optimierung und so weiter“ beschrieben und erhalten angesichts ihrer Rolle im kritischen Pfad, über den Apps rund um die Uhr an Benutzer bereitgestellt werden, nur selten die Aufmerksamkeit, die sie verdienen. Deshalb haben wir begonnen, Fragen zu stellen, die sonst niemand stellt. Was nutzen Sie? Was möchten Sie künftig nutzen? Wo möchten Sie diese Services bereitstellen? Wie möchten Sie sie bereitstellen?
Das Ergebnis des vergangenen Jahres war der erste Bericht „State of Application Delivery“, den wir in diesem Jahr mit Freude fortsetzen (und auch künftig jährlich veröffentlichen möchten). Durch eine eingehende Untersuchung der Landschaft der Anwendungsdienste gewinnen wir nicht nur Erkenntnisse über die Anwendungsdienste selbst, sondern auch über die Pläne und Bedenken von Organisationen weltweit im Hinblick auf neue Architekturen, Ansätze, Technologien und Trends.
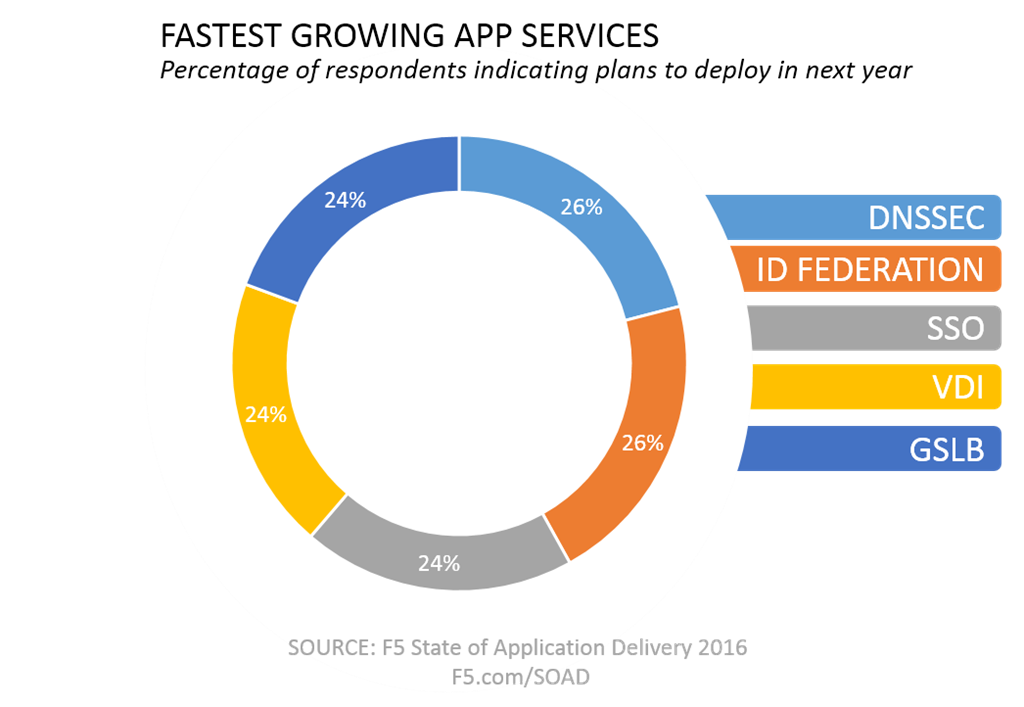
Wenn wir uns beispielsweise die am schnellsten wachsenden Anwendungsdienste für 2016 ansehen – also diejenigen, deren Einführung Unternehmen für dieses Jahr planen –, erkennen wir, dass sich Unternehmen darauf konzentrieren, Bedenken hinsichtlich der branchenübergreifenden Dominanz der Hybrid Cloud auszuräumen.
Identitätsföderation (26 %), SSO (24 %) und GSLB (24 %) sind allesamt Anwendungsdienste, die entscheidend dazu beitragen, zentrale Sicherheits- und Produktivitätsbedenken im Zusammenhang mit der Hybrid Cloud auszuräumen – sowohl bei IT-Führungskräften in der Chefetage als auch bei IT-Fachkräften an der Basis. Schließlich ist die Identitätsföderation das wichtigste Mittel, um die Kontrolle über zunehmend geschäftskritische SaaS-Anwendungen sicherzustellen und zu gewährleisten, dass der Zugriff auf Unternehmensidentitäten und -zuständigkeiten basiert und nicht auf von den Benutzern selbst festgelegten Angaben. Auch SSO (Single Sign-on) spielt eine wichtige Rolle dabei, sicherzustellen, dass über mehrere Umgebungen (Hybrid Cloud) verteilte Anwendungen die Produktivität der Unternehmensanwender nicht dadurch beeinträchtigen, dass diese fünfzehn verschiedene Passwörter verwalten (und sich merken) müssen.
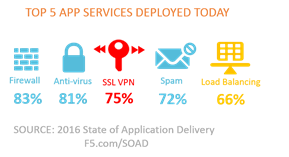
Selbst die Daten zur aktuellen Situation zeigen uns, worauf sich CIOs und Unternehmen konzentrieren. Von den fünf derzeit am häufigsten eingesetzten Anwendungsdiensten sind vier auf Sicherheit ausgerichtet: auf die Sicherheit des Netzwerks, der Kommunikation und der Daten. Und der fünfte? Natürlich Lastverteilung (Verfügbarkeit). Denn Sicherheit ohne Skalierbarkeit ist wie ein Klavier ohne Tasten.
Diesen Vergleich haben Sie noch nie gehört, oder?
So wie wir aus den heute eingesetzten Anwendungsdiensten Rückschlüsse auf Trends, Technologien und Herausforderungen ziehen können, lässt sich auch nachvollziehen, warum in den verschiedenen IT-Silos eines Unternehmens so viele Rollen Funktionen wie APIs und intelligente Vorlagen eine derart große Bedeutung beimessen. Es zeigt sich, dass ein durchschnittliches Unternehmen derzeit elf verschiedene Anwendungsdienste einsetzt, von denen viele miteinander verkettet sind, um jede einzelne Anwendung bereitzustellen, abzusichern und zu optimieren. Die Mehrheit der Unternehmen nutzt mindestens zehn der vierundzwanzig Dienste, nach denen wir gefragt haben. Beachtliche 30 % setzen sogar jeden verfügbaren Dienst ein, um für Anwendungen im gesamten Rechenzentrum Sicherheit, Verfügbarkeit, Mobilität, Leistung und Zugriffskontrolle zu gewährleisten. Bei den übrigen könnte es im nächsten Jahr so weit sein: 25 % planen, 2016 mindestens vier Sicherheitsdienste einzuführen, und 55 % geben an, mindestens einen Verfügbarkeitsdienst bereitzustellen.
Das Fazit? Unternehmen setzen sämtliche Anwendungsdienste ein – nicht nur die drei, die beim Thema L4–7 eher beiläufig erwähnt werden –, um Funktionen bereitzustellen, die für Anwendungen und den Geschäftsbetrieb unverzichtbar sind.
Ihre Bedeutung lässt sich wahrscheinlich am besten im Zusammenhang mit einer meiner Lieblingsfragen aus der Umfrage verstehen. Dabei geht es darum, worauf die Befragten verzichten würden, wenn dadurch ihre Netzwerke sicherer würden. Angesichts der zahlreichen öffentlichkeitswirksamen Sicherheitsverletzungen im vergangenen Jahr – ganz zu schweigen von den vergangenen zehn Jahren – und der erheblichen negativen Auswirkungen, die solche Vorfälle auf den Ruf und die Geschäftsfähigkeit von Unternehmen haben, müssten Unternehmen diese Dienste schon sehr hoch einschätzen, um zu sagen: „Nein, darauf werde ich nicht verzichten, selbst wenn mein Netzwerk dadurch sicherer würde.“
Welche Dienste waren also so wichtig?
Lediglich 7 % würden auf Verfügbarkeit verzichten. Nur 10 % würden Abstriche bei der Leistung machen. Ein Viertel (25 %) würde eher auf die einfache Verwaltung der Infrastruktur verzichten als auf diese beiden Anwendungsdienste.
Das zeigt, wie wichtig sie nicht nur für die Bereitstellung von Anwendungen sind, sondern auch für deren Erfolg und Sicherheit – und damit für das Unternehmen, das auf sie angewiesen ist.
Weitere Einzelheiten zu Anwendungsdiensten sowie zu Cloud, Sicherheit und SDN/DevOps finden Sie im vollständigen Bericht, der hier unter f5.com/SOAD verfügbar ist.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...