Da heute Hunderte Millionen von Anwendungen über mehrere Rechenzentren und Public Clouds verteilt im Einsatz sind, bleibt es, wie John Morgan, GM & VP, Security bei F5, kürzlich in seinem Blog schrieb, eine von Anwendungen geprägte Welt.
Anwendungen sind allgegenwärtig. Auf sie kann von überall aus zugegriffen werden, was Produktivität, Benutzererlebnis, Geschäftsdynamik und digitale Transformation fördert. Doch die stetig wachsende Zahl von Anwendungen und die Tatsache, dass sie überall verfügbar und von überall aus zugänglich sind, führen zu einer enormen Komplexität für Ihr Unternehmen. Die Allgegenwärtigkeit und Benutzerfreundlichkeit von Apps erhöhen das Risiko für Ihr Unternehmen erheblich und vergrößern Ihre Angriffsfläche ins Unermessliche.
Unabhängig davon, wo sich eine Anwendung befindet – ob in der Public Cloud als cloudnative Anwendung oder Software-as-a-Service-Angebot (SaaS), lokal oder in einem externen Rechenzentrum – benötigen Ihre Benutzer Zugriff auf Anwendungen, um ihre Aufgaben zu erledigen und produktiv zu sein. Diese Anforderung veranlasst Ihr Unternehmen dazu, den Benutzern beim Zugriff auf Anwendungen ein besseres, einfacheres, sichereres und schnelleres Benutzererlebnis zu bieten und gleichzeitig die Kosten für den Anwendungszugriff möglichst gering zu halten.
Die meisten älteren Anwendungen, etwa klassische Anwendungen – darunter viele nach wie vor beliebte Produkte von Anbietern wie Oracle und SAP – oder benutzerdefinierte Anwendungen unterstützen jedoch keine modernen Authentifizierungs- und Autorisierungsmethoden bzw. Standards und Protokolle wie Security Assertion Markup Language (SAML), Open Authentication (OAuth) und OpenID Connect (OIDC) oder sind dazu nicht in der Lage. Viele dieser Anwendungen sind geschäftskritisch, ermöglichen den Zugriff auf sensible Daten und werden unter Umständen lokal, in einem externen Rechenzentrum oder in einer privaten Cloud betrieben. Die meisten dieser Anwendungen eignen sich kaum für eine Migration in die Cloud oder können überhaupt nicht dorthin migriert werden. Zudem unterstützen viele dieser Anwendungen keine erweiterten Sicherheitsfunktionen wie die Multi-Faktor-Authentifizierung (MFA), wodurch sowohl die Anwendungen als auch die darüber zugänglichen Daten gefährdet sind. Viele unterstützen außerdem weder Identitätsföderation noch Single Sign-on (SSO).
Auch wenn viele Anwendungen bereits in der Cloud entwickelt oder dorthin migriert werden, benötigt Ihr Unternehmen noch viele Jahre lang eine hybride Anwendungsstrategie, um den sicheren Zugriff auf Anwendungen in lokalen Umgebungen, externen Rechenzentren und mehreren Public Clouds zu gewährleisten. Sie müssen eine kosteneffiziente Hybridarchitektur implementieren, die mithilfe einer zentralisierten Identitäts- und Authentifizierungsstrategie einen sicheren Anwendungszugriff ermöglicht. Zudem muss die Anwendungserfahrung Ihrer Benutzer verbessert werden, damit sie Anwendungen leicht finden, von einer einheitlichen Benutzererfahrung profitieren und einen einfachen, zentralisierten Zugriff erhalten.
Ihr Unternehmen und Ihre Benutzer können bereits von diesen Vorteilen profitieren. Durch die Bereitstellung von Microsoft Azure Active Directory (Azure AD), der umfassenden cloudbasierten Identitätsplattform von Microsoft, zusammen mit der bewährten F5-Lösung für den Anwendungszugriff, BIG-IP Access Policy Manager (APM), können Sie Benutzeridentitäten, Authentifizierung und Autorisierung bereits föderieren und die Identitätslücke zwischen cloudbasierten und SaaS-Anwendungen, die moderne Authentifizierung unterstützen, und klassischen sowie benutzerdefinierten Anwendungen in lokalen Umgebungen oder privaten Clouds, die dies nicht tun, schließen.
F5 BIG-IP APM und Azure Active Directory vereinfachen gemeinsam den Anwendungszugriff und verbessern die Benutzererfahrung, da sich Benutzer nur einmal anmelden müssen und anschließend von einem zentralen Ort aus auf alle Anwendungen zugreifen können, für die sie eine Zugriffsberechtigung und -autorisierung besitzen. Diese integrierte Lösung erhöht zudem die Anwendungssicherheit, da alle Anwendungen – unabhängig von ihrem Standort – durch MFA geschützt werden können.
Die Verbesserung der Benutzerfreundlichkeit beim Anwendungszugriff ist jedoch nur ein Teil der Lösung. Ebenso wichtig ist es, Einrichtung und Bereitstellung zu vereinfachen, den Verwaltungsaufwand zu reduzieren und insgesamt auch die Administration für Sie komfortabler zu gestalten.
„Für die Benutzer ist das Erlebnis dasselbe, unabhängig davon, ob sie auf eine lokale Anwendung oder eine Cloud-Anwendung zugreifen. Sie melden sich einmal per SSO an und erhalten Zugriff auf Cloud- und Legacy-Anwendungen. Das funktioniert vollkommen nahtlos.“
– Nitin Aggarwal, Globaler Ingenieur für Identitätssicherheit, Johnson Controls
Die F5 BIG-IP APM-Integration mit Azure Active Directory erfüllt auch diese Anforderungen.
BIG-IP APM umfasst eine Funktion zur geführten Zugriffskonfiguration (Access Guided Configuration, AGC), die die Bereitstellung und Verwaltung des Anwendungszugriffs vereinfacht. Die AGC führt Ihre Administratoren Schritt für Schritt durch die Einrichtung und Bereitstellung von BIG-IP APM und erspart Ihnen und Ihren Administratoren so zusätzlichen Zeit- und Kostenaufwand für Administration und Bereitstellung.
„Die Integration von F5 mit Microsoft entlastet zudem Administratoren, da sie eine zentrale Richtlinieninstanz für den Anwendungszugriff schafft. Dies schließt sowohl lokale Legacy-Anwendungen, die keine modernen Authentifizierungsverfahren unterstützen, als auch Anwendungen in der Cloud ein. Administratoren können Benutzerzugriffe nun einfach zentral aufheben, anstatt sie in jeder einzelnen Anwendung widerrufen zu müssen. Dadurch wird das Risiko menschlicher Fehler erheblich reduziert.“
– John Morgan, Geschäftsführer und VP, Sicherheit, F5
Die neueste Version von BIG-IP APM geht jedoch noch einen Schritt weiter. Mit dem AGC von BIG-IP APM kann Ihr Administrator jetzt klassische geschäftskritische Anwendungen wie SAP ERP und Oracle PeopleSoft schnell und einfach in Azure Active Directory integrieren und im laufenden Betrieb verwalten.
Dieser vereinfachte, geführte Zugriff macht zahlreiche Schritte überflüssig, die bisher erforderlich waren, um die Zugriffslücke zwischen Anwendungen mit Unterstützung für moderne Authentifizierung und Anwendungen mit Unterstützung für klassische Authentifizierungsmethoden wie Header-basierte oder Kerberos-Authentifizierung zu schließen. Die durchgängige Richtlinienverwaltung für den Zugriff auf SAP ERP und Oracle PeopleSoft ist jetzt direkt in die AGC-Konsole von BIG-IP APM integriert. Ihre Administratoren müssen lediglich auf das entsprechende Symbol in der AGC von BIG-IP APM klicken und werden dann Schritt für Schritt durch die Einrichtung von SAP ERP oder Oracle PeopleSoft mit Azure AD und BIG-IP APM geführt. Nach Abschluss klicken sie einfach auf die Schaltfläche „Bereitstellen“. Anschließend steht die Anwendung Ihren Benutzern zur Verfügung, wobei deren Identitäten für diese Anwendungen sowie für ihre Cloud- und SaaS-Anwendungen föderiert werden. Dadurch wird SSO ermöglicht und die Sicherheit dieser Anwendungen durch MFA erhöht. Dies reduziert den Verwaltungsaufwand für die Modernisierung dieser Anwendungen erheblich.
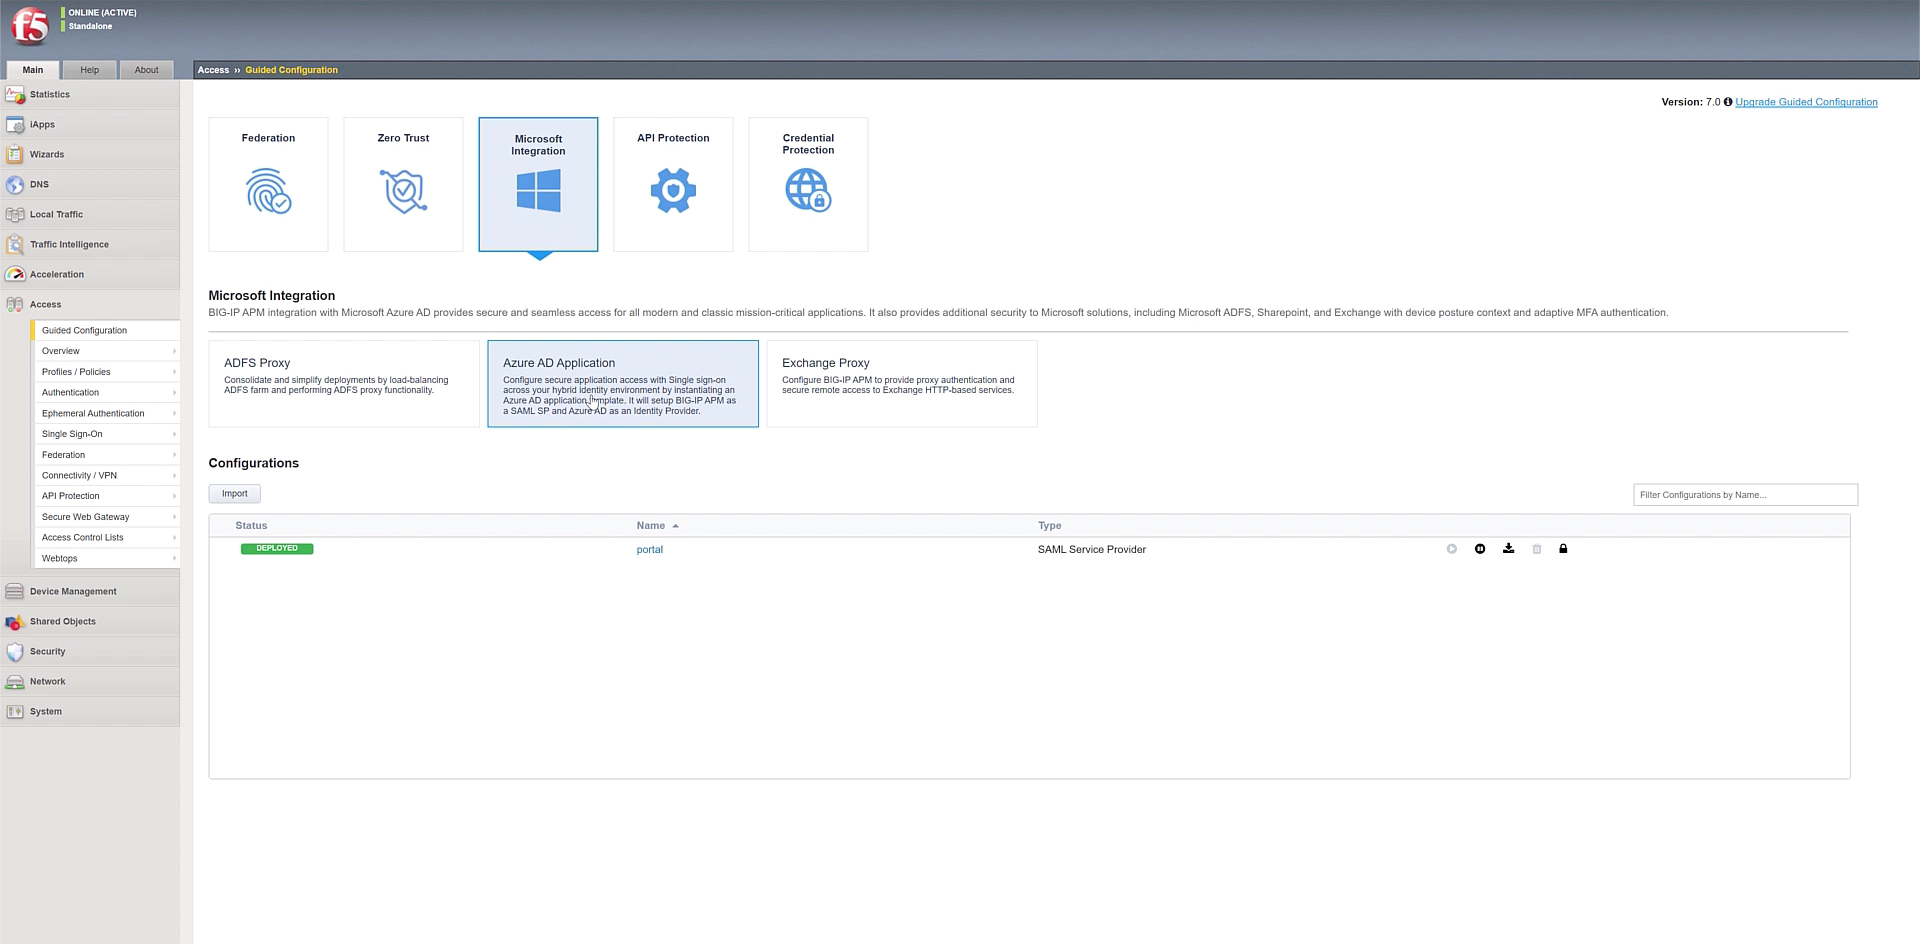
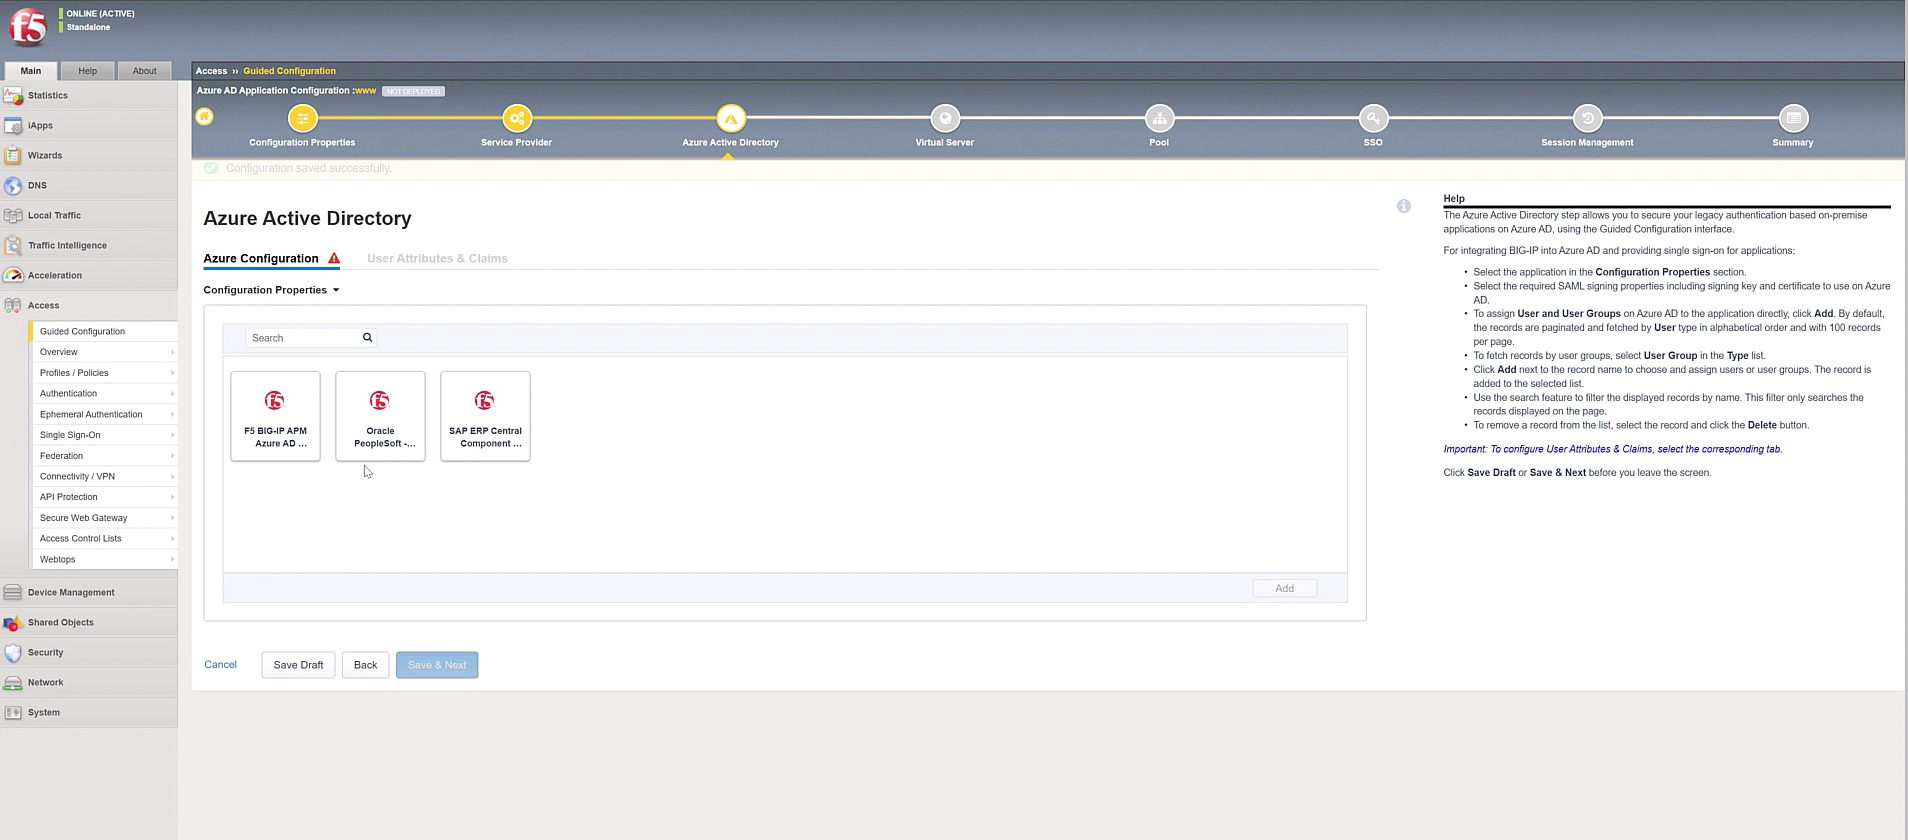
Diese Kombination aus BIG-IP APM und Azure AD ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über SSO) und erhöhte Anwendungssicherheit (über MFA) für geschäftskritische Anwendungen wie SAP ERP und Oracle PeopleSoft sowie für cloudbasierte und SaaS-Anwendungen. Die Unterstützung für SAP ERP und Oracle PeopleSoft ist jedoch erst der Anfang: F5 und Microsoft werden in zukünftigen Produktversionen weitere klassische Anwendungen von SAP, Oracle und anderen Anbietern unterstützen.
„In der heutigen Realität können Unternehmen nicht mehr selektiv entscheiden, auf welche Anwendungen remote zugegriffen werden kann. Um die Geschäftskontinuität zu gewährleisten, müssen Mitarbeitende von zu Hause aus auf geschäftskritische lokale Anwendungen zugreifen können. Microsoft und F5 setzen sich gemeinsam dafür ein, unsere gemeinsamen Kunden beim Erreichen ihrer Ziele zu unterstützen und ihnen einfache und sichere Benutzererlebnisse zu bieten. Deshalb gehen wir bei unserer vorintegrierten Lösung mit der Einführung der neuen, vereinfachten Benutzeroberfläche noch einen Schritt weiter. Mit dieser Version können unsere Kunden die Einbindung ihrer älteren lokalen Anwendungen in F5 BIG-IP APM und Azure AD beschleunigen.“
– Sue Bohn, Partner Director, Identity Division, Microsoft
Von der Integration zwischen BIG-IP APM und Azure Active Directory profitieren Ihre Benutzer, Administratoren und Organisationen. Durch den sicheren hybriden Zugriff reduzieren sich Ihr Verwaltungsaufwand und Ihre Kosten, die Benutzer- und Administratorerfahrung wird verbessert und klassische sowie benutzerdefinierte Anwendungen werden besser geschützt.
Klicken Sie hier für weitere Informationen zur Integration von F5 BIG-IP APM und Azure Active Directory.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...