Woran denken Sie, wenn ich von „App-Diensten“ oder, um die in der Netzwerktechnik gebräuchlichere Bezeichnung zu verwenden, von „L4-7-Diensten“ spreche?
Warten Sie, lassen Sie mich raten. Sie dachten an:
- Lastverteilung
- Caching
- WAN-Optimierung
Liege ich damit (zumindest größtenteils) richtig?
Das sind die drei „App-Dienste“, auf die heute in nahezu jedem Artikel über SDN, SDDC oder sonst irgendetwas mit „SD“ am häufigsten Bezug genommen wird.
Und doch vermitteln diese Dienste kaum einen Eindruck davon, wie umfangreich eine vollständige Liste wäre.
Als wir die erste State of Application Delivery-Umfrage zusammenstellten, um Trends und die weltweite Nutzung von Anwendungsdiensten zu untersuchen, fragten wir nach mehr als 20 verschiedenen Anwendungsdiensten. Genauer gesagt waren es 24, die ich Ihnen sicherlich irgendwann noch alle aufzählen werde. Ich halte es nicht für notwendig, dass Autoren, die sich mit Anwendungsdiensten befassen, alle 24 (oder mehr) Dienste als Beispiele dafür anführen, was mit „L4-7-Diensten“ gemeint ist. Allerdings halte ich die fortgesetzte Verwendung der zuvor genannten Liste häufig angeführter Anwendungsdienste für problematisch, da sie keinen Einblick in die Bandbreite und Vielfalt der Dienste bietet, die heute für Anwendungen im Netzwerk verfügbar sind.
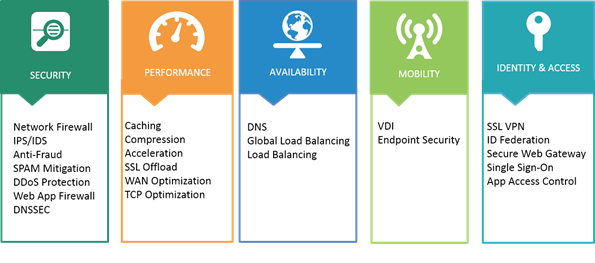
Wenn Sie den Bericht oder etwas über unsere Architekturvision Synthesis gelesen haben, wissen Sie, dass wir Anwendungsdienste im Allgemeinen in fünf verschiedene Kategorien einteilen: Verfügbarkeit, Sicherheit, Leistung, Identitäts- und Zugriffsmanagement sowie Mobilität. Jede dieser Kategorien umfasst eine unterschiedliche Anzahl von Diensten. Zur Verfügbarkeit gehören beispielsweise DNS, GSLB und LB (Lastausgleich). Die Mobilität umfasst (derzeit) nur zwei Dienste: VDI und Endpunktsicherheit. Leistung? Dazu gehören die häufig erwähnten Bereiche Caching und WAN-Optimierung, aber auch Komprimierung und TCP-Optimierungen (wie Multiplexing). Und Sicherheit … nun, Sicherheit ist mit sieben verschiedenen Diensten wahrscheinlich die größte Kategorie.
Insgesamt gibt es mindestens 24 verschiedene „App-Dienste“, die im Netzwerk zwischen dem Client und seinem endgültigen Ziel, der App, bereitgestellt werden können (und häufig auch werden).
Und wenn man die Befragten nach ihrer Nutzung dieser Dienste fragt (was wir getan haben, denn genau darum ging es in unserer Umfrage), stellt man fest, dass diese Dienste ziemlich weitverbreitet sind. Tatsächlich haben 30 % der Befragten alle 24 dieser Dienste bereitgestellt – und zwar heute, genau jetzt. Das bedeutet allerdings nicht, dass jede App jeden einzelnen dieser zwei Dutzend Dienste durchläuft. Es bedeutet vielmehr, dass all diese Dienste bereitgestellt wurden und genutzt werden: Einige Apps verwenden also bestimmte Dienste, während andere Apps wiederum andere nutzen. Man könnte sagen, dass fast alle DNS und Netzwerk-Firewalls nutzen und die meisten wahrscheinlich auch Load Balancing einsetzen. Darüber hinaus lässt sich jedoch nur schwer eindeutig feststellen, welche Apps welche Dienste nutzen. Aber irgendeine App, irgendwo, nutzt den jeweiligen Dienst. Heute. Genau jetzt.
Das ist für IT-Führungskräfte und IT-Fachleute wichtig, da sie häufig mit der Lösung von Problemen oder der Bewältigung von Herausforderungen betraut sind und ihnen möglicherweise nicht bewusst ist, dass das Unternehmen bereits über einen Dienst verfügt, der ihre Anforderungen erfüllen kann, weil er für andere, in der Vergangenheit bereitgestellte Anwendungen weder genutzt noch benötigt wurde. Besonders wichtig ist dies für die Verantwortlichen einzelner Silos: Dieses Wissen könnte dazu führen, dass die Anwendungsentwicklung das Rad nicht neu erfinden muss (was Zeit spart) und der IT-Betrieb nicht eine Vielzahl nicht unterstützter Plattformen beschaffen, bereitstellen und warten muss (was die Betriebskosten senkt und Ausfallzeiten reduziert), um einen bereits vorhandenen Dienst bereitzustellen.
Sie müssen nur erst einmal wissen, dass es sie überhaupt gibt.
Wie uns die Zeichentrickserien am Samstagmorgen (und eine Million Memes im Internet) gelehrt haben, ist Wissen die halbe Miete*.
Hier erweist sich die Katalogisierung als hilfreich. Ein Verzeichnis der bereits im Rechenzentrum vorhandenen Dienste, mit denen Sie Erfahrung haben, ist von unschätzbarem Wert. Denn bei einem bestehenden Dienst verfügen Sie wahrscheinlich bereits über die nötigen Kenntnisse, um ihn bereitzustellen und zu verwalten. Dadurch verkürzt sich die Zeit für die Bereitstellung und Konfiguration dieser Dienste für die Anwendungen, die sie benötigen, erheblich.
Denken Sie also daran: Es gibt (sehr viel) mehr als nur drei Anwendungsdienste, und den Zahlen zufolge sind es wahrscheinlich sogar noch mehr (tatsächlich setzt ein durchschnittliches Unternehmen 11 Anwendungsdienste ein), die derzeit in Ihrem eigenen Rechenzentrum aktiv Anwendungen bereitstellen und absichern. Machen Sie sich mit ihnen vertraut, katalogisieren Sie sie und nutzen Sie sie.
Sie sind die Software, die die Software bereitstellt auf der die Unternehmen von heute basieren.
*Die andere Hälfte besteht aus roten und blauen Lasern – dabei bist du allerdings auf dich allein gestellt.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...