1997 improvisierten die meisten Betreiber von Webinfrastrukturen ihre Lösungen im laufenden Betrieb. Lastspitzen legten Websites lahm. Wenn die Kapazität erschöpft war, wurden Server manuell hinzugefügt – meist zu spät. Die Frage war nie, ob das Web wachsen würde, sondern ob die zugrunde liegende Infrastruktur Schritt halten konnte.
“Dreißig Jahre sind in der Technologie eine lange Zeit … Für F5 ist die Herausforderung immer dieselbe geblieben: dafür zu sorgen, dass Anwendungen schnell, verfügbar und sicher bleiben, während sich die Welt um sie herum verändert.”
F5 begann mit einer einfachen Überzeugung: Die Antwort lag nicht in mehr Servern, sondern in einer intelligenteren Steuerung des Datenverkehrs. F5 BIG-IP brachte anwendungsbezogene Intelligenz direkt in den Datenpfad und traf Entscheidungen auf Basis aktueller Bedingungen statt starrer Regeln. Die Entscheidung, die Anwendungsbereitstellung als Aufgabe für ein intelligentes System und nicht als Frage der Hardwareskalierung zu betrachten, zog sich wie ein roter Faden durch alles, was folgte.
Dreißig Jahre sind in der Technologie eine lange Zeit. Die meisten Unternehmen, die 1996 relevant waren, sind es heute nicht mehr. Diejenigen, die sich behauptet haben, waren nicht nur gut in der Umsetzung. Sie haben auch die entscheidende Herausforderung nie aus den Augen verloren.
Für F5 ging es dabei schon immer um dieselbe Herausforderung: dafür zu sorgen, dass Anwendungen schnell, verfügbar und sicher bleiben, während sich die Welt um sie herum verändert. Und die Welt hat sich seitdem mehrfach grundlegend gewandelt.
1996 bis 2005: Als das Internet über seine eigene Infrastruktur hinauswuchs
Das frühe Web war für Neugier gedacht, nicht für den Handel. Als es beidem diente, zeigten sich schnell die ersten Schwachstellen. Verfügbarkeit war nun entscheidend. Leistungsprobleme wurden zu geschäftlichen Problemen. Die Produktkategorie der Application Delivery Controller, die F5 mitgeprägt hat, entstand aus einer einfachen Erkenntnis: Die Netzwerkschicht verstand Anwendungen nicht – und dieser blinde Fleck kam die Nutzer teuer zu stehen.
BIG-IP brachte Intelligenz direkt in den Datenfluss von Anwendungen. Dabei ging es nicht nur darum, Pakete weiterzuleiten, sondern auch ihren Zweck zu verstehen und entsprechende Entscheidungen zu treffen. Mit der zunehmenden Vernetzung von Anwendungen begannen Anwendungsbereitstellung und Sicherheit zusammenzuwachsen. Identitätsbasierter Zugriff, Anwendungssicherheit und Full-Proxy-Architekturen folgten. Damit war der Grundstein für ein Modell gelegt, das Leistung, Zuverlässigkeit und Schutz als Bestandteile desselben Systems betrachtete – statt als separate, nebeneinander betriebene Produkte.
2006 bis 2015: Als die Virtualisierung die Spielregeln veränderte
Cloud und mobiler Zugriff veränderten die Art und Weise, wie Anwendungen entwickelt und genutzt wurden. Die Infrastruktur wurde dynamisch. Traditionelle Netzwerkgrenzen begannen zu verschwimmen. Damit veränderte sich auch die Angriffsfläche.
F5 entwickelte in dieser Zeit Hardware und Software gemeinsam weiter. VIPRION nahm die Elastizität und Skalierbarkeit der Cloud im Rechenzentrum vorweg. BIG-IP Virtual Edition erweiterte die Anwendungsbereitstellung und -sicherheit auf virtualisierte Umgebungen und die Cloud. Anwendungen konnten verlagert werden, ohne dass Konsistenz oder Kontrolle verloren gingen.
Die deutlichere Erkenntnis aus dieser Zeit betraf die Sicherheit. Anwendungen, nicht Netzwerke, waren zur primären Angriffsfläche geworden. Der Schutz des Netzwerkperimeters allein reichte nicht mehr aus. F5 richtete seinen Fokus noch stärker auf anwendungszentrierte Sicherheit und integrierte Schutzmechanismen direkt in den Datenverkehrspfad. Die beiden Disziplinen Performance und Sicherheit mussten gemeinsam konzipiert und entwickelt werden. Dieser Gedanke prägt die Plattform, die F5 heute betreibt.
2016 bis 2022: Der schwierigste Wandel
Dies war die Phase, die die größten Veränderungen erforderte, und das sollte man offen und ehrlich ansprechen.
Die Nutzung von Cloud- und Multicloud-Umgebungen nahm rasant zu. Die Flexibilität stieg – ebenso wie die Fragmentierung. Teams setzten immer mehr Tools, Plattformen und Richtlinien ein, oft ohne eine einheitliche Möglichkeit, diese zu verwalten. Auch F5 stand intern vor einer ähnlichen Herausforderung: Wie bedient man eine Welt, die sich hin zu einer von Entwicklern geprägten, softwaredefinierten Infrastruktur bewegt, wenn das eigene Kerngeschäft auf Appliances und Netzwerkbetriebsteams ausgerichtet war?
Die Antwort bestand aus zwei Schritten.
Die Übernahme von NGINX erweiterte das Portfolio um einen modernen Ansatz für die Anwendungsbereitstellung, der Entwickler in den Mittelpunkt stellt. NGINX war bereits in mehr Unternehmen im Einsatz, als den meisten bewusst war – in Kubernetes-Clustern und CI/CD-Pipelines, verwaltet von denjenigen, die den Code schrieben, statt von denjenigen, die das Netzwerk betrieben. Durch die Integration von NGINX konnte F5 Entwickler direkt in ihren Arbeitsumgebungen erreichen und war nicht mehr nur dort präsent, wo das Netzwerkteam arbeitete.
F5 Distributed Cloud Services führte Netzwerk- und Sicherheitsdienste für stark verteilte Umgebungen ein, die als SaaS bereitgestellt werden. Dahinter stand die Überzeugung, dass die Zukunft des Infrastrukturmanagements eher von Software als von Hardware geprägt sein würde und dass Kunden eine Möglichkeit benötigen würden, einheitliche Richtlinien über Clouds, Rechenzentren und Edge-Umgebungen hinweg durchzusetzen, ohne für jede Umgebung ein eigenes Betriebsmodell aufbauen zu müssen.
Keine der beiden Übernahmen ließ sich einfach integrieren. Keine fügte sich nahtlos in die bestehenden Abläufe ein. Genau deshalb waren sie so wichtig. Die Unternehmen, die in dieser Zeit relevant blieben, waren diejenigen, die bereit waren, solche Reibungsverluste in Kauf zu nehmen.
Die Erkenntnis aus dieser Zeit bestätigte sich immer wieder: Komplexität, die nicht aktiv gesteuert wird, wird zum Risiko. Nicht nur zu einem operativen Risiko. Sondern auch zu einem strategischen. Kunden mussten ihre Systeme vereinfachen, ohne Abstriche bei Leistung, Transparenz oder Kontrolle zu machen. F5 musste einen Weg finden, ihnen genau das zu ermöglichen.
2023 bis 2026: Die F5 Application Delivery and Security Platform
Anfang der 2020er-Jahre hatte sich die Angriffsfläche grundlegend verändert. APIs waren zahlreicher als herkömmliche Anwendungsschnittstellen. KI-Workloads erforderten sowohl einen extrem hohen Durchsatz als auch neue Schutzmaßnahmen – auch gegen Risiken, für die es noch keine etablierten Bezeichnungen gab. Software-Lieferketten wurden zu Angriffsvektoren. Bedrohungen entwickelten sich schneller, als Teams sie manuell nachverfolgen konnten.
Die von F5 entwickelte Antwort setzte auf eine neue Architektur statt auf zusätzliche Einzellösungen. Anstatt das Portfolio weiter auszubauen, konsolidierte F5 es. Im Jahr 2025 stellte F5 die F5 Application Delivery and Security Platform (ADSP) vor, die leistungsstarkes Traffic-Management und umfassende Anwendungs- und API-Sicherheit in einem einheitlichen Betriebsmodell vereint.
F5 ADSP basiert auf der Prämisse, dass sich die Bereitstellung und die Sicherheit von Anwendungen nicht unabhängig voneinander optimieren lassen, wenn sie denselben Datenverkehrspfad nutzen. Die Intelligenz, die die Leistung optimiert, sollte auch den Schutz gewährleisten. Eine einheitliche Plattform bedeutet eine zentrale, verlässliche Informationsquelle für Richtlinien, Transparenz und Kontrolle in hybriden Multicloud-Umgebungen. Sie verringert die betriebliche Angriffsfläche, die durch Komplexität andernfalls entstehen würde.
Dreißig Jahre Erfahrung damit, wo Anwendungsinfrastrukturen an ihre Grenzen stoßen – gebündelt in einer Plattform, die für die Zukunft entwickelt wurde.
Was 30 Jahre wirklich bedeuten
Auch nach drei Jahrzehnten bestätigt sich dieses Muster.
Jedes Mal, wenn sich die Architektur des Internets verändert, entstehen neue Fehlerquellen. Skalierung bringt Systeme an ihre Grenzen. Perimeter lösen sich auf. Komplexität bündelt Risiken. F5 hat jeden dieser Umbrüche gemeistert, indem es konsequent auf die Anwendungsschicht gesetzt hat – dort, wo Datenverkehr, Sicherheit und Performance zusammenkommen.
Unser Dank ist aufrichtig: Er gilt den Kunden, die uns immer wieder vor größere Herausforderungen gestellt haben, den Partnern, die dazu beigetragen haben, die Reichweite dieser Lösungen zu vergrößern, und den Mitarbeitenden bei F5, die in jeder dieser Phasen die eigentliche Arbeit geleistet haben.
Was vor uns liegt, wird nicht einfacher. KI verändert sowohl die Aufgaben von Anwendungen als auch die Art, wie sie angegriffen werden. Diesen Wandel werden diejenigen Unternehmen erfolgreich meistern, deren Infrastruktur intelligent genug ist, um Schritt zu halten.
Das ist nach wie vor unsere Aufgabe. Und das schon seit 1996.
Weitere Einblicke bietet unser aktueller Blogbeitrag „30 Jahre F5 aus Sicht der F5-Mitarbeitenden.“
Über den Autor
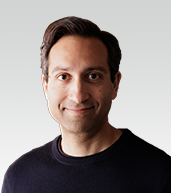
Kunal Anand leitet als Chief Product Officer die Produktorganisation von F5. Er ist für Produktvision, Strategie und Umsetzung verantwortlich und stellt die Entwicklung wegweisender Lösungen sicher, die kritische Herausforderungen bewältigen und außergewöhnliche Kundenerlebnisse schaffen. In seiner vorherigen Funktion als Chief Technology and AI Officer bestimmte Kunal die Technologie- und KI-Strategie sowie die entsprechende Vision des Unternehmens. Vor seiner Zeit bei F5 hatte Kunal bei Imperva die Doppelfunktion des Chief Technology Officer und Chief Information Security Officer inne. Sein Weg zu Imperva begann 2018 mit der Übernahme von Prevoty, einem 2013 von ihm mitgegründeten Start-up für Anwendungssicherheit. Vor seinem Wechsel zu Prevoty war er Director of Technology bei BBC Worldwide. Kunal verfügt über langjährige Innovations- und umfassende technische Erfahrung und leitete bei Gravity, MySpace und dem NASA Jet Propulsion Lab Teams in den Bereichen Sicherheit, Daten, Technologie und Engineering. Kunal verfügt über mehr als 15 Jahre Erfahrung in den Bereichen KI und maschinelles Lernen – von Modelltraining und dem Einsatz KI-gestützter Algorithmen zur Produktoptimierung bis hin zur Konzeption und Implementierung von KI-Architekturen. Kunal hat einen Bachelor-of-Science-Abschluss in Informatik vom Babson College.
Weitere Blogbeiträge von Kunal AnandÄhnliche Blogbeiträge

F5 spendete 250.000 US-Dollar für den Wiederaufbau nach den Waldbränden in Spokane – auf Initiative lokaler Mitarbeitender
Erfahren Sie, wie F5 nach den verheerenden Bränden Fördermittel an gemeinnützige Organisationen vor Ort vergibt.
15 Jahre, eine Erkenntnis: Wachstum entsteht, wenn man sich neu erfindet
Anlässlich des 30-jährigen Bestehens von F5 blickt F5er Jack Wang auf 15 Jahre voller Wachstum, Mentoring und Innovation zurück – und auf die Unternehmenskultur, die ihn zum Bleiben bewegt hat.
30 Jahre Vertrauen: Danke, Al Higginson
Vom Angel-Investor zum langjährigen Vorstandsvorsitzenden – eine Würdigung des Mannes, der F5 möglich gemacht und uns gelehrt hat, dass es vor allem auf die Menschen ankommt.
30 Jahre F5 aus der Sicht der F5-Mitarbeitenden
Anlässlich des 30-jährigen Jubiläums von F5 haben wir Mitarbeitende – darunter einige, die bereits seit Jahrzehnten im Unternehmen sind – gefragt, was es für sie bedeutet, bei F5 erfolgreich zu sein. Lesen Sie weiter und erfahren Sie, was sie geantwortet haben.
Giving Tuesday: Wie die Großzügigkeit Einzelner weltweit Wirkung entfaltet
Der Giving Tuesday ist mehr als nur eine Kampagne – er würdigt das, was F5 so besonders macht. Alle Mitarbeitenden erhielten ein Spendenguthaben von 50 US-Dollar, das sie einer gemeinnützigen Organisation ihrer Wahl zukommen lassen konnten. Viele spendeten darüber hinaus, und F5 verdoppelte diese zusätzlichen Beiträge.

Jetzt feiern wir: die F5 North America Partner Awards 2021
F5 würdigt herausragende Partner, die außergewöhnliche Fachkompetenz, großes Engagement und eine besondere Wirkung bewiesen haben.