Im vergangenen Jahr haben Chief Information Security Officers (CISOs) den Aufstieg des agentenbasierten Browsings gleichermaßen neugierig und besorgt verfolgt. Im Gegensatz zu herkömmlichen Browsern laden agentenbasierte Browser eine Webseite nicht nur, sondern agieren auf ihr. Sie lesen Inhalte, klicken auf Links, fassen Dokumente zusammen, extrahieren Daten, füllen Formulare aus und tätigen sogar Einkäufe im Namen der Nutzer. Im Grunde „surfen diese Browser für Sie im Internet“ und erledigen selbstständig Aufgaben wie das Versenden von E-Mails, das Erstellen von Kalendereinträgen oder sogar das Einkaufen.
“Agentische Browser verbinden Wahrnehmung (Lesen und Verstehen) mit Ausführung (Durchführen von Aktionen): Was für einen Menschen wie passiver Inhalt aussieht, kann für einen KI-Agenten zu einer ausführbaren Anweisung werden.”
Während F5 Distributed Cloud Bot Defense Datenverkehrsmuster in realen Anwendungen klassifiziert, stellen Sicherheitsverantwortliche immer wieder eine Frage: Worin unterscheidet sich agentenbasiertes Browsing vom herkömmlichen Browsing – und birgt es ein höheres Missbrauchsrisiko und mehr Gefahren?
Unabhängige, öffentlich dokumentierte Untersuchungen zu agentenbasierten Browsern legen nahe, dass die Antwort „Ja“ lautet: Agentenbasiertes Browsen eröffnet neue Missbrauchsmöglichkeiten und birgt größere Risiken, da diese Tools Inhalte von Erst- und Drittanbietern als konkrete Anweisungen interpretieren. Dadurch können sie gekapert werden, um mit den vorhandenen Anmeldedaten eines Benutzers böswillige Aktionen auszuführen.
Wie agentenbasiertes Browsing das Bedrohungsmodell verändert
Herkömmliche Browser stellen Inhalte dar und überlassen es Menschen, über weitere Aktionen zu entscheiden. Agentische Browser hingegen verbinden konzeptionsbedingt Wahrnehmung (Lesen und Verstehen) mit Ausführung (Durchführen von Aktionen). Diese Kombination verschiebt die Vertrauensgrenze: Was für einen Menschen wie passiver Inhalt aussieht, kann für einen KI-Agenten zu einer ausführbaren Anweisung werden. Forschende haben gezeigt, dass Angreifer Anweisungen in URLs, HTML, Kommentaren und sogar Screenshots verbergen können. Wenn ein Agent diese erfasst, können die Anweisungen innerhalb authentifizierter Sitzungen ausgeführt werden.
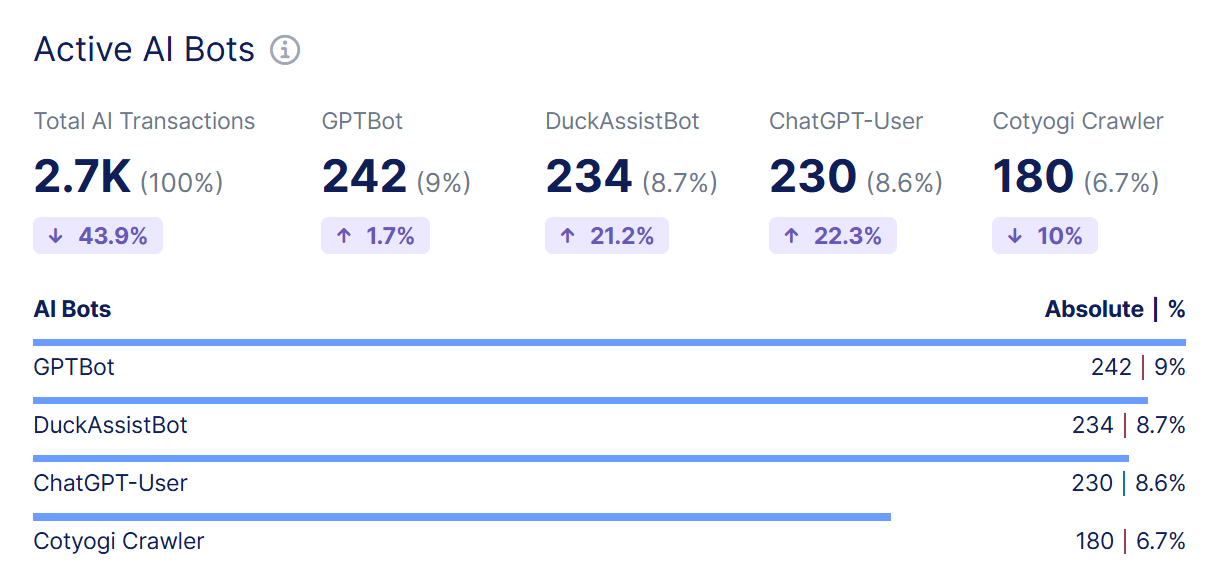
Genau deshalb ist es wichtig, agentenbasierten Datenverkehr von menschlichem Datenverkehr zu unterscheiden. Agentenbasierte Sitzungen weisen häufig nicht-menschliche Muster auf (maschinenschnelle Verarbeitung, autonome Formularinteraktionen, nichtlineare Navigation), sodass Bot-Abwehrsysteme sie erkennen und anders behandeln können – eine unverzichtbare Kontrollmaßnahme, während das Ökosystem widerstandsfähiger wird.
Beispiele für Angriffe auf agentisches Verhalten
Im Folgenden werden einige der Sicherheits- und Datenschutzrisiken aufgeführt, die durch agentenbasierte Browser entstehen.
CometJacking ist eine Prompt-Injection-Methode, bei der eine schädliche URL einen hilfreichen Browser-Assistenten unbemerkt in einen Datendieb verwandelt, indem eine einzige URL als Anweisung zur Datenexfiltration dient. Der Link enthält versteckte Befehle, die den Agenten anweisen, Daten (wie E-Mails und Kalendereinträge) zu sammeln, sie zu verschleiern (etwa durch Base64-Codierung) und an einen vom Angreifer kontrollierten Endpunkt zu übertragen. Ein Diebstahl von Zugangsdaten ist nicht erforderlich, da der Agent bereits über legitimen Zugriff verfügt.
In Webseiten eingebettete versteckte Anweisungen stellen ein weiteres Sicherheitsrisiko dar. Wenn Nutzer einen Browser auffordern, „diese Webseite zusammenzufassen“, kann der Browser Inhalte an sein LLM senden, ohne nicht vertrauenswürdige Seiteninhalte – die eingebettete Anweisungen enthalten können – zuverlässig von Nutzerbefehlen zu unterscheiden. Dadurch können indirekte Prompt-Injections über unsichtbaren oder versteckten Text auf E-Mail-Adressen und Einmalpasswörter zugreifen und unbefugte Aktionen über mehrere Tabs hinweg ausführen.
Steganografische Screenshot-Angriffe entstehen, wenn die optische Zeichenerkennung (OCR) eines Browsers in Screenshots verborgenen, maschinenlesbaren Text erfasst, der für Menschen unsichtbar ist. Nach der Extraktion mittels OCR werden diese „Geisteranweisungen“ als Befehle interpretiert. Dadurch werden herkömmliche Schutzmechanismen des Browsers (wie die Same-Origin-Policy) umgangen und unbefugter Zugriff sowie Datendiebstahl ermöglicht. Eine Website, die Bilder von Drittanbietern einbindet, könnte aktiv angegriffen werden, ohne dass sich die bereitgestellten Inhalte wahrnehmbar verändern.
Diese Beispiele für Angriffe auf agentisches Verhalten weisen auf systemische – nicht isolierte – Probleme hin, die strukturell im agentischen Browsing verankert sind: Die Kombination von Inhalts- und Befehlskanälen begünstigt Prompt-Injection und die Übernahme von Anweisungen, sofern keine strikten Grenzen bestehen. Viele KI-native Browser sind nach wie vor nicht ausreichend praxiserprobt, und diese Schwachstelle könnte sich auf jede integrierte Anwendung oder jeden Konnektor ausweiten.
Die wichtigste Erkenntnis? Beim herkömmlichen Browsen werden Inhalte nicht als Befehle behandelt; beim agentenbasierten Browsen hingegen schon. Aktuelle Forschungsergebnisse deuten darauf hin, dass Angreifer diesen Unterschied ausnutzen können.
Bewährte Verfahren zur Minderung der Risiken agentenbasierten Browsings
Angesichts der nachgewiesenen Angriffe auf agentenbasierte Browser und der Wahrscheinlichkeit, dass ähnliche Risiken auch bei anderen agentenbasierten Tools bestehen, sollten CISOs explizite Richtlinien und einen Kontrollrahmen für agentenbasiertes Browsen einführen.
- Zugriffs- und Richtlinienkontrollen einführen. Dazu gehört, agentenbasierte Browser einzuschränken oder nur unter bestimmten Bedingungen zuzulassen. Führen Sie unbedingt explizite Positiv- und Negativlisten für KI-gesteuerte Browser auf Edge-Ebene, in Web Application Firewalls (WAFs) und auf Anwendungsebene ein. Stufen Sie agentenbasierte Clients aufgrund ihrer autonomen Aktionen und der Verarbeitung von Anweisungen als risikoreicher ein. Verlangen Sie außerdem eine zusätzliche Authentifizierung für sensible Vorgänge. Fordern Sie bei Datenexporten, Änderungen an Profilen oder Anmeldedaten, Zahlungsvorgängen und administrativen Aktionen eine MFA beziehungsweise erneute Autorisierung an, um den Schaden zu begrenzen, falls ein Agent während einer authentifizierten Sitzung gekapert wird.
- Erkennen und überwachen. Nutzen Sie Distributed Cloud Bot Defense, um agentenbasierten Datenverkehr zu erkennen und zu klassifizieren, indem Sie anhand von Verhaltens- und signalbasierten Indikatoren zwischen menschlichen und agentenbasierten Sitzungen unterscheiden. Wenden Sie adaptive Richtlinien auf agentenbasierte Sitzungen an. Setzen Sie außerdem eine kontinuierliche Überwachung auf Verhaltensanomalien ein, um Abläufe zu erkennen, die für Menschen zu schnell oder zu gleichförmig sind. Kombinieren Sie dies mit einer Risikobewertung, um Verifizierungsmaßnahmen auszulösen oder temporäre Sitzungen einzuschränken.
- Härten Sie die Anwendungsebene ab. Validieren Sie unbedingt alle zustandsändernden Anfragen und erzwingen Sie serverseitige Prüfungen (verlassen Sie sich niemals ausschließlich auf clientseitige Signale). Dadurch sinkt die Erfolgsquote von Angriffen mit versteckten Anweisungen, die Agenten zu schädlichen Aktionen verleiten. Begrenzen Sie die Anfragerate für sensible Endpunkte, um Authentifizierungsversuche, Finanztransaktionen sowie Export-/Download-Endpunkte zu drosseln und automatisierten Missbrauch mit Maschinengeschwindigkeit einzudämmen.
- Minimieren Sie die Offenlegung sensibler Daten pro Ansicht. Gestalten Sie Seiten so, dass Agenten nicht mit einer einzigen Anfrage große Mengen sensibler Daten auslesen können. Erfassen Sie außerdem alle KI-Tools und agentenbasierten Browser und pflegen Sie eine Endpunkt-/Anwendungsübersicht, aus der hervorgeht, welche KI-Tools installiert sind und auf welche Systeme sie zugreifen können. Betrachten Sie dies als Teil Ihres Angriffsflächenmanagements.
- Setzen Sie Red-Team-Taktiken gegen agentenbasierte Bedrohungen ein. Ergänzen Sie Ihr offensives Sicherheitsprogramm um Testfälle für indirekte Prompt-Injection, steganografische Payloads, schädliche URL-Parameter und die tabübergreifende Datenextraktion. So lassen sich Kontrolllücken aufdecken, die speziell beim agentenbasierten Browsing auftreten. Nutzen Sie F5 AI Red Team zur Identifizierung von Angriffsflächen und zum Einsatz von Agenten, die gezielt Schwachstellen in KI-Modellen und -Anwendungen angreifen.
Agentisches Browsing erfordert eine neue Sicherheitsstrategie
Da agentenbasiertes Browsen charakteristische Muster erzeugt, etwa nicht-menschliche Zeitabläufe, autonome Navigation und wiederholte Zusammenfassungs- oder Extraktionsschleifen, kann Distributed Cloud Bot Defense diese Sitzungen erkennen und je nach Risiko angemessen darauf reagieren – durch verstärkte Authentifizierung, Ratenbegrenzung, Funktionseinschränkungen oder vollständige Blockierung. Diese Transparenz ist von entscheidender Bedeutung, während sich das Agenten-Ökosystem weiterentwickelt und Browseranbieter die Isolierung von Inhalten besser verstehen.
Die genannten Exploits gegen agentenbasierte Browser, darunter manipulierte URLs, versteckte Anweisungen auf Webseiten und steganografische Prompts in Screenshots, zeigen, dass agentenbasiertes Browsen Risiken mit sich bringt, für die herkömmliche Websicherheitslösungen nicht ausgelegt sind. In agentenbasierten Modellen können scheinbar harmlose Inhalte zu ausführbaren Anweisungen werden, und eine authentifizierte Sitzung kann einen KI-Agenten in eine ernst zu nehmende Insiderbedrohung verwandeln.
Bis agentenbasierte Browser eine strikte Trennung zwischen Inhalten und Befehlen gewährleisten, sollten CISOs diese Clients standardmäßig als hochriskant einstufen, klare Richtlinien durchsetzen und auf den fortschrittlichen Bot-Schutz von F5 setzen, um agentenbasierten Datenverkehr zu erkennen und zu kontrollieren. In dieser neuen Ära sind sowohl Transparenz als auch die konsequente Durchsetzung von Richtlinien unerlässlich.
Bewerten Sie noch heute Ihre Gefährdung – vereinbaren Sie eine Überprüfung Ihrer Risiken durch KI-Agenten mit unserem Sicherheitsteam.
Über die Autoren
Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]