Mit der Einstellung von Ingress NGINX setzen immer mehr Unternehmen aufgrund der flexiblen Datenverkehrssteuerung auf die Kubernetes Gateway API. Dadurch wird das Gateway schnell zu einem der lohnendsten Ziele für Cyberkriminelle in der Umgebung. Das ist nicht überraschend, denn es bildet das Eingangstor zu allen dahinterliegenden Diensten. Darüber hinaus wird auch das Routing dynamischer und verteilter. Dadurch wird der Schutz der gesamten Umgebung zwar deutlich wichtiger, zugleich aber auch zunehmend komplexer – insbesondere mit herkömmlicher Web-Application-Firewall-Technologie (WAF), die sich weniger flexibel bereitstellen und betreiben lässt.
Plattform- und Sicherheitsteams benötigen eine Möglichkeit, WAF-Schutzmaßnahmen konsistent über Dienste, Cluster und Umgebungen hinweg anzuwenden, ohne auf Einzellösungen und manuelle Aktualisierungen angewiesen zu sein. Diese Herausforderung begegnet uns branchenübergreifend nur allzu häufig. Deshalb investieren wir weiterhin in umfassende Verbesserungen, mit denen wir unsere branchenführende WAF-Technologie für die neuesten Kubernetes-nativen Umgebungen bereitstellen.
Unsere Lösung F5 WAF for NGINX lässt sich jetzt nicht nur mit F5 NGINX Gateway Fabric, sondern auch mit F5 NGINX Ingress Controller integrieren. Dadurch lässt sich die Sicherheit sowohl für Gateway-API-Implementierungen als auch für lokale Ingress-Controller-Anforderungen verwalten und bereitstellen.
Sicherheit, die zur Arbeitsweise von Kubernetes-Teams passt
In der Zeit nach Claude Mythos verkürzt KI die Zeitspanne zwischen der Entdeckung und der Ausnutzung von Schwachstellen auf null. Da Aktualisierungszyklen immer kürzer werden, ist eine einfache Handhabung für jede praktikable Sicherheitslösung unerlässlich.
Aus diesem Grund haben wir F5 WAF for NGINX Gateway Fabric Kubernetes-nativ konzipiert, einschließlich der Richtlinienorchestrierung, die im täglichen WAF-Betrieb häufig zu den anspruchsvollsten Aufgaben gehört.
Unabhängig davon, ob Teams NGINX Gateway Fabric oder NGINX Ingress Controller verwenden, profitieren sie von demselben absichtsgesteuerten, automatisierten Sicherheitsansatz, auf den sie auch in ihrer übrigen Plattform setzen. Anstatt Sicherheitsrichtlinien „irgendwo anders“ zu verwalten, können sie diese direkt in die Cluster-Workflows integrieren und einheitlicher betreiben.
Dies ist von entscheidender Bedeutung, da sich durch die Bereitstellung von WAF-Schutzmechanismen auf Enterprise-Niveau am Gateway gängige Angriffe – etwa Injection, Cross-Site-Scripting, API-Missbrauch und bösartige Bots – in großem Umfang blockieren lassen, noch bevor sie die Anwendungs-Workloads erreichen. Ohne diesen Schutz kann ein einzelner offengelegter Endpunkt schnell zu einem Risiko für den gesamten Cluster werden.
Mit dieser Lösung erfolgt die Richtlinienorchestrierung Kubernetes-nativ. Gängige Workflows wie die Aktualisierung von Richtlinien und Sicherheitssignaturen können über Kubernetes-Manifeste verwaltet werden.
Um den Betrieb weiter zu vereinfachen, haben wir die Lösung GitOps-kompatibel gestaltet. Dadurch können Benutzer Sicherheitsrichtlinien direkt aus externen Git-Repositorys referenzieren und sie im Rahmen ihrer bestehenden Automatisierungspipelines verwalten. Außerdem haben wir eine Funktion zur Erkennung neuerer Signaturpakete eingeführt, sodass Pipelines und automatisierte Workflows automatisch ausgelöst werden können, sobald Updates verfügbar sind. Für stark abgeschottete Umgebungen unterstützt die Lösung zudem vollständig isolierte Bereitstellungen ohne Netzwerkverbindung – beispielsweise indem Richtlinien ausschließlich aus lokalen Git-Repositorys und Signaturpakete ausschließlich aus lokalen Artefakt-Repositorys referenziert werden.
Was das für alle im Team bedeutet
Für Platform Ops steht damit eine zentrale Steuerungsebene für Datenverkehr und Sicherheit zur Verfügung. Der Betrieb von WAF-Richtlinien folgt demselben Kubernetes-nativen Modell wie die Gateway-Konfiguration. Dadurch wird die Anzahl der benötigten Tools reduziert und eine konsistente Verwaltung über mehrere Cluster hinweg erleichtert. Teams können Richtlinien für gemeinsam genutzte Gateways und Multi-Cluster-Plattformen standardisieren und replizieren, ohne für jedes Team neue Prozesse entwickeln zu müssen (z. B. kompatibel mit Migrationspfaden zur Gateway API und mit OpenShift).
Für SecOps können Sicherheitsrichtlinien jetzt dort implementiert werden, wo das Gefährdungspotenzial am höchsten ist – am Gateway. So werden Anwendungen und APIs einheitlich geschützt. Dies bietet mehrere wesentliche Vorteile, darunter:
- Schnellere Reaktion auf neu auftretende Bedrohungen: Automatische Signatur-Updates tragen dazu bei, die Lücke zwischen neuen Angriffstechniken und implementierten Schutzmaßnahmen zu schließen.
- Skalierbare, richtlinienbasierte Kontrollen: Verwalten Sie WAF-Richtlinien als strukturierte Artefakte (JSON/YAML), um Überprüfungen, Validierungen und wiederholbare Bereitstellungen zu unterstützen.
- Bessere Absicherung moderner APIs: Hilft dabei, gängige Risiken für APIs (Injection-Angriffe, Missbrauch, Bots) zu minimieren, ohne darauf angewiesen zu sein, dass jedes Serviceteam die Schutzmaßnahmen fehlerfrei implementiert.
Im Hinblick auf DevOps können sie WAF-Richtlinien als deklarative Artefakte behandeln. Dadurch lassen sich diese Richtlinien über GitOps-/CI-ähnliche Pipelines bereitstellen und dienstübergreifend wiederverwenden. Letztlich reduziert dies Reibungsverluste zwischen allen Teams erheblich, erleichtert die Einführung der Gateway API und gewährleistet zugleich einheitliche Sicherheitskontrollen über verschiedene Umgebungen und Bereitstellungsmodelle hinweg.
Standardisierte, automatisierte und orchestrierte Sicherheit für jeden Kubernetes-Zugangspunkt
Diese Lösung innerhalb von F5 WAF for NGINX ermöglicht die Verwaltung, Validierung und Änderung von F5-WAF-Richtlinien in Kubernetes-Umgebungen mithilfe von Formaten, die sich gut für moderne Pipelines eignen, darunter JSON und YAML (neben gebündelten Formaten). Für Teams, die Sicherheitskontrollen standardisieren möchten, ist das ein bedeutender Fortschritt.
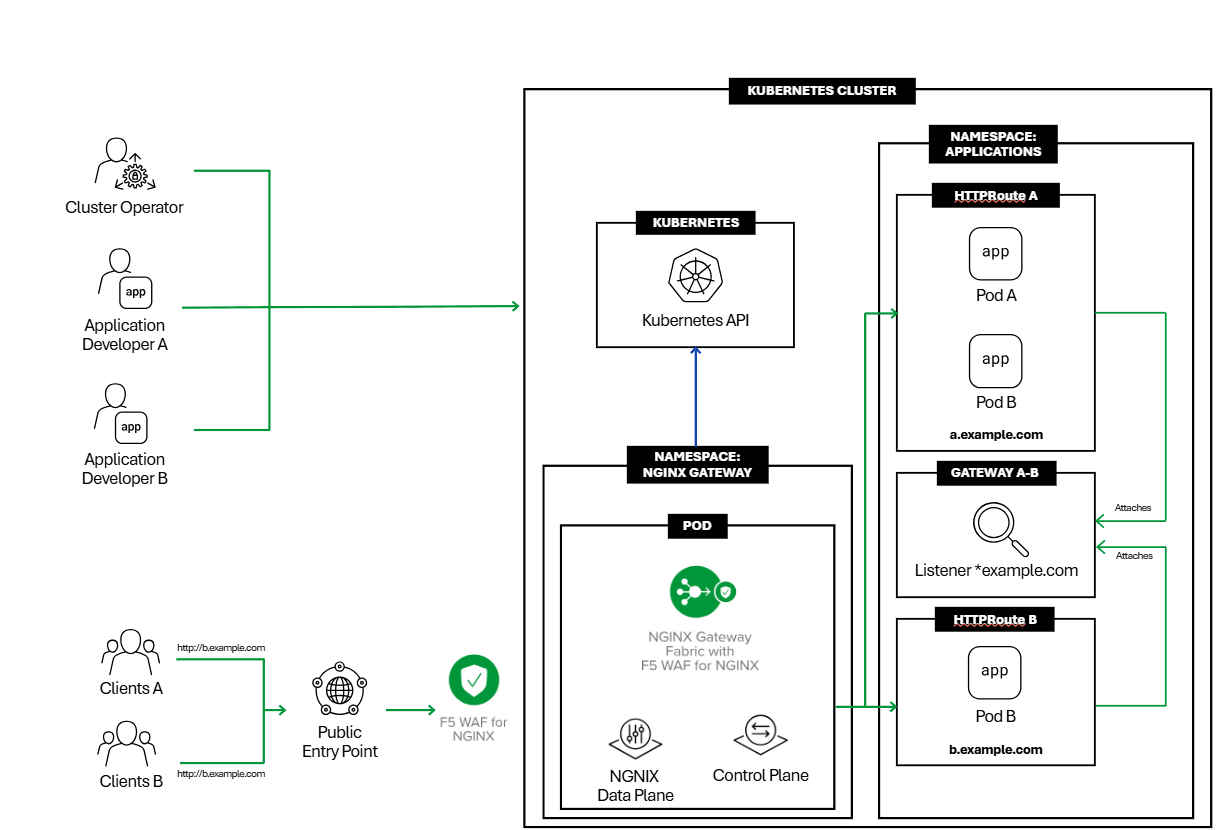
Darüber hinaus lassen sich Aktualisierungen von Sicherheitssignaturen automatisieren. Dadurch können Zeitfenster für potenzielle Angriffe verkürzt und Schutzmaßnahmen kontinuierlich an neue Angriffsmuster angepasst werden. Wichtig ist auch, dass dies nicht auf eine bestimmte Art von Kubernetes-Zugangspunkt beschränkt ist: F5 WAF bietet sowohl für NGINX Gateway Fabric als auch für NGINX Ingress Controller eine einheitliche Benutzererfahrung.
Dank der Kompatibilität und vorgefertigten Integrationsunterstützung für Plattformen wie Red Hat OpenShift können Sie WAF-Funktionen vor geschäftskritischen Workloads bereitstellen – mit der erforderlichen Skalierbarkeit und Betriebsstruktur.
WAF auf Enterprise-Niveau für Gateway API und herkömmliche Ingress-Implementierungen
Durch die Integration von F5 WAF for NGINX in F5 NGINX Gateway Fabric ist es jetzt wesentlich einfacher, den manuellen Aufwand zu reduzieren, Schutzmechanismen durch automatische Signaturaktualisierungen auf dem neuesten Stand zu halten und einheitliche Richtlinien für Gateway- und Ingress-Bereitstellungen anzuwenden. Zusammengefasst gelten dabei einige zentrale Grundsätze:
- Integrieren Sie WAF-Richtlinien in Kubernetes-Workflows, anstatt sie außerhalb davon zu verwalten
- Automatisieren Sie den kontinuierlichen Schutz durch automatische Signaturaktualisierungen
- Unterstützung sowohl der Gateway API als auch herkömmlicher Ingress-Modelle für konsistente Sicherheit bei der Weiterentwicklung von Architekturen
Wenn Sie mehr darüber erfahren möchten, wie F5 WAF for NGINX Ihre Umgebung optimieren kann, besuchen Sie unsere Webseite oder wenden Sie sich an einen Experten aus unserem Team. Lesen Sie außerdem unbedingt unsere aktuelle Pressemitteilung.
Über den Autor
Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]