Zeit für ein kleines Quiz: Welcher dieser Endpunkte gehört zu einer API und welcher zu einer App?
https://www.example.com/product
https://www.example.com/product
Wenn Sie unsicher sind und sich nicht entscheiden können, ist das völlig in Ordnung. Genau darum geht es. App- und API-Endpunkte sehen nahezu identisch aus. Das liegt daran, dass sie technisch gesehen – sofern sie RESTful sind (was auf die meisten zutrifft) – auf dieselbe Weise aufgerufen werden: über HTTPS und in der Regel mit einer GET-Methode. Häufig unterscheidet sich jedoch die mit der Anfrage gesendete Nutzlast. Bei APIs enthält sie üblicherweise Daten im JSON- oder XML-Format, während Anfragen an Web-Apps unter Umständen schlicht gar keine Nutzlast enthalten.
Dennoch deutet eine der wichtigsten Erkenntnisse aus unserer jährlichen Studie darauf hin, dass Unternehmen APIs in puncto Sicherheit anders behandeln als Anwendungen. Dies schließen wir aus der Erkenntnis, dass 41 % der Unternehmen mindestens genauso viele oder mehr APIs wie Anwendungen haben und dennoch denselben Sicherheitsdiensten, die sie schützen, einen geringeren Stellenwert beimessen.
Sie fragen sich vielleicht, wie es dazu kommt, dass Unternehmen mehr APIs als Anwendungen haben. Gute Frage! APIs, die für die interne Kommunikation zwischen Diensten (etwa bei Microservices) verwendet werden, sind zwar eng mit dem jeweiligen Dienst verknüpft, den sie unterstützen. Das gilt jedoch nicht unbedingt, wenn APIs zur Bereitstellung externer Schnittstellen eingesetzt werden.
Woher kommen APIs?
In unserer Studie aus dem Jahr 2021 gaben 61 % der Befragten an, im Rahmen ihrer Modernisierungsmaßnahmen „eine API-Schicht hinzuzufügen, um moderne Benutzeroberflächen zu ermöglichen“. 2022 lag dieser Anteil bei 45 %. Das bedeutet, dass die APIs, die moderne Benutzeroberflächen ermöglichen, nicht unbedingt direkt mit Anwendungen verknüpfte Komponenten sind. Es kann sich dabei um Fassaden handeln, die moderne Benutzeroberflächen und Anwendungen wie mobile Apps und digitale Dienste ermöglichen, oder um Fassaden, die für die Kommunikation mit Partnern und innerhalb der Lieferkette konzipiert sind. Diese Anwendungsfälle werden durch API-Gateways und Layer-7-Routing in Load-Balancern unterstützt. Diese bieten häufig gewisse Transformationsfunktionen, mit denen sie zwischen API- und Anwendungsendpunkten übersetzen können. So entsteht eine API-Fassade – ähnlich den Fassaden alter Gebäude im amerikanischen Westen, die diese weitaus eindrucksvoller erscheinen lassen, als sie tatsächlich sind.
Und natürlich ist eine beträchtliche Anzahl von APIs öffentlich zugänglich, mit Anwendungen verknüpft und über das Web (in der Regel per HTTPS) erreichbar.
Unabhängig davon, wie sie dorthin gelangt sind, sind öffentlich zugängliche APIs vielen der gleichen Angriffe ausgesetzt wie Anwendungen. Dies gilt insbesondere, wenn Bots im Spiel sind, da gut dokumentierte APIs es Angreifern leicht machen, Angriffe in großem Umfang zu automatisieren.
So waren beispielsweise etwas mehr als 13 % der Transaktionen, die 2023 durch F5 Distributed Cloud Bot Defense geschützt wurden, automatisiert. Das heißt, anstelle eines Menschen, der einen Webbrowser oder eine mobile App verwendet, kam ein Skript oder eine Software zum Einsatz. Diese Transaktionen erfolgen sowohl über APIs als auch über Apps. Ein gewisser Anteil dieser automatisierten Transaktionen ging mit Sicherheit auf „bösartige Bots“ zurück, die durch unseren Sicherheitsdienst daran gehindert wurden, ihre schädlichen Absichten umzusetzen. (Weitere Einzelheiten zu ihren Absichten finden Sie in diesem Bericht von F5 Labs)
Als wir also untersuchten, wie die Befragten Bot-Management in Abhängigkeit von der von ihnen selbst angegebenen Anzahl an APIs einschätzen, waren wir ziemlich überrascht, dass Bot-Management auf der Wichtigkeitsskala ziemlich weit unten rangiert.
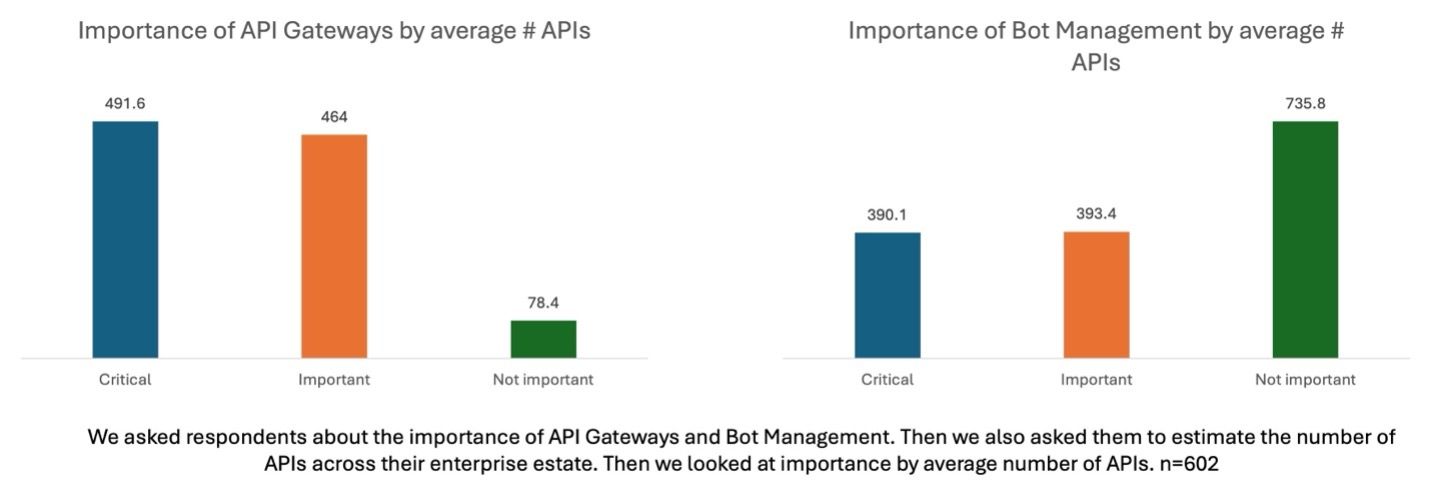
Wie diese anschaulichen Balkendiagramme zeigen, scheint die Bedeutung, die API-Gateways beigemessen wird, der Anzahl der verwalteten APIs angemessen zu sein. Beim Bot-Management ist dies jedoch nicht der Fall. Tatsächlich ist genau das Gegenteil der Fall! Mit zunehmender Anzahl der APIs scheint die Bedeutung des Bot-Managements abzunehmen. Und zwar rapide.
Es könnte durchaus sein, dass es sich bei der Mehrzahl dieser APIs um interne APIs handelt. Das heißt, es sind Ost-West-APIs zwischen Microservices, die für externe Akteure – etwa bösartige Bots mit schädlichen Absichten – nicht zugänglich sind.
Andererseits könnten sie es durchaus sein. Angesichts der vielen Artikel, die ich im vergangenen Jahr darüber gelesen habe, wie Angreifer über APIs Zugriff erlangen, vermute ich, dass es deutlich mehr externe APIs gibt, als wir denken.
Es ist also an der Zeit, daran zu erinnern, dass es zwar eine Reihe lästiger Bots gibt – Grinch-Bots, Sneaker-Bots usw. –, die den Geschäftsbetrieb stören, indem sie stark nachgefragte Waren in großen Mengen aufkaufen, aber auch eine beträchtliche Anzahl von Bots, deren einziger Zweck darin besteht, Schwachstellen aufzuspüren und auszunutzen. Und zwar sowohl in APIs als auch Anwendungen.
Daher sollten Unternehmen eine umfassende Palette an Sicherheitsmaßnahmen einsetzen, um ihre APIs und letztlich ihr Geschäft zu schützen. Bot-Management gehört zweifellos zu diesen Sicherheitsmaßnahmen und sollte als wesentlicher Bestandteil jeder Sicherheitsstrategie betrachtet werden.
Letztlich ist es den Bots egal, ob dieser Endpunkt zu einer App oder einer API gehört. Sie werden beide angreifen.
Das bedeutet, dass Unternehmen sowohl Apps als auch APIs schützen müssen, indem sie Bots erkennen und sie daran hindern, ihre schädlichen Absichten umzusetzen.
Wenn Sie Bot-Abwehr in Aktion erleben möchten, sehen Sie sich diese Demo an.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.