Eine der größten Auswirkungen der digitalen Transformation ist der Umbruch in der Anwendungsentwicklung. In der Vergangenheit dauerte es nach der Einführung neuer Architekturen in die App-Entwicklung in der Regel mehrere Jahre, bis sie richtig Fahrt aufnahmen und sich auf breiter Front durchsetzten. Anwendungsarchitekturen, die ganze Branchen erobern, werden letztlich zum De-facto-Standard. Das konnten wir Mitte bis Ende der 1990er-Jahre beobachten, als J2EE langsam, aber sicher zum „Unternehmensstandard“ für die Entwicklung dreischichtiger Webanwendungen wurde.
Heute zeichnet sich ab, dass sich Cloud-Native als Architektur durchsetzen und zum neuen Standard werden wird. Diese containerbasierten Microservices-Architekturen gewinnen bei neuen Entwicklungsprojekten in allen Branchen rasch die Oberhand. Das erfolgreiche Wachstum von Kubernetes, auf dessen Grundlage eine beträchtliche Anzahl solcher Anwendungen bereitgestellt und betrieben wird, zeigt, dass diese neueste Anwendungsarchitektur von Dauer sein wird. Unsere Untersuchungen zeigen, dass sich aufgrund der digitalen Transformation mindestens die Hälfte der Unternehmen mit „neuen Architekturen“ befasst.
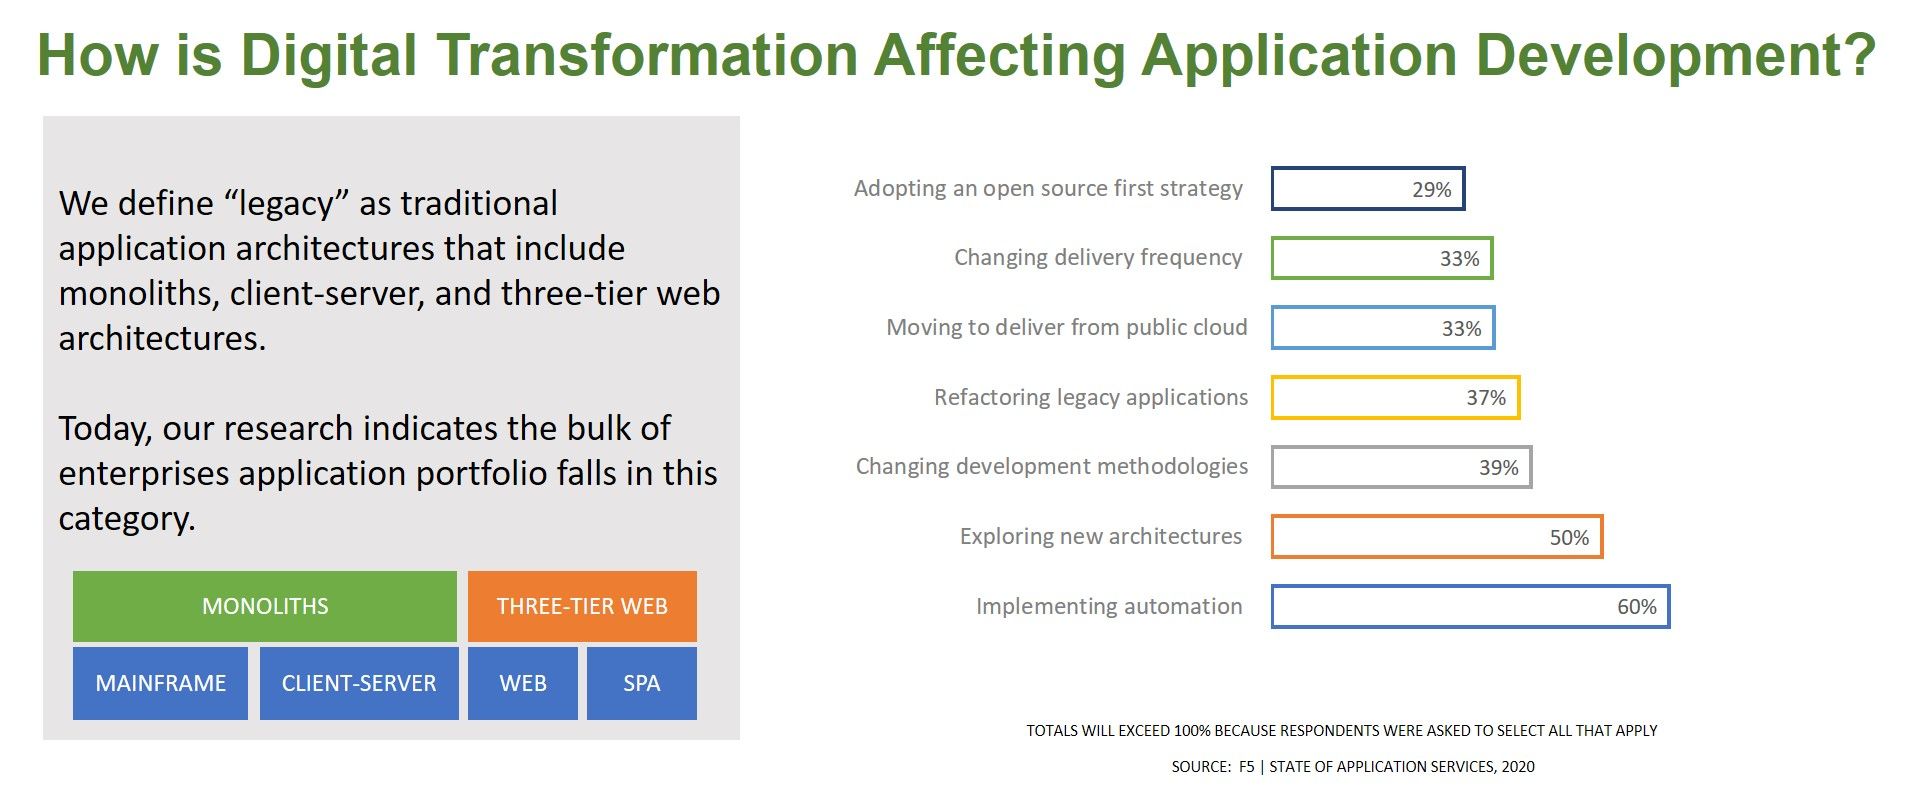
Dies wird häufig so interpretiert, dass sich Unternehmen auf einer „Modernisierungsreise“ befinden. Und wir (die Branche) neigen dazu, sehr allgemein (und vage) über Modernisierung zu sprechen. Als müssten Unternehmen nur mit einem Zauberstab wedeln, und schon würden all ihre Anwendungen auf diesem neuen Modell basieren.
Tatsächlich stehen Unternehmen viele Möglichkeiten zur Modernisierung von Anwendungen zur Verfügung. Nur einige (37 %) verfolgen dabei einen Refactoring-Ansatz. Es gibt zahlreiche Refactoring-Methoden, wobei Red-Green-Refactoring zu den beliebtesten Ansätzen zählt. Daneben gibt es weitere Methoden, darunter vorbereitendes Refactoring und verschiedene abstraktionsbasierte Optionen. Die meisten basieren auf der Vereinfachung des Codes. Mit anderen Worten: Sie setzen weitgehend auf eine weniger disruptive Form der Neuprogrammierung der Anwendung.
Es gibt jedoch Situationen, in denen eine vollständige Neuentwicklung die beste Modernisierungsstrategie ist. Im Allgemeinen kann der Aufwand für die vollständige Neuentwicklung einer bestehenden Legacy-Anwendung so erheblich sein, dass selbst die entschlossensten Befürworter der digitalen Transformation davor zurückschrecken. In manchen Fällen lassen sich dadurch jedoch erhebliche Einsparungen erzielen.
Betrachten wir den Ansatz, den eine US-Bundesbehörde zur Modernisierung ihres Anwendungsportfolios verfolgte. Da sie den Auftrag hatte, auf eine agile Methodik umzustellen, benötigte die Behörde eine Sondergenehmigung, um Anwendungen nach dem traditionellen Wasserfallmodell zu entwickeln. Das Wasserfallmodell war zu der Zeit, als ich noch programmiert habe, die vorherrschende Methodik – ja, es ist also alt. Die Behörde entschied, dass es am sinnvollsten sei, zunächst das eigene Portfolio zu analysieren und die Notwendigkeit jeder einzelnen Anwendung kritisch zu prüfen.
Bei dieser Bestandsaufnahme stellten sie fest, dass fast 200 von rund 6.000 Anwendungen dieselbe grundlegende Aufgabe in der Anlagenverwaltung erfüllten. Stellen Sie sich einmal vor, an dieser grundlegenden Geschäftsfunktion wäre eine Änderung erforderlich, für die alle 200 Anwendungen angepasst werden müssten.
Es kostet die Entwickler und Betreiber viel Zeit und Mühe, dieselbe Geschäftsfunktion zu entwickeln, zu testen und bereitzustellen.
Die Behörde beschloss, ihre IT zu modernisieren und alle 200 Anwendungen durch einen einzigen Microservice zu ersetzen, der nun behördenweit zur Nachverfolgung von Vermögenswerten eingesetzt werden kann. Da er nach agilen Methoden entwickelt wurde und in einer modernen Umgebung betrieben wird, lässt er sich so skalieren, dass er die Anforderungen aller Bereiche erfüllt, die zuvor jeweils auf eine eigene, nur intern genutzte Anwendung angewiesen waren.
Nicht alle Modernisierungsmaßnahmen konzentrieren sich auf das Refactoring. Eine strategische Auseinandersetzung mit der Frage, was Modernisierung für das gesamte Anwendungsportfolio bedeutet, kann erhebliche geschäftliche Vorteile bringen. Viele Organisationen, insbesondere solche, die bereits seit Jahrzehnten tätig sind, dürften mit demselben Portfolioproblem konfrontiert sein: Redundanzen. Umstrukturierungen, Übernahmen, Fusionen und Veränderungen im Management können leicht dazu führen, dass Anwendungen mehrfach vorhanden sind.
Für jedes Unternehmen wäre es von Vorteil, im Rahmen einer Modernisierungsstrategie eine Prüfung und Konsolidierung seiner Anwendungen durchzuführen. Dabei stellt sich möglicherweise heraus, dass Hunderte von Anwendungen vorhanden sind, aber nur ein Teil davon tatsächlich benötigt wird. Eine solche Strategie ermöglicht es Führungskräften, die Entwicklung einer völlig neuen Anwendung mit einer modernen Architektur zu rechtfertigen, um redundante Anwendungen und die dadurch entstehenden Kosten zu beseitigen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...