
Anwendungen, die im Mittelpunkt unserer digitalen Erlebnisse stehen, werden weiterhin in unterschiedlichsten Umgebungen bereitgestellt, darunter in privaten und öffentlichen Clouds, lokal, in Rechenzentren und am Netzwerkrand. Ebenso werden Technologien für die Anwendungssicherheit zunehmend an anderen Standorten bereitgestellt als die Anwendungen, die sie schützen. Sie sind nicht mehr zwangsläufig an die von ihnen geschützten Anwendungen gebunden, sondern werden in verschiedenen Umgebungen eingesetzt und können mehrere Anwendungen unterstützen. So betreiben beispielsweise 92 % der Unternehmen nach wie vor einige Anwendungen lokal, doch nur 53 % von ihnen setzen dort Technologien für die Anwendungssicherheit ein. Moderne Prozesse für die Entwicklung, Bereitstellung und Erstellung von Anwendungen sowie zugehörige Supportservices sind zusammengewachsen und modular geworden. Sie alle sind entscheidend für das von Kunden erwartete digitale Erlebnis.
Diese digitale Expansion führt zu einem explosionsartigen Anstieg der Zahl von Anwendungen, Integrationen und Umgebungen. Dadurch wird es für DevOps, DevSecOps und SecOps immer schwieriger, eine robuste Strategie für die Multi-Cloud-Expansion und -Sicherheit zu definieren und umzusetzen. Ein typisches Unternehmen verwaltet zwischen 200 und 1.000 Anwendungen und nutzt darüber hinaus mehrere As-a-Service-Angebote von Drittanbietern. Komplexität ist heute die Norm:
- Anwendungen werden in zahlreichen Programmiersprachen und mehreren integrierten Entwicklungsumgebungen (IDEs) entwickelt.
- Anwendungen werden auf verschiedenen Infrastrukturplattformen bereitgestellt, wobei unterschiedliche Toolsets und Bereitstellungsmodelle für Cloud-Umgebungen, Rechenzentren, Container, Microservices und serverlose Architekturen zum Einsatz kommen.
Natürlich können wir versuchen, so weit wie sinnvoll zu standardisieren, um die Komplexität zu minimieren. Im Laufe der Zeit war die traditionelle Anwendungsentwicklung langsam, unflexibel und unübersichtlich geworden. Sie konnte den sich rasch wandelnden Kundenanforderungen nicht mehr gerecht werden, während zugleich die Grenzen zwischen den verschiedenen Rollen in der Anwendungsentwicklung verschwammen. Man könnte argumentieren, dass sich durch die Verwendung derselben IDE für Anwendungen Skaleneffekte erzielen lassen, da der Code auf einem einzigen System gepflegt und erstellt wird. Ebenso können Sie ein einheitliches Bereitstellungs-Framework wie Ansible und Terraform standardisieren oder sich für die Bereitstellung bei einem einzigen Cloud-Anbieter entscheiden. Die Risiken, die mit der Nutzung nur eines Infrastrukturtyps und Ökosystems verbunden sind, überwiegen jedoch in der Regel bei Weitem die Vorteile. Es drohen eine Anbieterabhängigkeit, ein zentraler Ausfallpunkt und mangelnde Möglichkeiten zur Kostenkontrolle.
Im Gegensatz dazu lassen sich Skalierbarkeit und Effizienz durch die Bereitstellung in unterschiedlichen Umgebungen erreichen. So erleichtert und beschleunigt beispielsweise der Wechsel von physischen Servern zu virtuellen Maschinen die Skalierung der Rechenleistung, da die Abhängigkeiten von der zugrunde liegenden Hardware optimiert und abstrahiert werden. Ebenso werden die Vorteile virtueller Maschinen schnell von denen der Container übertroffen – portablen virtuellen Recheneinheiten, die sich in jeder Infrastruktur bereitstellen lassen.
Warum akzeptieren wir also eine Bindung an infrastrukturspezifische Sicherheitslösungen, obwohl unsere Bereitstellungsumgebungen sehr vielfältig sind? Wenn Sie Rechenressourcen in AWS mit einer Kombination aus virtuellen Maschinen und Containern bereitstellen, kann es passieren, dass Sie Sicherheitstools von AWS und andere, damit inkompatible Tools in Ihrer lokalen Umgebung einsetzen. Für die Verwaltung jedes einzelnen Tools wird Personal benötigt, was zusätzliche Ressourcen und Schulungen erfordert. Und können Sie angesichts der unterschiedlichen Sicherheitskontrollen sicher beurteilen, welchen Risiken Sie ausgesetzt sind? Wenn Sie Ihre Umgebung auf einen weiteren Cloud-Anbieter ausweiten, müssen Sie sich zudem mit neuen Tools vertraut machen. Angesichts der breiten Cloud-Nutzung, des Aufkommens von Edge-Computing und der daraus resultierenden verteilten Anwendungsarchitekturen ist es daher inzwischen eine Grundvoraussetzung, Anwendungen von ihren Web Application Firewalls (WAFs) zu entkoppeln. Der optimale Bereitstellungsort für eine bestimmte WAF hängt nicht nur vom Standort der Anwendung ab, sondern auch von weiteren Faktoren, etwa von der Art und dem Standort der App-Nutzer sowie von den Eigenschaften der WAF selbst.
Das WAF-Portfolio von F5, das auf der BIG-IP Advanced WAF Engine basiert, passt sich den individuellen Anforderungen moderner Anwendungen und Bereitstellungen an. Es bietet flexible Bereitstellungs- und Betriebsoptionen, die auf die Infrastruktur, Architektur, Anwendungsstandorte und Fachkenntnisse Ihres Unternehmens abgestimmt sind – in vollständig verwalteten, Self-Service-, hybriden SaaS- und Webumgebungen, ohne Abstriche bei der Wirksamkeit oder ein erhöhtes Risiko. Unternehmen können Folgendes einsetzen:
- BIG-IP Advanced WAF ist für die Bereitstellung vor Ort bzw. im Rechenzentrum sowie in öffentlichen oder privaten Clouds (Virtual Edition) verfügbar und bietet robuste, leistungsstarke Sicherheit für Webanwendungen und APIs mit granularen, selbstverwalteten Kontrollen.
- F5 NGINX App Protect WAF als schlanke Softwaresicherheitslösung, die leistungsstarke, latenzarme und plattformunabhängige Bereitstellungen für moderne, auf Microservices basierende Anwendungen und Container ermöglicht.
- F5 Distributed Cloud WAF für SaaS-basierte Bereitstellungen in einer verteilten Umgebung, die den Betriebsaufwand durch einen optionalen vollständig verwalteten Service reduziert.
Insgesamt gehören diese Sicherheitslösungen zu den besten ihrer Klasse und stehen weiterhin an der Spitze der Sicherheitsinnovation. So können Unternehmen all ihre Anwendungen schützen – unabhängig davon, ob sie in öffentlichen oder privaten Clouds, in lokalen Rechenzentren oder am Edge bereitgestellt werden, und unabhängig von ihrer Architektur: monolithisch bzw. Legacy, Microservices, Service Mesh oder Serverless.
Da Workloads zunehmend in unterschiedlichsten Umgebungen und Anwendungsarchitekturen bereitgestellt werden, möchten Unternehmen in der Lage sein, überall einheitliche Sicherheitskontrollen für alle Anwendungen durchzusetzen. Unsere Vision bei F5 ist eine einheitliche Suite marktführender Web-Application-Firewall-Tools, mit der Unternehmen die für ihren Anwendungsfall passende WAF bereitstellen und gleichzeitig Richtlinien, Telemetriedaten und Erkenntnisse gemeinsam nutzen können. Dadurch entfällt die komplexe Verwaltung uneinheitlicher und unterschiedlicher Sicherheitsrichtlinien und deren Durchsetzung in heterogenen und hybriden Cloud-Umgebungen. So können Unternehmen die nächste Generation böswilliger Akteure und Angriffe effizient abwehren. Die folgende Abbildung veranschaulicht das Zusammenspiel der einzelnen Komponenten.
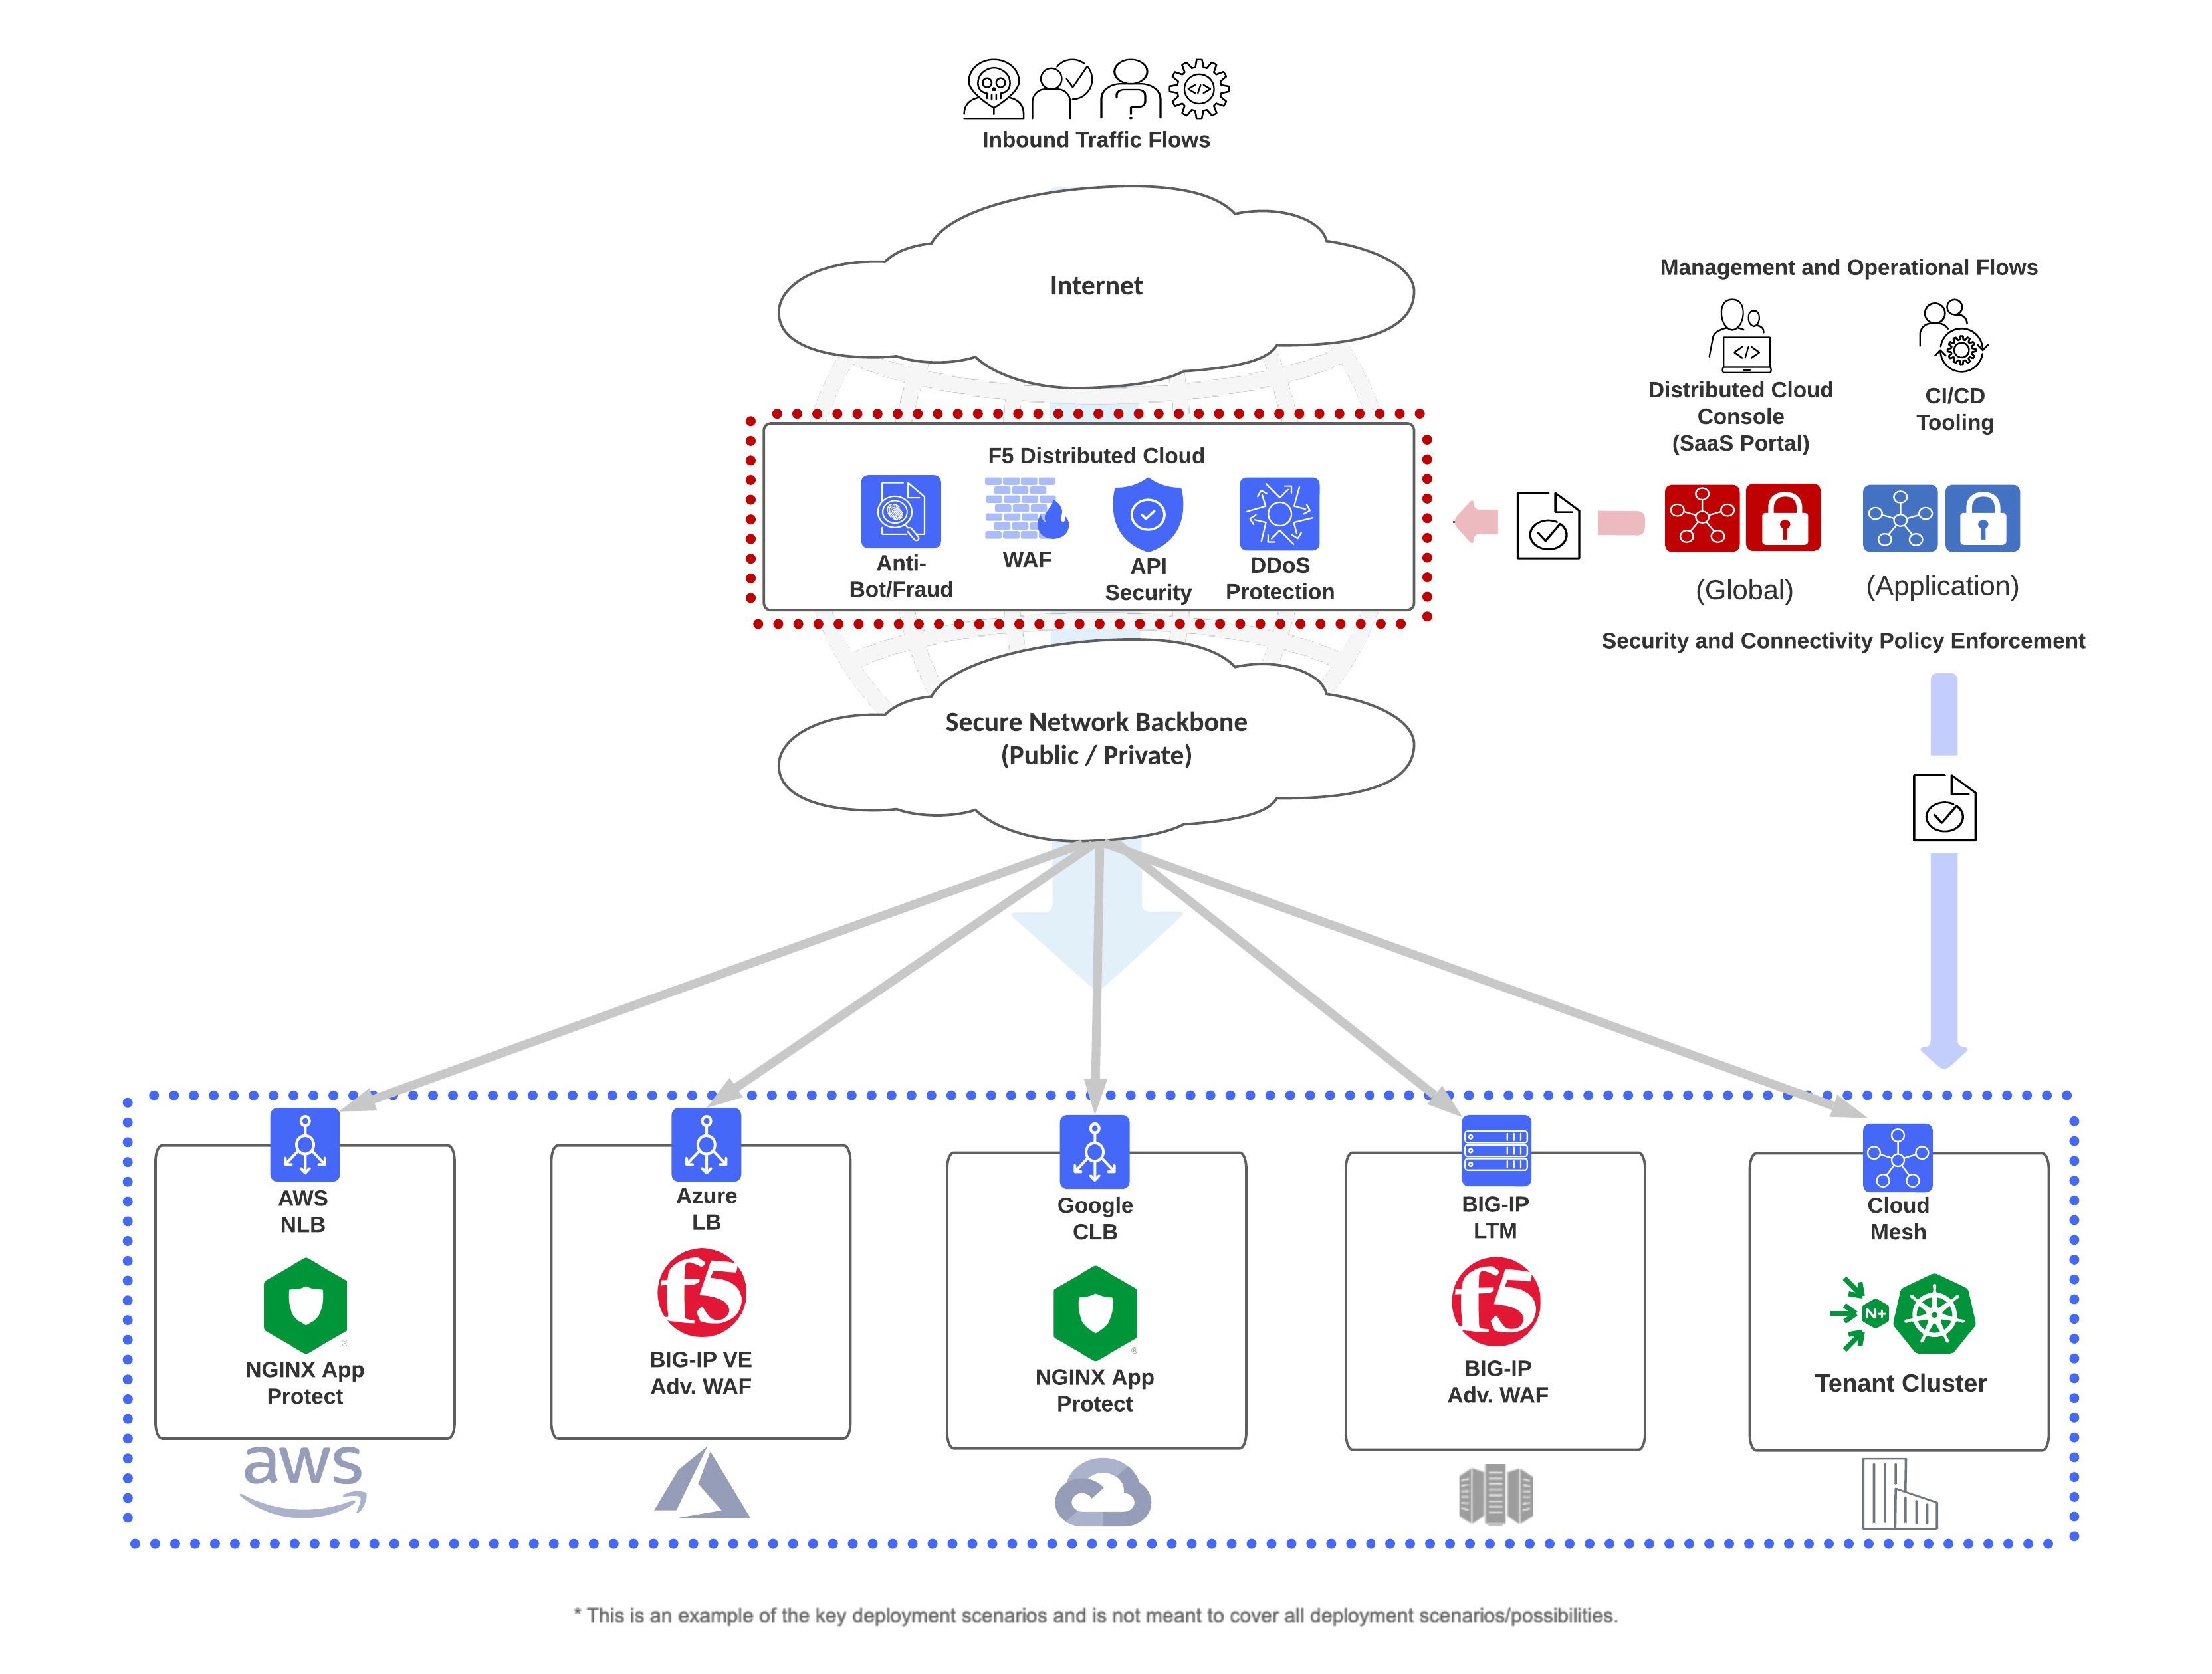
Weitere Informationen finden Sie unter:
- BIG-IP Advanced WAF-Produktseite: Erweiterte Webanwendungs-Firewall (WAF)
- Produktseite zu F5 NGINX App Protect WAF: F5 NGINX App Protect WAF
- F5 Distributed Cloud WAF-Seite: Web Application Firewall | F5 Distributed Cloud Services
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...