Anwendungen spielen eine entscheidende Rolle dabei, wie Sie mit Kunden interagieren, interne Abläufe vorantreiben und Innovationen fördern. Da Unternehmen zunehmend über hybride Multicloud-Umgebungen hinweg skalieren, ist die Bewältigung der Komplexität zu einer zentralen technischen und geschäftlichen Herausforderung geworden. Verteilte Plattformen, ausufernde APIs, komplexe Abhängigkeiten zwischen Anwendungen und sich ständig weiterentwickelnde, KI-gestützte Sicherheitsbedrohungen tragen zu einer Umgebung bei, die wir bei F5 treffend als „Ball of Fire“ bezeichnen.
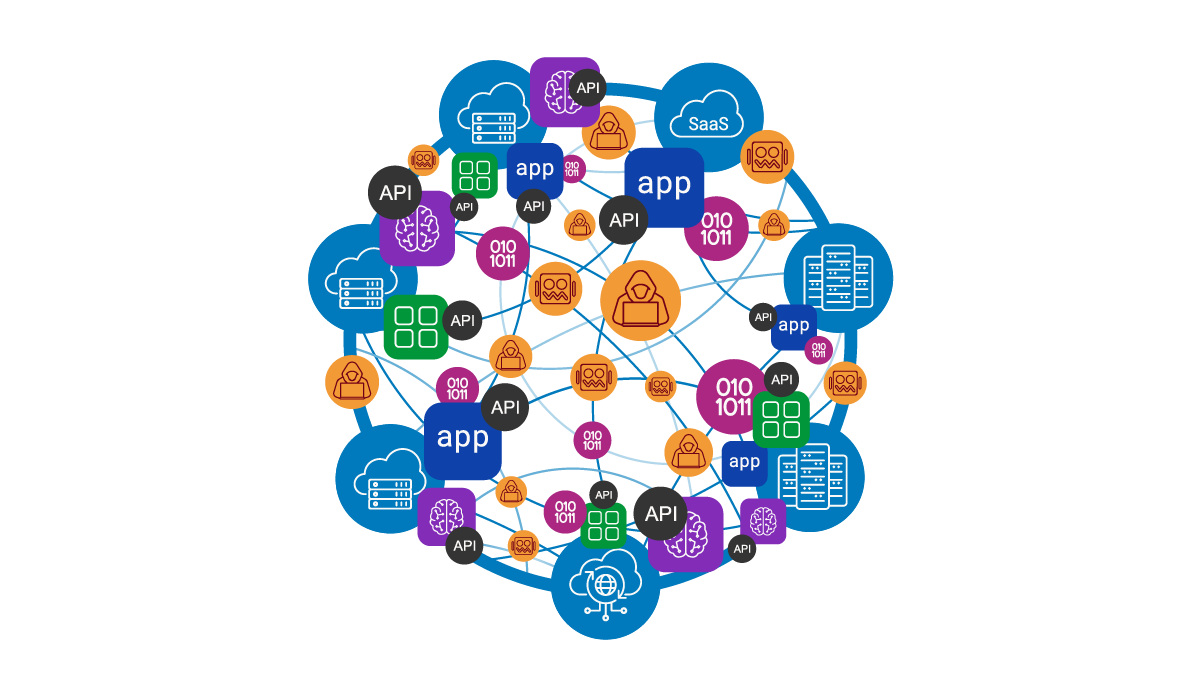
Diese zunehmende Komplexität ist nicht nur eine Hürde, sondern eine existenzielle Bedrohung für die Stabilität der Infrastruktur und die betriebliche Effizienz. Fehlende einheitliche Transparenz, wachsende Angriffsflächen und zunehmende Sicherheitslücken machen die Bereitstellung nahtloser, sicherer Anwendungserlebnisse zu einer enormen Herausforderung. Angesichts immer vielfältigerer Angriffsvektoren und steigender Erwartungen der Stakeholder benötigen Unternehmen dringend eine einheitliche Plattform, die den Betrieb vereinfacht, die Resilienz erhöht und vor neuen Bedrohungen schützt.
Hier kann eine Plattform für Anwendungsbereitstellung und -sicherheit ihre Stärken ausspielen. Mit einem flexiblen Serviceportfolio trägt sie dazu bei, dass Anwendungen an verteilten Standorten schnell, verfügbar und sicher sind. Als Marktführer bietet die F5 Application Delivery and Security Platform (ADSP) die umfassendste Suite an Funktionen für die Anwendungsbereitstellung und -sicherheit, die jede Anwendung und API in jeder Umgebung unterstützt. Durch einheitliche Richtliniendurchsetzung, optimiertes Management, detaillierte Einblicke und KI-Unterstützung hilft sie Unternehmen, ihren Feuerball unter Kontrolle zu bringen.
Doch die richtigen Tools zur Verfügung zu haben, reicht nicht immer aus. Sie müssen strategisch eingesetzt werden, um ihr volles Potenzial auszuschöpfen. Deshalb kann die Implementierung einer mehrstufigen Architektur für Anwendungsdienste dazu beitragen, Leistung, Kontrolle und Sicherheit zu maximieren und gleichzeitig das Tagesgeschäft zu vereinfachen.
Einführung in die F5-Architektur für die Bereitstellung und Sicherheit von Unternehmensanwendungen
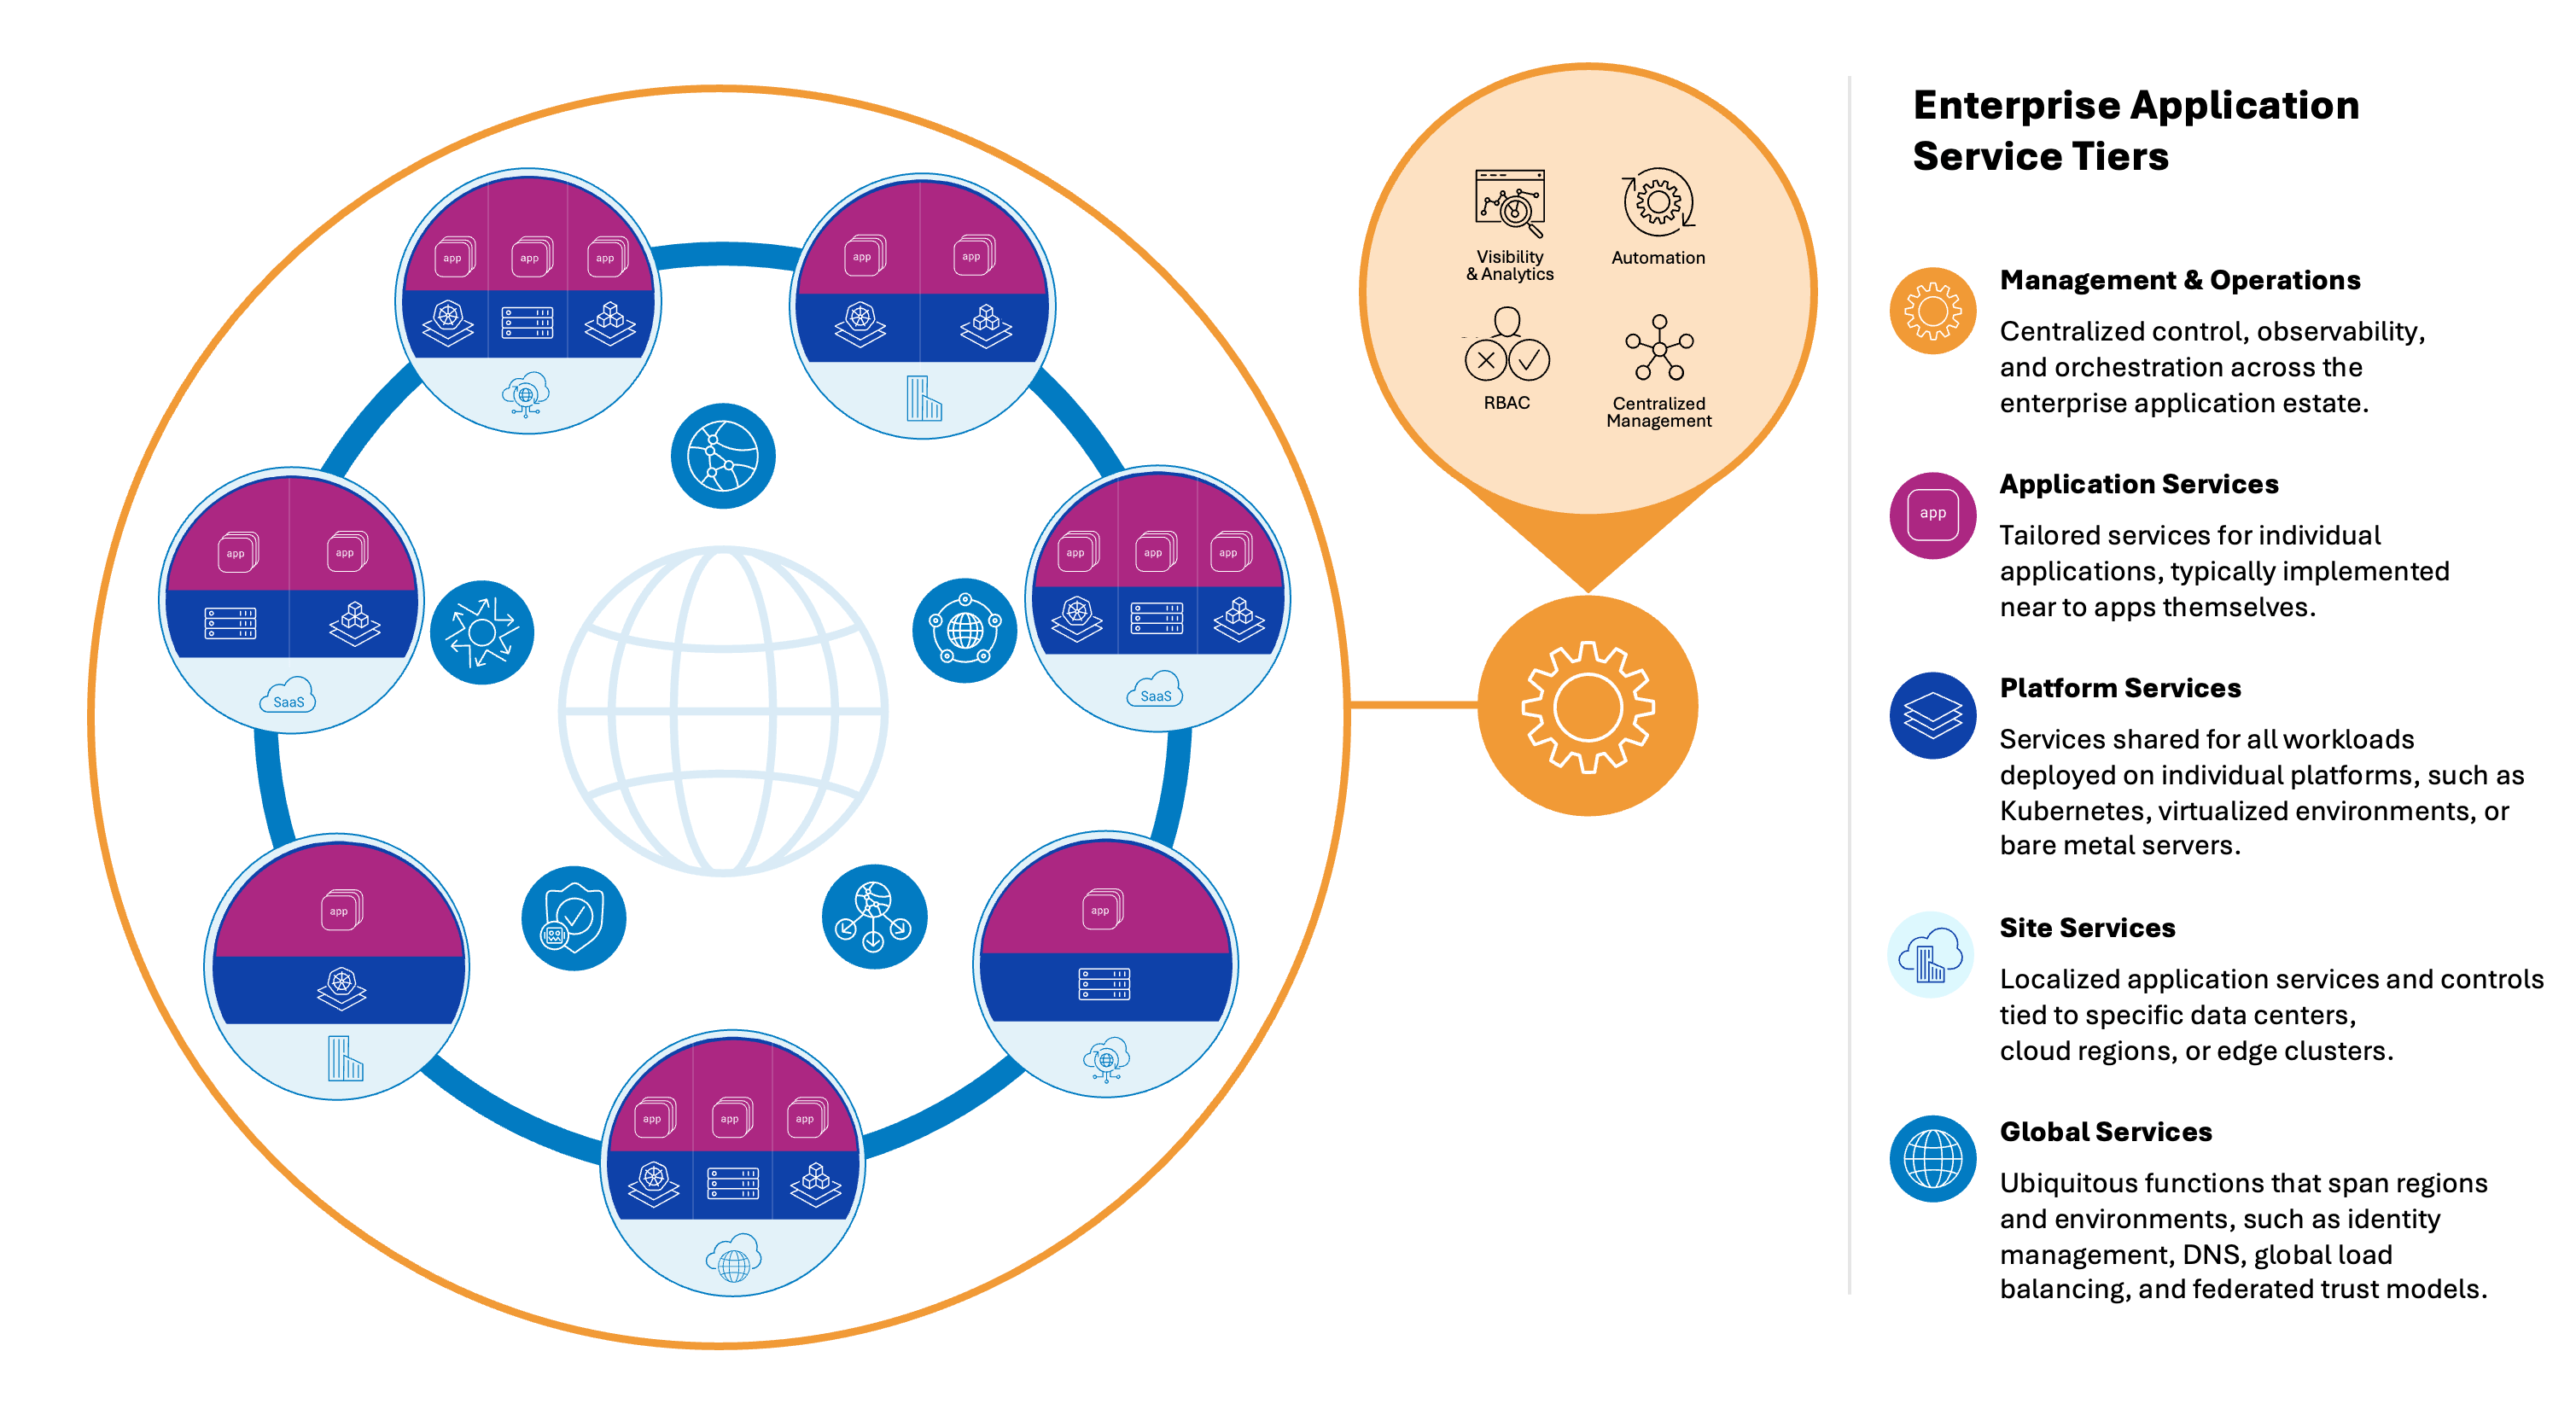
Die Architektur umfasst fünf zentrale Ebenen, die jeweils auf spezifische Serviceanforderungen in modernen hybriden Multicloud-Umgebungen zugeschnitten sind. Sie bilden einen praxisorientierten Rahmen für eine effiziente Anwendungsbereitstellung und die Integration von Sicherheitsfunktionen sowie für durchgängige Transparenz und Kontrolle:
Ebene 1: Globale Dienste: Diese Funktionen sind regions- und umgebungsübergreifend aktiv und gewährleisten eine nahtlose globale Konnektivität, Zuverlässigkeit sowie eine erste Verteidigungslinie gegen Angriffe. Dienste wie DNS, globaler Serverlastenausgleich, Identitätsmanagement und DDoS-Abwehr spielen hierbei eine zentrale Rolle und sorgen für Resilienz und Sicherheit über alle Workloads und Umgebungen hinweg.
Stufe 2: Standortdienste: Auf dieser Stufe sind die Dienste auf bestimmte Rechenzentren, Cloud-Regionen oder Edge-Cluster beschränkt. Indem sie standortspezifische Anforderungen wie die lokale Netzwerksicherheit oder das Datenverkehrsmanagement erfüllen, ermöglichen Dienste auf Standortebene eine differenzierte Betriebssteuerung und gewährleisten zugleich die Einhaltung lokaler regulatorischer Anforderungen.
Ebene 3: Plattformdienste: Gemeinsam genutzte Dienste auf Plattformebene tragen dazu bei, die Effizienz und Sicherheit von Workloads zu optimieren, die gemeinsam auf bestimmten Plattformen bereitgestellt werden, beispielsweise in containerisierten Umgebungen wie Kubernetes oder virtualisierten Umgebungen wie KVM. Diese Dienste können Ingress-Kontrollen, API-Gateways, Identitäts- und Zugriffsdienste oder weitere Sicherheitskontrollen wie den Schutz von Webanwendungen und APIs umfassen.
Ebene 4: Anwendungsdienste: Diese Dienste sind direkt auf einzelne Anwendungen zugeschnitten und bieten die anwendungsnächste Ebene für Schutz und Datenverkehrsmanagement. Auf dieser Ebene werden in der Regel fein abgestimmte Kontrollen durchgesetzt, um die Sicherheits- und Leistungsanforderungen einzelner Workloads zu erfüllen.
Ebene 5: Management- und Betriebsservices: Diese Ebene ermöglicht eine zentrale Steuerung, Beobachtbarkeit, Orchestrierung und Governance im gesamten Multicloud-Ökosystem. Mit einheitlichen Dashboards, automatisierten Workflows und einer zentralen Stelle zur Durchsetzung von Richtlinien lassen sich Betriebsprozesse über ganze Anwendungsportfolios hinweg skalieren, Richtlinien konsistent umsetzen, Vorfälle schnell beheben und tägliche Abläufe optimieren.
Es ist wichtig zu beachten, dass diese Ebenen nicht zwangsläufig separaten physischen, virtuellen oder SaaS-Bereitstellungen entsprechen, da einzelne Geräte oder Dienste bei entsprechender Konfiguration mehrere Ebenen abdecken können.
Warum sollte man eine mehrstufige Architektur für Anwendungsdienste einführen?
Unabhängig davon, wie Ihr individuelles Anwendungsökosystem aufgebaut ist, bietet die Implementierung einer mehrstufigen Architektur für Anwendungsdienste zahlreiche Vorteile – darunter eine verbesserte Skalierbarkeit, mehrschichtige Sicherheit, eine vereinfachte Einhaltung gesetzlicher Vorschriften und eine höhere betriebliche Effizienz. All dies hilft Ihnen, die Kontrolle zu behalten, die Verfügbarkeit zu maximieren und Ihre Agilität unter zunehmend komplexen Betriebsbedingungen zu steigern. Sehen wir uns einige der wichtigsten Vorteile genauer an:
- Mehrschichtige Verteidigung: Jede Ebene fügt eine weitere Schutzschicht hinzu, die zunehmend genauer auf eine bestimmte Bereitstellungsumgebung oder einen bestimmten Formfaktor abgestimmt ist und die darin ausgeführten Workloads absichert. Auf der Anwendungsebene sorgen besonders granulare Richtlinien für präzise Sicherheit auf Anwendungsebene und damit für maximalen Schutz.
- Skalierbarkeit und Wiederverwendbarkeit: Durch die Wiederverwendung von Services über mehrere Ebenen hinweg können Sie die Skalierung optimieren und gleichzeitig Insellösungen vermeiden. Services, die für eine Anwendung, Plattform oder einen Standort entwickelt wurden, lassen sich auch anderweitig wiederverwenden. So sparen Sie beim Ausbau Ihrer Infrastruktur und Anwendungen Zeit und Ressourcen.
- Konsistenz und Standardisierung: Durch die Standardisierung von Services auf jeder Ebene können Sie eine zentrale Durchsetzungsinstanz schaffen, die für alle darunter angesiedelten Workloads einheitliche Richtlinien gewährleistet – das Mittel gegen Komplexität.
- Vereinfachte Compliance und Governance: Eine mehrstufige Servicearchitektur ermöglicht eine einheitliche globale Governance und zugleich eine standort- und regionsspezifische Durchsetzung. Dies gewährleistet eine ganzheitliche Kontrolle und erleichtert die Einhaltung selbst strengster lokaler Datenschutz- und regulatorischer Anforderungen erheblich.
Entdecken Sie das F5-Tool für die Architektur der Anwendungsbereitstellung und -sicherheit in Unternehmen
Wenn Sie die Implementierung einer mehrstufigen Servicearchitektur in Betracht ziehen, haben wir ein interaktives Tool entwickelt, das Ihnen den Einstieg erleichtert. Dieses neue Tool beleuchtet die derzeit größten Herausforderungen bei Anwendungssicherheit und -bereitstellung – darunter die OWASP Top 10, die OWASP API Top 10 und die F5 Application Delivery Top 10 – und zeigt, an welchen Stellen diese Herausforderungen in den verschiedenen Architekturebenen auftreten. Dabei werden auch die Besonderheiten unterschiedlicher Standort- und Plattformtypen berücksichtigt.
Doch das Tool zur Architektur für die Anwendungsbereitstellung und -sicherheit in Unternehmen beschränkt sich nicht darauf, diese Hindernisse zu identifizieren. Es geht noch einen Schritt weiter und empfiehlt Lösungen und Produkte der F5 Application Delivery and Security Platform, die Ihnen helfen, diese Hindernisse zu überwinden.
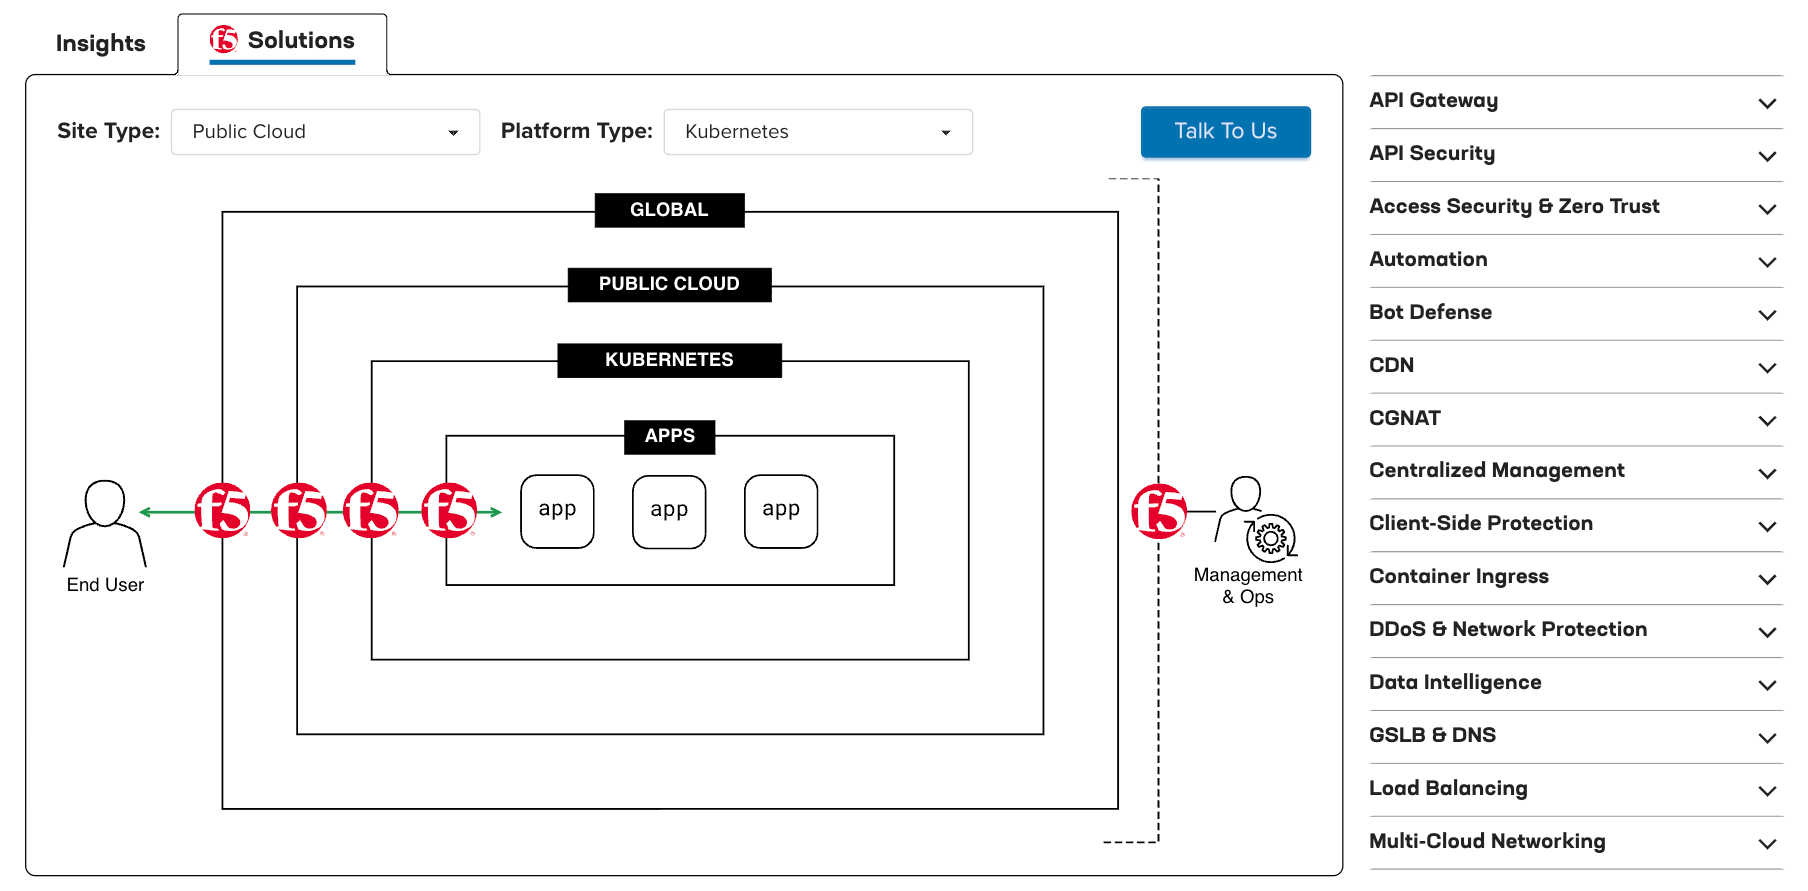
Sehen Sie sich das interaktive Tool an und beginnen Sie noch heute mit der Planung, wie Sie die Anwendungsbereitstellung und -sicherheit in Ihrem hybriden Multicloud-Ökosystem optimieren können.
Über den Autor

Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]