Dienstanbieter arbeiten seit Jahren auf Cloud-native-Netzwerke hin. Doch jetzt sind die Voraussetzungen andere: Die Zahl der eigenständigen 5G-Implementierungen nimmt zu, Kubernetes ist ausgereifter, Netzwerkausrüster stellen produktionsreife Cloud-native-Funktionen bereit und Betreiber haben mehr der für deren Betrieb erforderlichen Kompetenzen aufgebaut.
Diese Entwicklungen laufen zusammen, während sich Serviceprovider auf das weitere Wachstum von 5G, den Weg hin zu 6G und eine stärker verteilte Kombination aus Netzwerk- und KI-Workloads vorbereiten. Dies bietet die Chance zur Modernisierung, ohne dabei die Kosten und die Komplexität der Ära virtueller Netzwerkfunktionen (VNFs) innerhalb von Kubernetes zu reproduzieren.
F5 BIG-IP Cloud-Native Edition bietet eine gemeinsame Kubernetes-native Grundlage für BIG-IP Netzwerk- und Sicherheitsdienste sowie die Flexibilität, die für den jeweiligen Workload erforderlichen Funktionen bereitzustellen.
KI beschleunigt die Einführung cloudnativer Technologien
KI erhöht den Zeitdruck bei der Umstellung auf Cloud-native-Technologien. Serviceprovider prüfen zunehmend KI-Fabriken, GPU-Clouds, souveräne KI-Umgebungen und verteilte Inferenzdienste, die allesamt hohe Anforderungen an Infrastruktureffizienz, Automatisierung, Transparenz, Sicherheit und ein konsistentes Traffic-Management stellen.
Diese Umgebungen verändern auch die Wirtschaftlichkeit der Infrastruktur. CPU-Kapazität, Strom, Rack-Platz und beschleunigte Rechenleistung gewinnen an Wert. Daher wird es immer wichtiger, die Netzwerkinfrastruktur effizient zu nutzen und Dienste zu skalieren, ohne unnötigen Betriebsaufwand zu verursachen.
Für Serviceprovider entsteht dadurch eine natürliche Verbindung zwischen der Cloud-nativen Modernisierung von Netzwerken und der aufkommenden KI-Infrastruktur. Eine gemeinsame Kubernetes-native Grundlage kann die heute betriebenen Dienste unterstützen und zugleich den Weg ebnen, künftig eine stärker verteilte Kombination aus Netzwerk- und KI-Workloads zu unterstützen.
Eine einheitliche Cloud-native-Basis
F5 BIG-IP-Lösungen bieten Serviceprovidern eine gemeinsame Cloud-native-Basis für eine zunehmend verteilte Kombination aus Netzwerk- und KI-Workloads. Die Funktionen umfassen Traffic-Management, Sicherheit, Richtliniendurchsetzung und Observability. BIG-IP Cloud-Native Edition vereint BIG-IP-Dienste, die verschiedene Abschnitte des Traffic-Pfads von Serviceprovidern abdecken:
- BIG-IP Next for Kubernetes erweitert BIG-IP-Traffic-Management, Sicherheit, Ingress- und Egress-Kontrolle sowie Mandantenfähigkeit auf Kubernetes-Umgebungen.
- BIG-IP DNS bietet eine hochskalierbare Namensauflösung.
- BIG-IP Carrier-Grade NAT (CGNAT) unterstützt die Verwaltung von Adressressourcen und Teilnehmerdatenverkehr.
- BIG-IP Advanced Firewall Manager (AFM) bietet Netzwerk-Firewall- und DDoS-Schutz.
- BIG-IP Policy Enforcement Manager (PEM) unterstützt teilnehmerbezogene Richtlinien- und Dienststeuerung
- BIG-IP eBPF Observability ermöglicht Einblicke auf Kernel-Ebene in zunehmend dynamische Cloud-native-Infrastrukturen.
Mit zunehmender Verteilung dieser Umgebungen wird Transparenz zu einer infrastrukturellen Anforderung. BIG-IP eBPF Observability stellt Telemetriedaten aus dem Linux-Kernel bereit und hilft Betriebsteams dabei, Datenverkehrsflüsse, Abhängigkeiten und das Anwendungsverhalten in dynamischen Cloud-nativen Umgebungen nachzuvollziehen.
Die Konsolidierung ist ebenso wichtig wie jede einzelne Funktion. Serviceprovider können diese Funktionen in einer gemeinsamen Cloud-nativen Architektur zusammenführen, anstatt für jede Netzwerkfunktion einen separaten Infrastruktur-Stack aufzubauen, zu skalieren und zu betreiben. Die BIG-IP Cloud-Native Edition ergänzt zudem bestehende BIG-IP Hardware- und virtuelle Bereitstellungen und bietet Betreibern damit Flexibilität bei der Modernisierung.
F5 investiert auch weiterhin in speziell für Service-Provider-Umgebungen entwickelte Hardware. Eine für später in diesem Jahr geplante Plattform der nächsten Generation wird für das Layer-4-Traffic-Management mit hohem Durchsatz und für Sicherheitsdienste für Teilnehmer konzipiert. Damit erhalten Betreiber eine weitere Möglichkeit, Dienste auf Carrier-Niveau zu skalieren, wenn die Anforderungen an Datenverkehr und Sicherheit steigen.
Die wirtschaftlichen Auswirkungen können erheblich sein. Analysen bei F5-Kunden haben gezeigt, dass sich die Investitionskosten durch die Konsolidierung von Teilnehmerdiensten wie Firewall, DDoS-Schutz, CGNAT, DNS und Datenverkehrssteuerung um mehr als 60 % senken lassen, da weniger CPU- und Arbeitsspeicherressourcen benötigt und redundante Infrastrukturen für separate Netzwerkfunktionen vermieden werden. Dieselbe Konsolidierung kann zudem den Betrieb vereinfachen und die Einführung neuer Dienste bei veränderten Anforderungen erleichtern.
Effizienz verändert die Wirtschaftlichkeit
Auf der Ebene eines Serviceproviders wird die Effizienz der Infrastruktur schnell zu einer Frage der Gesamtbetriebskosten (TCO). Die Anforderungen an CPU und Arbeitsspeicher wirken sich auf die Anzahl der Server, den Stromverbrauch, die Kühlung, den Platzbedarf im Rack und die für zusätzliche Dienste verfügbare Kapazität aus.
F5 beauftragte The Tolly Group damit, zwei repräsentative Workloads von F5 BIG-IP Cloud-Native Edition – DNS sowie Layer 4 plus CGNAT – mit einer getesteten VNF-Bereitstellung in Red Hat OpenShift zu vergleichen. Die Ergebnisse zeigen, warum das Bereitstellungsmodell entscheidend ist. Im DNS-Test erzielte F5 BIG-IP Cloud-Native Edition einen nahezu 1,9-mal so hohen Abfragedurchsatz und benötigte dabei 91,5 % weniger CPU-Ressourcen. Im Test mit Layer 4 plus CGNAT erzielte F5 BIG-IP Cloud-Native Edition einen vergleichbaren Durchsatz und benötigte dabei 79,7 % weniger CPU-Ressourcen sowie 98,5 % weniger Arbeitsspeicher.
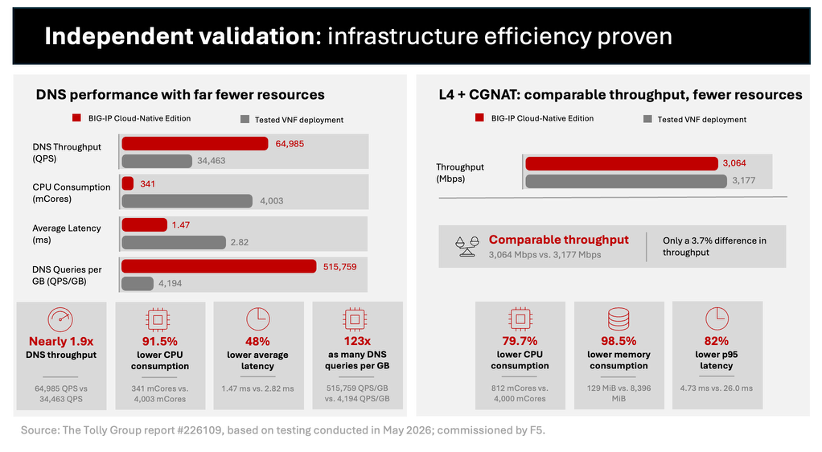
Diese Tests konzentrieren sich auf zwei Funktionen, während der umfassendere Mehrwert in der Konsolidierung des Angebots von F5 BIG-IP Cloud-Native Edition liegt. Betreiber können die Infrastruktur effizienter nutzen und gleichzeitig die Netzwerk-, Sicherheits-, Richtlinien- und Traffic-Management-Dienste bereitstellen, die ihre Umgebungen erfordern.
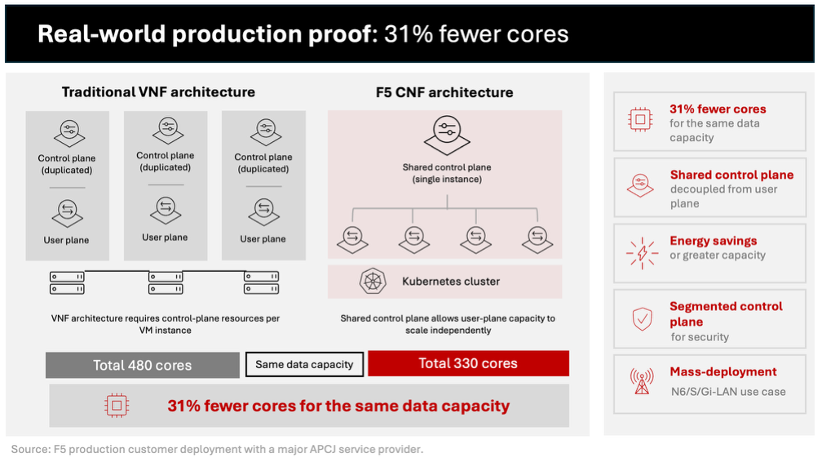
Eine produktive Kundenimplementierung untermauert diesen Punkt. Bei einer Implementierung für einen großen Dienstanbieter in Asien konnte durch den Wechsel von einer VNF-basierten Architektur zu den cloudnativen Netzwerkfunktionen von F5 die für dieselbe Datenkapazität erforderliche Rechenleistung von 480 auf 330 CPU-Kerne reduziert werden – eine Verringerung um 31 %. Die Architektur ermöglicht eine getrennte Skalierung von Steuerungs- und Benutzerebene, sodass Kapazität gezielt dort hinzugefügt werden kann, wo das Verkehrsaufkommen dies erfordert, ohne den gesamten Stack zu duplizieren.
Auf Netzbetreiberebene kann dieser Unterschied zu weniger Servern, einem geringeren Strombedarf, weniger zu betreibender Infrastruktur und mehr Kapazitätsreserven für neue Dienste führen.
Von der Telko-Cloud zum KI-Grid
Die nächste Phase der Infrastruktur von Serviceprovidern umfasst auch KI. Betreiber verfügen bereits über etwas, das viele Anbieter von KI-Infrastruktur noch aufbauen: eine verteilte Präsenz in zentralen Rechenzentren, regionalen Einrichtungen, Edge-Standorten und Netzwerkknoten.
Ein KI-Grid kann diese Ressourcen miteinander verbinden, sodass Workloads unter Berücksichtigung von Latenz, Kapazität, Kosten, Standort und Richtlinien an den jeweils am besten geeigneten Ort geleitet werden. Dadurch bietet sich die Möglichkeit, eine verteilte Netzwerkinfrastruktur in eine koordinierte Plattform für KI-Inferenz, souveräne KI und GPU-as-a-Service zu verwandeln.
F5 kann in dieser Architektur Kontrollpunkte für den Datenverkehr bereitstellen. Die Funktionalität für globalen Serverlastenausgleich (Global Server Load Balancing, GSLB) von BIG-IP kann Anfragen anhand von Faktoren wie Verfügbarkeit, Leistung und Richtlinien über verteilte Standorte hinweg steuern, während BIG-IP Next for Kubernetes den Anwendungs- und Inferenzdatenverkehr innerhalb von Kubernetes-Clustern verwalten, die Mandantenisolierung durchsetzen und Datenverkehrsrichtlinien in der Nähe der Workload anwenden kann.
Für beschleunigte KI-Infrastrukturen kann dieselbe Grundlage mit F5 BIG-IP Cloud-Native Edition Kubernetes-Umgebungen unterstützen, in denen ein leistungsstarkes Traffic-Management, die Mandantenisolierung und die effiziente Nutzung von Rechenressourcen zunehmend an Bedeutung gewinnen. Dies ist besonders relevant, da Serviceprovider GPU-Clouds, KI-Fabriken und verteilte Inferenzdienste aufbauen.
Eine Architektur, weniger Redundanz
Kubernetes eignet sich hervorragend für die Orchestrierung von Workloads, doch die Datenverkehrssteuerung wird komplexer, wenn Teams sie unabhängig voneinander mithilfe verschiedener Einzellösungen zusammenstellen. In großem Maßstab kann dies den Datenverkehrspfad fragmentieren und eine weitere Ebene betrieblicher Komplexität schaffen.
Der praktische Vorteil der BIG-IP Cloud-native Edition liegt in der betrieblichen Konsistenz. DNS, CGNAT, Firewall, Richtliniendurchsetzung, Kubernetes-Datenverkehrsmanagement und Observability können als Bestandteile einer gemeinsamen Architektur statt als separate Modernisierungsprojekte geplant werden.
Das ist von Bedeutung, da jeder eigenständige Stack einen eigenen Lebenszyklus, eigene Ressourcenanforderungen, ein eigenes Sicherheitsmodell sowie eigene Telemetrie- und Betriebsprozesse mit sich bringt. Durch die Konsolidierung auf einer gemeinsamen Kubernetes-nativen Grundlage können Serviceprovider diesen Aufwand reduzieren, einzelne Dienste bedarfsgerecht skalieren und neue Netzwerkdienste einführen, ohne dafür einen weiteren dedizierten Infrastruktur-Stack aufbauen zu müssen.
Die Konsolidierung bietet Betreibern zudem eine Plattform, die sich mit dem Markt weiterentwickeln kann. Dieselbe Cloud-native-Basis, die 5G und die Modernisierung von N6/SGi-LAN unterstützt, lässt sich auf neue 6G-Anforderungen, verteilte Edge-Dienste und KI-Infrastrukturen ausweiten. Sie bietet F5 eine gemeinsame Plattform für kontinuierliche Innovationen bei Netzwerkfunktionen, Kubernetes-Traffic-Management, Observability und KI, während sich die Anforderungen weiterentwickeln.
Diese Weiterentwicklung umfasst auch agentenbasierte KI. Mit BIG-IP Next for Kubernetes Version 2.4 ergänzt F5 eine protokollbewusste Persistenz für Sitzungen des Model Context Protocol (MCP) und Agent-to-Agent-Aufgaben (A2A). Dadurch bleiben zustandsbehaftete Agenteninteraktionen auch bei der Skalierung von Diensten dem jeweils geeigneten Backend zugeordnet. OIDC-Erkennung und JWT-Validierung ergänzen die Identitätskontrollen am Ingress, sodass der Datenverkehr von Agenten und Tools validiert werden kann, bevor er die Backend-Dienste erreicht.
Für Serviceprovider, die KI-Plattformen und agentenbasierte Dienste entwickeln, wird damit dasselbe Modell zur Datenverkehrssteuerung, das bei herkömmlichen Anwendungen zum Einsatz kommt, auf zustandsbehaftete, identitätsbewusste Agenten-Workloads ausgeweitet.
Für die Zukunft entwickeln
Die Cloud-native-Modernisierung tritt für Serviceprovider in eine praxisorientiertere Phase ein. Markt, Technologie und betriebliche Voraussetzungen greifen zunehmend ineinander, während KI die Anforderungen an Infrastruktureffizienz und Automatisierung weiter erhöht.
BIG-IP Cloud-Native Edition integriert BIG-IP Netzwerkfunktionen, Sicherheit, Traffic-Management, Richtliniendurchsetzung und Observability über eine gemeinsame Kubernetes-native Architektur in diese Umgebung. Unabhängige Tests und Erfahrungen aus dem Produktivbetrieb zeigen die potenziellen Effizienzsteigerungen bei der Infrastruktur, während zugleich eine Architektur beibehalten wird, die sich auf beschleunigte KI-Umgebungen ausweiten lässt.
Für Serviceprovider liegt die Chance auf der Hand: Sie können die Infrastruktur für heutige Netzwerkdienste vereinfachen und Raum für die Dienste der Zukunft schaffen.
Mehr erfahren
Entdecken Sie F5 BIG-IP Cloud-Native Edition, und erfahren Sie, wie F5 Netzwerkfunktionen, Sicherheit, Anwendungsbereitstellung und Observability in Kubernetes-native Umgebungen integriert.
Lesen Sie die unabhängige Bewertung der Tolly Group zu BIG-IP Cloud-Native Edition, um mehr über die Ergebnisse zur Infrastruktureffizienz bei DNS-, Layer-4- und CGNAT-Workloads zu erfahren. Lesen Sie außerdem die heutige Pressemitteilung.
Über den Autor
Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]