Mein Ruf ist mir scheißegal.
Joan Jett & the Blackhearts hatten das Glück, diese Zeilen noch vor dem modernen Internetzeitalter schmettern zu können – damals, als Gegenkultur noch subversiv, cool und provokant war.
Heute ist die Gegenkultur im Mainstream angekommen. Und unser Ruf im Internet ist alles. Unsere digitalen Identitäten werden bewusst inszeniert, sind weithin sichtbar und werden streng kontrolliert, während wir uns immer enger an die Geräte in unseren Taschen binden.
Wenn also Konten aufgrund von Credential Stuffing übernommen werden und böswillige Akteure dies ausnutzen, können die Folgen auf ganz persönlicher Ebene verheerend sein.
Panik, Verlegenheit und Scham.
Das sind echte Gefühle, die durch Ereignisse in unserer digitalen Welt ausgelöst werden.
Dies gilt insbesondere für die Übernahme von Social-Media-Konten, die das Identity Theft Resource Center (ITRC) als „Epidemie der Kontoübernahmen“ bezeichnet hat.
Nach Angaben des ITRC wandten sich 2021 knapp 15.000 Opfer von Identitätskriminalität an die Organisation, um Unterstützung zu erhalten – an sich schon ein Rekord. Zudem stieg die Zahl der Übernahmen von Social-Media-Konten zwischen 2020 und 2021 um 1.044 %. Eine erschütternde Statistik.
Im Anschluss führte das ITRC eine Umfrage unter Betroffenen durch, deren Social-Media-Konten übernommen worden waren, und stellte fest, dass 66 % von starken emotionalen Reaktionen auf den Kontrollverlust über ihr Social-Media-Konto berichteten: 92 % fühlten sich in ihrer Privatsphäre verletzt, 83 % waren besorgt und verängstigt, 78 % wütend, 77 % schutzlos und 7 % suizidgefährdet.
Im Sinne des Welttags der psychischen Gesundheit sind dies wichtige Statistiken, die im Bereich der Cybersicherheit berücksichtigt werden sollten. Auch wenn manche den Identitätsdiebstahl in sozialen Medien lediglich als Unannehmlichkeit betrachten mögen, zeigen diese Zahlen, wie eng der eigene Ruf im Internet mit dem emotionalen Wohlbefinden verknüpft ist.
Nehmen wir zwei Freunde von mir, Trevor und Stacey, deren Social-Media-Konten im Juli 2022 vermutlich durch denselben Credential-Stuffing-Angriff gehackt wurden. Keiner von beiden hatte die Zwei-Faktor-Authentifizierung eingerichtet.
Beide Freunde sind beruflich erfolgreich und waren in den sozialen Medien aktiv; einer von ihnen war zudem ein mäßig begeisterter Krypto-Fan.
Die Täter veröffentlichten in ihren Instagram-Storys eine wenig subtile Aufforderung, sich an einem Bitcoin-Mining-System zu beteiligen. Zu sehen war ein Screenshot eines iPhone-Sperrbildschirms mit einem Bild aus dem jeweiligen Profil (bei Trevor ein Profilbild, das ihn und seine Frau zeigte) sowie einer gefälschten SMS von BofA, gefolgt von einem Screenshot seines angeblichen Bankkontos:
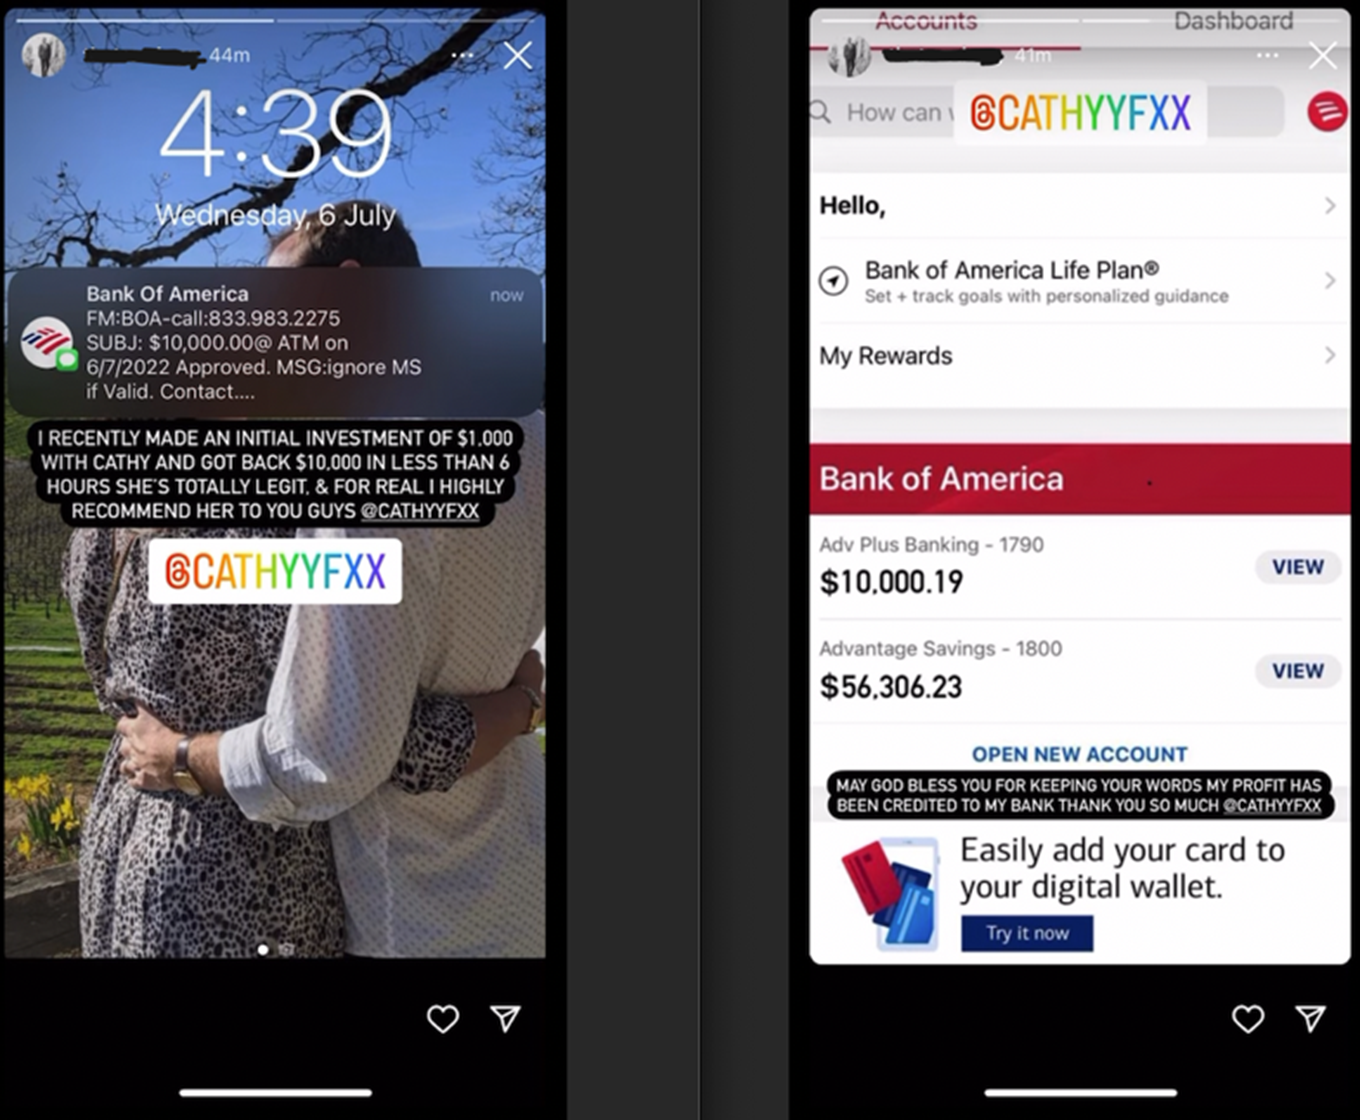
Man muss zwar kein Cybersicherheitsexperte sein, um zu erkennen, dass es sich hierbei um einen Betrugsversuch handelte, dennoch könnte sich dies als wirksame Phishing-Taktik erweisen, da die Nachricht vom tatsächlichen Konto einer vertrauenswürdigen Quelle innerhalb eines sozialen Netzwerks stammt, das nicht für Missbrauch bekannt ist.
Da ich neugierig war, wie raffiniert diese Angreifer vorgingen – und weil ich mir keine Gelegenheit entgehen lasse, direkt mit unseren Black-Hat-Gegenspielern zu sprechen –, antwortete ich auf die Story, um herauszufinden, wie überzeugend ihre Nachrichten waren:
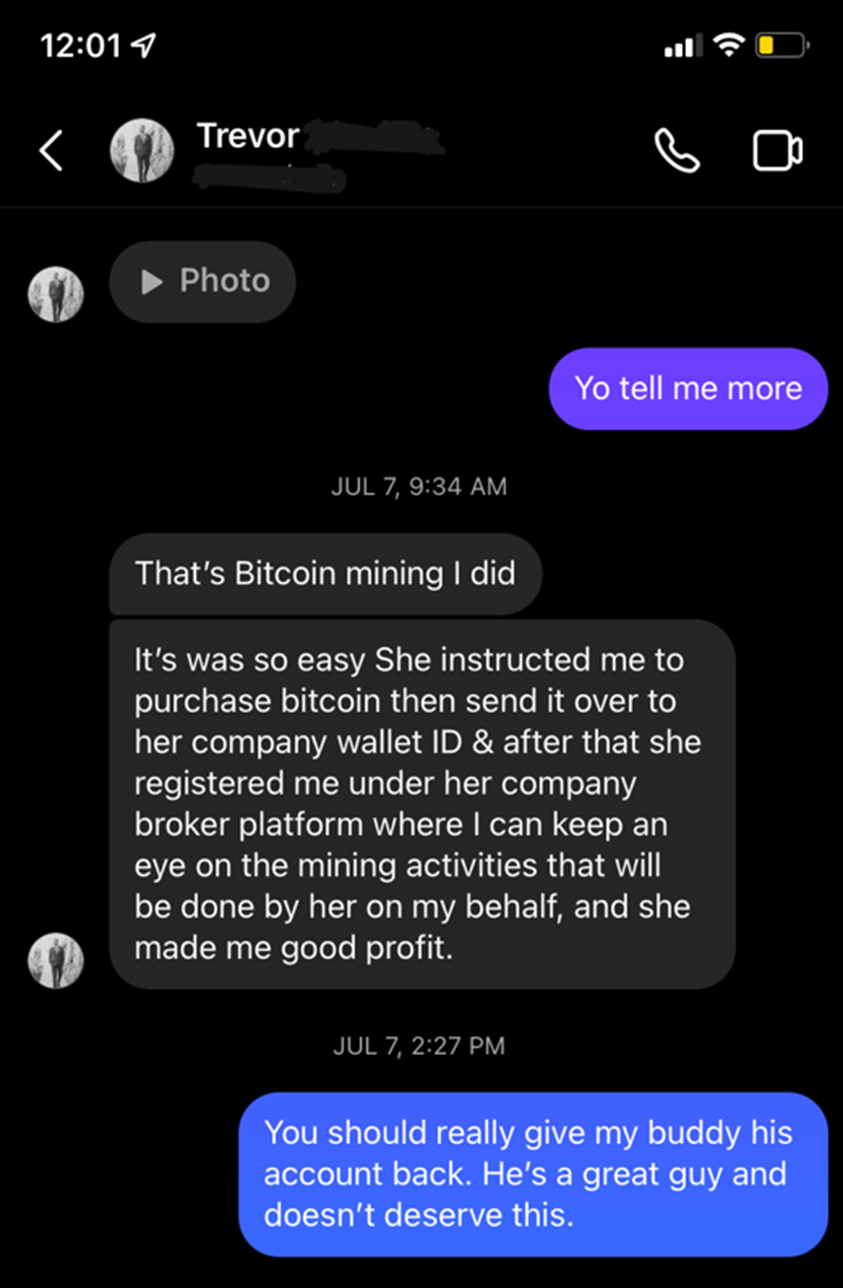
Ich weiß, ich weiß. Ich bin so ein guter Freund, oder?
Für beide war es eine schreckliche Tortur. Trevor konnte das Verifizierungsverfahren von Instagram mittels Gesichtserkennung nutzen, bei dem das Gesicht gescannt und mit der riesigen Sammlung markierter Fotos abgeglichen wird. So konnte er innerhalb von 27 Stunden wieder Zugriff auf sein Konto erlangen und die Zwei-Faktor-Authentifizierung einrichten.
Stacey hingegen zog sich vollständig aus den sozialen Medien zurück. Die ganze Tortur war ihr einfach zu peinlich und löste bei ihr so große Ängste aus, dass sie kurzerhand alles hinter sich ließ. Sie entschied, dass dieses ganze Ding mit der Persona in einer digitalen Welt nichts für sie war.
Das ist nicht ungewöhnlich. Eine Studie aus dem Jahr 2020 legt nahe, dass 28 % der Verbraucher eine Website nicht mehr nutzen, wenn ihr Konto gehackt wurde.
Panik, Verlegenheit und Scham.
Das sind nicht die Gefühle, die wir bei den Endnutzern unserer Kunden auslösen möchten, wenn sie sich auf unsere Produkte verlassen. Und auch wenn dieses Beispiel speziell die sozialen Medien betrifft, können wir alle diese Haltung nachvollziehen.
Ob soziale Medien, Fintech, E-Commerce oder andere Organisationen mit einer ausnutzbaren Nutzerbasis: Credential Stuffing ist ein Katz-und-Maus-Spiel, das uns erhalten bleiben wird – mit alarmierenden Auswirkungen.
Laut Javelin Strategy and Research beliefen sich die durch Kontoübernahmen (Account Takeover, ATO) verursachten Gesamtverluste im Jahr 2020 gemäß ihrer Studie zum Identitätsbetrug 2021 auf über 6 Milliarden US-Dollar. Unternehmen entwickeln neue Schutzmaßnahmen, Hacker wiederum Werkzeuge, um diese zu umgehen – und der Kreislauf setzt sich fort.
Wie können sich Unternehmen also wehren?
In einem aktuellen Bericht der Aite Group wurden Risikoverantwortliche von Finanzinstituten, Fintech-Kreditgebern und E-Commerce-Unternehmen dazu befragt, wie sie sich vor der zunehmenden Zahl von ATO-Angriffen schützen.
Zu den wichtigsten Erkenntnissen gehören:
- Die meisten Verbraucher verwenden auf verschiedenen Websites immer wieder dieselben wenigen Benutzernamen und Passwörter. Dadurch entsteht eine Sicherheitslücke, die von organisierten Verbrecherbanden ausgenutzt wird.
- Die verfügbare Angriffsfläche wächst weiter, wodurch Erkennung und Abwehr komplexer werden.
- Unternehmen benötigen eine Lösung, die Echtzeit-Datenanalysen nutzt, um mit automatisierten Angriffen Schritt zu halten und schädliche Aktivitäten zu blockieren, bevor sie den Geschäftsbetrieb beeinträchtigen.
- Unternehmen mit robusten Abwehrmaßnahmen werden einen Rückgang des Angriffsvolumens verzeichnen, da sich Kriminelle auf leichtere Ziele konzentrieren.
Über die offensichtlichen finanziellen Auswirkungen von ATO-Angriffen hinaus darf nicht vergessen werden, dass diese Straftaten ganz reale Folgen für die betroffenen Menschen haben.
Bei der Betrugsbekämpfung geht es nicht nur darum, Geld zu sparen. Ebenso entscheidend ist es, menschliches Leid zu verhindern, das unbemerkt die Grundfesten einer besseren digitalen Zukunft untergräbt. Wie in der physischen Welt erfordert auch das, was wir uns für die digitale Welt wünschen, Schutz, Sicherheit und Vertrauen.
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...