Nein, nicht diese Art von Speed. Die andere Art von Geschwindigkeit.
Die Entwicklungsgeschwindigkeit, also wie schnell Anwendungen entwickelt und in die Produktion überführt werden können, ist für Unternehmen häufig ein Grund, agile Entwicklungsmethoden und DevOps für die Bereitstellung einzuführen. Kennzahlen beziehen sich häufig auf „Zykluszeiten“ und die „Bereitstellungshäufigkeit“, die oft zusammen mit agilen Kennzahlen genannt werden. Diese messen die Zeit in immer kürzeren „Sprints“, um Features und Funktionen schneller auf den Markt zu bringen.
Es geht um Geschwindigkeit, und die Cloud wird seit Langem als Mittel angepriesen, um sie zu erreichen. Keine langwierigen Beschaffungsprozesse, kein Warten auf die Installation im Rack. Geplante Bereitstellungsfenster, die monatelange Wartezeiten mit sich bringen können? Fehlanzeige. Die „Agilität“ der Cloud ist eigentlich nur ein Synonym für Geschwindigkeit. In einer 2015 von CA Technologies durchgeführten Umfrage gaben 9 von 10 Führungskräften an, zunehmend unter Druck zu stehen, Anwendungen schneller zu veröffentlichen. Wenn es darum geht, die richtige Markteinführungsgeschwindigkeit zu erreichen, wird die Cloud häufig als die Lösung angesehen.
Doch bei der überstürzten Migration in die Cloud sind Unternehmen häufig gezwungen, auf bestimmte Dienste zu verzichten – meist, weil keine vergleichbaren Angebote oder nicht das nötige Know-how für die Bereitstellung verfügbar sind. Das ist problematisch, insbesondere im Hinblick auf das für den Betrieb entscheidende Zusammenspiel von Leistung, Sicherheit und Skalierbarkeit. Abstriche in einem dieser Bereiche können sich verheerend auf Gewinn und Produktivität auswirken – zwei Kennzahlen, an denen sich das Unternehmen vierteljährlich, wenn nicht sogar täglich, misst.
Das ist wahrscheinlich der Grund, warum die Mehrheit der Befragten in der „State of the Network“-Umfrage 2016 von Network World angab, dass die wichtigsten Gründe für Investitionen in Netzwerke die Verbesserung der Leistung (55 %), die Datensicherheit (53 %) und die Gewährleistung der Verfügbarkeit (50 %) waren.
Auch unsere eigenen State of Application Delivery-Umfragen zeigen, dass allen drei Aspekten eine ähnlich hohe Bedeutung beigemessen wird. Auf die Frage, ohne welche Dienste die Befragten keine Anwendung bereitstellen würden, teilen sich Sicherheit und Verfügbarkeit den ersten Platz. Und die Leistung? Darauf würden Unternehmen zuletzt verzichten, selbst wenn sie dadurch ihre Netzwerke sicherer machen könnten.
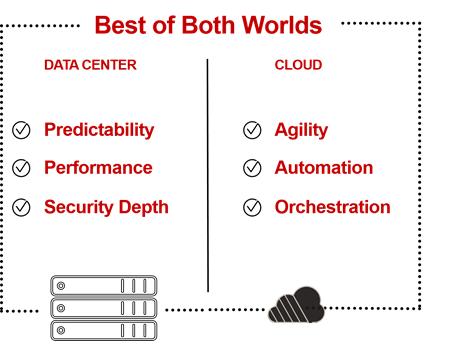
Unternehmen brauchen einen Ansatz, der „das Beste aus beiden Welten“ vereint. Sie benötigen die Agilität, also die Geschwindigkeit, des Cloud-Computings, um mit dem Tempo Schritt zu halten, mit dem Entwicklung und Betrieb Anwendungen in die Produktion überführen. Dabei dürfen sie jedoch nicht auf die Dienste verzichten, auf die sie für Sicherheit, Skalierbarkeit und Leistung angewiesen sind. Eine Sicherheitsverletzung, eine unzureichende Leistung oder die mangelnde Skalierbarkeit in einem entscheidenden Moment sind ebenso schädlich wie eine Anwendung überhaupt nicht auf den Markt zu bringen.
Das Problem besteht darin, dass diese beiden Welten im Widerspruch zueinander zu stehen scheinen. Diese Diskrepanz im Rechenzentrum entsteht durch den Versuch, gleichzeitig sowohl Zuverlässigkeit als auch Agilität zu gewährleisten.
Es zeigt sich, dass diese beiden Welten gar nicht so unvereinbar sind, wie es zunächst klingt. Die auf geschäftlicher Ebene erforderliche Agilität, um Abläufe mithilfe von Anwendungen und vernetzten Geräten zu optimieren und Leistungsmerkmale sowie Funktionen schneller und häufiger auf den Markt zu bringen, beruht auf der Zuverlässigkeit der zugrunde liegenden Infrastruktur. Es ist nicht so, dass das Netzwerk mit diesem Tempo nicht Schritt halten könnte. Vielmehr muss beim Netzwerk stärker darauf geachtet werden, dass Bereitstellungen nicht nur wiederholbar, sondern auch konsistent und vorhersehbar sind.
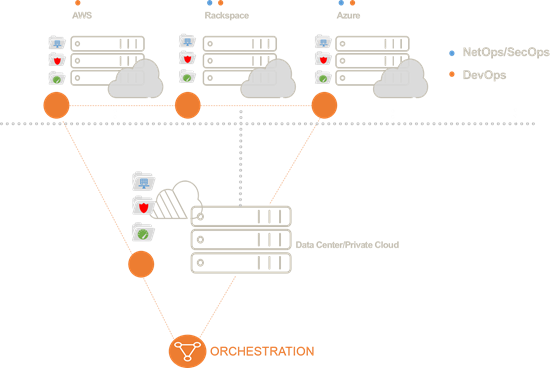
Das bedeutet, dass der herkömmliche Ansatz zur Bereitstellung jener Anwendungsdienste, die für Sicherheit, Skalierbarkeit und Geschwindigkeit erforderlich sind, nicht das Problem ist. Problematisch ist vielmehr die Geschwindigkeit, mit der sie bereitgestellt werden. Um dem entgegenzuwirken, müssen programmatische Methoden wie APIs und Vorlagen eingesetzt werden, die in Kombination mit Orchestrierung die Bereitstellung von Anwendungsdiensten beschleunigen – auf ein Tempo, das eher dem der Anwendungsentwicklung und des IT-Betriebs entspricht.
Eine Lösung besteht darin, in allen Umgebungen ein betrieblich einheitliches Set von Services einzusetzen, unabhängig davon, ob es sich um herkömmliche Umgebungen oder Colocation-Rechenzentren, eine Public oder Private Cloud handelt. Mit einer Plattform, die in einer Vielzahl von Umgebungen bereitgestellt werden kann (etwa in allen Clouds und in herkömmlichen Rechenzentren), können Unternehmen die Bereitstellung beschleunigen, indem sie den betrieblichen Aufwand reduzieren, der durch die Erstellung und Verwaltung mehrerer Richtliniensätze entsteht. Einigen davon fehlen möglicherweise die erforderlichen Funktionen, um Konsistenz und Compliance zu gewährleisten. Mit einem Plattformansatz kann eine zentralisierte Steuerung mit dezentraler Ausführung Realität werden und die Wiederholbarkeit schaffen, auf der das Vertrauen in Bereitstellungen beruht.
Die Verwendung von Vorlagen oder die Behandlung von „Infrastruktur als Code“ erhöht die Zuverlässigkeit, indem sie die Konsistenz und Wiederholbarkeit von Servicebereitstellungen über verschiedene Umgebungen hinweg gewährleistet. Gleichzeitig steigert die Orchestrierung die Geschwindigkeit und unterstützt so die heute flexiblere, agilere Betriebsweise.
Sie können das Beste aus beiden Welten haben: Zuverlässigkeit und Agilität. Sie müssen für mehr Geschwindigkeit keine Abstriche bei den Services machen. Sie müssen lediglich sicherstellen, dass Sie über die richtige Plattform mit den richtigen Funktionen an den richtigen Stellen verfügen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...