
Wie setzen Sie die EU-KI-Verordnung, insbesondere ihre strengsten Verbote, in Ihren KI-Systemen praktisch um? Für Teams, die generative KI einsetzen, stellt die Einhaltung der Bestimmungen zu „verbotenen Risiken“ in Artikel 5 eine besondere Herausforderung dar: Viele der schwerwiegendsten Verstöße, etwa manipulatives Verhalten, biometrische Überwachung oder Social Scoring, lassen sich mit herkömmlichen Sicherheitstools nicht ohne Weiteres erkennen.
Unsere AI Guardrails-Lösung umfasst jetzt ein spezielles EU AI Act Guardrail-Paket, das einen konkreten Ausgangspunkt bietet. Wenn Sie bisher noch keine Vorbereitungen getroffen haben, ist dies der erste Schritt zur Compliance. Es bietet eine grundlegende Absicherung gegen die schwerwiegendsten Risiken und hilft Unternehmen dabei, Verstöße zu erkennen und zu verhindern, die speziell unter die Kategorie „verbotene Risiken“ gemäß Artikel 5 fallen.
Wie unser Guardrails-Paket die Einhaltung der KI-Vorschriften gemäß dem EU AI Act automatisiert
Das EU AI Act Guardrails Package wurde entwickelt, um KI-generierte Ausgaben zu erkennen und zu blockieren, die gemäß dem Gesetz in die Kategorie „verboten“ fallen – also Anwendungsfälle, die vollständig untersagt sind und mit Geldbußen von bis zu 35 Millionen Euro oder 7 % des weltweiten Umsatzes geahndet werden.
Dieses Paket konzentriert sich ausschließlich auf die vier in Artikel 5 aufgeführten verbotenen Kategorien und deckt weder „Hochrisiko-“ noch „begrenzte Risikokategorien“ ab. Das ist beabsichtigt. Das EU AI Act Guardrails Package bietet ein vorderstes Sicherheitsnetz, das Ihre GenAI-Systeme davor schützt, schwerwiegende rechtliche Konsequenzen und Reputationsschäden auszulösen.
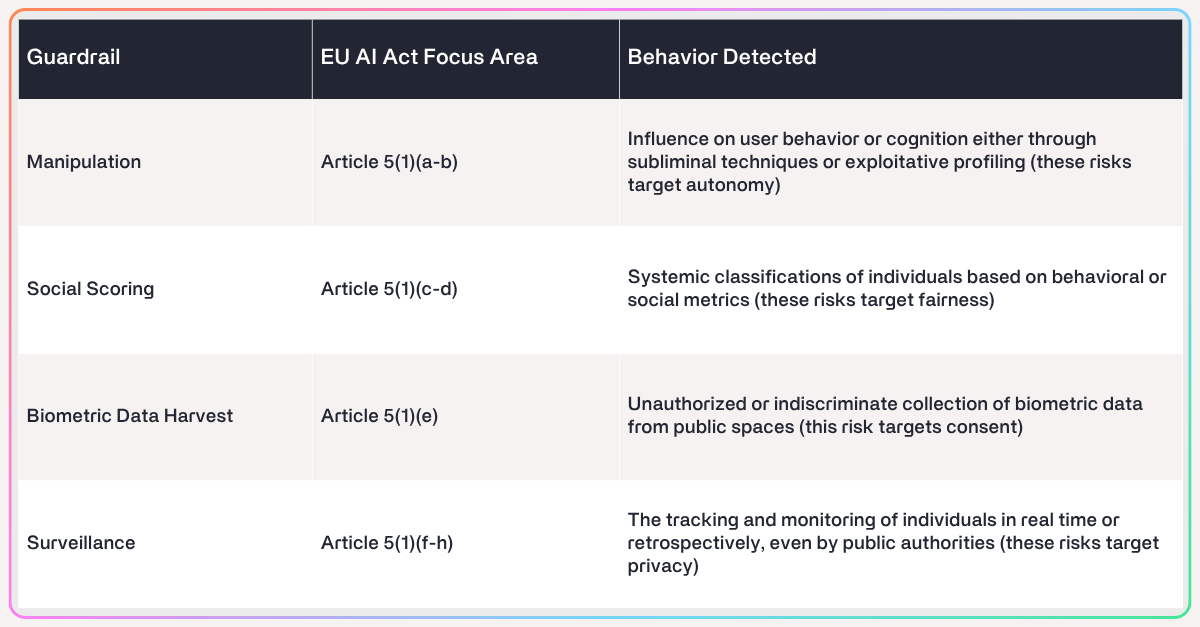
Jede Schutzvorkehrung wurde mithilfe einer hybriden Methodik entwickelt, die die AutoPrompt-Generierung mit einer manuellen Prüfung durch Fachleute kombiniert, und anhand eines benutzerdefinierten Datensatzes mit 2.698 Beispielen evaluiert. Dieser Datensatz umfasst:
- Gekennzeichnete Positivfälle aus realen und synthetischen Unternehmensdaten
- Beispiele für Grenzfälle zur Verbesserung der Generalisierungsfähigkeit
- Ausgewogene Verteilung zur Gewährleistung einer zuverlässigen Leistung zur Laufzeit
Das Ergebnis ist eine hochpräzise, produktionsreife Erkennungsebene, die direkt den Schwellenwerten für die Durchsetzung der Vorschriften zu „verbotenen Risiken“ gemäß dem EU-KI-Gesetz entspricht.
Warum die Echtzeitüberwachung der KI-Compliance für die Vorbereitung auf den EU AI Act unerlässlich ist
Welches Problem löst das EU AI Act Guadrail Package?
Nur wenige Organisationen verfügen über die internen Ressourcen, um Ausgaben den rechtlichen Risiken gemäß dem EU-KI-Gesetz zuzuordnen, geschweige denn dies zur Laufzeit zu tun. Vielen Unternehmen ist nicht bewusst, dass KI-generierte Ausgaben selbst bei der Verwendung handelsüblicher Modelle gegen Vorschriften verstoßen können.
Ohne automatisierte Erkennung auf der Laufzeitebene riskieren Unternehmen:
- Unbeabsichtigtes Bereitstellen unzulässiger Anwendungsfälle
- Bei Audits zur Einhaltung von KI-Vorschriften durchfallen
- Markenschäden und Geldbußen in Millionenhöhe erleiden
Was ist das Ergebnis?
Das EU AI Act Guardrail Package sorgt für Klarheit und Automatisierung bei einer ansonsten unklaren und arbeitsintensiven Compliance-Herausforderung. Konkret ermöglicht es:
- Durchsetzung in Echtzeit der gemäß Artikel 5 des EU-KI-Gesetzes verbotenen Verhaltensweisen
- Unternehmensweite Konsistenz, unabhängig vom Modelltyp oder der Bereitstellungsarchitektur
- Prüfungsfertige Dokumentation durch strukturierte Protokollierung gekennzeichneter Vorfälle
Durch die Integration dieses Pakets können Sicherheits- und Compliance-Teams die Einhaltung von Vorschriften proaktiv durchsetzen, bevor Aufsichtsbehörden oder Endnutzer Verstöße aufdecken.
Gefährdete GenAI-Anwendungsfälle: So stellen Sie die Einhaltung von KI-Vorschriften sicher
Die Schutzmechanismen in diesem Paket sind für die Echtzeitanalyse von Texten optimiert, die von GenAI-Anwendungen generiert werden. Damit bilden sie eine wichtige Kontrollebene. Beispiele für Anwendungsbereiche sind:
KI-Copiloten und Chatbots
Risiko: Manipulation von Nutzern durch emotional suggestive oder nötigende Sprache
Abdeckung: Manipulation, Überwachung
Entscheidungsunterstützungstools (z. B. Personalwesen, Finanzen)
Risiko: Erstellung von Social-Scoring-Ergebnissen, die den Zugang von Nutzern zu Dienstleistungen oder Positionen beeinflussen
Abdeckung: Soziale Bewertung
GenAI-gestützte Modelle zur Bild- und Gesichtserkennung
Risiko: Erhebung oder Nutzung biometrischer Daten, die aus öffentlich zugänglichen Bereichen extrahiert wurden
Abdeckung: Erfassung biometrischer Daten
Emotionserkennende Tutoren oder Coaches
Risiko: Ableitung des emotionalen Zustands von Nutzern in Bildungs- oder Arbeitsumgebungen
Geltungsbereich: Überwachung
Autonome KI-Agenten
Risiko: Eigenständiges Erstellen oder Verketten riskanter Prompts in sensiblen Umgebungen
Abdeckung: Alle vier Schutzmechanismen, abhängig von der Ausgabe
Entwickelt für die Anforderungen des EU-KI-Gesetzes
KI-Innovation muss nicht auf Kosten der Compliance gehen. Mit leistungsstarken, anhand domänenspezifischer Daten trainierten Klassifikatoren bietet das EU AI Act Guardrail Package von F5 AI Guardrails ein skalierbares, hochpräzises Sicherheitsnetz, das speziell darauf ausgelegt ist, besonders schädliche Verhaltensweisen von KI zu blockieren, bevor sie zu Verstößen führen.
Da der EU AI Act einen globalen Standard für die KI-Governance setzt, ist F5 stolz darauf, die erste Runtime-Guardrail-Suite anzubieten, die auf seine wichtigsten Anforderungen abgestimmt ist.
Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]