
F5 führte Distributed Cloud Services im Jahr 2022 ein und bietet damit Schutz für Webanwendungen und APIs für Unternehmen, die eine Edge-basierte Sicherheitslösung benötigen, die als Service genutzt werden kann. In der heutigen vernetzten Welt nehmen Cyberbedrohungen zu, und Unternehmen müssen darauf vorbereitet sein, ihre kritische Infrastruktur vor neuen, sich ständig weiterentwickelnden Angriffsarten zu schützen. Eine der häufigsten Arten von Cyberangriffen ist ein verteilter Denial-of-Service-Angriff (DDoS), der selbst die größten Websites und Onlinedienste lahmlegen kann.
Kürzlich startete eine bekannte prorussische Hacktivistengruppe namens Killnet einen ausgeklügelten L7-DDoS-Angriff auf ein großes europäisches Unternehmen. Ziel des Angriffs war es, die Server des Unternehmens mit enormen Datenverkehrsmengen zu überlasten und den Benutzern so den Zugriff auf die Website zu erschweren. Dabei erreichte der Angriffsverkehr Spitzenwerte von 120.000 RPS. Dank der Maßnahmen des F5 Security Operations Center (SOC) und der fortschrittlichen DDoS-Abwehrfunktionen von F5 Distributed Cloud Services wird der Angriff jedoch erfolgreich abgewehrt, und die Website blieb während des gesamten Angriffs betriebsbereit. Dieser Angriff ist Teil mehrerer DDoS-Kampagnen, die in den vergangenen Wochen von dieser Gruppe ausgegangen sind.
Hinweis: Es handelt sich um eine aktive Angriffskampagne, die bereits seit über einer Woche andauert. Während dieser Blogbeitrag verfasst wird, wehren wir diese Angriffe erfolgreich ab.
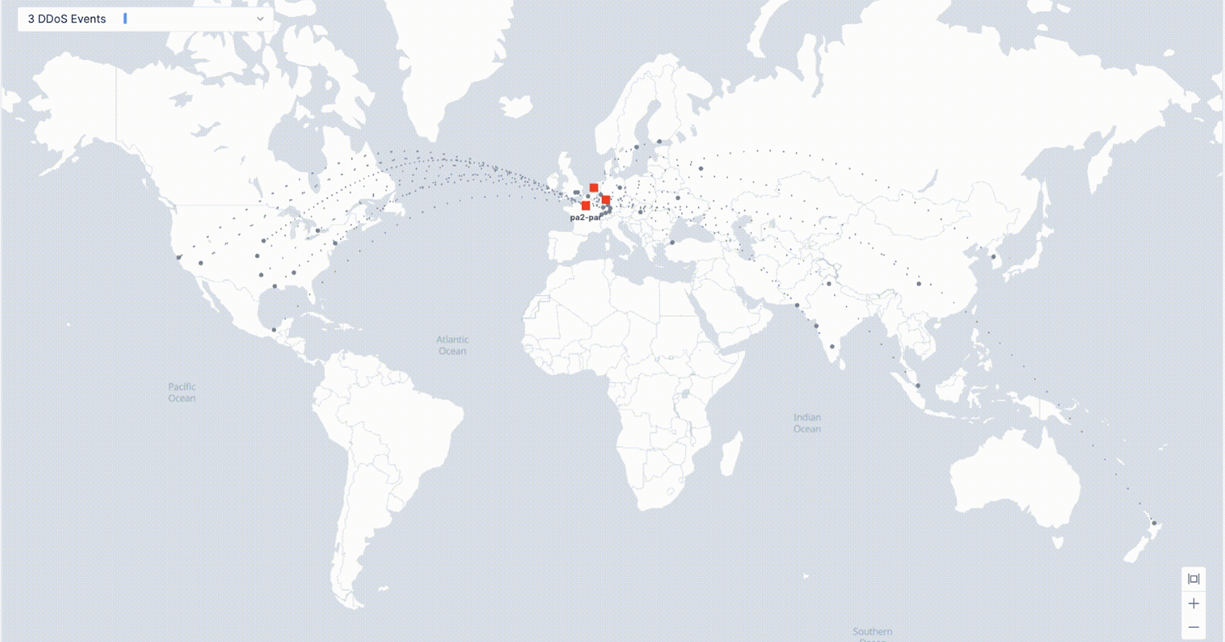
Dieser spezifische DDoS-Angriff ging von mehreren Standorten weltweit aus. Die grauen Punkte auf der obigen Karte kennzeichnen die Ursprungsorte des Angriffs, während die roten Kästchen die Präsenzpunkte des F5 Global Network darstellen, an denen der auf die Anwendung gerichtete Angriffsverkehr herausgefiltert und legitimer Datenverkehr zugelassen wird.
Ein wesentliches Merkmal der Angriffe von Killnet ist ihre Ausrichtung auf die Anwendungsschicht (L7). Diese Angriffe sind besonders schwer zu erkennen und abzuwehren, da sie häufig normales Nutzerverhalten nachahmen (wodurch sie nur schwer von legitimem Datenverkehr zu unterscheiden sind), mehrere Angriffsvektoren auf Anwendungsebene nutzen und ihre Vorgehensweise anpassen können – unter anderem durch den Wechsel zwischen verschiedenen Ursprungsstandorten, IP-Adressen und anderen Angriffskomponenten.
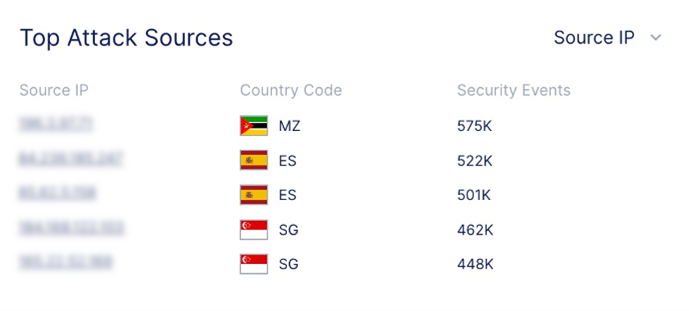
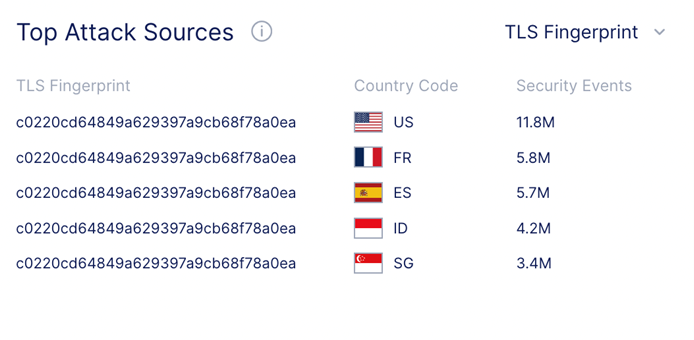
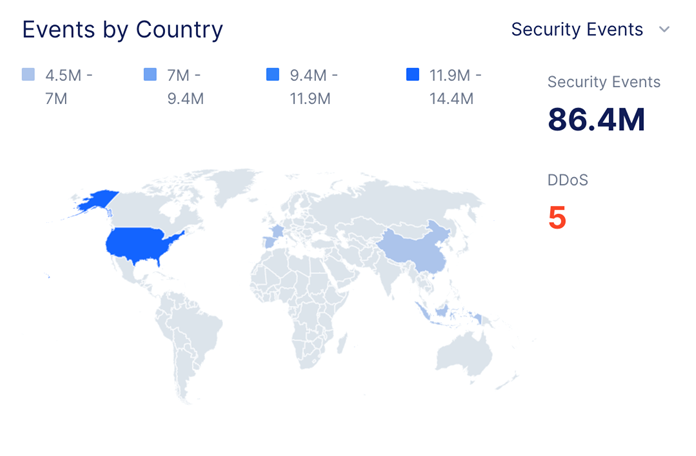
Der Angriffsverkehr stammt von nur drei verschiedenen TLS-Fingerabdrücken, obwohl die Quellen des Datenverkehrs auf 35 verschiedene IP-Adressen und 19 Länder verteilt sind. 72 % des Angriffsverkehrs stammen von einem einzigen TLS-Fingerabdruck, der in der obigen Abbildung dargestellt ist. Dieser Fingerabdruck wird mit der Tofsee-Malware in Verbindung gebracht, bei der mit Tofsee infizierte Systeme als Teil eines DDoS-Botnetzes eingesetzt werden.
Das F5 SOC setzt verschiedene Strategien zur Abwehr des Angriffs ein, darunter Datenverkehrsfilterung, IP-Intelligence und Ratenbegrenzung. So kann das Team gezielt schädlichen Datenverkehr erkennen und blockieren, während legitimer Datenverkehr weiterhin die Website erreicht. Ein weiterer wichtiger Bestandteil der erfolgreichen Abwehr ist der Einsatz von Echtzeit-Bedrohungsinformationen und Funktionen zur automatischen Abwehr von L7-DDoS-Angriffen. Dadurch konnten Teile dieses Angriffs in Echtzeit und ohne menschliches Eingreifen blockiert werden. Mithilfe dieser Informationen kann das Team den Angreifern stets einen Schritt voraus sein und seine Abwehrmaßnahmen schnell anpassen, wenn sich der Angriff über verschiedene geografische Regionen und IP-Adressen hinweg ausbreitet und neue Angriffswege nutzt.
Die erfolgreiche Abwehr der L7-DDoS-Angriffe von Killnet und anderen Gruppen stellt eine neue Normalität dar. Weitere Erkenntnisse zu DDoS-Angriffen finden Sie in unserem F5 Labs 2023 DDoS Attack Trends report. Dieser Angriffsrückblick verdeutlicht, wie wichtig eine mehrschichtige Sicherheitsinfrastruktur und ein gut geschultes Sicherheitsteam sind, das in Echtzeit Unterstützung leisten kann. Durch eine Kombination aus Datenverkehrsfilterung, Ratenbegrenzung, cloudbasierter DDoS-Bereinigung, Echtzeit-Bedrohungsinformationen und einem soliden Notfallwiederherstellungsplan können sich Unternehmen selbst vor den ausgefeiltesten DDoS-Angriffen auf ihre Infrastruktur und Anwendungen schützen.
Wenn Sie von einem schwerwiegenden Angriff betroffen sind und ein Notfall-Onboarding für F5 Distributed Cloud Services benötigen, wenden Sie sich unter (866) 329-4253 oder +1 (206) 272-7969 an unsere Notfall-Support-Hotline.
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...