Die Partnerschaft zwischen F5 und VMware unterstützt Sie – unsere Kunden – durch die Integration unserer Technologien, Produkte und Services dabei, Ihre geschäftlichen Anforderungen vom Rechenzentrum bis zur Cloud zu erfüllen. Dies tun wir bereits seit fast zehn Jahren – eine Ewigkeit in der Hightech-Branche.
Angefangen hat alles damit, dass F5 BIG-IP für den Lastausgleich der von VMware vSphere erstellten und verwalteten virtualisierten Ressourcen eingesetzt wurde. Im Laufe der Jahre haben wir unsere Zusammenarbeit jedoch weiter ausgebaut. Heute stellen wir gemeinsam leistungsstarke, integrierte Lösungen bereit, die alle Komponenten des Software-Defined Data Center (SDDC) unterstützen: von der Netzwerkvirtualisierung (NSX) über Cloud-Management (vRealize) und die Hybrid Cloud (vCloud Air) bis hin zu End-User Computing bzw. EUC (Horizon und AirWatch).
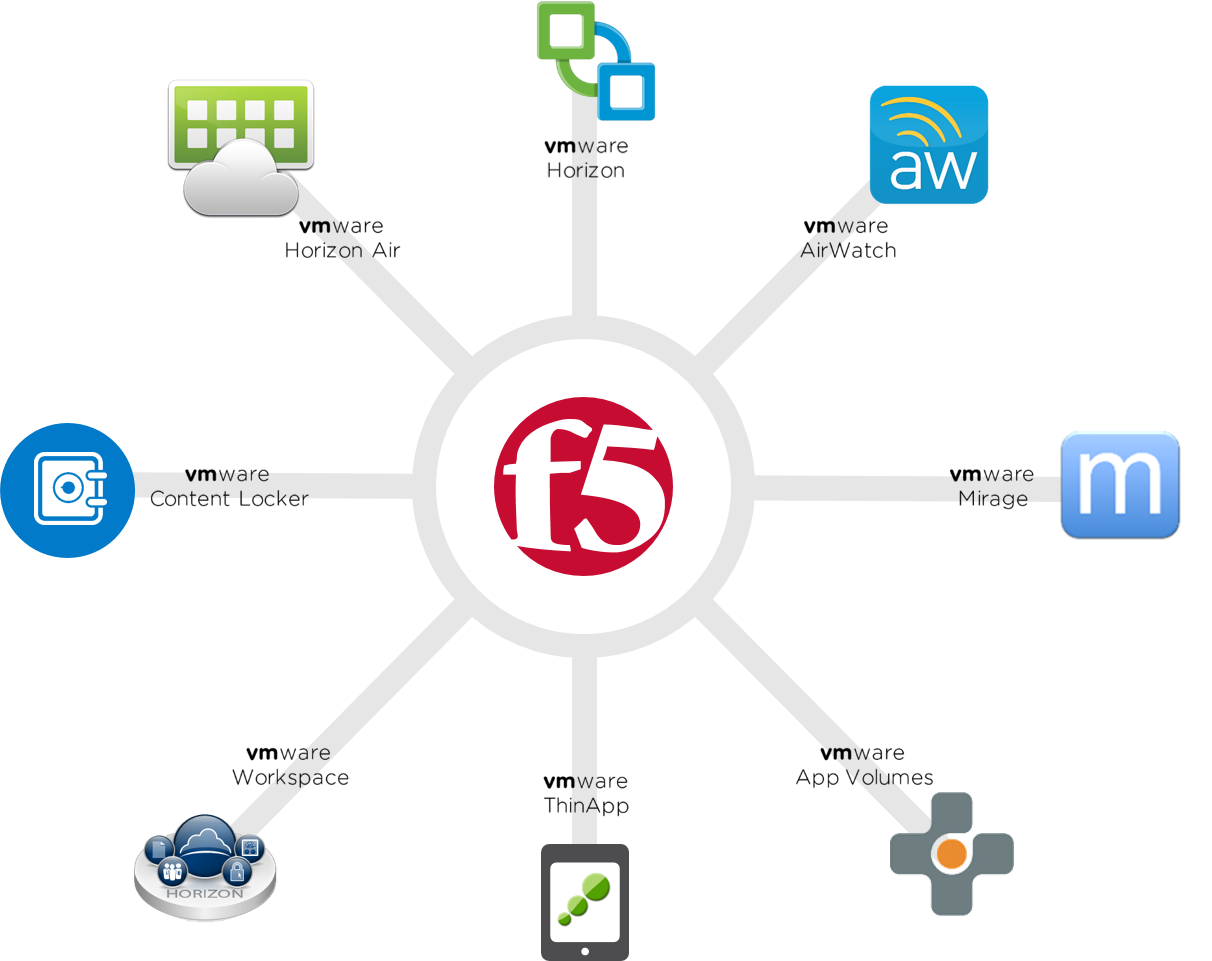
Sicherer Zugriff unabhängig von Standort, Anwendung oder Gerät
Aufseiten von F5 ist eine der technischen Kernkomponenten zur Unterstützung der gemeinsamen Integration BIG-IP Access Policy Manager (APM). APM sichert und differenziert den Zugriff auf Ihre Anwendungen, Daten, Ihr Netzwerk und die Cloud anhand der Benutzeridentität und des Kontexts. Dadurch erhalten Sie eine zentrale Kontrolle darüber, wer auf das Netzwerk oder die Cloud zugreifen darf, auf welche Anwendungen zugegriffen werden kann und von welchen Geräten und Standorten aus der Zugriff auf diese Anwendungen möglich ist. Kurz gesagt: BIG-IP APM vereinheitlicht und erzwingt eine identitätsbasierte, kontextbezogene und richtliniengesteuerte Zugriffskontrolle für Anwendungen – unabhängig vom Standort des Benutzers oder der Anwendung.
Für VMware End-User Computing und insbesondere Horizon stellt APM die Funktionen für sicheren Remote-Zugriff bereit, die Kunden wie Sie benötigen. Darüber hinaus unterstützt APM nativ das von Horizon verwendete PCoIP-Protokoll und kann somit als einziges, sicheres und hochgradig skalierbares Zugriffs-Gateway eingesetzt werden. Außerdem kann APM die Access-Point-Lösung von VMware ergänzen, erweitern oder ersetzen. Noch besser: Dieselbe APM-Instanz kann als AirWatch Mobile Access Gateway (MAG) verwendet werden. So können Sie Ihre Gateway-Anforderungen auf einer einzigen Appliance konsolidieren – unabhängig davon, ob es sich dabei um eine Hardware-Appliance oder eine BIG-IP Virtual Edition handelt.
Einfach bereitzustellen
Zu guter Letzt möchten wir es Ihnen so einfach wie möglich machen, diese Technologien gemeinsam bereitzustellen. Falls Sie mit der iApps-Technologie von F5 noch nicht vertraut sind, ist dies vielleicht ein guter Anlass, sich näher damit zu befassen. In einer iApps-Vorlage wird die Anwendung – in diesem Fall Horizon oder AirWatch – beschrieben, und die erforderlichen sowie optionalen Objekte werden mithilfe einer Darstellungs- und Implementierungssprache definiert. iApps führt Sie durch eine Reihe anwendungsspezifischer Fragen und erstellt daraus die erforderliche Konfiguration. Dieser Ansatz verkürzt die Zeit für die Bereitstellung von BIG-IP zur Unterstützung von Horizon oder AirWatch drastisch – von Stunden auf Minuten!
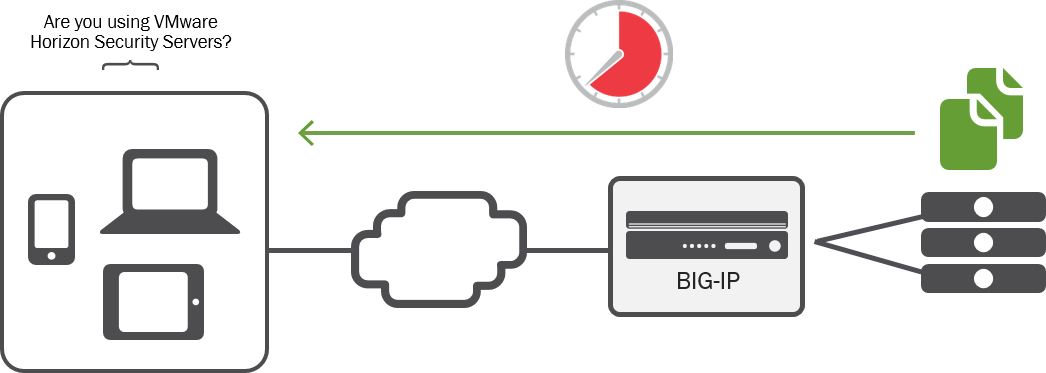
Jetzt ist es Zeit zu spielen
Wenn Sie diese Technologien selbst ausprobieren möchten, F5 steht im Hands-On Lab von VMware zur Verfügung und zeigt Ihnen, wie es geht.
Viele weitere technische Informationen finden Sie sowohl im EUC-Blog von VMware als auch auf F5s eigener Plattform DevCentral. Ein Beispiel dafür ist Justin Venezias kürzlich veröffentlichter, hervorragender technischer Blogbeitrag zum Thema Lastverteilung für VMware Workspace Portal/Identity Manager mit F5 BIG-IP Local Traffic Manager (LTM).
Auch in Zukunft werden wir als Partner eng zusammenarbeiten und dabei konsequent das Ziel verfolgen, Ihnen leistungsstarke und tief integrierte Lösungen zu bieten. Bleiben Sie gespannt – es erwarten Sie noch weitere spannende Neuerungen.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...