Da die digitale Transformation für Unternehmen weltweit zu einer Notwendigkeit geworden ist, hat sich die Cloud-Einführung beschleunigt. Grund dafür ist die Notwendigkeit, mehr Anwendungen in kürzerer Zeit auf den Markt zu bringen und gleichzeitig die Ausgaben zu optimieren. Dies wiederum hat in den vergangenen Jahren zu einem erhöhten Bedarf an Anwendungsentwicklern geführt – ein Trend, der sich voraussichtlich auch in absehbarer Zukunft fortsetzen wird. Tatsächlich wird geschätzt dass es derzeit weltweit 23 Millionen Softwareentwickler gibt und diese Zahl in den nächsten fünf Jahren auf 27,7 Millionen steigen wird.
Die wachsende Zahl von Entwicklern in IT-Organisationen hat in Verbindung mit der architektonischen Freiheit und Agilität der Public Cloud in vielen Fällen dazu geführt, dass Anwendungsteams zunehmend isolierte Bereitstellungen vornehmen. Dies stellt Sicherheitsteams häufig vor enorme Herausforderungen, da einzelne Teams damit beginnen, leicht verfügbare cloudnative Sicherheitsangebote (wie AWS GuardDuty oder AWS WAF) einzusetzen, während andere möglicherweise Produkte traditioneller Sicherheitsanbieter wie F5s Advanced WAF nutzen. Bedenkt man zudem, dass ein durchschnittliches Unternehmen bereits 75 Sicherheitsprodukte zum Schutz seines Netzwerks und seiner Anwendungen einsetzt, führt dies zu einer stetigen Erweiterung eines vielfältigen Sicherheitsportfolios. Dadurch wird es noch schwieriger, einen ganzheitlichen Überblick über die Sicherheits- und Compliance-Situation eines Unternehmens zu erhalten.
Für Sicherheitsteams, die sich in dieser Situation wiederfinden, könnte die kürzlich veröffentlichte Vorschauversion von AWS Security Hub genau die richtige Lösung sein. Mit einem umfassenden Überblick über Sicherheitswarnungen mit hoher Priorität aus verschiedenen AWS-eigenen Sicherheitslösungen sowie Lösungen von Drittanbietern im AWS Marketplace bietet AWS Security Hub Einblick in die wichtigsten Erkenntnisse zahlreicher unterschiedlicher Sicherheitslösungen – alles zentral in einer einzigen Ansicht. Und in einer Zeit, in der Sicherheitsteams häufig von einer Vielzahl von Warnmeldungen aus unterschiedlichen Quellen überfordert sind, ist es wichtiger denn je, diese auf die kritischsten Bedrohungen zu reduzieren und so die Effizienz zu steigern. Mit anderen Worten: mehr relevante Signale, weniger Störgeräusche.
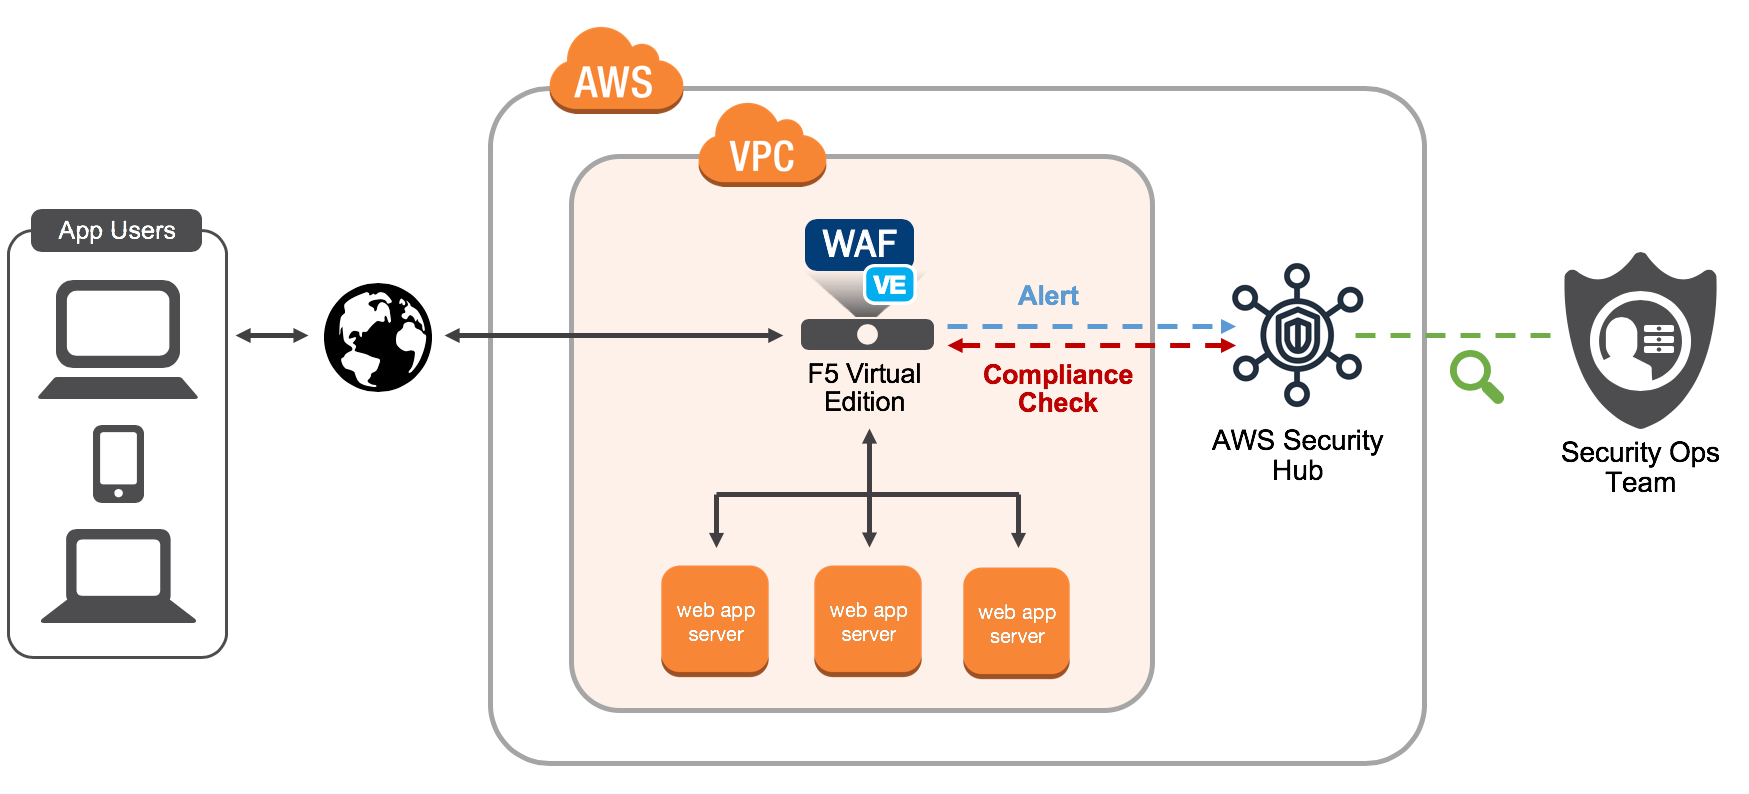
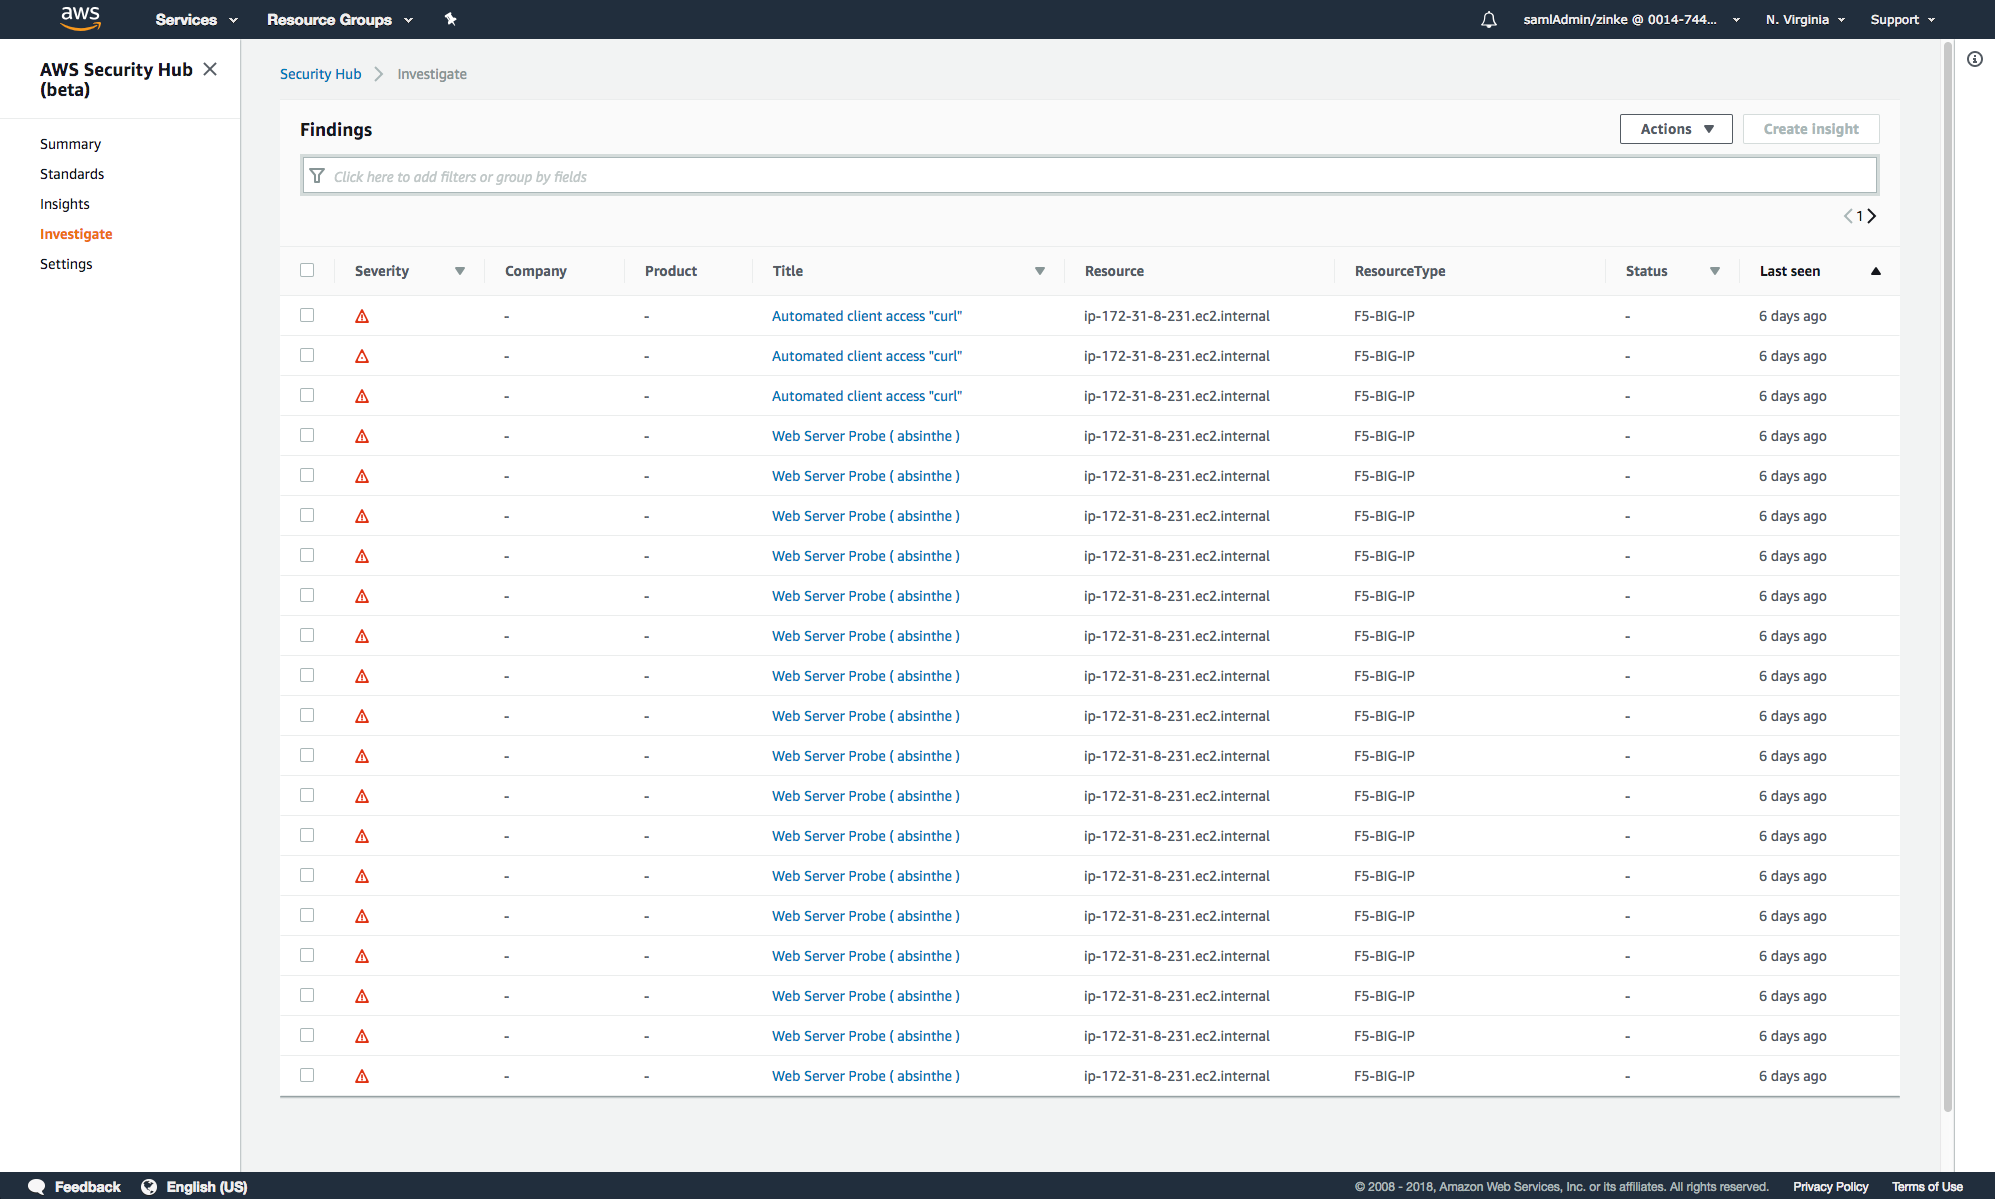
Als Launch-Partner dieses neuen Dienstes erkannte F5, dass seine Kunden ihre Sicherheitsprozesse über das eigene Produktportfolio hinaus vereinfachen und konsolidieren müssen. Daher lassen sich die branchenführenden Web Application Firewall-Lösungen von F5 (Advanced WAF und BIG-IP ASM) jetzt in AWS Security Hub integrieren. So können vordefinierte Warnmeldungsinformationen zu blockiertem Datenverkehr (wie Angriffstyp, Quelle usw.) zur weiteren Überprüfung an diese zentrale Konsole weitergeleitet und dort zusammen mit Daten anderer Sicherheitsprodukte angezeigt werden. Darüber hinaus kann AWS Security Hub mithilfe automatisierter Compliance-Prüfungen die Konfigurationen der F5 WAF bewerten, um sicherzustellen, dass sie die von den Benutzern festgelegten Branchenanforderungen erfüllen. Abbildung 1 unten zeigt eine Beispielarchitektur für die Integration von F5 in AWS Security Hub. Abbildung 2 veranschaulicht, wie von F5 WAF-Appliances empfangene Warnmeldungen in der AWS Security Hub-Konsole hervorgehoben werden.
Weitere Informationen zu den Web Application Firewall-Lösungen von F5 oder zu anderen Anwendungsbereitstellungsdiensten von F5 auf AWS finden Sie unter F5.com oder im AWS Marketplace. Falls Sie diese Woche an der AWS re:Invent teilnehmen, besuchen Sie uns gerne an unserem Stand (Nr. 1640) und sprechen Sie mit unseren Experten darüber.
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...