Ich war noch nie ein Fan von Artikeln mit Prognosen. Vor allem, weil ich nicht wirklich hellsehen kann und daher wie alle anderen auch eine 50:50-Chance habe, richtig – oder falsch – zu liegen. Und wie die meisten Menschen liege ich nicht gern falsch. Aber dieses Jahr stehen mir Antworten von über 3.000 Unternehmen aus allen Branchen weltweit zur Verfügung, die mir dabei helfen, eine Prognose zu wagen. Das hilft – und zwar sehr.
Auch ohne diese Daten sind viele Vorhersagen gar nicht so schwer zu treffen – und zwar richtig. Das liegt daran, dass sie entweder einem vorhersehbaren Technologiezyklus folgen oder eine Fülle von Daten praktisch darauf hindeutet, dass die Vorhersage zwangsläufig eintreffen wird.
Vor diesem Hintergrund habe ich beschlossen, tatsächlich digital festzuhalten, was sich laut Daten- und Technologiezyklus im Jahr 2018 so gut wie sicher durchsetzen wird.
- Mehr Cloud
Mal ehrlich, die Cloud wächst seit Jahren kontinuierlich. Man kann getrost darauf setzen, dass immer mehr Workloads in die Cloud verlagert werden. Interessanterweise nimmt nun auch die unvermeidliche Verlagerung in die Public Cloud (IaaS) endlich Fahrt auf. Nachdem der Großteil der Standard-Workloads zu SaaS migriert wurde und die Private Cloud (On-Premises) leistungs- und sicherheitskritische Unternehmensanwendungen übernimmt, zeigen Unternehmen zunehmend größeres Interesse an der Public Cloud (IaaS). Die digitale Transformation spielt dabei zweifellos eine Rolle. Sobald Unternehmen ihre interne Transformation abgeschlossen haben – also Automatisierung, Orchestrierung und digitale Befähigung zur Produktivitätssteigerung –, werden sie die Public Cloud (IaaS) mit deutlich größerer Intensität nutzen als bisher.
- Mehr Sicherheitsverletzungen
Nicht nur unsere eigenen Untersuchungen zeigen, dass erfolgreiche Sicherheitsverletzungen immer häufiger werden. Diese Entwicklung ist praktisch überall zu beobachten. Die Zahl der Sicherheitsverletzungen im Jahr 2017 war unglaublich, und es gibt keine Anzeichen für eine Verlangsamung. Allein die Zunahme des Bot-Traffics deutet auf eine beträchtliche Armee hin, die direkt vor den Toren lagert. Es wäre töricht anzunehmen, dass es 2018 nicht ebenso viele oder sogar noch mehr alarmierende Sicherheitsverletzungen geben wird.
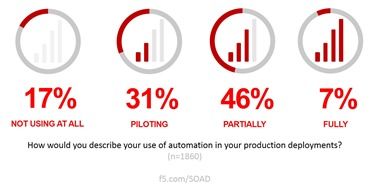
- Weil wir noch nicht am Ziel sind. Zwar erleben wir eine zunehmende Automatisierung und Orchestrierung der IT, doch von einer „Sättigung“ sind wir noch weit entfernt. Wie bei der Cloud ist die Automatisierung einfach, wenn man gerade erst damit beginnt. Für die Hunderttausenden von Unternehmen jedoch, die eine Menge technischer Altlasten aufzuarbeiten haben, lässt sich die IT nicht über Nacht automatisieren und auf den Druck durch die digitale Transformation und DevOps vorbereiten. Dennoch geht es mit voller Kraft voraus. Daher ist 2018 mit deutlich mehr Automatisierung zu rechnen, wenn Unternehmen beginnen, neue Best Practices konsequent einzusetzen, damit ihre IT mit derselben Agilität arbeitet wie die Entwicklungsteams von Start-ups.
- Mehr Optionen für die Skalierbarkeit von Containern
Der Wettlauf um die Skalierbarkeit von Containern hat bereits begonnen und wird sich 2018 zweifellos verschärfen. Der ursprüngliche Ansatz zur Skalierung innerhalb von Container-Umgebungen war zwar durchaus beachtlich, jedoch nur eine kurzfristige Lösung, die zwangsläufig ersetzt werden würde. Die gute Nachricht ist, dass das Architekturdesign von Container-Orchestrierungsumgebungen (COE) hervorragend und bestens geeignet ist, ausgereiftere Skalierungsansätze zu unterstützen. Das Service Mesh wird die standardmäßigen, auf IP-Tabellen basierenden Methoden ersetzen, die in COE-Distributionen enthalten sind, sobald Unternehmen diese Umgebungen produktiv einsetzen und dabei die Schwächen bei der Skalierung großer Volumina zutage treten. Und sie setzen sie tatsächlich produktiv ein – nicht nur in der Public Cloud, sondern auch im Rechenzentrum. Das zeigt sich an der steigenden Nachfrage nach Anwendungsdiensten im Container-Format, die wir in unserer jüngsten Umfrage feststellen. - Mehr IoT-Ausfälle
Ein weiterer interessanter Datenpunkt aus unserem State of Application Delivery 2018 (erscheint im Januar) ist, dass das IoT nun zu den sechs wichtigsten strategischen Trends zählt. Es rückte auf Platz sechs vor, verdrängte mobile Anwendungen und gesellte sich zu den verschiedenen Cloud-Themen. Daraus (und aus einigen weiteren Datenpunkten, die ich noch nicht verraten kann) lässt sich unweigerlich schließen, dass wahrscheinlich deutlich mehr IoT-Lösungen bereitgestellt werden. Leider bedeutet das vermutlich auch mehr IoT-Ausfälle. Dabei geht es nicht nur um die Geräte selbst, die häufig Gefahr laufen, für die wachsenden Botnetze von der Größe des Todessterns rekrutiert zu werden, sondern auch um die Anwendungen, mit denen sie verwaltet, überwacht und häufig gesteuert werden. Emberlight lieferte einen der jüngsten Belege für die Risiken dieses Marktes, auf dem der Grundsatz „Käufer, sei auf der Hut“ gilt: Als das Unternehmen seine Geschäftstätigkeit einstellte (und seine Apps abschaltete), ließ es seine Kunden buchstäblich im Dunkeln stehen. Tatsächlich benötigten die intelligenten Lampenfassungen des Unternehmens eine verbundene App, die nun nicht mehr verfügbar ist.
Da haben Sie es also. Fünf grundsolide Prognosen, die auf jahrelanger Beobachtung des Auf und Ab von Technologiezyklen sowie auf den Antworten von über 3.000 Menschen aus der Praxis beruhen (darunter auch einige, die das Sagen haben).
Damit verabschiede ich mich für dieses Jahr. Wir sehen uns 2018 auf der anderen Seite wieder. Ich wünsche Ihnen eine wunderschöne Weihnachtszeit und ein frohes neues Jahr!
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...