Diese Modularisierung der IT ähnelt der Modularisierung der Anwendungen, deren Sicherheit und Bereitstellung sie gewährleisten soll. Schätzungen zufolge bestehen 80 bis 90 % moderner Anwendungen aus Komponenten von Drittanbietern, von denen die meisten Open Source sind. Zu den Vorteilen zählen eine schnellere Entwicklung, eine höhere Anpassungsfähigkeit an Veränderungen (Agilität) und geringere Kosten für die Softwareentwicklung. Warum sollte man schließlich das Rad neu erfinden, wenn jemand anderes den Code dafür bereits geschrieben hat?
Es gibt keine Schätzungen dazu, wie stark die IT heute bereits komponentisiert ist. Doch die Antwort auf die Frage, wie stark sie es in Zukunft sein wird, ist eindeutig: sehr stark.
Wir entwickeln keine eigenen Überwachungssysteme mehr. Stattdessen setzen wir auf Lösungen wie Prometheus. Wir entwickeln auch keine eigenen Suchmaschinen, sondern integrieren Elastic Search oder Lucerne. Wir müssen keine Bereitstellungs- und Infrastruktur-Controller mehr konzipieren und entwickeln, denn dafür gibt es Helm und Terraform. Wir werden nicht mehr nach der Integration in Systeme gefragt, sondern danach, welche Ökosysteme wir unterstützen.
Wir bauen Systeme auf der Grundlage eines Software-Stacks auf, anstatt jede Komponente selbst zu entwickeln.
Der Dominoeffekt der Komponentenbildung
Dieses Denken auf Systemebene ist in der Entwicklung allgegenwärtig und beginnt, die Art und Weise, wie sämtliche Software – ob kommerziell oder individuell – entwickelt wird, grundlegend zu verändern. Es hat zudem erhebliche Auswirkungen darauf, wie wir die Netzwerkarchitektur gestalten.
Vor einigen Jahren stellte ich fest, dass Microservices das Netzwerk aufbrechen. Dieser Aufbruch ist nach wie vor im Gange, und die Gründe dafür hängen eng mit der Denkweise von DevOps zusammen. DevOps denkt eher in komponentenbasierten Systemen, insbesondere unter dem Einfluss der Cloud. Da DevOps zunehmend in die traditionellen Zuständigkeitsbereiche von NetOps und IT-Betrieb vordringt, hält dort auch diese Denkweise Einzug. Das bedeutet: Stacks statt Lösungen.
Diese Sichtweise führt ganz natürlich zur Einführung einzelner Anwendungsdienste, die besser zur heutigen Arbeits- und Denkweise von DevOps passen. Für einen einzigen Zweck konzipierte, funktional ausgerichtete Anwendungsdienste werden verwendet, um einen Datenpfad zusammenzustellen, anstatt ihn von Grund auf zu konstruieren.
Das bedeutet: Load Balancing bleibt Load Balancing. Ingress-Steuerung bleibt Ingress-Steuerung. Und ein API-Gateway bleibt ein API-Gateway. Mithilfe verschiedener Anwendungsdienste stellen Betriebsspezialisten einen Datenpfad zusammen, der vom Code (der App) bis zum Kunden (dem Client) reicht.
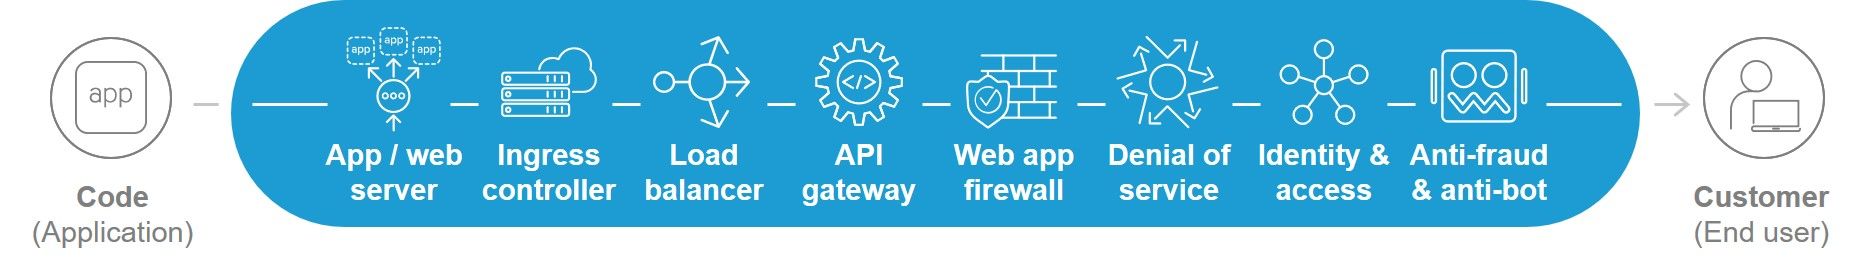
Dies zeigt sich an den außergewöhnlich hohen Akzeptanzraten gezielter Dienste wie API-Gateways, Ingress-Kontrolle und Bot-Abwehr, die wir im diesjährigen Bericht zum Stand der Anwendungsdienste festgestellt haben.
Dieser Wandel ist nicht unbemerkt geblieben. So wie die digitale Transformation Unternehmen weiterhin dazu zwingt, sich neu zu definieren und in Dienste aufzugliedern, die durch APIs und Anwendungen (digitale Fähigkeiten) repräsentiert werden, verändert sie auch grundlegend die Art und Weise, wie wir Anwendungsdienste konzipieren, entwickeln und bereitstellen.
Den Stack hinaufklettern
IP-basiertes Routing war schon immer die Grundlage für die Architektur von Datenpfaden. Dieser Datenverkehr wird hierhin geleitet, jener dorthin, und wenn die Nutzdaten etwas enthalten, das X entspricht, wird der Datenverkehr an eine andere Stelle weitergeleitet. Das ist sehr netzwerkspezifisch und bindet den Datenpfad daher eng an das Netzwerk, in dem er bereitgestellt wird.
Dadurch lässt sich dies nur schwer in anderen Umgebungen, etwa einer Public Cloud, replizieren. Richtlinien können Sie zwar wahrscheinlich wiederverwenden, doch die Konfiguration, die den Datenpfad an das Netzwerk bindet, können Sie dabei nicht nutzen.
Sowohl Container als auch die Cloud zwingen Datenpfade im Grunde dazu, im Stack nach oben zu wandern und auf der Anwendungsebene aus Anwendungsdiensten zusammengesetzt zu werden. Das ist wesentlich leichter auf andere Umgebungen übertragbar, da dabei mit Metadaten wie Hostnamen, Tags und Labels gearbeitet wird, die nicht an das Netzwerk gebunden sind.
Letztlich bedeutet das, dass wir von Konfigurationen zu Richtlinien übergehen müssen, die Datenpfade zusammenstellen können, ohne an IP-Adressen und Umgebungen gebunden zu sein.
Es besteht kein Zweifel daran, dass wir uns von Einzellösungen hin zu Stacks und von manuellen Prozessen hin zu Pipelines bewegen. Mit dem Ausbau unserer digitalen Fähigkeiten in Geschäftsbereichen und Betrieb wird die Zusammenstellung und Steuerung des Datenpfads zunehmend auf höhere Ebenen des Stacks verlagert und sich stärker auf die Anwendungsdienste stützen, die ihn lenken.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...