Das Zeitalter gehört der Technologie
Technologie verändert die Art und Weise, wie wir Geschäfte machen. Sie sorgt für mehr Komfort und Zeitersparnis. Wir müssen nicht mehr Schlange stehen, um Rechnungen für Strom, Wasser oder Gas zu bezahlen oder ein Taxi zu bekommen. Unser Smartphone zeigt uns an, wann unser Bus kommt, und ermöglicht es uns, auch unterwegs mit der Arbeit verbunden zu bleiben. Mit der rasanten Digitalisierung werden immer mehr Bereiche unseres Arbeits- und Privatlebens von unseren intelligenten Geräten gesteuert.
Kriminelle halten mit der technologischen Entwicklung Schritt und haben innovative Wege gefunden, aus der zunehmenden Verbreitung von Technologien Kapital zu schlagen. Die lukrativen Möglichkeiten der Cyberkriminalität, die Tatsache, dass Täter sich dabei hinter Proxyservern verbergen können, und die einfache Anmietung von Technologien auf illegalen Märkten haben zu einem Anstieg der Cyberkriminalität geführt.
Unternehmen und Privatpersonen suchen gleichermaßen nach Technologien und investieren in diese, um solche Bedrohungen zu verhindern, zu erkennen und darauf zu reagieren. Es wird massiv in die Netzwerk- und Anwendungssicherheit investiert, um das Unternehmen (sprich: den Markenwert) zu schützen. Neue Bedrohungen werden mit Einzellösungen abgewehrt, was dazu führt, dass Unternehmen eine Vielzahl von Technologien anschaffen.
Intelligente Orchestrierung der Sicherheit
Heutzutage setzt ein typisches Unternehmen verschiedene Technologien als mehrschichtige Verteidigung ein, die vom Datenverkehr der Benutzer durchlaufen wird. Viele Sicherheitsgeräte können für sich genommen die Verkehrslast, die SSL/TLS-Auslagerung und die Verarbeitung des gesamten Datenverkehrs bewältigen. Die dafür aufgewendeten CPU-Zyklen lassen sich jedoch durch intelligente Orchestrierung optimieren und sinnvoller nutzen.
Gehen wir etwas mehr ins Detail und betrachten wir den Datenverkehr, den ein typisches Unternehmen erzeugt (keine vollständige Auflistung).
- Intranet-Websites
- Soziale Medien wie Facebook, Twitter usw.
- YouTube und andere Video-Sharing-Plattformen
- Suchmaschinen
- E-Mails
- Command-and-Control-Websites
- Backup-Datenverkehr
- Websites, die personenbezogene Daten und Finanzinformationen enthalten
Einige Arten von Datenverkehr müssen genauer geprüft werden als andere. Sie alle derselben Art von Prüfung zu unterziehen, ist keine sinnvolle Entscheidung. Moderne Netzwerke benötigen einen Ansatz, der einer serviceorientierten Architektur ähnelt, um moderne Bedrohungen auf optimierte Weise abzuwehren.
Einführung der intelligenten Inspektionszone
Eine intelligente Inspektionszone zeichnet sich dadurch aus, dass die von einem Unternehmen erworbenen Sicherheitslösungen als Dienste bereitgestellt werden. Diese Dienste werden dann je nach Bedrohungsstufe auf den Datenverkehrspfad angewendet. Wie in der nachstehenden Abbildung dargestellt, muss die Inspektionszone von einem Orchestrator gesteuert werden. Der Orchestrator ist für Folgendes verantwortlich:
- Bereitstellung von Sicherheits-Appliances als Dienst für verschiedene Netzwerkpfade
- Erstellen Sie eine SSL-freie Inspektionszone für die optimierte Nutzung des Inspektionsdienstes.
- Das Netzwerk bei einem Geräteausfall entweder offen lassen oder schließen
- Richtliniengesteuerte Auswahl der Sicherheits-Appliance für den Netzwerkverkehr auf Grundlage der Bedrohung
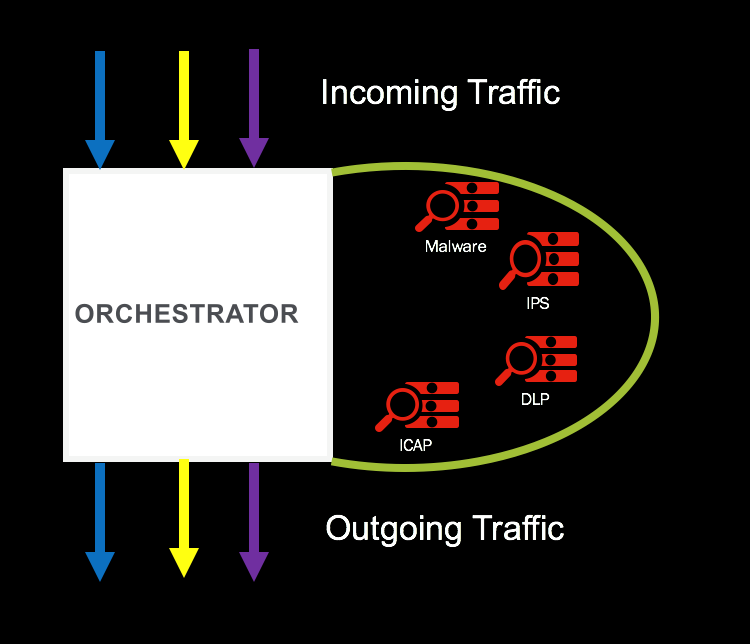
Datenverkehr zu einer nicht vertrauenswürdigen Website im Internet (möglicherweise einem Command-and-Control-Server) sollte einer strengen Überprüfung unterzogen werden.
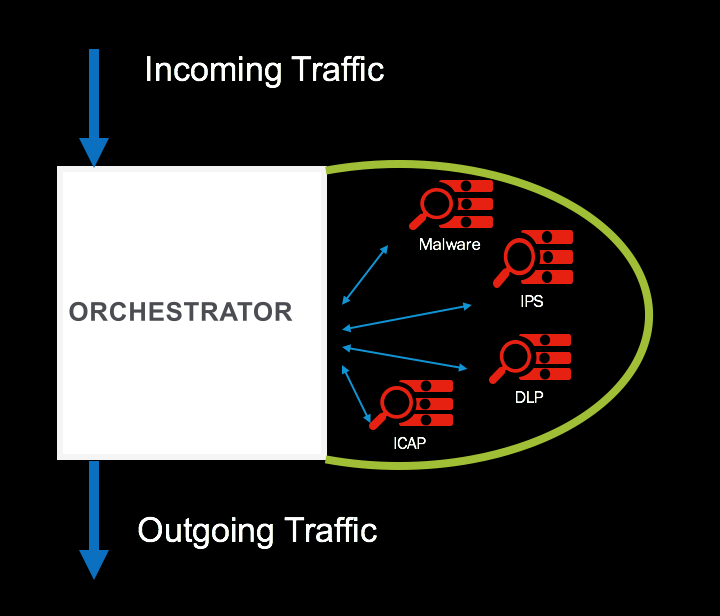
Datenverkehr zu einer vertrauenswürdigen Website im Internet (oder zu einer internen Backup-Site) sollte einer Prüfung mittlerer Stufe unterzogen werden.
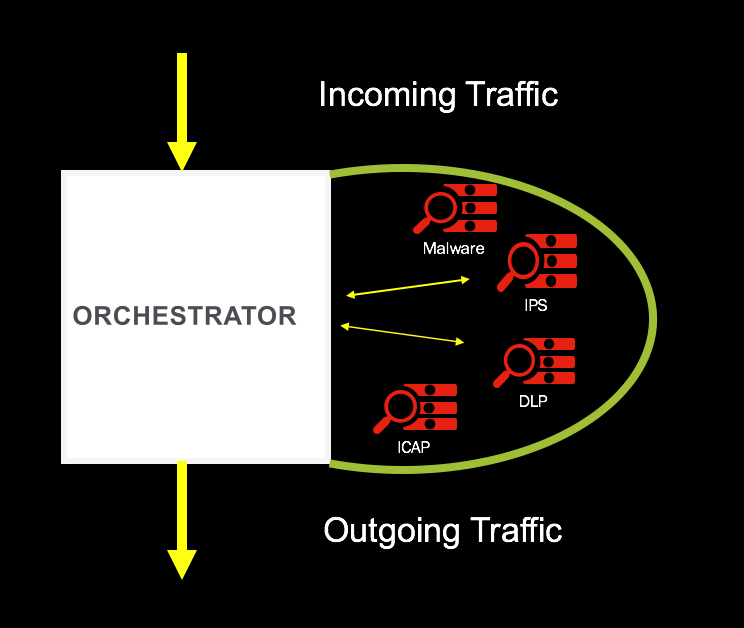
Eine intelligente Inspektionszone ermöglicht zudem die einfache Einführung neuer Sicherheitskomponenten, indem diese lediglich der Inspektionszone und der Richtlinie zur Datenverkehrssteuerung hinzugefügt werden.
Fazit
Eine intelligente Inspektionszone unterstützt Unternehmen dabei, ihre Sicherheitsmaßnahmen zu orchestrieren und Sicherheitsinvestitionen zu optimieren. Indem Sicherheitslösungen als Service und eine von SSL entkoppelte Inspektionszone bereitgestellt werden, können Unternehmen ihre Sicherheitslösungen effizienter nutzen.
Über den Autor
Shahnawaz Backer war Principal Security Advisor bei F5 Labs. Mit seinem ausgeprägten Interesse an moderner Anwendungsentwicklung, digitalen Identitäten und Betrugsvektoren konzentriert er sich darauf, Sicherheitsinformationen in Lösungen zu integrieren, und ist fest von einer automatisierten proaktiven Abwehr überzeugt.
Weitere Blogbeiträge von Shahnawaz BackerÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...