KI-Agenten verändern derzeit grundlegend, wie Menschen mit Anwendungen interagieren. Statt Websites direkt aufzurufen, verlassen sich Nutzer zunehmend darauf, dass KI Aufgaben für sie übernimmt. Dazu gehört etwa, Agenten damit zu beauftragen, Nachrichten zu lesen, Geschäftsreisen zu planen, Artikel zu kaufen oder Konten zu verwalten. Um diese Aufgaben zu erledigen, besuchen KI-Agenten Websites, füllen Formulare aus, erstellen Konten, melden sich an und geben Bestellungen auf. Aus Sicht einer Anwendung wirkt dieses Verhalten verblüffend menschlich.
Dieser Wandel bedeutet eine grundlegende Veränderung der Web-Traffic-Muster und stellt herkömmliche Sicherheitsannahmen infrage. Traditionelle Lösungen für Bot-Management und Betrugsabwehr wurden entwickelt, um zwischen menschlichen Nutzern und automatisierten Systemen zu unterscheiden. Agentische KI verwischt diese Grenze jedoch. Diese Agenten sind legitim und autorisiert und erbringen häufig nützliche Dienste, arbeiten jedoch mit maschineller Geschwindigkeit und Skalierbarkeit. Werden die Sicherheitskontrollen nicht entsprechend angepasst, besteht die Gefahr, dass legitimer Traffic blockiert, die Nutzererfahrung beeinträchtigt und dadurch tatsächlich Umsatz verloren wird.
Eine neue Vertrauensherausforderung im Agentenmaßstab
Wenn KI-Agenten im Namen realer Nutzer und Organisationen handeln, reicht eine bloße Autorisierung nicht mehr aus. Ein Agent kann zwar technisch berechtigt sein, auf eine Anwendung zuzugreifen, doch das bedeutet nicht, dass jede seiner Aktionen angemessen ist, innerhalb des vorgesehenen Rahmens liegt oder wirtschaftlich vertretbar ist. Im großen Maßstab ist die Absicht ebenso wichtig wie die Identität.
Dadurch entstehen neue Herausforderungen, da Unternehmen neu überdenken müssen, was Vertrauen bedeutet, wenn sich Automatisierung wie ein Benutzer verhält. In der Praxis stoßen Teams immer wieder auf mehrere Probleme:
- Autorisiert bedeutet nicht immer, dass etwas auch in großem Maßstab angemessen ist. KI-Agenten verfügen möglicherweise über gültige Anmeldedaten, doch Unternehmen benötigen weiterhin Möglichkeiten, Absicht, Umfang und wirtschaftliche Grenzen durchzusetzen, anstatt sich auf binäre Entscheidungen nach dem Prinzip „Zulassen oder Ablehnen“ zu verlassen.
- Die Liste vertrauenswürdiger Entitäten wächst explosionsartig. Anwendungen unterstützen bereits Hunderte bekannter nützlicher Bots. Mit der zunehmenden Verbreitung von KI-Agenten, die im Internet surfen, Einkäufe tätigen und Konten erstellen können, wächst die Zahl vertrauenswürdiger automatisierter Entitäten weiterhin rasant.
- Legitime Agenten werden fälschlicherweise als missbräuchlich eingestuft. Ohne eine auf Agenten zugeschnittene Transparenz werden nützliche Automatisierungen häufig blockiert, was zu fehlgeschlagenen Transaktionen, Beeinträchtigungen der Benutzerfreundlichkeit und Umsatzeinbußen führt.
- Die Verantwortlichkeit zwischen Agenten und Menschen geht verloren. Wenn Anwendungen nicht feststellen können, in wessen Auftrag ein Agent handelt, leiden Personalisierung, Richtliniendurchsetzung und Vertrauen gleichermaßen.
- Agentenbasierte Browser bringen neue Risiken mit sich. Prompt-Injection und kompromittierte Agenten-Workflows können sensible Daten offenlegen, Betriebsabläufe stören und das allgemeine Sicherheitsrisiko erhöhen.
Zusammengenommen machen diese Herausforderungen deutlich, dass bestehende Schutzmaßnahmen gegen Bots schnell weiterentwickelt werden müssen.
Bot-Abwehr, weiterentwickelt für agentenbasierte KI
F5 Distributed Cloud Bot Defense wurde entwickelt, um dieser neuen Realität gerecht zu werden. Da KI-Agenten zunehmend wichtige Aufgaben mit Maschinengeschwindigkeit ausführen, müssen Sicherheitsteams zwischen vertrauenswürdiger Automatisierung und inakzeptablen Risiken unterscheiden können, ohne die Arbeitsabläufe zu beeinträchtigen, auf die sich die Benutzer verlassen.
F5 unterstützt neue Standards für die Authentifizierung und Vertrauenswürdigkeit von Agenten, wie Web Bot Auth und Know Your Agent (KYA), und bietet Unternehmen damit einen praktikablen Weg, KI-gestützte Automatisierung sicher zu ermöglichen. Anstatt den Datenverkehr von Agenten standardmäßig zu blockieren, können Kunden KI-Agenten ausdrücklich für sensible Workflows zulassen und gleichzeitig detailliert steuern, wie sich diese Agenten verhalten.
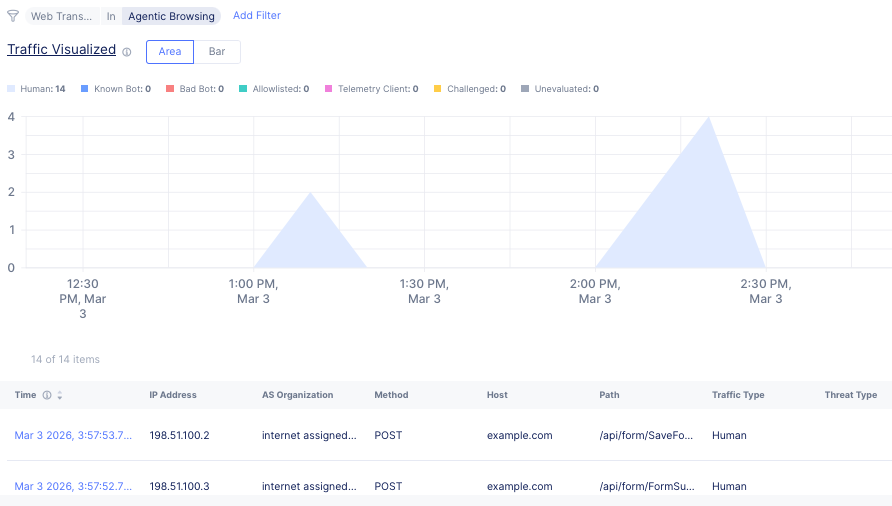
Ebenso wichtig ist, dass F5 erkennt, wenn ein KI-Agent und nicht ein Mensch die Browsersitzung steuert. Moderne Agenten nutzen zunehmend vollwertige Browser und ahmen gezielt menschliche Interaktionsmuster nach, sodass sie mit herkömmlichen Signalen nur schwer zu erkennen sind. Durch die Analyse äußerst zuverlässiger Verhaltens- und Interaktionsdaten macht F5 Distributed Cloud Bot Defense deutlich, wer die Sitzung steuert. Diese Transparenz reduziert blinde Flecken und ermöglicht Unternehmen, fundiertere Entscheidungen zu treffen, während KI-gestütztes Browsen immer alltäglicher wird.
Vertrauen in Agenten in durchsetzbare Richtlinien überführen
Transparenz allein reicht nicht aus. Mit zunehmendem Interaktionsvolumen müssen Unternehmen das Vertrauen in Agenten in verbindliche Richtlinien überführen.
F5 ermöglicht es Teams, vertrauenswürdige, richtlinienkonforme Agenten bedenkenlos zuzulassen und zugleich klare Grenzen zu setzen, die den Missbrauch sensibler Workflows verhindern. Agentenspezifische Richtlinien berücksichtigen Identität, Integrität, Herkunft und den angegebenen Zweck. So können Unternehmen präzise steuern, wie KI-Agenten mit bestimmten Endpunkten interagieren. Das Ergebnis ist eine vertrauenswürdige Automatisierung bei geringerem Betriebs- und Sicherheitsrisiko.
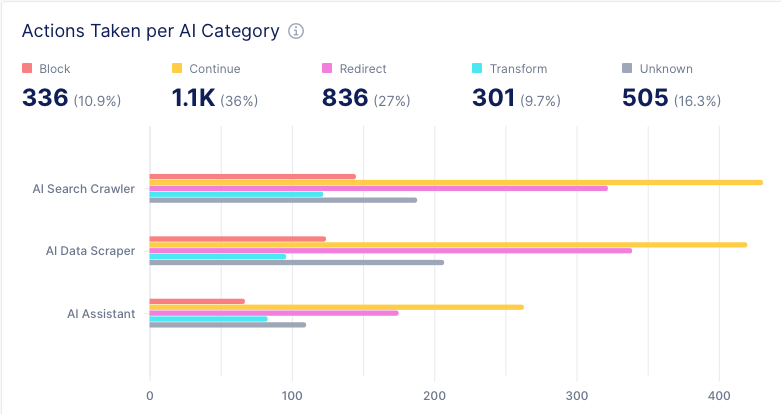
F5 hilft Unternehmen außerdem, die umfassenderen geschäftlichen Auswirkungen des Verhaltens von Agenten zu verstehen. Teams erhalten Einblicke darin, welche Agenten auf welche Anwendungen zugreifen, wie sich die Agentenaktivität auf Konversions- und Betrugsraten auswirkt und wo Risiken entstehen können.
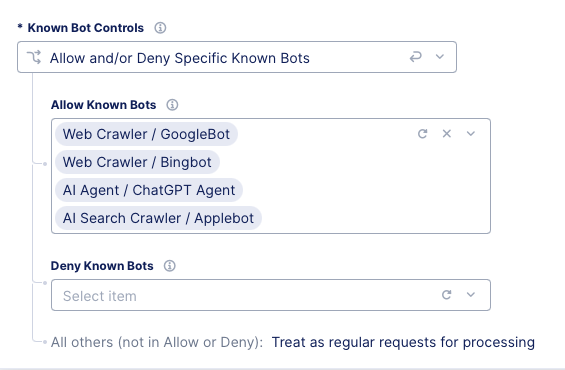
Durch die gemeinsame Transparenz für Sicherheits-, Betrugsbekämpfungs- und Anwendungsteams können Unternehmen schnell reagieren, indem sie Kontrollen verschärfen, Ratenbegrenzungen durchsetzen oder Aktivitäten bei Bedarf blockieren.
Agenten-Traffic souverän verwalten
Da KI zu einem festen Bestandteil des Anwendungsdatenverkehrs wird, ist Vertrauen von entscheidender Bedeutung. F5 Distributed Cloud Bot Defense hilft Unternehmen zu verstehen, wer mit ihren Anwendungen interagiert und warum. Die Lösung wendet außerdem automatisch die richtigen Kontrollen an und überprüft kontinuierlich, ob das Verhalten der Agenten den Erwartungen entspricht.
Dieser Ansatz macht den Datenverkehr von KI-Agenten von einem unbekannten Risiko zu einem kontrollierbaren, transparenten Bestandteil digitaler Abläufe. Anstatt erst im Nachhinein auf Probleme zu reagieren, können Teams proaktiv steuern, wie Automatisierung mit ihren wichtigsten Workflows interagiert.
KI-Agenten sind da. Die Frage ist: Verwalten Sie sie, oder lassen Sie zu, dass sie Ihr Geschäft beeinträchtigen?
Wenn Sie mehr über F5 Distributed Cloud Bot Defense erfahren möchten, nehmen Sie bitte Kontakt mit uns auf.
Über die Autoren
Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]