Die Micro-Bewegung beginnt, das Rechenzentrum von innen heraus zu erobern. Während Entwickler zunehmend auf Microservices für Anwendungen setzen, befassen sich Netzwerkarchitekten mit der Mikrosegmentierung im Netzwerk.
In der Softwareentwicklung vollzieht sich derzeit ein Wandel, insbesondere im Bereich der Architektur. Der Trend geht weg von den monolithischen Anwendungen der Vergangenheit und hin zu Microservices.
Unterstützt durch neue Technologien wie Containerisierung und Cloud-Computing zielen Microservices darauf ab, Stabilität, Agilität und Skalierbarkeit zu verbessern, indem Anwendungen in kleinere, auf klar abgegrenzte Aufgaben ausgerichtete Dienste zerlegt werden.
Gleichzeitig verfolgen Netzwerkarchitekten denselben Ansatz und zerlegen monolithische Netzwerkarchitekturen in mikrosegmentierte Domänen mit einem stärkeren Anwendungsbezug. Ihr Ziel? Stabilität, Agilität und Skalierbarkeit von Netzwerkdiensten zu ermöglichen, die für den Erfolg in einer anwendungsorientierten Wirtschaft entscheidend sind.
Zusammen verändern diese Mikrobewegungen das Erscheinungsbild des Rechenzentrums und führen zu einer zweistufigen Architektur, die auf Agilität, Geschwindigkeit und Zuverlässigkeit ausgelegt ist.
MICROSERVICES
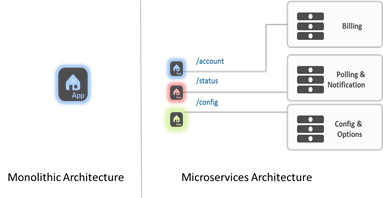
Was einst eine monolithische Webanwendung mit Tausenden von Codezeilen war, wird zu einer Reihe entkoppelter Microservices, die jeweils nur aus einigen Hundert Codezeilen bestehen und gezielt auf eine bestimmte Funktionalität ausgerichtet sind.
Microservices mögen auf den ersten Blick lediglich wie eine weitere Variante von SOA (Serviceorientierte Architektur) erscheinen, die ebenfalls den Anspruch erhob, monolithische Anwendungen in stärker spezialisierte Dienste aufzuteilen. Dieses Grundprinzip gilt zwar weiterhin, doch Microservices vermeiden den komplexen Überbau von SOA und ermöglichen so eine schnelle, agile Weiterentwicklung von Diensten, ohne Rücksicht auf Langlebigkeit oder Abhängigkeiten nehmen zu müssen.
Die Auswirkungen auf die Entwicklungsqualität und die Pipeline sind erheblich, da weniger Codezeilen die Fehlersuche, Wartung und schnelle Anpassung erleichtern.
Dies wirkt sich auch auf die Netzwerkarchitektur und die Dienste aus, die für die Bereitstellung von Microservices erforderlich sind. Eine monolithische, einschichtige Netzwerkarchitektur dürfte kaum die betriebliche Agilität und Skalierbarkeit bieten, die für die Bereitstellung von Hunderten – oder Tausenden – von Microservices erforderlich sind.
MIKROSEGMENTIERUNG
Auf der anderen Seite der IT-Mauer überdenken Netzwerkarchitekten zugleich die Grundannahmen, auf denen sie das Netzwerk aufgebaut haben. Cloud und Mobilität haben die Skalierbarkeit von Netzwerken an ihre Grenzen gebracht, und Microservices dürften der Tropfen sein, der das Fass zum Überlaufen bringt. Ein neuer Ansatz ist erforderlich, der häufig als Mikrosegmentierung bezeichnet wird.
Wie Microservices ist auch die Mikrosegmentierung ein auf Zerlegung basierender Architekturansatz, bei dem Netzwerkdienste in lokale, leichter zu verwaltende Komponenten aufgeteilt werden. Ursprünglich als besseres Sicherheitsmodell vorgeschlagen, eignet sich die Mikrosegmentierung auch hervorragend für andere anwendungsnahe Dienste wie Lastverteilung, Caching, Beschleunigung und Anwendungssicherheit.
Indem diese Dienste sowohl physisch als auch logisch näher an die Anwendungen (oder Services) verlagert werden, für deren Bereitstellung sie zuständig sind, wird die Netzwerkarchitektur agiler und widerstandsfähiger gegenüber Veränderungen, da diese lokal auf die jeweilige Anwendung bzw. den jeweiligen Service begrenzt bleiben.
ZWEISTUFIGE RECHENZENTRUMSARCHITEKTUR
Die daraus resultierende Kombination aus Microservices und Mikrosegmentierung führt faktisch zu einer Aufteilung der Rechenzentrumsarchitektur. Zentrale, gemeinsam genutzte Dienste verbleiben am herkömmlichen Netzwerkrand, während anwendungsspezifische Dienste nach innen zum Schwerpunkt der jeweiligen Anwendung verlagert werden. Zentrale, gemeinsam genutzte Dienste wie der Unternehmenszugriff über SSL-VPN, der Schutz des Unternehmensnetzwerks und der Anwendungen vor DDoS-Angriffen sowie ähnliche Dienste bilden das Rückgrat dieser neuen zweistufigen Architektur. Anwendungsspezifische Dienste wie Caching, Lastverteilung und Anwendungssicherheit bilden die zweite Ebene der Rechenzentrumsarchitektur.
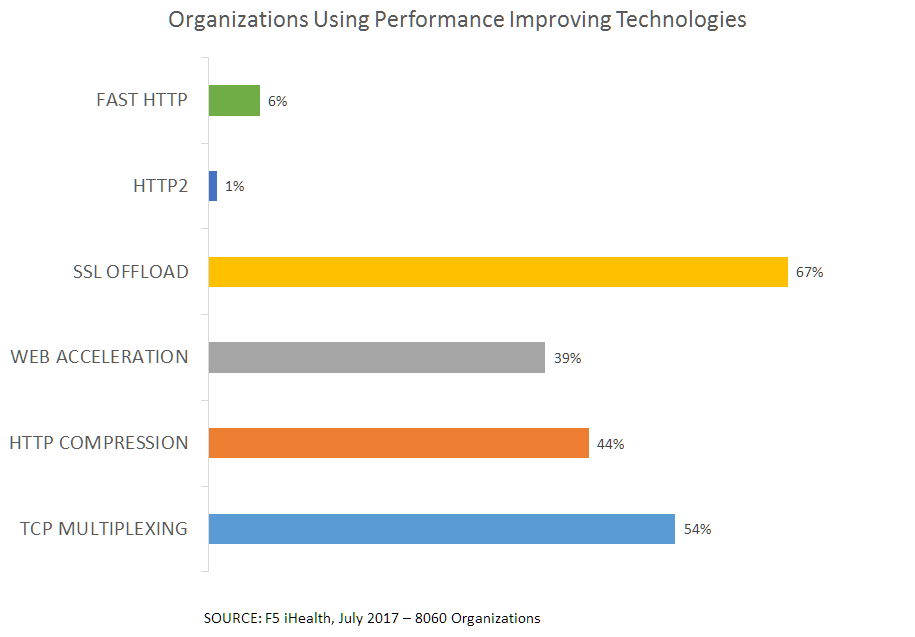
Eine anwendungs- bzw. dienstspezifische Infrastruktur ermöglicht eine engere logische Verknüpfung von Diensten mit den Anwendungen, für die sie bereitgestellt werden. In Form von Software oder virtuellen Lösungen bietet sie zudem mehr Agilität und Kontrolle über den gesamten Lebenszyklus der Anwendung oder des Dienstes hinweg. Dies gewinnt in einer Umgebung, in der Microservices möglicherweise nur wenige Monate bestehen, zunehmend an Bedeutung, da anwendungsspezifische Dienste ebenso schnell eingerichtet wie wieder außer Betrieb genommen werden müssen.
Diese anwendungsspezifischen Dienste werden mithilfe eines Mikrosegmentierungsansatzes bereitgestellt. Dabei regeln granulare Richtlinien kleinere, klar abgegrenzte Skalierbarkeits- und Sicherheitsdomänen, die jeweils für einen bestimmten Microservice oder eine Gruppe zusammengehöriger Microservices zuständig sind.
Die Micro-Bewegung steckt noch in den Kinderschuhen, gewinnt jedoch rasant an Fahrt, da sowohl Cloud-native Unternehmen als auch Unternehmen mit großen, komplexen und oft schwer zu verwaltenden Netzwerkarchitekturen nach neuen Wegen suchen, um die für ihren Erfolg erforderlichen Dienste zu vereinfachen und zu skalieren.
Microservices und Mikrosegmentierung bringen Anwendungs- und Netzwerkarchitektur so in Einklang, dass beide gleichzeitig skaliert werden können und die Bereitstellung der für den Erfolg in einer anwendungsorientierten Welt entscheidenden Anwendungen beschleunigt wird.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...