NetOps muss DevOps-Methoden und -Prinzipien übernehmen, um das Gleichgewicht zwischen Stabilität und Geschwindigkeit wiederherzustellen und so die wachsende Zahl der in der Public Cloud bereitgestellten Anwendungen zu unterstützen.
Auf dieser Seite des Zauns – der Netzwerkseite – herrscht die Überzeugung, dass Teams, die in irgendeiner Form DevOps einsetzen, Stabilität und Sicherheit zugunsten höherer Geschwindigkeit geopfert haben.
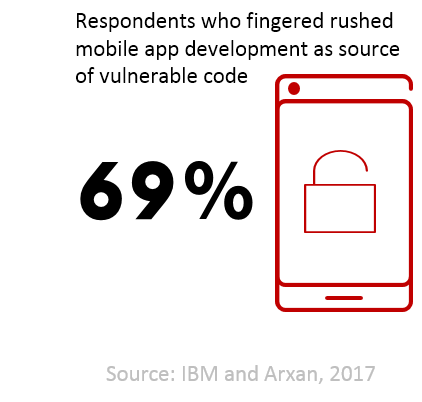
In vielen Fällen trifft das absolut zu. Erinnern Sie sich an dieses Fundstück von Arxan und IBM zur Sicherheit von IoT- und mobilen Anwendungen? Daraus ging hervor, dass die Mehrheit der Befragten den „Zeitdruck bei der Veröffentlichung“ als Hauptgrund dafür nannte, dass Anwendungen mit anfälligem Code veröffentlicht werden. Geschwindigkeit geht vor Sicherheit – und Stabilität.
Was die Stabilität betrifft, gibt es weniger quantifizierbare Daten, dafür aber eine Fülle an Erfahrungsberichten. Besonders auffällig ist die hektische Reaktion von Cloud-Partnern, wenn sich „die Cloud“ über Nacht verändert.
Niemand wird informiert. Irgendjemand bemerkt einfach, dass etwas nicht mehr funktioniert. Die Sache wird untersucht, und ausnahmslos stellt sich heraus, dass eine Änderung an der zugrunde liegenden Infrastruktur die Ursache ist. Eine Änderung, die dem Anbieter und vielleicht sogar den Kunden zweifellos Vorteile brachte, aber dazu führte, dass zahlreiche von dieser Infrastruktur abhängige Lösungen nicht mehr funktionierten.
SIE HABEN KEINE KONTROLLE ÜBER DIE PUBLIC CLOUD.
Vielleicht sollte ich eine Liste mit „Cloud-Regeln“ beginnen und dies als Regel null festlegen, denn sie ist entscheidend für Ihren Seelenfrieden und dafür, wie Sie die Einführung der Cloud angehen.
Die Cloud-Infrastruktur gehört nicht Ihnen. Sie haben keine Kontrolle darüber und können sie nicht ändern – der Anbieter hingegen kann das sehr wohl (und tut es auch). Wenn Sie an die Cloud mit derselben Denkweise herangehen wie an die Infrastruktur Ihres unternehmenseigenen Rechenzentrums, werden Sie damit nicht glücklich werden.
Sie können auf diese Änderungen nur reagieren . Eine der DevOps-Methoden, die Ihnen dabei hilft, zeitnah zu reagieren, ist Infrastructure as Code. Denken Sie daran: Infrastructure as Code ist ein Vergleich und bedeutet, die Konfigurationen, Vorlagen und Skripte, mit denen Infrastruktur bereitgestellt, eingerichtet und verwaltet wird, wie Code zu behandeln.
Entscheidend dafür ist dabei die Einführung eines deklarativen Bereitstellungsmodells. Das bedeutet, nach Möglichkeit Vorlagen zu verwenden, um zu beschreiben, was die Infrastruktur tun soll, und nicht, wie sie es tun soll.
Die Verwendung eines deklarativen Modells ermöglicht eine höhere Agilität (Reaktionsgeschwindigkeit) angesichts unerwarteter (aber nicht überraschender) Änderungen an der Cloud-Infrastruktur. Ja, es wird zu Ausfällen kommen. Sie können sich jedoch schneller anpassen, da Sie die Änderungen lediglich in einer zentralen (gemeinsam genutzten) Vorlage berücksichtigen müssen, um Abhilfe zu schaffen.
Sie müssen weder den Code an sich ändern noch sämtliche bestehenden Konfigurationen durchgehen und anpassen (ähnlich wie beim Patchen, nur beängstigender). Eine Vorlage lässt sich wesentlich schneller ändern, testen und erneut bereitstellen als Code, Installationsprogramme oder die veraltete „Installationsanleitung“ in einer PDF-Datei.
Die Cloud wird sich verändern – und Sie werden darauf reagieren müssen. Sie müssen agil sein und die entsprechenden Prinzipien befolgen, um schnell auf Veränderungen reagieren zu können, die Sie nicht kontrollieren können.
Ein agiler Ansatz in Verbindung mit einem deklarativen Modell für die Infrastruktur in der Public Cloud ist der beste Weg, um die Stabilität von Anwendungen wiederherzustellen, ohne dabei Abstriche bei der Geschwindigkeit zu machen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...