Vielleicht ist Ihnen aufgefallen, dass beim Mantra der Multi-Cloud das Thema Verwaltbarkeit besonders stark betont wird. Denn für die Skalierung und Absicherung von Anwendungen sowie deren Bereitstellung für Benutzer ist eine bestimmte Reihe von Diensten erforderlich – Load Balancer, Rechenleistung, Speicher und Anwendungssicherheit. Und obwohl die Cloud die Bereitstellung dieser Dienste erheblich vereinfacht – und das tut sie tatsächlich –, geht dies zulasten des Betriebs. Leider wird die Komplexität dadurch lediglich an eine andere Stelle verlagert.
Wenn Sie diese Services bereitstellen, ist das alles prima. Wenn Sie sie jedoch konfigurieren, optimieren und verwalten müssen, ist das weniger erfreulich.
Denn Komplexität erschwert die Verwaltung. Keine zwei Clouds sind gleich (was APIs und Dienste betrifft), und das bedeutet häufig zwei völlig getrennte Betriebsmodelle, mit denen sich die Verantwortlichen nun auseinandersetzen müssen.
Daher ist eine gute Verwaltbarkeit ein wesentlicher Faktor für den Erfolg von Multi-Cloud-Umgebungen.
Eine Möglichkeit für Unternehmen, dies zu erreichen, besteht darin, Konstrukte einzusetzen, die Bereitstellungen vereinfachen. Diese liegen zunehmend in Form einer Vorlage vor: OpenStack HEAT, AWS CloudFormation und Azure ARM sind naheliegende Beispiele. Diese Vorlagen bilden den Großteil einer BIG-IP-Bereitstellung in Form der spezifischen Konfiguration ab, die vorhanden sein muss, um den eigentlichen Mehrwert von BIG-IP – seine Dienste – bereitzustellen.
Vorlagen sind eines der besten Beispiele für Infrastructure as Code (IaC). Das liegt daran, dass sie genau wie Code-Artefakte behandelt werden können. Sie können versioniert, verzweigt, zusammengeführt, abgerufen, geklont und schließlich bereitgestellt werden.
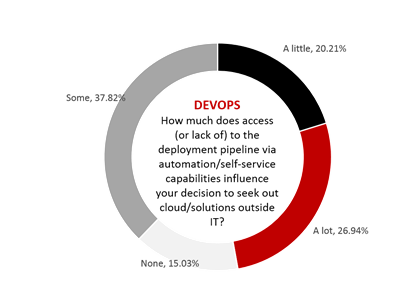
Dieses Modell passt gut zur DevOps-orientierten Sicht auf die Cloud und deren Verwaltung über APIs und Skriptsprachen. Wenn DevOps seinen Einfluss auf NetOps ausweiten kann und NetOps wiederum Dienste mithilfe eines IAC-Ansatzes schnell bereitstellen kann, sind schließlich alle zufrieden. Das ist genau das Richtige, wenn man bedenkt, dass das Fehlen solcher Dienste seitens NetOps die Entscheidung von DevOps, die IT bei Cloud-Themen zu umgehen, maßgeblich beeinflusst.
Die Unterstützung der Multi-Cloud-Verwaltung entspricht genau dem, was wir (also das Unternehmen) im Sinn hatten, als wir mit der Entwicklung von Vorlagen für OpenStack, AWS und Azure begannen. Diese Vorlagen sind kostenlos über github verfügbar, um mit einem IAC-Ansatz mehr Agilität und Geschwindigkeit zu ermöglichen.
Denn unsere Laborimplementierungen sind weder Ihre Implementierungen noch die des anderen Typen (der in der Reihe hinter Ihnen sitzt und Ihnen über die Schulter schaut). Implementierungen weisen zwar einige gemeinsame Merkmale auf, doch jede Anwendung hat spezifische Anforderungen, die sich nicht mit derselben standardisierten Servicekonfiguration erfüllen lassen. Round-Robin-Lastverteilung mag für zustandslose, auf Microservices basierende Anwendungen ausreichen, kann bei anderen Anwendungsarchitekturen jedoch äußerst ineffizient (und obendrein teuer) sein – insbesondere in Cloud-Umgebungen. Sie brauchen die Freiheit, die Anwendungsleistung anzupassen und zu optimieren sowie die Sicherheit der Daten und der Benutzerinteraktionen zu gewährleisten.
Sie müssen diese Artefakte abrufen, klonen und in Ihre eigenen Repositorys einchecken können, damit Sie die Vorteile eines NetOps-Ansatzes nutzen können, der IAC einbezieht, um einen möglichst großen Teil Ihrer Servicebasis in möglichst vielen Ihrer Cloud-Umgebungen bereitzustellen.
Führen Sie Pull-, Clone-, Commit- und Deployment-Vorgänge nach Ihrem eigenen Zeitplan durch – ob dreimal täglich oder dreimal pro Quartal. Es ist Open Source und jederzeit frei zugänglich.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...