Entwickler – und die DevOps-Teams, die ihre Anwendungen unterstützen – wünschen sich eine bessere Beobachtbarkeit. Das bedeutet Transparenz, aber mit schnellerer Reaktionsfähigkeit. Dazu gehören APIs und die Integration in die Tools und Dashboards, die sie nutzen, um über die Leistung, Verfügbarkeit und Sicherheit ihrer Anwendungen informiert zu bleiben.
Das ist in der Cloud besonders schwierig, da nur einige Komponenten der Anwendung und ihres Bereitstellungs-Stacks wirklich in Cloud-Konsolen und -Dienste integriert sind.
Betrachten Sie die Ergebnisse aus der GitLab-Entwicklerumfrage 2018 zu den drei größten Herausforderungen, mit denen Entwickler beim Einsatz von Technologie zur Unterstützung von Investitionen im Jahr 2018 konfrontiert waren.
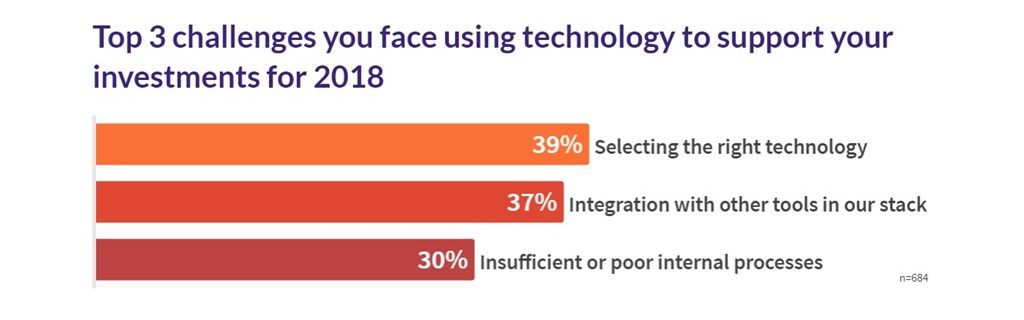
Die Integration mit anderen Tools in ihrem Technologie-Stack steht an zweiter Stelle und hat damit einen hohen Stellenwert. Mehr als ein Drittel (37 %) betrachtet diese Integration als eine der größten Herausforderungen.
Einer der Gründe, warum Tools nicht integriert sind, ist, dass einige von ihnen jemand anderem „gehören“ – etwa NetOps oder SecOps. Daher liegt es zwar an DevOps (und Dev), ihren Bedarf zu kommunizieren, doch die Verantwortung, tatsächlich etwas zu unternehmen, liegt wahrscheinlich bei einem anderen *Ops-Team.
Die Dringlichkeit, diese Transparenz durch die Integration mit cloudnativen Diensten zu schaffen, nimmt zu. Eine Umfrage aus dem Jahr 2017 von SailPoint brachte eine beunruhigend hohe Zahl von Befragten (genau 73 %) zutage, die, als ihnen „die hypothetische Situation geschildert wurde, dass die Identität des CEO kompromittiert worden sei, … zugaben, nicht sofort zu wissen, wie und wo ihre Daten gefährdet wären“. Das liegt wahrscheinlich zum Teil an der mangelnden Integration zwischen den Anwendungsdiensten, die bösartige Aktivitäten erkennen und melden – etwa Zugriffskontrollen für Anwendungen und Web Application Firewalls –, und den Protokollen und Dashboards, mit denen der IT-Betrieb den Zustand und die Sicherheit von Anwendungen überwacht.
Deshalb sind Community und Open Source so wichtig. Nicht nur, um Lösungen zu unterstützen und Software auszubauen oder zu erweitern, sondern auch, um Ansätze auszutauschen und zu verbessern, die die für umfassende Observability erforderliche Integration ermöglichen. Insbesondere in der Cloud. Und ganz besonders, wenn tatsächlich Entwickler oder DevOps-Teams für die Umsetzung verantwortlich sind.
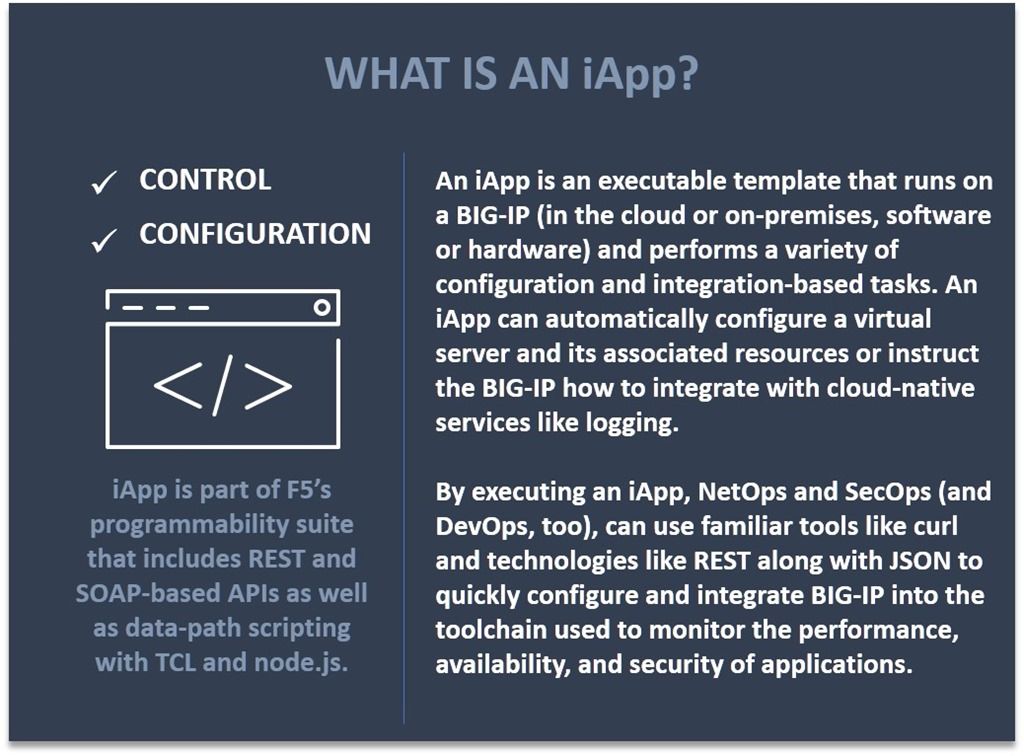
Eine der Möglichkeiten, wie F5 dies umsetzt, sind iApps (Vorlagen), die die anspruchsvolle Integrationsarbeit übernehmen und NetOps und SecOps dabei unterstützen, den Bedarf ihrer Kollegen aus DevOps und Entwicklung an Observability in Cloud-Umgebungen zu erfüllen.
F5 Cloud Logger iApp
Die iApp konfiguriert BIG-IP so, dass Protokolle über JSON an Cloud-Dienste wie Azure OMS, AWS S3 und AWS CloudWatch exportiert werden. Alle CloudFormation-Vorlagen (CFT) und Azure Resource Management-Vorlagen (ARM) stellen ein BIG-IP-System bereit, auf dem die Cloud Logger iApp bereits vorinstalliert ist. Konfigurieren Sie vor der Ausführung der iApp unbedingt den Cloud-Protokollierungsdienst für den Empfang des Datenstroms und stellen Sie sicher, dass die entsprechenden Anwendungsdienste auf BIG-IP die gewünschten Informationen protokollieren.
Aus Sicherheitsgründen – und um nachvollziehen zu können, was vor sich geht – kann die iApp Web Application Firewall-Richtlinienverstöße und Verstoßtypen, DoS-bezogene Vorfälle sowie Vorfälle im Zusammenhang mit der Zugriffskontrolle direkt in der jeweiligen Cloud-Management-Konsole protokollieren. Hinzu kommen Protokolle auf Systemebene, die umfassende Einblicke in die Leistung und Verfügbarkeit der von BIG-IP überwachten Anwendungen bieten.
Vorinstalliert ist praktisch, aber möglicherweise möchten Sie die iApp als Teil Ihres Bereitstellungsprozesses (und Ihrer Automatisierungs-Toolchain) verwenden oder an Ihre speziellen Anforderungen anpassen. Den Quellcode für die F5 Cloud Logger iApp finden Sie auf GitHub (https://github.com/F5Networks/f5-cloud-iapps/tree/master/f5-cloud-logger). Er eignet sich für beide Zwecke. Das GitHub-Projekt enthält außerdem einen praktischen beispielhaften CuRL-Befehl sowie den zugehörigen JSON-Code, mit denen Sie die iApp mithilfe von F5 iControl REST für Azure OMS programmgesteuert bereitstellen können.
Unabhängig davon, ob Sie die vorinstallierte iApp oder eine angepasste Open-Source-Version verwenden, können NetOps und SecOps durch die Integration mit den von Ihnen in der Cloud eingesetzten Tools sowohl Dev und DevOps als auch sich selbst ein neues Maß an Transparenz bieten.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...