Erkenntnisse aus dem Bericht „State of Application Delivery 2017“
Führungskräfte und Sicherheitsexperten sind gleichermaßen pragmatisch – zumindest, was ihr Vertrauen in die Widerstandsfähigkeit gegenüber Angriffen auf die Anwendungsschicht betrifft.
Interessanterweise schätzt keine der beiden Gruppen ihre Chancen, solche Angriffe abzuwehren, besonders pessimistisch ein. In unserer Umfrage „State of Application Delivery“ hatten jeweils nur 5 % der Befragten keinerlei Vertrauen in die Fähigkeit ihres Unternehmens, einem Angriff auf die Anwendungsebene standzuhalten. Das bedeutet jedoch nicht, dass sie ihre Chancen optimistisch beurteilen. Nur 10 % der Sicherheitsexperten und 13 % der Führungskräfte waren sehr zuversichtlich, den Angreifern die Stirn bieten und den Kampf um die Anwendungssicherheit gewinnen zu können.
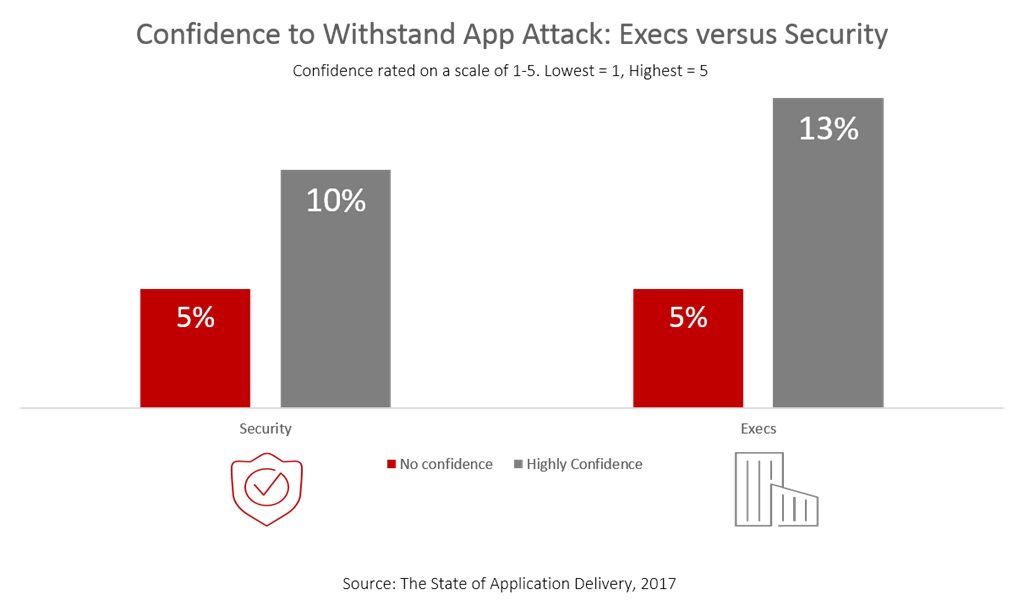
Tatsächlich lagen ihre Ansichten viel stärker irgendwo dazwischen, wo der Pragmatismus (Realismus) angesiedelt ist.
Vierzig Prozent (40 %) der Sicherheitsfachleute waren unentschlossen – weder zuversichtlicher noch weniger zuversichtlich. Ein ähnlich hoher Anteil der Führungskräfte (37 %) sah das genauso. Das scheint heutzutage eine vernünftige Haltung zu sein. Vielleicht sind Sie zuversichtlich, den Ihnen derzeit bekannten Bedrohungen standhalten zu können. Doch genau das ist das Problem bei der Sicherheit: Das Unbekannte kann jederzeit zur Bedrohung werden.
Was also gibt diesen rund 10 % der Sicherheitsexperten und Führungskräfte ein so großes Vertrauen in die Sicherheitslage ihres Unternehmens? Was wissen sie, was andere vielleicht nicht wissen?
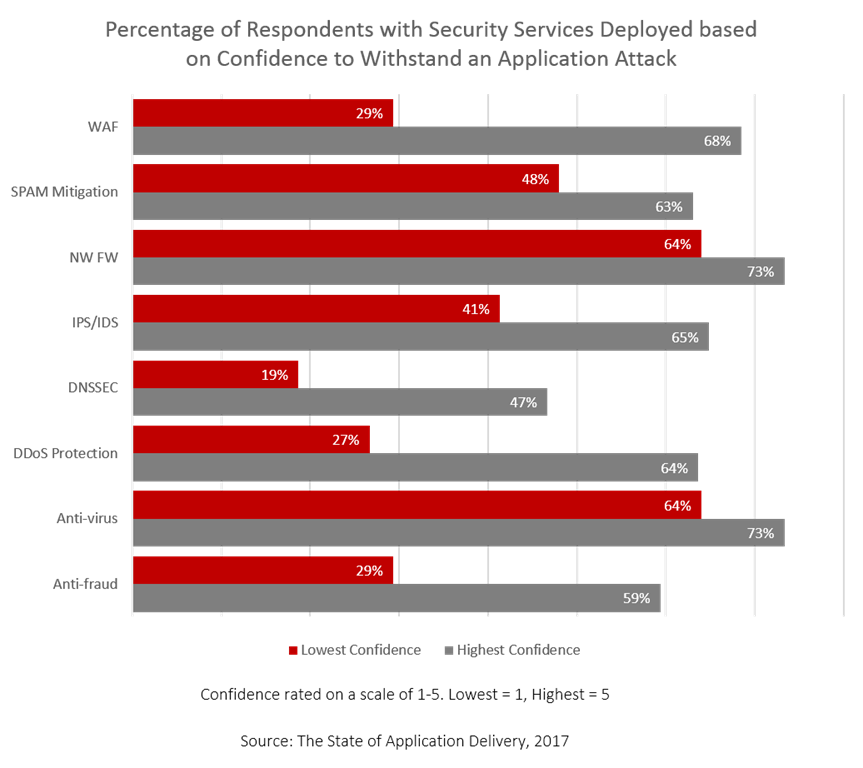
Um das herauszufinden, begann ich, die Daten aus verschiedenen Blickwinkeln zu analysieren. Im vollständigen Bericht erwähnten wir, dass offenbar der Einsatz einer Web Application Firewall und in geringerem Maße eines DDoS-Schutzes dazu beitrug, dass die Befragten zuversichtlicher waren, Angriffen auf die Anwendungsschicht standhalten zu können. Natürlich sind dies nicht die einzigen beiden verfügbaren Sicherheitsdienste; derzeit beobachten wir acht davon.
Es erscheint daher plausibel, dass auch andere Sicherheitsdienste für Anwendungen Einfluss darauf haben könnten, wie sehr die Befragten der Sicherheitslage ihrer Organisation vertrauen. Ein kurzer Blick auf die Daten zeigte, dass dies tatsächlich der Fall sein könnte.
Bei jedem der acht von uns untersuchten Sicherheitsdienste stellten wir fest, dass Befragte mit dem größten Vertrauen einen höheren Anteil dieser Dienste implementiert hatten. Die Unterschiede beim Implementierungsgrad der einzelnen Dienste je nach Vertrauensniveau waren im Allgemeinen erheblich. Im Durchschnitt war der Implementierungsgrad von Anwendungssicherheitsdiensten bei den Befragten mit dem geringsten Vertrauen insgesamt um 24 % niedriger. Weniger Sicherheitsdienste, weniger Vertrauen. Zufall? Ich glaube nicht.
Doch nicht nur die Bereitstellung von Sicherheitsdiensten kann das Vertrauen darin stärken (oder schwächen), einem Angriff auf die Anwendungsschicht standhalten zu können. Entscheidend ist auch, wie diese Anwendungsdienste zur Absicherung von Anwendungen eingesetzt werden.
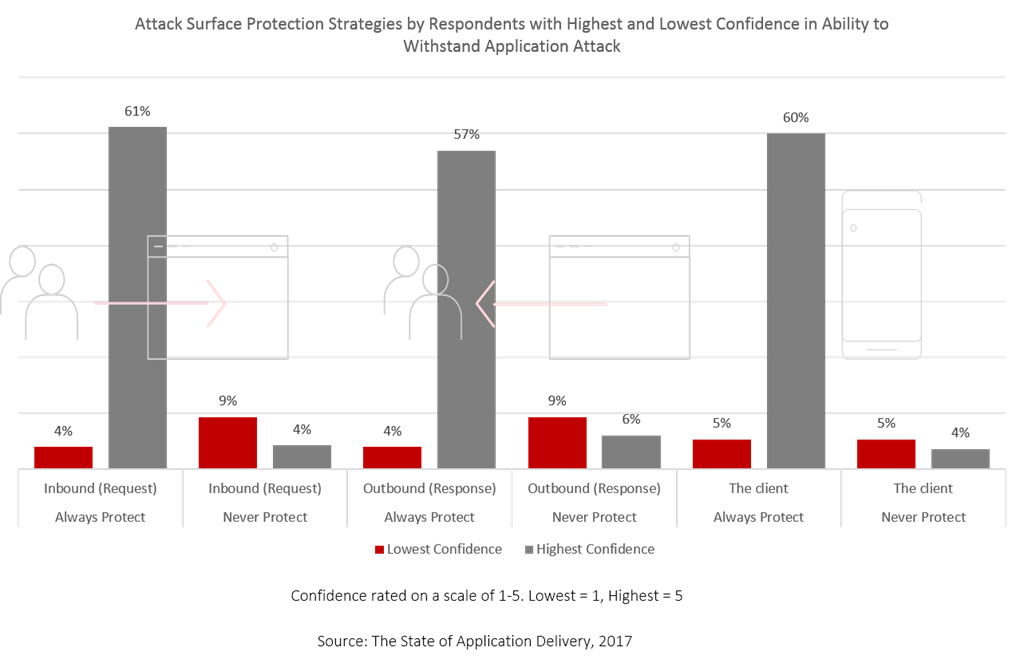
Jedes Jahr fragen wir die Befragten, wie sie Anwendungen schützen. Wir unterscheiden drei primäre Angriffsflächen, die geschützt werden müssen: den Client, die Anfrage und die Antwort. Denn jede davon stellt einen eigenen Zeitpunkt dar, an dem sich Anwendungen und ihre wertvollen Daten mit unterschiedlichen Sicherheitstaktiken (und damit Diensten) besser absichern und schützen lassen. Wir bitten die Befragten anzugeben, wie konsequent sie Sicherheitsrichtlinien auf die drei Angriffsflächen anwenden: immer, nie oder manchmal. Es dürfte inzwischen niemanden mehr überraschen, dass diejenigen mit dem größten Vertrauen immer alle drei Angriffsflächen schützen. Umgekehrt schützen diejenigen mit dem geringsten Vertrauen tendenziell nie eine der Angriffsflächen.
Natürlich ist dies nicht der einzige Faktor, der das Konfidenzniveau beeinflusst. Ein kleiner Prozentsatz der Befragten mit der geringsten Konfidenz schützt diese Angriffsflächen immer . Umgekehrt schützen einige der Befragten mit der höchsten Konfidenz diese Flächen nie . Dass Befragte mit der geringsten Konfidenz diese Flächen manchmal schützen, zeigt, dass dies ein Einflussfaktor ist – aber sicherlich nicht der einzige, denn sonst gäbe es eine stärkere Korrelation zwischen dem fehlenden Schutz der Angriffsflächen und der geringsten Konfidenz.
Dennoch schützen mehr als die Hälfte der Befragten mit dem höchsten Vertrauen stets den Client (60 %), die Anfrage (61 %) und die Antwort (57 %).
Zufall? Auch hier glaube ich das nicht.
Natürlich können wir keinen kausalen Zusammenhang zwischen der Bereitstellung und Nutzung von Sicherheits-App-Diensten und dem Vertrauensniveau herstellen, aber wir können eindeutig erkennen, dass eine Korrelation zwischen ihnen besteht.
IT-Fachleute, die besonders zuversichtlich sind, Angriffen auf die Anwendungsschicht standhalten zu können, setzen mit höherer Wahrscheinlichkeit Sicherheitsdienste für Anwendungen ein und schützen proaktiv alle drei Angriffsflächen als ihre pessimistischeren Kollegen. Ein Denkanstoß, falls Sie Ihre Chancen, sich gegen alles zu verteidigen, was der morgige Tag bringen mag, eher mit einem Schulterzucken betrachten.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...